Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-24227-updated — CVE-2022-24227 [更新]: BoltWire v8.00 は「Stored Cross-site Scripting (XSS)」に対して脆弱です | Kitploit
ツール/GitHubGitHub/cyber-wo0dy/cve-2022-24227-updated
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティCTF学習と教育
GitHubcyber-wo0dy/cve-2022-24227-updated

CVE-2022-24227-updated

CVE-2022-24227 [更新]: BoltWire v8.00 は「Stored Cross-site Scripting (XSS)」に対して脆弱です

リポジトリを見る
172年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2022-24227 [更新] - BoltWire v8.00 - 保存型クロスサイトスクリプティング (XSS)

説明

CVE-2022-24227 [更新]: BoltWire CMS バージョン 8.00 では、メンバー登録完了ページの First Name および Last Name フィールドも、バージョン 7.10 と同様に保存型クロスサイトスクリプティング (XSS) 攻撃に対して脆弱です。この種の攻撃により、悪意のあるスクリプトが実行される可能性があります。

修正提案

これらのフィールドへのユーザー入力をサニタイズしてください。

再現手順:

1) 新しいメンバーを作成します。 step 1

2) 次のページで、新しいメンバーの First Name、Last Name、Country の入力を求められます。ここで、First Name: と Last Name: に以下のペイロードを入力します:

First Name:

<script>alert(XSS)</script>

Last Name:

<script>alert(document.cookie)</script>
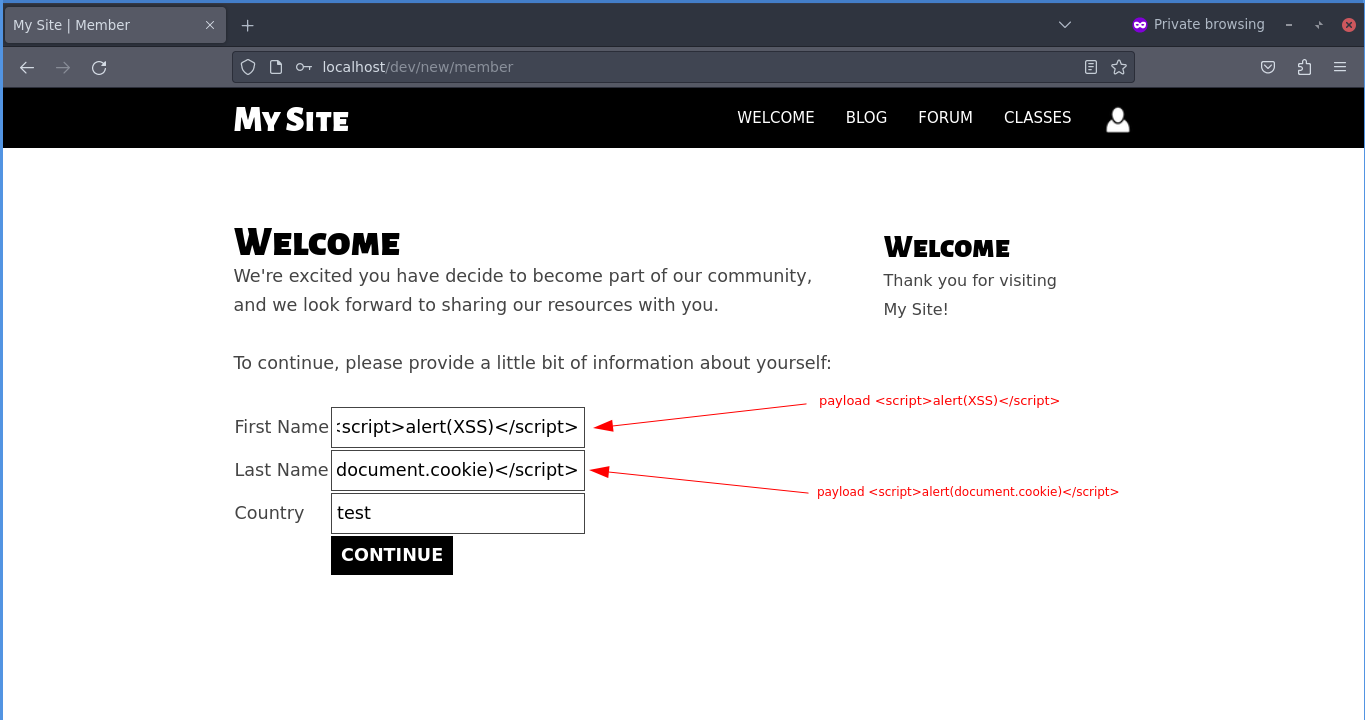
step 2

3) その結果、管理者が“メンバー”ページに移動して最近のメンバーを一覧表示しようとすると、ペイロードが実行されます。 step 2
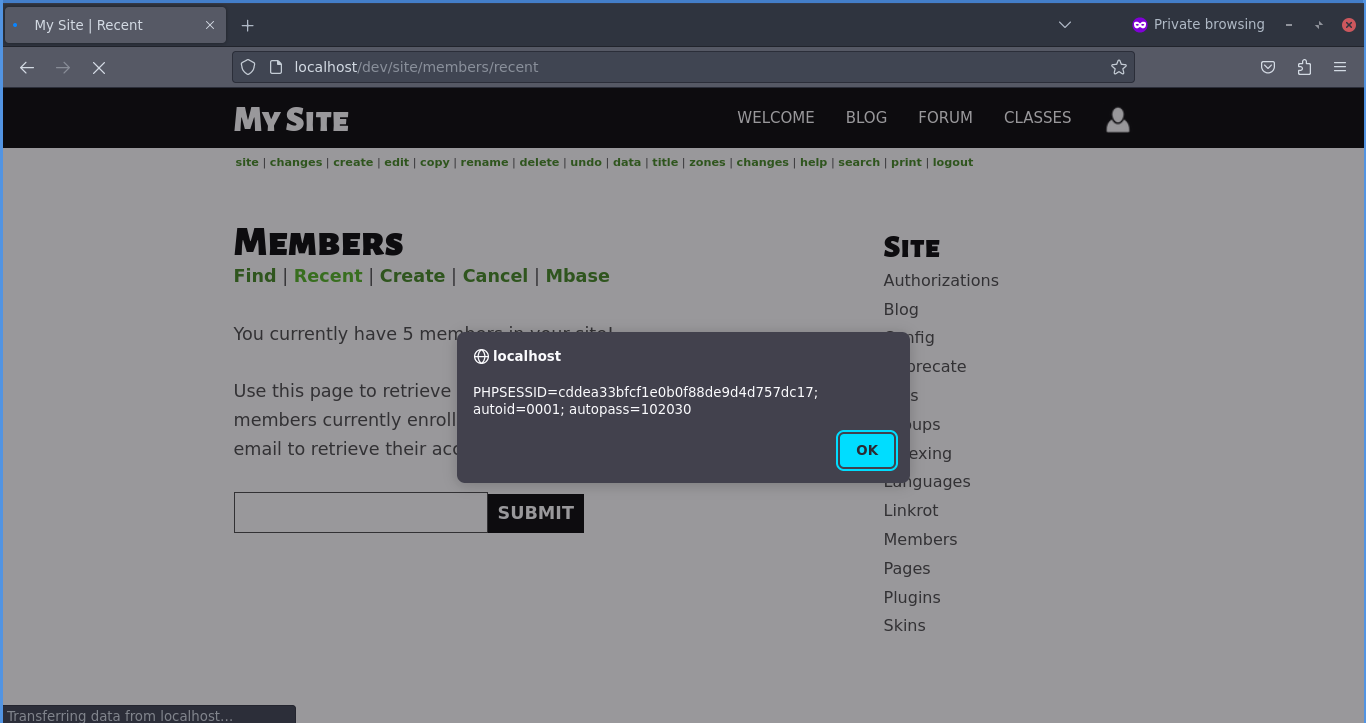
4) 他のユーザーのパスワードを表示するには、上記の URL 内の“admin”パラメータを別のユーザー名 (例: member.user) に変更するだけです。

参考

  • CVE-2022-2427 - 詳細
ツールをダウンロード