
 cream-sec/cve-2019-0708-msf--
CVE-2019-0708-Msf-検証

認証不要の CVE-2019-0708 "BlueKeep" スキャナー PoC 作成者: @JaGoTu および @zerosum0x0.
技術的詳細: https://zerosum0x0.blogspot.com/2019/05/avoiding-dos-how-bluekeep-scanners-work.html
Metasploit モジュールは rapid7:master に取り込まれました。
msf5> use auxiliary/scanner/rdp/cve_2019_0708_bluekeep
https://github.com/rapid7/metasploit-framework/pull/11869
C 言語版のスキャナーをお探しの方は、ErrataRob 氏によるこのプロジェクトのフォークをチェックしてください。より軽量化され、広範囲のスキャンがより高速かつ簡単になっています。
https://github.com/robertdavidgraham/rdpscan
CVE-2019-0708 (Microsoft Windows リモートデスクトップサービスのリモートコード実行の脆弱性) にホストが脆弱かどうかを検出できる rdesktop のスキャナーフォークです。サービス拒否を引き起こすことはありませんが、過去のすべての脆弱なバージョンの RDP スタックに対して 100% の保証があるわけではありません。認証不要であるため、このスキャナーは NLA ホスト (確認された緩和策) に対して信頼性のある結果を提供しません。
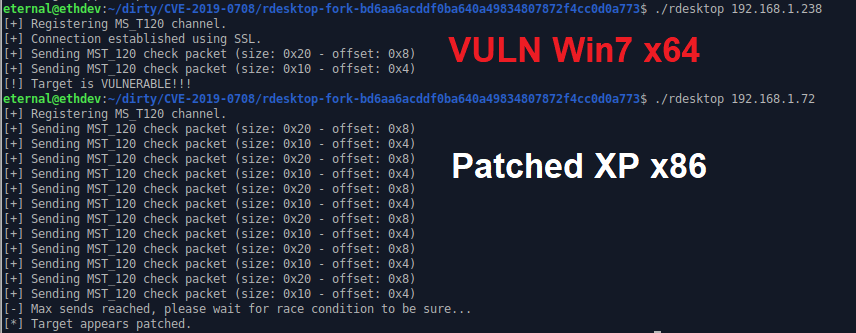
リポジトリには 事前にビルドされた rdesktop バイナリ がありますが、通常の rdesktop ビルドプロセスは以下の通りです:
git clone https://github.com/zerosum0x0/CVE-2019-0708.git
cd CVE-2019-0708/rdesktop-fork-bd6aa6acddf0ba640a49834807872f4cc0d0a773/
./bootstrap
./configure --disable-credssp --disable-smartcard
make
./rdesktop 192.168.1.7:3389
この rdesktop のフォークは X11 GUI Linux 環境 でのみ十分にサポートされています。他のプラットフォームでは結果が異なります。 通常の rdesktop のコンパイル手順を参照するか、Docker イメージのビルド方法を確認してください。
Dockerfile を使用してソースからビルドし、そのイメージを使用して rdesktop を実行することもできます:
docker build . -t cve-2019-0708:latest
docker run cve-2019-0708:latest 192.168.1.7:3389
サブネットや Shodan でインデックスされたホストをスキャンするには、Docker イメージをビルドして scan_with_docker.py を実行します:
./scan_with_docker.py 'asn:ASXXXX port:3389'
Not a valid subnet. Trying to use as Shodan search terms ...
Shodan search returned 498 hosts, press enter to start scan
Vulnerable hosts:
x.x.x.x
x.x.x.x
[...]

./scan_with_docker.py 192.168.1.0/24
Vulnerable hosts:
192.168.1.28
192.168.1.30
[...]
脆弱性の細かい詳細はすでに主流になりつつあります。このツールは攻撃者に理論上の RCE への自由な道を提供するものではありません。
この PoC を改変してサービス拒否を引き起こすことは参入障壁を下げますが、ある程度の労力も必要です。私たちは当初、このスキャナーがどのように動作するかの説明を、テストで正確であるように見え、論理的な経路をたどるという以外には提供しませんでした。
システム管理者は脆弱なホストを発見するためにこのようなツールを必要としています。このツールは法的な目的のため、およびセキュリティコミュニティのこの脆弱性の理解を促進するためにのみ提供されます。この PoC は脆弱性を能動的に悪用するため、事前の許可なくターゲットに対して使用しないでください。
rdesktop フォークは GPLv3 でライセンスされています。
Metasploit モジュールは Apache 2.0 でライセンスされています。






