
カーネルルートキット。Windowsレジストリの値データ内に潜伏する。 作者: Oleksiuk Dmytro (別名 Cr4sh)
http://twitter.com/d_olex http://blog.cr4.sh [email protected]
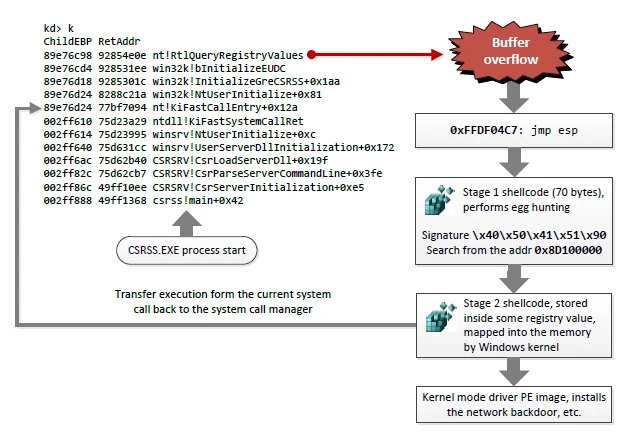
このルートキットは、win32k.sys のゼロデイ脆弱性(関数 win32k!bInitializeEUDC() におけるバッファオーバーフロー)を利用して、OS 起動時にコードを実行します。
機能:
NDIS ベースのネットワークバックドア(+ meterpreter/bind_tcp)。
未知の実行可能コードの検出を回避するため、一部の標準 Windows ドライバの破棄可能なセクションを上書きする形でメモリ内に自身を移動します。
公開されているアンチルートキットツールでは完全に検出できません。
Windows 7(SP0、SP1)x86 で動作します。
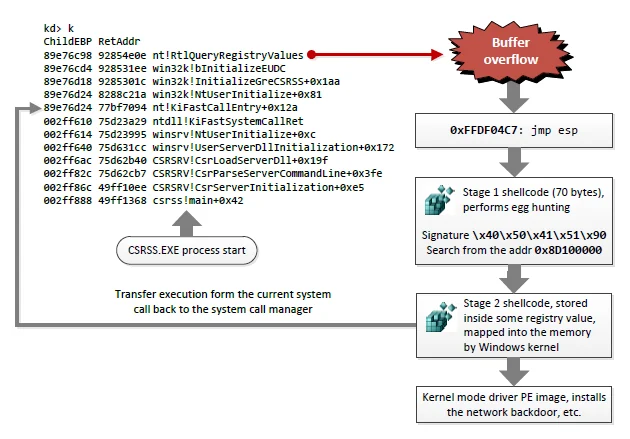
このルートキットは、もともと ZeroNights 2012 カンファレンスでの私の講演で発表されました。 詳細についてはスライドと動画を参照してください: https://raw.githubusercontent.com/Cr4sh/blog/master/windows-registry-rootkit/Applied-anti-forensics.pdf

