Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CorelightForSecOps — CORELIGHTおよび関連情報のためのChronicleパーサー | Kitploit
ツール/GitHubGitHub/corelight/corelightforsecops
防御ツールネットワークセキュリティクラウドセキュリティユーティリティとフレームワーク侵入検知ログ分析
GitHubcorelight/corelightforsecops

CorelightForSecOps

CORELIGHTおよび関連情報のためのChronicleパーサー

リポジトリを見る
541039日前未レビュー
共有

Corelight Sensor ログの収集

このドキュメントでは、Corelight Sensor と Chronicle フォワーダーを設定して Corelight Sensor ログを収集する方法について説明します。また、サポートされているログタイプとサポートされている Corelight のバージョンについても記載します。

詳細については、Chronicle へのデータ取り込みを参照してください。

始める前に

  • Corelight Sensor のバージョンを確認してください。Corelight Google SecOps パーサーはバージョン 27.13 以前向けに設計されています。それ以降のバージョンの Corelight Sensor には、パーサーが認識しない追加のログが含まれている可能性があり、それらのログはフィールドの解析が限定的またはまったく行われない場合があります。ただし、ログの内容は Google SecOps の生ログ形式で引き続き利用できます。
  • デプロイメントアーキテクチャ内のすべてのシステムが UTC タイムゾーンで設定されていることを確認してください。

デプロイメントとログ取り込みの方法

次のデプロイメントアーキテクチャ図は、2 つの異なる取り込みアーキテクチャを使用して Corelight Sensor が Google Security Operations にログを送信するように設定する方法を示しています。各顧客のデプロイメントはこの図とは異なる場合があり、より複雑になる可能性があることに注意してください。

取り込みラベルは、生ログデータを構造化された UDM 形式に正規化するパーサーを識別します。このドキュメントの情報は、CORELIGHT 取り込みラベルを持つパーサーに適用されます。
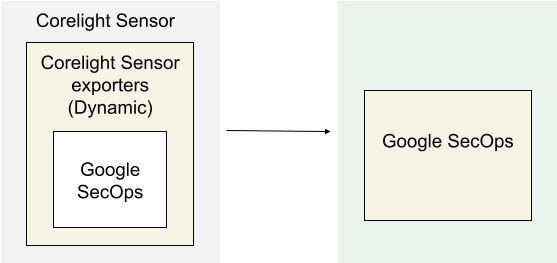
Corelight エクスポーターを使用して Google SecOps にログを取り込む

デプロイメントアーキテクチャ

アーキテクチャ図は、次のコンポーネントを示しています。

  • Corelight Sensor: Corelight Sensor を実行しているシステム。

  • Corelight Sensor エクスポーター: Corelight Sensor エクスポーターは、Sensor からログデータを収集し、Google Security Operations に転送します。

  • Google Security Operations: Google Security Operations は、Corelight Sensor からのログを保持および分析します。

Corelight で Google SecOps エクスポーターを設定する

Sensor または Fleet Manager の Web インターフェースを使用して、Google SecOps エクスポーターを設定します。この設定では、Google SecOps インスタンスの API 認証情報を使用して安全な接続を確立します。

  1. 管理者として Corelight Sensor の Fleet Manager または Sensor の Web インターフェースにログインします。

  2. エクスポーター設定エリアに移動します:

    • Fleet Manager: Policies に移動し、ポリシーを選択して、Export タブをクリックします。
    • スタンドアロン Sensor: Configuration | Export | Export Configuration に移動します。
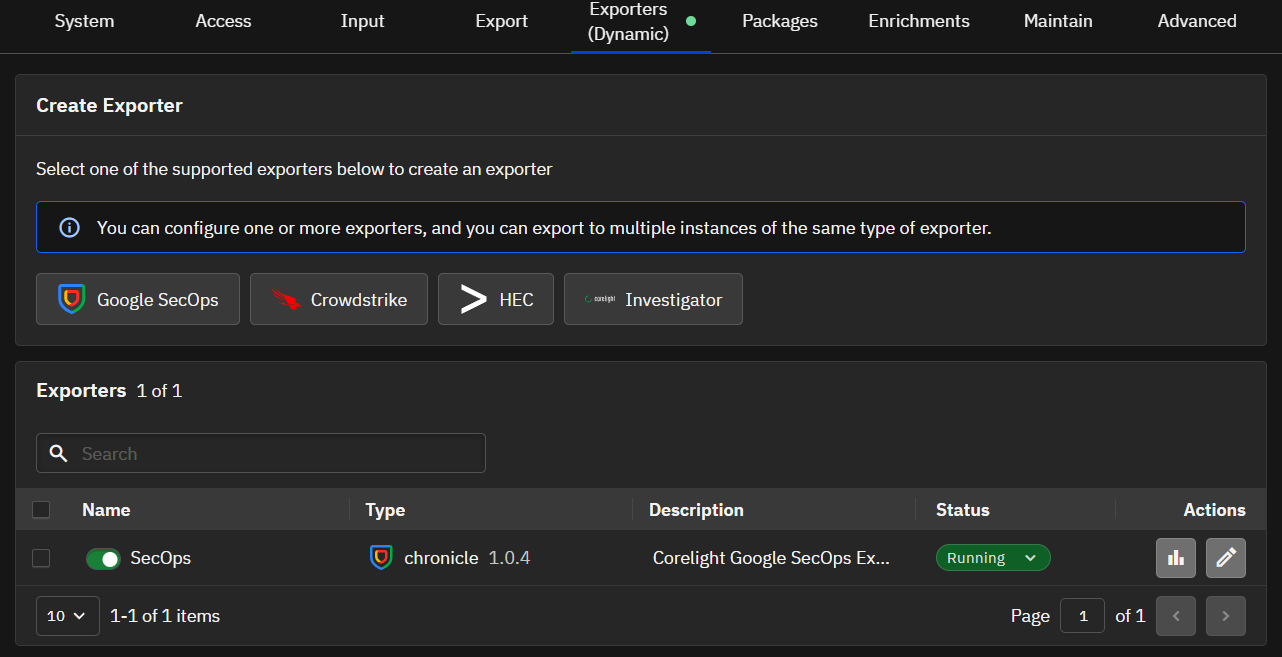
  3. Create Exporter セクションで、Google SecOps をクリックします。
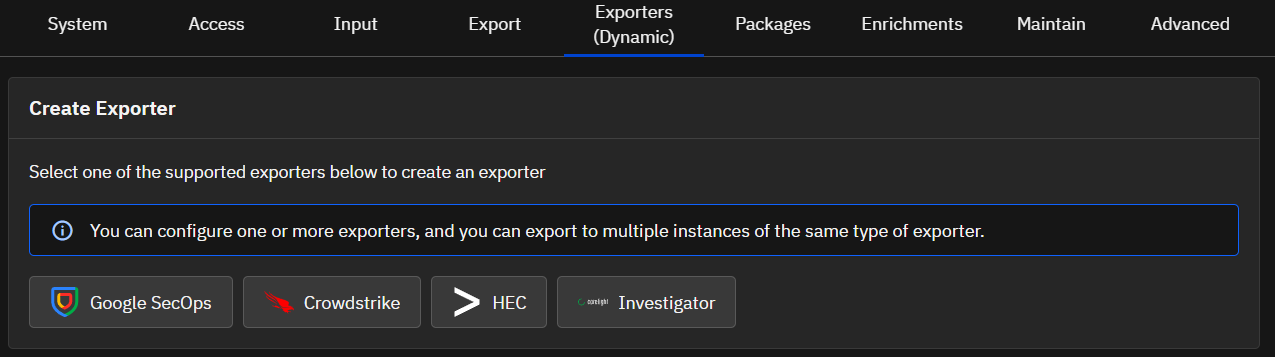
デプロイメントアーキテクチャ

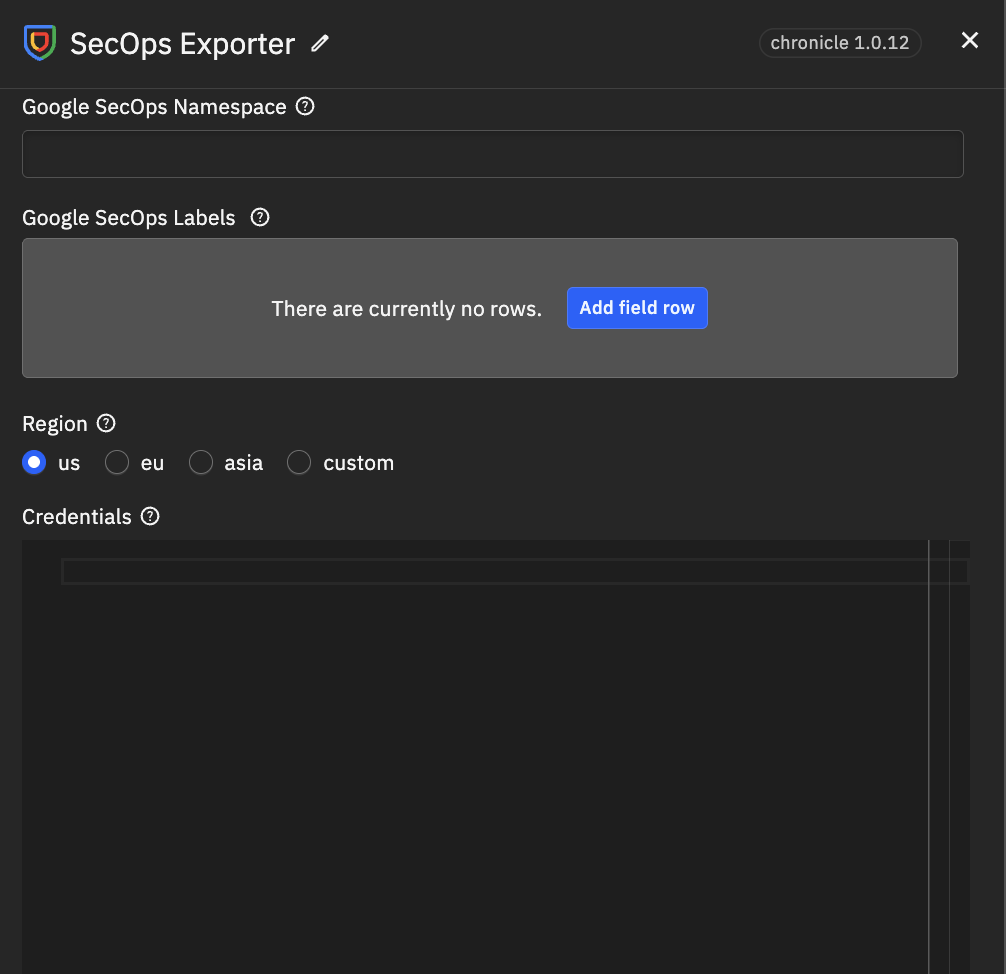
  1. 次の入力パラメータを設定します:
  • Name*: このエクスポーターインスタンスの一意の名前 (例: SecOps)。
  • Google SecOps Customer ID*: Google から提供される一意の顧客識別子。
  • Google SecOps Namespace: Google SecOps における Sensor ログの論理名前空間。
  • Credentials*: Google SecOps サービスアカウントの認証情報 (JSON)。(JSON の内容全体を貼り付けます)。
  • Google SecOps Labels: データドメインを識別するためのユーザー設定ラベル。
  • Region*: Google SecOps が使用する GCP リージョン名。
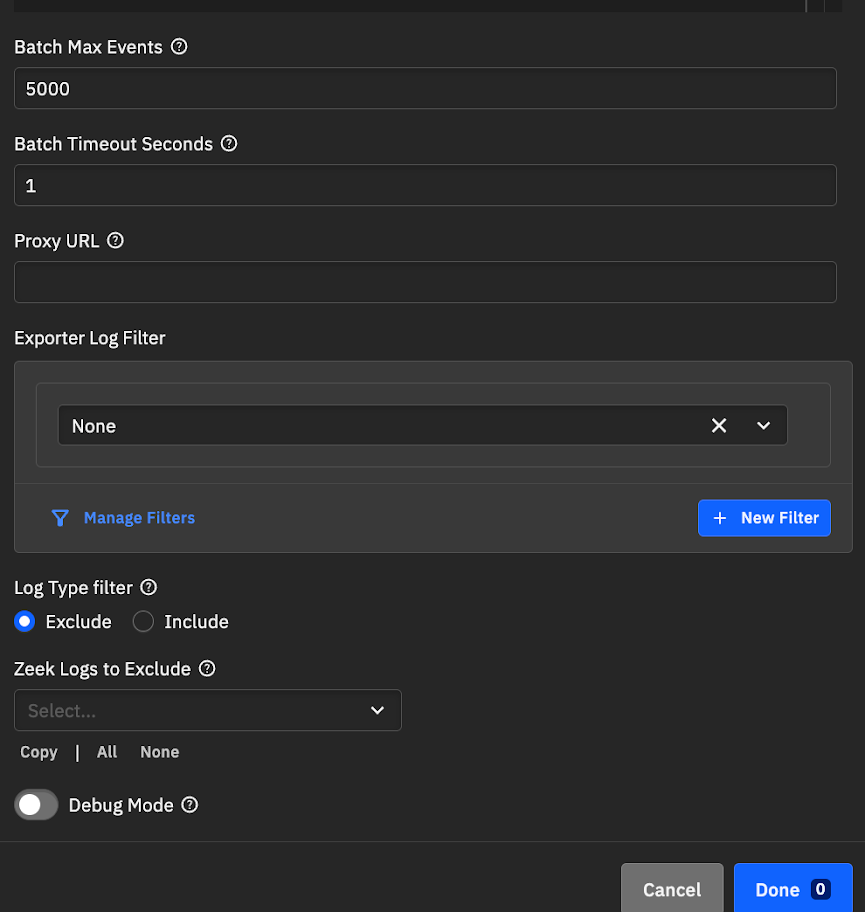
  • Batch Max Events: 最大バッチサイズ。
  • Batch Timeout Seconds: バッチの最大経過時間。
  • Proxy URL: 必要に応じてネットワークプロキシの URL。
  • Exporter Log Filter: このエクスポーターインスタンスに適用するフィルターを選択します。
  • Log Type Filter: 名前で特定のログファイルを含めるか除外します。
    • Exclude: 指定したログを除外します。新しいログタイプ (パッケージからのものなど) は引き続きエクスポートされます。
    • Include: 指定したログのみをエクスポートします。新しいログタイプは、手動で追加しない限りエクスポートされません。

デプロイメントアーキテクチャ デプロイメントアーキテクチャ

  1. Done をクリックします。

デプロイメントアーキテクチャ

  1. 変更を適用をクリックします。

フォワーダーを使用してログを Google SecOps に取り込む

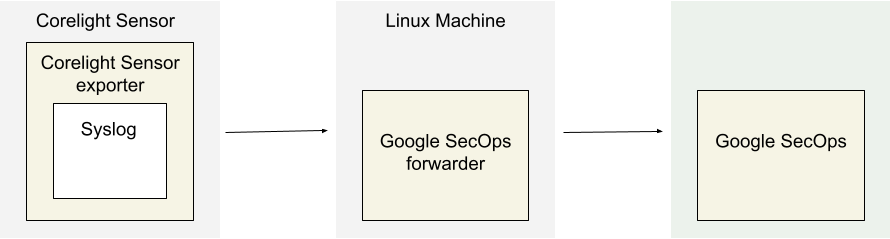
デプロイメントアーキテクチャ

アーキテクチャ図は、以下のコンポーネントを示しています。

  • Corelight Sensor: Corelight Sensor が稼働しているシステムです。

  • Corelight Sensor exporter: Corelight Sensor exporter は、Sensor からログデータを収集し、Google Security Operations フォワーダーに転送します。

  • Google Security Operations forwarder: Google Security Operations フォワーダーは、顧客のネットワーク内にデプロイされる、syslog をサポートする軽量なソフトウェアコンポーネントです。Google Security Operations フォワーダーは、ログを Google Security Operations に転送します。

  • Google Security Operations: Google Security Operations は、Corelight Sensor からのログを保持し、分析します。

Google Security Operations フォワーダーを構成する

Google Security Operations フォワーダーを構成するには、以下の手順を実行します。

  1. Google Security Operations フォワーダーをセットアップします。Linux でのフォワーダーのインストールと構成を参照してください。

  2. Google Security Operations フォワーダーが Google Security Operations にログを送信するように構成します。

  collectors:
    - syslog:
        common:
          enabled: true
          data_type:  CORELIGHT
          data_hint:
          batch_n_seconds: 10
          batch_n_bytes: 1048576
        tcp_address: <Chronicle forwarder listening IP:Port>
        tcp_buffer_size: 524288
        udp_address: <Chronicle forwarder listening IP:Port>
        connection_timeout_sec: 60
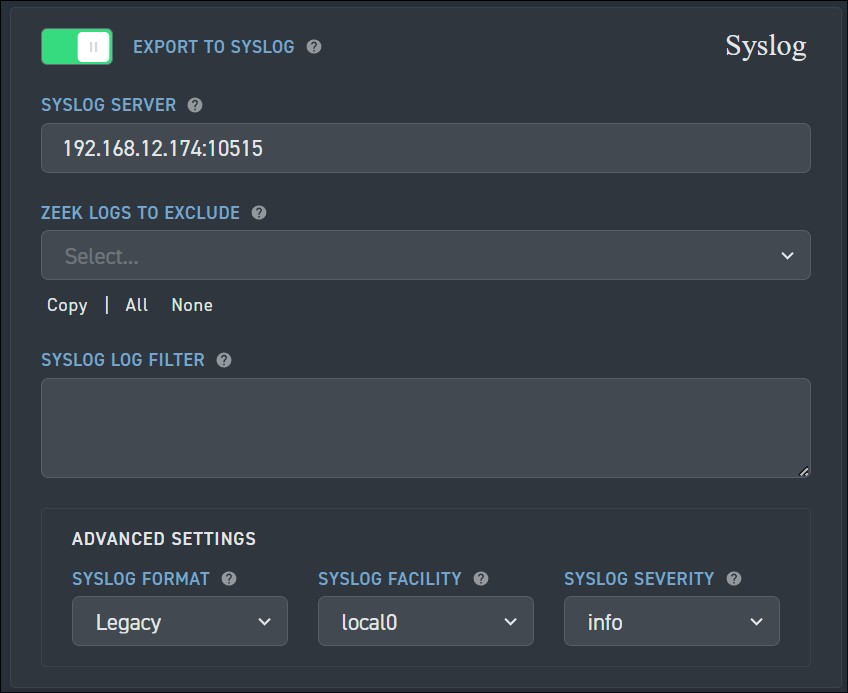

Corelight Sensor エクスポーターの設定

  1. 管理者として Corelight Sensor にログインします。
  2. Export タブを選択します。
  3. EXPORT TO SYSLOG オプションを見つけて有効にします。
  4. EXPORT TO SYSLOG の下で、以下のフィールドを設定します:
  • SYSLOG SERVER: Google Security Operations フォワーダーの syslog リスナーの IP アドレスとポートを指定します。
  • Advanced Settings > SYSLOG FORMAT に移動し、設定を Legacy に変更します。

Corelight Sensor Configuration

  1. Apply Changes をクリックします。

サポートされている Corelight ログタイプ

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →