CVE-2026-102258 向けのオフライン SonicWall SMA1000 証拠チェッカー。ビルドおよび設定の証拠を報告します。スタンドアロンの Python。JSON/CSV/HTML レポート。エクスプロイトペイロードは含みません。





CVE-2026-102258 向けのスタンドアロンかつオフラインのチェッカーです。これは SonicWall SMA1000 アプライアンス(モデル 6210、7210、8200v)の AMC における格納型クロスサイトスクリプティングです。
このチェッカーは、提供されたビルドとインベントリを読み取り、ベンダーが公開しているバージョン表と比較します。ターゲットに接続することはなく、エクスプロイトペイロードを送信することもありません。欠落、条件付き、カスタム、競合、および対象外の証拠は unknown のままとなります。
リポジトリのクローンから以下を実行してください:
# Classify one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102258_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write a script-free HTML report
python sonicwall_sma1000_cve_2026_102258_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options
python sonicwall_sma1000_cve_2026_102258_check.py --help

# Run the local-only test suite
python -m unittest -v
合成インベントリには意図的に検出事項と不明点が含まれているため、そのサンプルコマンドは終了コード 1 で終了します。--output は、--force を追加しない限り既存の report.html を上書きしません。
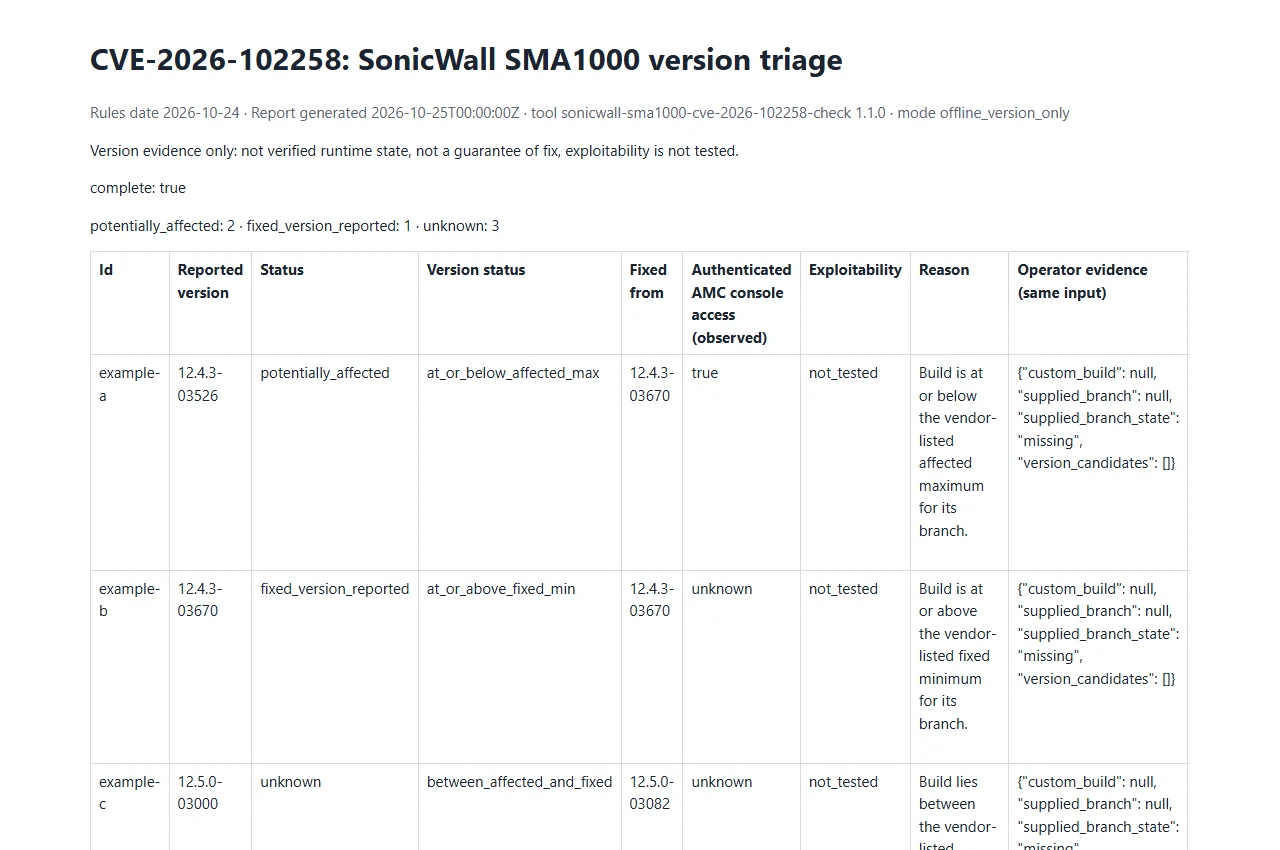
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
ルールは 2026-10-24 付で、SonicWall の製品通知 (SNWLID-2026-0017) に由来します。
| ブランチ | 影響を受ける上限 | 修正版の下限 |
|---|---|---|
| 12.4.3 | 12.4.3-03526 | 12.4.3-03670 |
| 12.5.0 | 12.5.0-02952 | 12.5.0-03082 |
unknown となり、他のブランチや解析できない値も同様に unknown となります。12.4.3-3526 のようなゼロ埋めされていないビルドもビルド番号で読み取られます。詳細はリファレンスを参照してください。python sonicwall_sma1000_cve_2026_102258_check.py [--version BUILD] [--branch BRANCH] [--model MODEL]
[--authenticated-console-access true|false|unknown] [--inventory FILE] [--csv-list FILE]
[--format json|csv|html] [--output FILE] [--force] [--strict]
--version、--inventory、--csv-list のうち少なくとも1つが必須です。そうでない場合、実行は運用エラーとなります。
| オプション | 目的 |
|---|---|
--version BUILD | 厳密な形式 <major>.<minor>.<patch>-<build> で報告されたビルド(繰り返し指定可能)。 |
--branch BRANCH | --version 値に対する任意のブランチのクロスチェック。ビルドと一致しないブランチは unknown になります。 |
--model MODEL | --version 値に対する任意のモデル(6210、7210、8200v)。対象外のモデルは unknown になります。 |
--authenticated-console-access | --version 値に対する運用者による観測(true、false、unknown、デフォルトは unknown)。バージョン評価を変更することはありません。 |
--inventory FILE | JSON インベントリ: schema_version: 1 を持つエントリのオブジェクトまたは配列(繰り返し指定可能)。 |
--csv-list FILE | version を含むヘッダーを持つ CSV リスト(繰り返し指定可能)。 |
--format | json(デフォルト)、csv、html。 |
--output FILE | レポートを stdout ではなくファイルに書き込みます。--force が指定されない限り、既存のファイルは上書きされません。 |
--force | --output による既存ファイルの上書きを許可します。 |
--strict | unknown の結果を終了ステータスの検出結果としてカウントします。 |
入力ルールの概要(完全なスキーマはリファレンスに記載):
v、プレリリース、ベンダーサフィックスは不可。トリムされるのは ASCII のスペース、タブ、CR、LF のみです。id(または label)、version、version_candidates、branch、model、authenticated_console_access、custom_build を受け付けます。型やスキーマバージョンが誤っている場合は運用エラーです。unknown です。--force を指定しても同様)。新しい出力パスを使用してください。実際のインベントリ、レポート、ターゲットはバージョン管理の外に保管してください。
各結果には status が付きます:
status | 意味 |
|---|---|
potentially_affected | 対象ブランチについて、記載された影響を受ける最大バージョン以下。悪用可能性が確認されたものではありません。 |
fixed_version_reported | 記載された修正済み最小バージョン以上。パッチ適用状態を保証するものではありません。 |
unknown | それ以外すべて。安全とみなされることは決してありません。 |
より詳細な version_status が理由を説明します: at_or_below_affected_max、at_or_above_fixed_min、between_affected_and_fixed、branch_not_covered、version_not_disclosed、malformed_version、conflicting_versions、custom_build、product_not_covered、branch_mismatch、malformed_branch。
exploitability は常に not_tested です。authenticated_console_access(インベントリの観測値または CLI オプション)は、運用者が報告した認証済み AMC コンソールアクセスを記録します。到達可能性や有効な設定の証明ではなく、バージョン評価を変更することもありません。reason、remediation、evidence_type(vendor_product_notice_version_table)、evidence_confidence(分類済みビルドでは reported_version_unverified、unknown では insufficient)、source_url が含まれます。JSON(デフォルト)、CSV、スクリプト不要の HTML は同じ評価結果を共有します。HTML はすべての値をエスケープし、スクリプトを含まず、制限的な CSP メタタグを持ちます。CSV はすべてのセルを引用符で囲み、数式のようなセルには ' を前置します。CSV 出力は、レポートが書き込まれる前に NUL 文字を含む値を拒否します(運用エラー、終了ステータス 2)。
レポートは追加的な schema-v1 契約を使用し、リファレンスに規定されています:








