CVE-2026-102256 向けのオフライン SonicWall SMA1000 証拠チェッカー。ビルドおよび設定の証拠を報告します。スタンドアロンの Python 製。JSON/CSV/HTML レポート対応。エクスプロイトペイロードは含みません。





CVE-2026-102256 向けのオフライン・バージョンのみのトリアージ: SonicWall SMA1000(モデル 6210、7210、8200v)の認証済みリモートコード実行。このチェッカーは、オペレーターが提供するビルド文字列およびインベントリをベンダーが公開しているバージョン表と比較し、アセットごとに3つのステータスのいずれかを報告します。ターゲットへの通信、エクスプロイトペイロードの送信、エクスプロイト可能性のテストは一切行いません。
欠落、条件付き、カスタム、競合、およびカバーされていない証拠は unknown のままであり、unknown がクリーンな結果として扱われることは決してありません。
623862394d2de9e360a4c3c29e8e47105e3b71a8 からバンドルされており、実行時に他のチェッカーは必要ありません。# Assess a single reported build
python sonicwall_sma1000_cve_2026_102256_check.py --version 12.4.3-03526
# Assess the synthetic inventory and write an HTML report
python sonicwall_sma1000_cve_2026_102256_check.py --inventory examples/inventory.example.json --format html --output report.html
# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102256_check.py --help
# Run the local-only tests
python -m unittest -v
合成インベントリには意図的に検出結果と不明項目が含まれているため、そのサンプルコマンドは終了コード 1 で終了します。
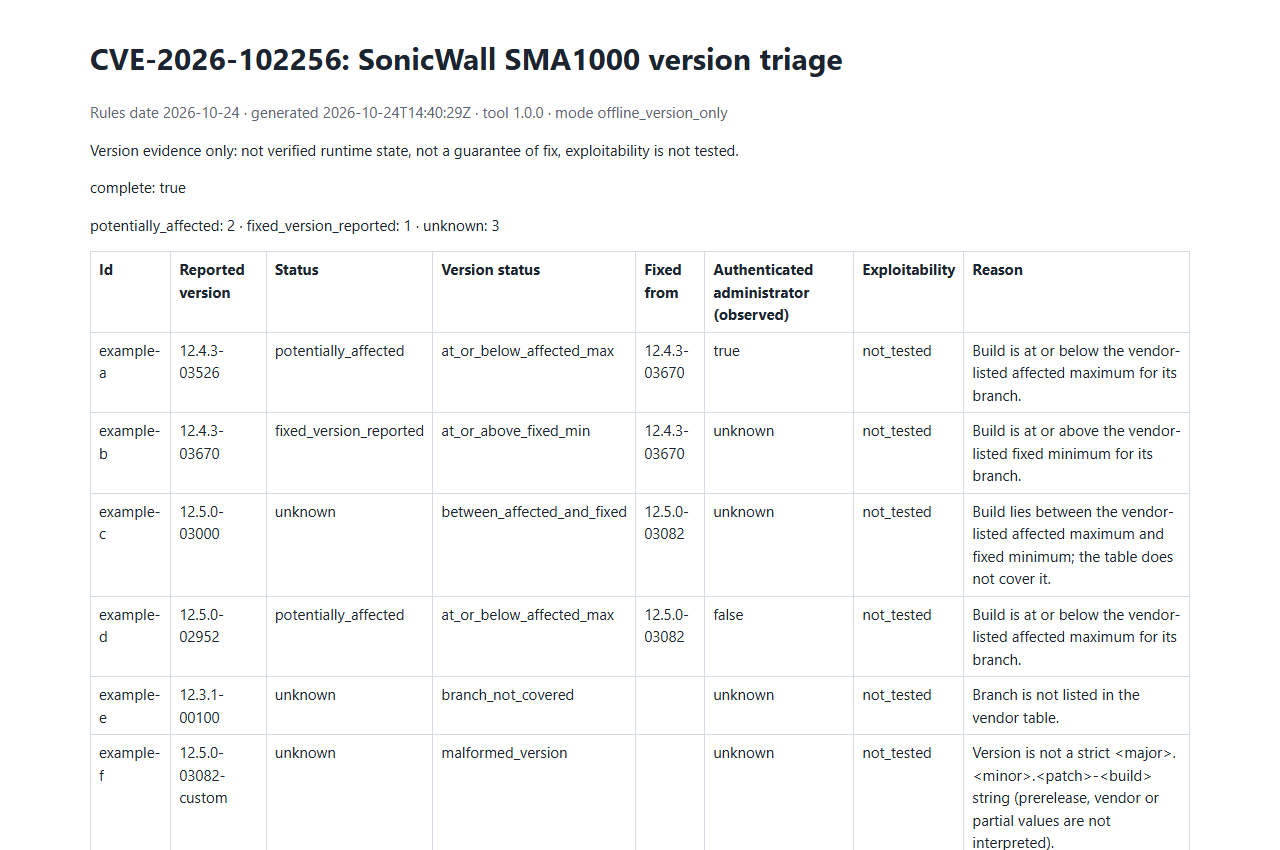
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
| ブランチ | 影響を受ける上限 | 修正版の下限 |
|---|---|---|
| 12.4.3 | 12.4.3-03526 | 12.4.3-03670 |
| 12.5.0 | 12.5.0-02952 | 12.5.0-03082 |
比較は、SMA1000 モデル 6210、7210、8200v を対象に、完全一致するブランチ内のビルド番号によって行われます。2 つの境界の間にあるビルド、その他のブランチ、および解析できないすべての値は unknown となります。
| オプション | 目的 |
|---|---|
--version BUILD | <major>.<minor>.<patch>-<build> 形式で報告されたビルド(繰り返し指定可能)。 |
--branch、--model | 任意指定のブランチ相互チェックとモデル(6210、7210、8200v)を --version の値に適用します。ブランチが一致しない場合や対象外のモデルの場合は unknown となります。 |
--authenticated-administrator true|false|unknown | 結果とともに記録される運用者による観察事項。バージョン評価を変更することはありません。 |
--inventory FILE | JSON インベントリ(オブジェクトまたは配列、schema_version: 1、繰り返し指定可能)。 |
--csv-list FILE | version ヘッダー列を持つ CSV リスト(繰り返し指定可能)。 |
--format json|csv|html | レポート形式。json がデフォルトです。HTML はスクリプトを含みません。 |
--output FILE | レポートを stdout ではなくファイルに書き出します。--force が指定されない限り、既存のファイルは上書きされません。 |
--force | --output による既存ファイルの上書きを許可します。 |
--strict | unknown の結果を終了ステータス上の検出結果として扱います。 |
知っておくべき入出力のルール:
--force を指定しても同様です)。新しい出力パスを使用してください。--force がない場合、実行中に出現した出力先を公開処理が上書きすることはありません。' が付加され、すべてのセルが引用符で囲まれ、CSV はレポートを書き込む前に NUL 文字を拒否します。完全なリファレンスでは、インベントリスキーマ、CSV 入力、真偽値、境界のセマンティクス、境界値、および上書き防止の出力について規定しています。
JSON、CSV、HTML は同じ評価を共有します。
status | 意味 |
|---|---|
potentially_affected | 対象ブランチの影響を受ける最大値以下であること。悪用可能性が確認されたものではありません。 |
fixed_version_reported | 対象ブランチの修正版の最小値以上であること。パッチ適用状態を保証するものではありません。 |
unknown | 上記以外のすべて。安全とみなされることはありません。 |
exploitability は常に not_tested です。authenticated_administrator 観測値は運用者が提供するものです。到達可能性や有効な設定の証明ではありません。version_status、fixed_version、reason、remediation、evidence_type、evidence_confidence、source_url も含まれ、レポートには schema_version、rules_date、sources、notice、complete が含まれます。version_status の値の完全な一覧はリファレンスを参照してください。record_type=result 行はアセットの観測値です。アセットが完了しなかった場合、record_type=summary 行が完全性、スキーマ、ルール日付、CVE、not_tested を保持し、検出結果を捏造しません。tool、tool_version、generated_at を追加し、外部 KEV フィールドも含みます。すべての結果と、空または中断されたサマリーは、これらの値を正規のレポートからコピーします。既存の列位置と数式エスケープは保持されます。generated_at は評価が生成された UTC 時刻です。証拠の取得時刻、アドバイザリのレビュー日、デプロイ済みパッチの証明ではありません。| コード | 意味 |
|---|---|
0 | potentially_affected の結果なしで完了。不明な結果はクリーンな結果ではありません。 |
1 | 少なくとも 1 つの potentially_affected 結果、または --strict 指定時の unknown。 |
2 | 不正または読み取り不能な入力、上書きの拒否など、運用上または使用方法のエラー。これは評価結果ではありません。 |
130 | 中断。完了した結果は可能な場合 complete: false を付けて書き込まれます。 |
中断時の処理:
unknown のままです。ソースレビュー 2026-10-24:
リポジトリのドキュメント: