CVE-2026-102826 向けのオフライン simple-git 証拠チェッカー。Git 設定とパッケージの証拠を確認。スタンドアロンの Python 製。JSON/CSV/HTML レポート対応。エクスプロイトペイロードは含まない。





CVE-2026-102826 — simple-git 設定 include コマンドインジェクション向けのオフライン証拠チェッカーです。
提供された simple-git のバージョン証拠(CLI 値、JSON/CSV インベントリ、npm ロックファイル、インストール済みマニフェスト)を、レビュー済みのアドバイザリルールと比較し、字句的なソースレビュー候補を一覧表示できます。ウェブサイトへの接続、アプリケーションコードのインポート、Git やパッケージマネージャーの実行、エクスプロイトペイロードの実行は一切行いません。
potentially_affected はエクスプロイト可能性の確認ではなく、fixed_version_reported はインストール済みのパッチや安全性を決して証明しません。すべての結果には exploitability: not_tested が保持されます。unknown として報告されます。unknown は検出事項でもクリーンな結果でもありません。取り扱いを許可された証拠に対してのみ操作してください。レポートには運用者のデータが含まれます。実際のターゲット、インベントリ、レポートはコミットに含めないでください。
simplegit_rce_check.py はコピーして単独で実行できます。境界付きの入力/レポート用ヘルパーとソースレキサーを内蔵しており、実行時にコンパニオンリポジトリを必要としません。python simplegit_rce_check.py --version 4.0.0 --format json
python simplegit_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
python simplegit_rce_check.py --csv-list inventory.csv --fail-on-finding
python simplegit_rce_check.py --help
python -m unittest -v
inventory.csv は自身のファイルです(JSON および CSV インベントリを参照)。その他の入力は examples/ に同梱されています。デフォルトの出力形式は stdout への CSV です。python -m unittest -v はローカルのみの合成テストを実行します。
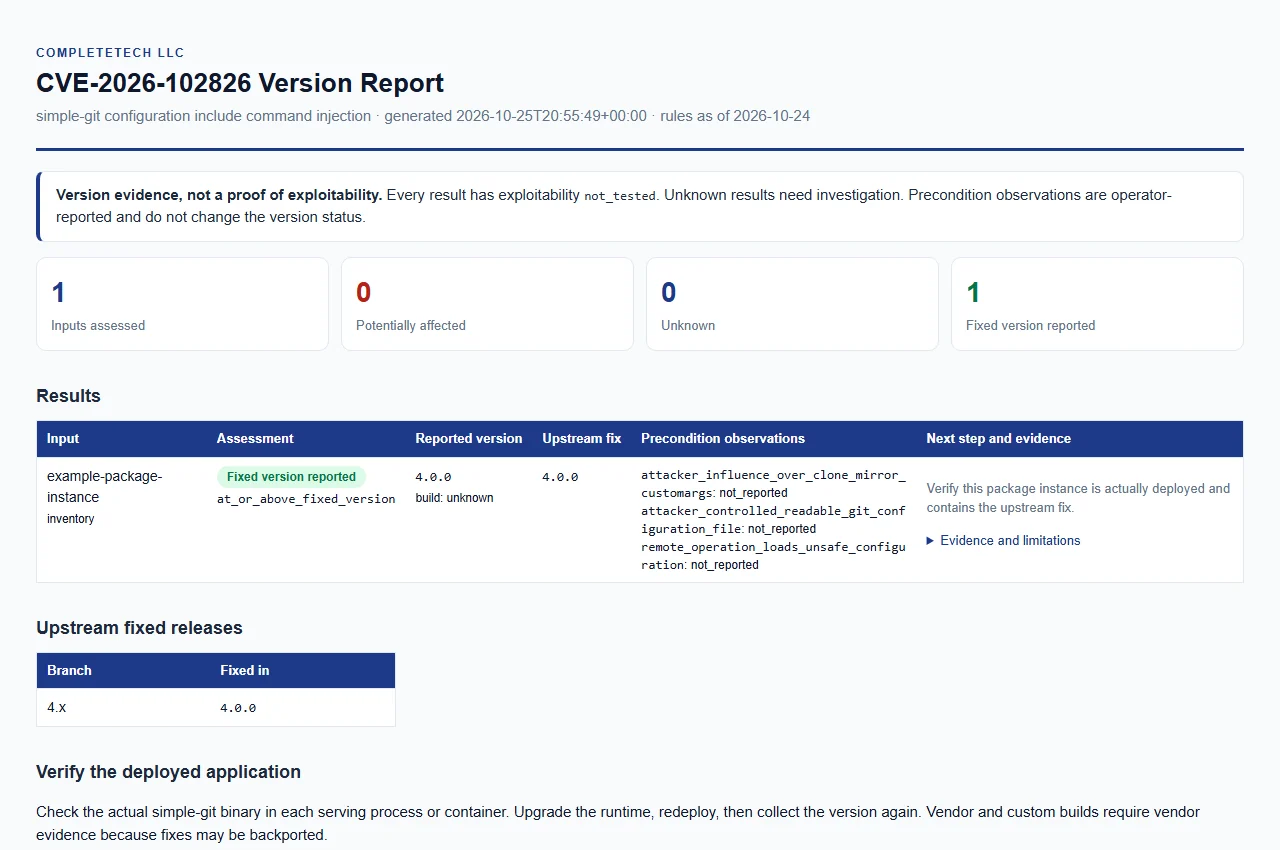
合成サンプルレポートを開く。サンプルデータのみです。これは実際の評価ではありません。
主要なアドバイザリとレビュー済みデータベースは 2026-10-24 に取得されました(すべてのレポートの rules_as_of)。
| 報告バージョンの例 | 結果 |
|---|---|
| 3.35.9 | potentially_affected |
| 3.36.0 | potentially_affected |
| 3.36.1 | unknown |
| 3.99.0 | unknown |
| 4.0.0 | fixed_version_reported |
| 4.0.1 | fixed_version_reported |
| 5.0.0 | unknown |
3.36.0 と 4.0.0 の間の仮想的なバージョンについて、影響を受けるステータスをでっち上げないでください。include.path および includeIf のバリアントもこのアドバイザリを共有します。
| ステータス | 意味 |
|---|---|
potentially_affected | 報告されたバージョンが文書化された影響範囲(3.36.0 までを含む)内にあります。アプリケーションの前提条件と悪用可能性は確立されていません。これは確認された悪用可能性ではありません。 |
fixed_version_reported | 報告されたバージョンが、レビュー済みの 4.x 修正ライン内の 4.0.0 以降です。これはバージョンの主張のみを記述するものであり、インストール済みのパッチや安全性を証明するものでは決してありません。 |
unknown | それ以外のすべて:影響範囲と修正ラインの外にあるバージョン(安全性やその他の脆弱性に関する結論は下されません)、将来のライン(パッチの主張は外挿されません)、および欠落、矛盾、不正な形式、プレリリース、修飾付き、またはカスタム/ベンダービルド。 |
各行にはより具体的な version_status も付与されます。例えば in_documented_affected_range、at_or_above_fixed_version、outside_reviewed_range、version_not_disclosed、conflicting_versions、qualified_version_unverified、unrecognized_or_partial_version、vendor_build_unverified などです。build_source の値 unknown(デフォルト)、upstream、official はアップストリームビルドとして比較されます。ベンダー名などその他の値は、独立したパッチの証拠が存在するまで結果を unknown のままにします。先頭の v プレフィックスは受け入れられます。
3 つの任意の観察事項がアドバイザリの前提条件を記述します。これらはオペレータによって提供され、検証されておらず、パッケージバージョンの結果を変更することは決してありません。
| 観察事項 | 意味 |
|---|---|
attacker_influence_over_clone_mirror_customargs | clone/mirror の customArgs に対する攻撃者の影響 |
attacker_controlled_readable_git_configuration_file | 攻撃者が制御する読み取り可能な Git 設定ファイル |
remote_operation_loads_unsafe_configuration | リモート操作が安全でない設定を読み込む |
各観察事項は boolean または null(未報告)です。観察事項の欠如は緩和策を確立するものではありません。任意の字句ソース検査はこれらとは別であり、ファイルパターンの検出結果はレビュー対象を示すものであり、入力の汚染が証明されたものではありません。
少なくとも 1 つの入力が必要です。モードは 1 回の実行で組み合わせることができ、各入力はそれぞれ独自の行を生成します。特に断りのない限り、各入力ファイルは明示的に指定する必要があり、読み取り専用です。
--version(エイリアス --package-version)は繰り返し指定できます。各値は別々のインスタンスであり、単一インスタンスの証拠を突き合わせるものではありません。--build-source と観察フラグ(観察キーのアンダースコアをハイフンに変換したもの、値は true または false)はすべての CLI バージョンに適用されます。
python simplegit_rce_check.py --version 3.36.0 --version 4.0.1 --format json
python simplegit_rce_check.py --version 4.0.0 --build-source "Example Vendor" --attacker-controlled-readable-git-configuration-file true
2 番目のコマンドは、ビルドがベンダー提供であるため unknown のままです。
--inventory、繰り返し指定可能): 1 つのオブジェクトまたはオブジェクトの配列。必須: 整数の schema_version: 1 と文字列の package_version。任意: package: "simple-git"、label、build_source、および上記の観測キー。未知または重複したキー、誤った型、非有限数、不正な形式の入力は拒否されます。--csv-list、繰り返し指定可能): package_version 列が必須です。任意の列は label、build_source、および観測キー (true、false、または空欄) です。NUL 文字は拒否されます。実行可能な JSON の例は examples/inventory.example.json にあります。
python simplegit_rce_check.py --npm-lock examples/package-lock.example.json --format json
python simplegit_rce_check.py --installed-package path/to/node_modules/simple-git/package.json --format json
--npm-lock は、明示的に指定された npm lock/shrinkwrap v1/v2/v3 JSON を読み取ります。明示的なパッケージ名を持つネストされたインスタンスとエイリアスは、別個のものとして扱われます。メタデータの文法は、公式 package-lock リファレンス(2026-10-25 確認)に従います。ロックファイルの URL とスクリプトは収集されません。unknown のカバレッジ観測が含まれ、存在しないことの証明にはなりません。--installed-package は、明示的に選択されたインストール済みの simple-git package.json の名前とバージョンのみを読み取り、スクリプトを実行したりモジュールをインポートしたりしません。マニフェストのメタデータは、提供中のプロセスがそのパッケージをロードしていることを証明できません。python simplegit_rce_check.py --source examples/source.example.js --source-root examples --format html
--source は JS/TS ファイル(.js、.cjs、.mjs、.ts、.cts、.mts、.jsx、.tsx)を明示的に選択し、--source-root を要求します。これは相対的な証拠の場所を提供し、選択されたすべてのファイルを含んでいなければなりません。ディレクトリトラバーサルや実行は行いません。








