




CVE-2026-58045 — Node.js: zlib 同期 API における TypedArray 偽装クラッシュ 向けのオフライン版バージョン証拠チェッカーです。
報告された Node.js ランタイムのバージョンを、Node.js セキュリティアドバイザリで示された修正済みリリースと比較し、結果を CSV、JSON、または自己完結型の HTML レポートとして出力します。Python 3.10 以降、標準ライブラリのみを使用します。実行ファイルは単一ファイルで、単体でコピーできます。
このリポジトリは CVE-2026-58045 のみを対象としています。このチェッカーはトリアージの証拠であり、ランタイム評価ではありません。
unknown のままです。exploitability: not_tested が付与されます。node --version の出力。先頭の v も受け付けます)。CI は Python 3.10 と 3.14 で、Ubuntu と Windows 上でテストスイートと --help を実行します。
# Assess one reported version and print JSON to stdout
python node_cve_2026_58045_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_58045_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess your own CSV list (CSV to stdout by default); exit 1 on a finding
python node_cve_2026_58045_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local tests
python node_cve_2026_58045_check.py --help
python -m unittest -v
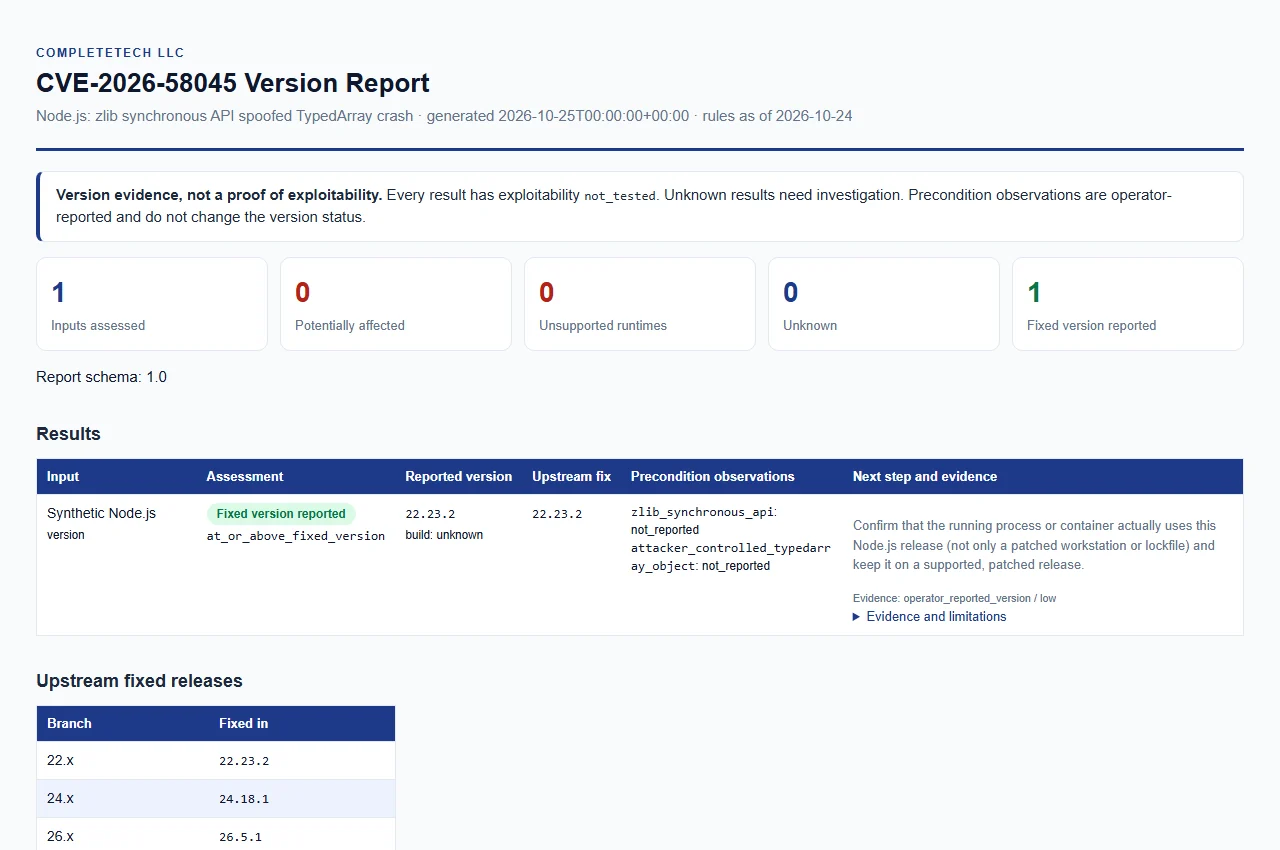
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
--version、--inventory、--csv-list のうち少なくとも1つを指定してください。指定がない場合、チェッカーは使用法エラーを報告します。3つのソースは1回の実行で組み合わせることができ、各入力は1つの結果行になります。JSON、CSV、HTML は同じエビデンスからレンダリングされます。
| オプション | 説明 |
|---|---|
--version VERSION(エイリアス --node-version) | 明示的に指定された Node.js バージョンを評価します。繰り返し指定可能で、各値は個別のランタイムを表します。先頭の v は受け付けられます。 |
--build-source SOURCE | --version ビルドの来歴で、最大512文字です。unknown(デフォルト)、upstream、official、official_upstream はアップストリームとして比較されます。ベンダー名などそれ以外の値は unknown となり、vendor_build_unverified が付与されます。 |
--zlib-synchronous-api {true,false} | --version 入力に適用される、運用者から報告された観測値です。 |
--attacker-controlled-typedarray-object {true,false} | --version 入力に適用される、運用者から報告された観測値です。 |
--inventory FILE | エントリの JSON オブジェクトまたは配列です。繰り返し指定可能です。 |
--csv-list FILE | node_version 列を含む CSV です。繰り返し指定可能です。 |
--format {csv,json,html} | レポート形式です。デフォルト: csv。 |
--output FILE | レポートを新しいファイルに保存します。デフォルト: 標準出力。 |
--force | 既存の出力ファイルを置き換えます。指定しない場合、既存のファイルは決して上書きされません。 |
--brand NAME | HTML レポートに表示される組織名で、最大512文字です。デフォルト: CompleteTech LLC。 |
--fail-on-finding | いずれかの結果が potentially_affected または unsupported_runtime の場合に終了コード1で終了します。終了コードを参照してください。 |
--tool-version | ツール名とバージョンを表示します。 |
出力の保護:
--output は既存のディレクトリ内のファイルを指定する必要があります。既存のレポートは --force が明示されない限り保護され、入力ファイルは --force を指定しても上書きできません。--force を指定しない場合、チェッカーはハードリンクで公開し、ファイルシステムがそれをサポートできない場合は上書きせずにエラーで失敗します。--build-source は --version 入力にのみ適用されます。インベントリと CSV のエントリは独自の値を持ちます。インベントリは任意です。--version には不要です。インベントリのエントリには、運用者から報告された前提条件の観測値を含めることができます。これらはバージョンの結果を変更したり、到達可能性を確立したりすることは決してありません。
| 観測キー | 意味 |
|---|---|
zlib_synchronous_api | 運用者報告: zlib 同期 API |
attacker_controlled_typedarray_object | 運用者報告: 攻撃者が制御する TypedArray オブジェクト |
各観測値は true、false、または未報告であり、結果には reported_true、reported_false、not_reported として表示されます。
--inventory)ファイルには1つのオブジェクト、または1〜10,000個のオブジェクトの配列を格納します。各レコードには整数の schema_version: 1 と文字列の node_version が必須です。任意フィールドは runtime("node" のみ)、label、build_source、および上記の観測キーで、それぞれ真偽値または null です。未知のキー、重複キー、非有限数、無効な型は拒否されます。examples/inventory.example.json は合成の例です:
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "zlib_synchronous_api": null,
    "attacker_controlled_typedarray_object": null
  }
]
--csv-list)最初の行は node_version を含むヘッダーでなければなりません。オプションの列は label、build_source、zlib_synchronous_api、attacker_controlled_typedarray_object です。観測値のセルは正確に true、false、または空白のいずれかです。schema_version と runtime は CSV の列ではありません。重複した列や文書化されていない列、フィールド数がヘッダーと異なる行、引用符で囲まれていないセル内の裸の引用符、閉じ引用符の後のテキスト、NUL 文字、およびデータ行が存在しないファイルは拒否されます。
node_version,label,build_source,zlib_synchronous_api
22.23.2,example-service,upstream,
label が存在しない場合(JSON または CSV)、結果は <拡張子を除いたファイル名>:<エントリ番号> という形式でラベル付けされ、番号は 1 から始まります。
公式リリースアドバイザリおよびリンクされた修正リリースに基づき、2026-10-24 にレビュー済みです。
| Node.js メジャー | 修正バージョン |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
ベンダーはリリースアドバイザリで導入バージョンを明示していません。記載された各メジャーについて、その修正バージョン未満のバージョンは修復対応が必要です。記載のないもの、カスタム/バックポートされたもの、およびプレリリースビルドには明示的な証拠が必要です。不明なビルドを安全とラベル付けしないでください。
報告されたバージョンがどのように分類されるかを、チェックが適用される順に示します。








