
 completetech-security/node-cve-2026-58043-check
CVE-2026-58043(Permission Model のパスプレフィックス過剰付与)に対応するオフライン Node.js 証拠チェッカー。単一ファイルの Python 製。JSON/CSV/HTML レポート出力に対応。エクスプロイトペイロードは含まない。





CVE-2026-58043: Node.js Permission Model のパスプレフィックス過剰許可 に対するオフライン証拠チェッカーです。運用者が報告した Node.js ランタイムバージョンをベンダーアドバイザリの修正済みリリースと比較し、CSV、JSON、または HTML のトリアージレポートを出力します。
exploitability: not_tested が付与されます。修正済みバージョンが報告されていても、デプロイされたプロセスにパッチが適用されていることの証明にはなりません。unknown のままとなります。公開 URL はインベントリではありません。node_cve_2026_58043_check.py を単体でコピーできます。--version、--inventory、または --csv-list で指定してください。CI は、Ubuntu および Windows 上の Python 3.10 と 3.14 で、ローカルのみのテストと --help を実行します。
# Assess one reported version and print a JSON report
python node_cve_2026_58043_check.py --version 22.23.2 --format json

# Assess a JSON inventory and save an HTML report
python node_cve_2026_58043_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58043_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local tests
python node_cve_2026_58043_check.py --help
python -m unittest -v
デプロイ済みのプロセスから正確なバージョンを取得してください。lockfile やワークステーションから推測しないでください。デフォルトの出力形式は csv で、--output が指定されない限り stdout に書き出されます。
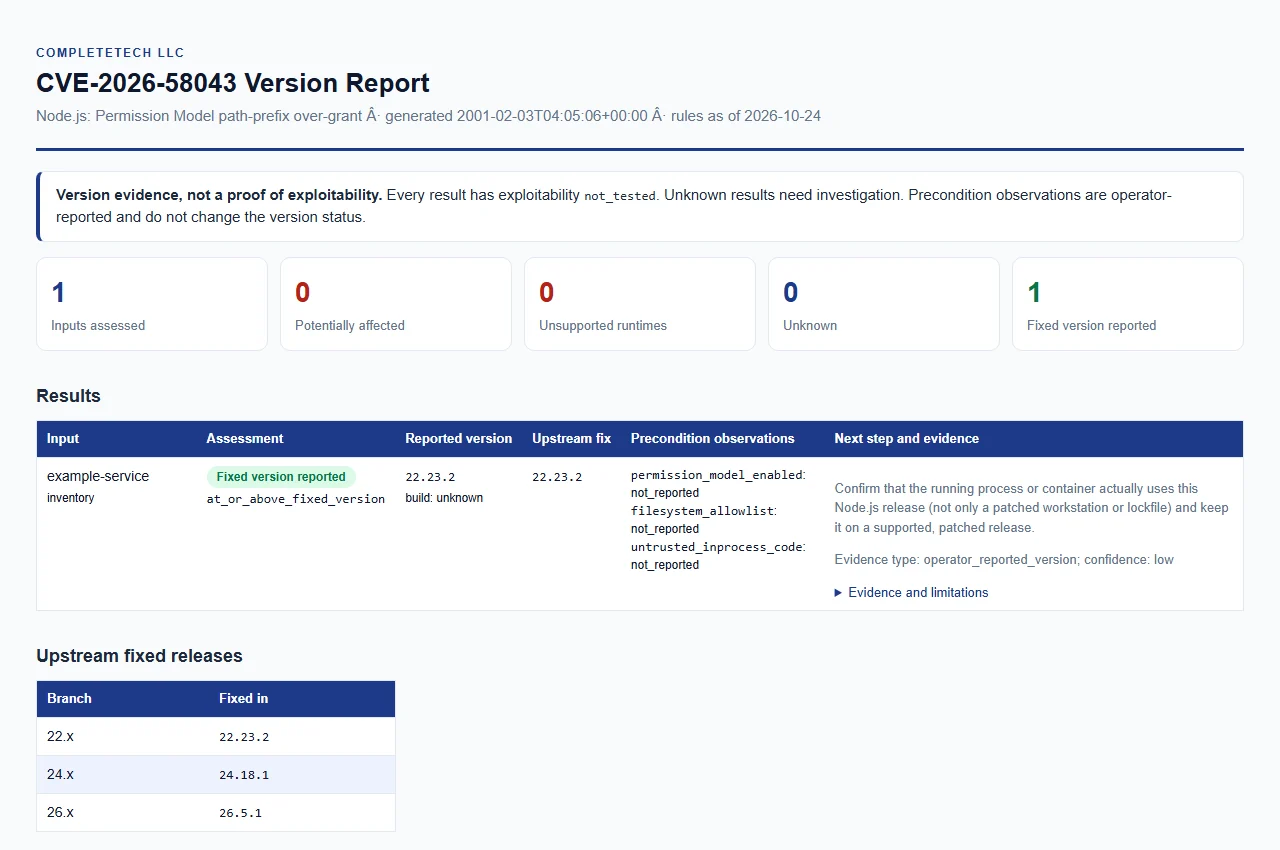
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
--version、--inventory、--csv-list のうち少なくとも 1 つが必要です。これらは 1 回の実行で組み合わせることができ、すべての形式で同じエビデンスが使用されます。
| オプション | 目的 |
|---|---|
--version VERSION(エイリアス --node-version) | 明示的に指定された Node.js バージョンを評価します。繰り返し指定可能で、各値は個別のランタイムを表します。先頭の v は 1 つまで許容されます。 |
--build-source SOURCE | --version で指定したビルドの来歴で、最大 512 文字です。unknown(デフォルト)、upstream、official、official_upstream はアップストリームビルドとして比較され、それ以外の値(ベンダー名など)はベンダーまたはカスタムビルドとして扱われます。 |
--permission-model-enabled、--filesystem-allowlist、--untrusted-inprocess-code | それぞれ true または false を取ります。運用者が報告した観測結果で、すべての --version 入力に適用されます。 |
--inventory FILE | JSON オブジェクトまたはエントリの配列です。繰り返し指定可能です。インベントリ形式を参照してください。 |
--csv-list FILE | node_version 列を持つ CSV です。繰り返し指定可能です。インベントリ形式を参照してください。 |
| オプション | 目的 |
|---|---|
--format {csv,json,html} | レポート形式。デフォルト: csv。 |
--output FILE | レポートを既存のディレクトリ内の新しいファイルに保存します。デフォルト: stdout。 |
--force | 既存の出力ファイルを明示的に置き換えます。 |
--brand NAME | HTML レポートに表示される組織名(最大 512 文字)。デフォルト: CompleteTech LLC。 |
--fail-on-finding | いずれかの結果が potentially_affected または unsupported_runtime の場合に終了コード 1 で終了します。 |
--tool-version | ツール名とバージョンを表示します。 |
既存のレポートは --force が明示されない限り保護され、入力ファイルは --force を指定しても上書きされることはありません。--force を指定しない場合、レポートはハードリンクによって上書きせずに公開されます。ハードリンクをサポートしないファイルシステムではチェッカーがエラーを報告するため、別のファイルシステムを選択するか、--force を明示的に指定する必要があります。
ルールは 2026-10-24 に、公式リリースアドバイザリおよびリンクされた修正済みリリースに対してレビューされました。
| Node.js メジャー | 修正済みバージョン |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
バージョンの分類方法:
potentially_affected となり、修復が必要です。fixed_version_reported です。unknown のままです。パッチ適用済みとは見なしません。unsupported_runtime を生成します。これはアップグレードの指針であり、この特定の脆弱性がすべての過去のビルドに存在するという主張ではありません。スケジュールのソース(ソースを参照)は 2026-10-24 にレビューされました。スケジュールには 0.8、0.10、0.12 のみが記載されているため、0.x シリーズは推測です。unknown のままです。不明なビルドを安全とラベル付けしないでください。unknown のままです。メタデータの欠落は、ランタイムが影響を受けないことを証明するものではありません。バージョンメタデータはパッチやビルドの署名ではありません。
status | 意味 |
|---|---|
potentially_affected | 報告されたバージョンが、そのメジャーの修正リリース未満です。修復のレビューが必要です。悪用可能性はテストされていません。 |
fixed_version_reported | 報告されたバージョンが修正リリース以上です。これはデプロイ済みパッチの証明ではありません。実行中のプロセスやコンテナが実際にそのリリースを使用していることを確認してください。 |
unsupported_runtime | 報告されたメジャーがサポート終了(EOL)を過ぎています。サポートされている修正済みリリースへ移行してください。 |
unknown | 証拠が不足しているか、分類できません。正確な上流バージョンとビルドの来歴を収集し、チェッカーを再度実行してください。 |
各結果には、より具体的な version_status もあります。
version_status | 適用条件 |
|---|---|
below_fixed_version | バージョンが、一覧にあるメジャーの修正リリース未満です。 |
at_or_above_fixed_version | バージョンが、一覧にあるメジャーの修正リリース以上です。 |
unsupported_release_line | メジャーがリリーススケジュールに基づきサポート終了(EOL)です。 |
release_line_not_in_rules | メジャーがこのルールスナップショットの対象外です。 |
vendor_build_unverified | ベンダー、ディストリビューション、カスタム、または認識されないビルドソースが報告されました。上流バージョンでは、そのビルドにどのパッチが含まれているかを検証できません。 |
qualified_version_unverified | バージョンにプレリリースやその他のサフィックスが付いています。 |
unrecognized_or_partial_version | バージョンを単純な MAJOR.MINOR.PATCH として解析できないか、テキストではありません。 |
conflicting_versions | 1つのランタイムに対して複数の異なるバージョンが報告されました。 |
version_not_disclosed | バージョンが報告されていません。 |
すべての結果には exploitability: not_tested、evidence_type: operator_reported_version、および evidence_confidence が low、または unknown の結果の場合は insufficient として含まれます。
アドバイザリの前提条件が観測されたかどうかを記録できます。これらはオペレーターが提供するものであり、検証されていません。バージョンの結果を変更したり、到達可能性を立証したりすることは決してありません。
| 観測 | 意味 |
|---|---|
permission_model_enabled | permission model が有効 |
filesystem_allowlist | filesystem allowlist |
untrusted_inprocess_code | untrusted inprocess code |
レポートでは、各観測は reported_true、reported_false、または not_reported として表示されます。
入力ファイルは通常の UTF-8 ファイルである必要があります。安定したローカルコピーを使用してください。
JSON (--inventory): 1つのオブジェクトまたは配列。各レコードには整数の schema_version: 1 と文字列の node_version が必須です。オプションのフィールドは runtime("node" のみ)、label、build_source、および上記の3つの観測キーで、それぞれ boolean または null です。未知のキー、重複キー、非有限数、無効な型は拒否されます。合成サンプルは examples/inventory.example.json にあります。






