
 completetech-security/node-cve-2026-58042-check
CVE-2026-58042(DNS resolveAny によるプロセス中断)に対応するオフライン Node.js 証拠チェッカー。単一ファイルの Python 製。JSON/CSV/HTML レポート出力に対応し、エクスプロイトペイロードは含みません。





CVE-2026-58042 — Node.js: DNS resolveAny プロセスアボート のためのオフライン証拠チェッカーです。
報告された Node.js のバージョンを、ベンダーアドバイザリで示された修正済みリリースと比較し、CSV、JSON、または HTML レポートを出力します。Python 3.10+、標準ライブラリのみを使用し、単一の実行ファイルを単体でコピーできます。
unknown のままになります。公開 URL はインベントリではありません。exploitability: not_tested が付与されます。修正済みバージョンの報告は、デプロイされたランタイムにパッチが適用されている証明にはなりません。要件: Python 3.10 以降。インストールするパッケージはありません。
python node_cve_2026_58042_check.py --version 22.23.2 --format json
python node_cve_2026_58042_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_58042_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_58042_check.py --help
python -m unittest -v
実際にサービングプロセスが使用している実行ファイルのバージョンを指定してください。ホストやコンテナの PATH 上にある別の node は異なるバージョンを報告する可能性があり、パッケージのアップグレードだけでは、既に実行中のプロセスがそのバージョンで再起動したことを裏付けるものではありません。--version は繰り返し指定可能で、各値は個別のランタイムを表します。デフォルトの出力形式は stdout への CSV です。
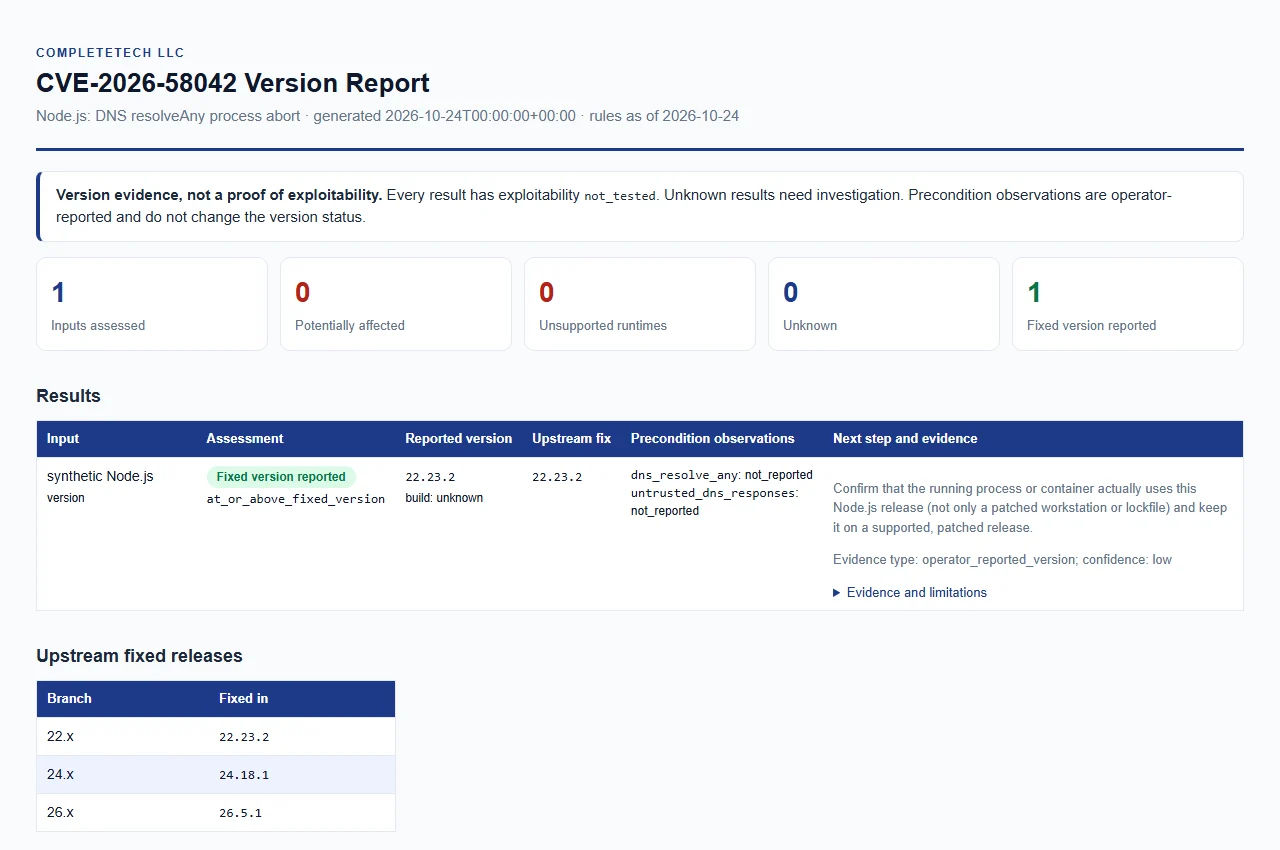
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
2026-10-24 に、公式リリースアドバイザリおよびリンクされた修正リリースに照らしてレビュー済みです。
| Node.js メジャー | 修正バージョン |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
一覧に記載された各メジャーについて、その修正バージョン未満のバージョンは修復が必要です。ベンダーはリリースアドバイザリで導入バージョンを明示していないため、記載されたメジャー上のそれ以前のすべてのバージョンは影響を受ける可能性があるものとして扱われます。
| 報告されたバージョン | 結果 |
|---|---|
| 記載されたメジャー上の通常バージョンで、修正バージョン未満 | potentially_affected |
| 修正バージョン、または同じ記載メジャー上のそれ以降の通常バージョン | fixed_version_reported |
| サポート終了メジャー上の通常バージョン | unsupported_runtime |
| その他のアクティブまたは将来のメジャー | unknown (release_line_not_in_rules) |
| 欠落、不正な形式、競合、プレリリース、nightly/rc、サフィックス付き、その他修飾されたバージョン | unknown |
ベンダー、ディストリビューション、カスタム、または認識されない build_source | unknown (vendor_build_unverified) |
unsupported_runtime はアップグレードの指針であり、この特定の脆弱性がすべての過去のビルドに存在するという主張ではありません。サポート終了メジャーは Node.js のリリーススケジュールから取得しており、2026-10-24 にレビュー済みです(0.x 系列はそのスケジュールからの推測です)。unknown(デフォルト)、upstream、official、official_upstream、または空欄のみが上流ビルドとして比較されます。v と前後の ASCII 空白は無視されます。それ以外で MAJOR.MINOR.PATCH を超えるものは、バージョンを修飾付きにします。| ステータス | 意味 |
|---|---|
potentially_affected | 報告されたバージョンがそのメジャーの修正リリース未満であり、修復のレビューが必要です。これは悪用可能性が確認されたものではありません。 |
fixed_version_reported | 報告されたバージョンが修正リリース以上です。これはデプロイ済みパッチの証明ではありません。ワークステーションやロックファイルだけでなく、実行中のプロセスやコンテナが実際にそのリリースを使用していることを確認してください。 |
unsupported_runtime | そのメジャーはサポート終了を過ぎています。サポートされている修正リリースへ移行してください。 |
unknown | 証拠が欠落しているか分類できません。実行中のプロセスの正確な上流バージョンとビルドの来歴を収集し、チェッカーを再実行してください。 |
各結果には、より具体的な version_status(below_fixed_version、at_or_above_fixed_version、unsupported_release_line、release_line_not_in_rules、version_not_disclosed、qualified_version_unverified、unrecognized_or_partial_version、vendor_build_unverified など)、該当する fixed_version、推奨事項、および注記も付随します。evidence_type は operator_reported_version です。evidence_confidence は low、または unknown の場合は insufficient です。
悪用可能性は決してテストされません。オプションの前提条件の観察はオペレーターが提供するもので未検証です。それらは別途記録され、バージョンの結果を変えることはなく、到達可能性を立証するものでもありません。
| 観察キー | 意味 |
|---|---|
dns_resolve_any | dns resolve any |
untrusted_dns_responses | untrusted dns responses |
各観測結果は reported_true、reported_false、または not_reported として報告されます。
python node_cve_2026_58042_check.py [options]
--version、--inventory、--csv-list のうち少なくとも1つが必須です。正式なオプション一覧は --help を実行して確認してください。
| オプション | 目的 |
|---|---|
--version VERSION(エイリアス --node-version) | 明示的に指定されたバージョンを評価します。繰り返し指定可能です。 |
--build-source SOURCE | --version で指定したビルドの来歴(最大512文字): unknown(デフォルト、upstream として比較)、upstream、official、またはベンダー名。 |
--dns-resolve-any {true,false}, --untrusted-dns-responses {true,false} | --version 入力に適用される運用者による観測情報。 |
--inventory FILE | エントリの JSON オブジェクトまたは配列。繰り返し指定可能です。 |
--csv-list FILE | node_version 列を持つ CSV。繰り返し指定可能です。 |
--format {csv,json,html} | 出力形式(デフォルトは csv)。 |
--output FILE | レポートを stdout ではなく新しいファイルに書き出します。 |
--force | 既存の出力ファイルを置き換えます。 |
--brand NAME | HTML レポートに表示される組織名(最大512文字、デフォルトは CompleteTech LLC)。 |
--fail-on-finding | いずれかの結果が potentially_affected または unsupported_runtime の場合に終了コード 1 で終了します。 |
--tool-version | ツール名とバージョンを表示します。 |
JSON、CSV、HTML は同一のエビデンスから生成されます。
JSON インベントリは1つのオブジェクトまたは配列です。各レコードには整数の schema_version: 1 と文字列の node_version が必須です。任意フィールドは runtime: "node"、label、build_source、および上記の観測キーで、それぞれ boolean または null です。未知のキー、重複キー、非有限数、無効な型は拒否されます。
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "dns_resolve_any": null,
    "untrusted_dns_responses": null
  }
]
CSV リストには、node_version 列を含むヘッダー行が必要です。オプションの列は label、build_source、および観測キー(true、false、または空欄)です。schema_version と runtime は CSV の列ではありません。文書化されていない列や重複した列、ヘッダーとフィールド数が異なる行、NUL 文字、不正な引用符は拒否されます。
合成 JSON の例は examples/inventory.example.json にあります。
record_type=result を使用します。結果が存在しない場合、record_type=summary の行がアセットや判定なしで report_complete とルールメタデータを保持します。NUL 文字はレポートが書き込まれる前に拒否されます。complete フラグと results 配列を含みます。--force が明示されない限り保護され、入力ファイルは --force を指定しても上書きされることは決してありません。出力ディレクトリはあらかじめ存在している必要があります。--force を指定しない場合、これはハードリンクを使用し、ハードリンクが利用できないファイルシステムではチェッカーがエラーを報告します。





