
CVE-2026-58040 — Node.js: HTTPS Agent TLS セッション ID ポリシーバイパス のためのオフライン証拠チェッカーです。運用者が報告した Node.js ランタイムのバージョンを、ベンダーアドバイザリで示された修正済みリリースと比較し、CSV、JSON、またはスクリプト不要の HTML トリアージレポートを出力します。Python 3.10 以降、標準ライブラリのみを使用し、実行ファイルは単体でコピーできます。
概要 · クイックスタート · レポートプレビュー · 使用方法 · 入力ファイル · 結果の解釈 · 出力形式 · 制限と終了コード · 制約事項 · 情報源 · ドキュメント · コントリビューションとライセンス
このリポジトリは CVE-2026-58040 のみを対象としています。チェッカーは、あなたが提供するバージョン証拠を評価するものであり、脆弱性スキャンではなくトリアージです。
unknown のままです。exploitability: not_tested が付きます。potentially_affected は悪用可能性が確認されたことを意味せず、fixed_version_reported はデプロイされたランタイムにパッチが適用されている証拠ではありません。ここには悪用や本番環境での検証を主張するものは何もありません。要件: Python 3.10 以降。インストールするものはありません。CI は Ubuntu と Windows 上の Python 3.10 および 3.14 でテストを実行します。
# One exact runtime version, JSON report on stdout
python node_cve_2026_58040_check.py --version 22.23.2 --format json

# A JSON inventory, saved as an HTML report
python node_cve_2026_58040_check.py --inventory examples/inventory.example.json --format html --output report.html

# Your own CSV list (see Input files), exiting 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58040_check.py --csv-list inventory.csv --fail-on-finding

# Full option list, and the local-only test suite
python node_cve_2026_58040_check.py --help
python -m unittest -v
デフォルトの出力形式は stdout への CSV です。レポートに基づいて行動する前に 結果の解釈 をお読みください。
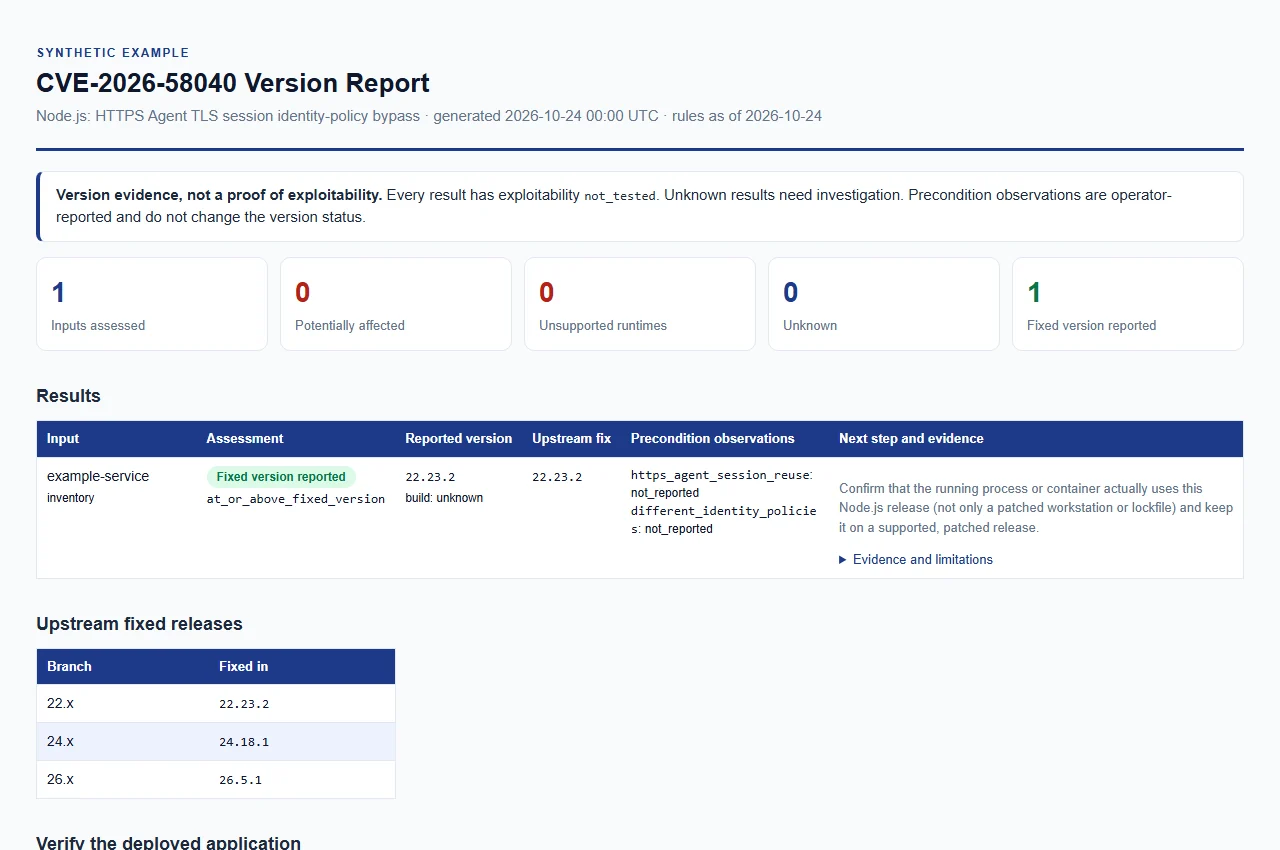
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
--version、--inventory、--csv-list のうち少なくとも 1 つを指定してください。これらは 1 回の実行で組み合わせることができ、すべての入力は同じルールで評価されます。オプションの省略形は受け付けられません。
| オプション | 目的 |
|---|---|
--version VERSION(エイリアス --node-version) | 明示的な Node.js バージョンを 1 つ、オフラインで評価します。先頭の v は 1 つまで受け付けられます。繰り返し指定可能で、各値は個別のランタイムを表します。 |
--build-source SOURCE | --version で指定したビルドの来歴(最大 512 文字)。デフォルトの unknown、upstream、official、official_upstream はアップストリームビルドとして比較されます。それ以外の値はベンダー、ディストリビューション、またはカスタムビルドとして扱われ、結果は unknown のままになります。 |
--https-agent-session-reuse {true,false}--different-identity-policies {true,false} | 運用者が報告した前提条件の観測値で、すべての --version 入力に適用されます。省略した場合は未報告を意味します。運用者が報告する前提条件 を参照してください。 |
--inventory FILE | エントリの JSON オブジェクトまたは配列。繰り返し指定可能。入力ファイル を参照してください。 |
--csv-list FILE | node_version 列を持つ CSV リスト。繰り返し指定可能。入力ファイル を参照してください。 |
--format {csv,json,html} | レポート形式。デフォルト: csv。すべての形式が同じエビデンスを持ちます。 |
--output FILE | レポートを stdout ではなく新しいファイルに書き込みます。 |
--force | 既存の --output ファイルを置き換えます。指定しない場合、既存のレポートは保護されます。入力ファイルは --force を指定しても上書きされることはありません。 |
--brand NAME | HTML レポートに表示される組織名(最大 512 文字)。デフォルト: CompleteTech LLC。 |
--fail-on-finding | いずれかの結果が potentially_affected または unsupported_runtime の場合に終了コード 1 で終了します。運用上のエラーは引き続き終了コード 2 で終了します。 |
--tool-version、--help | チェッカー名とバージョン、または完全なヘルプを表示します。 |
前提条件フラグと --build-source は --version の値にのみ適用されます。ファイルの場合は、各レコードで build_source と観測値を設定してください。
安定したローカルの通常の UTF-8 ファイルを指定してください。実際のインベントリ、ターゲット、レポート、シークレットはバージョン管理の外に保管してください。合成サンプルは examples/ と docs/example-report.html にあります。
JSON インベントリは 1 つのオブジェクト、または 1 から 10,000 個のオブジェクトの配列です。各レコードには整数の schema_version: 1 と文字列の node_version が必須です。任意フィールドは runtime("node" のみ)、label、build_source、および 運用者が報告する前提条件 に記載された 2 つの観測キー(それぞれ boolean または null)です。未知のキー、重複キー、非有限数、無効な型は拒否されます。
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "https_agent_session_reuse": null,
    "different_identity_policies": null
  }
]
CSV リストには、node_version 列を持つヘッダー行が必要です。オプションの列は label、build_source、https_agent_session_reuse、different_identity_policies です。観測値のセルは正確に true、false、または空である必要があります。schema_version 列や runtime 列はありません。文書化されていない列や重複した列、ヘッダーとフィールド数が異なる行、引用符で囲まれていないセル内の引用符、閉じ引用符の後のテキスト、終了していない引用符、NUL 文字、および空のリストは拒否されます。
label,node_version,build_source,https_agent_session_reuse,different_identity_policies
example-service,22.23.2,unknown,,
各入力は1つの結果を生成します。結果は、日付付きのルールスナップショットに対する報告されたバージョン証拠の評価であり、悪用可能性を検証するものではありません。
公式リリースアドバイザリおよびリンクされた修正済みリリースに基づき、2026-10-24 にレビュー済みです。
| Node.js メジャー | 修正済みバージョン |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
ベンダーは導入バージョンを特定していません。各メジャーのそれ以前のバージョンは potentially_affected です。記載された修正バージョンおよび同一メジャー上のそれ以降のプレーンバージョンは fixed_version_reported です。その他のアクティブまたは将来のメジャーは unknown のままです。サポート終了(EOL)となった古いメジャーは、アップグレードの指針として unsupported_runtime を生成しますが、これはこの特定の脆弱性がすべての過去のビルドに存在するという主張ではありません。ベンダー版、バックポート版、カスタムビルドはベンダーの証拠を必要とし、unknown のままです。
すべての結果に保持されるアドバイザリの注意事項: 記載された各メジャーについて、その修正バージョン未満のバージョンは修復が必要です。未記載、カスタム/バックポート、およびプレリリースビルドには明示的な証拠が必要です。不明なビルドを安全とラベル付けしないでください。ベンダーはリリースアドバイザリで導入バージョンを特定していません。
プレーンで安定した MAJOR.MINOR.PATCH バージョンのみが比較されます。前後の ASCII 空白と先頭の v 1つは無視されます。











