




CVE-2026-58039 — Node.js: Permission Model の process-report ファイルシステムバイパス 向けのオフライン版バージョン証拠チェッカーです。
運用者が報告した Node.js のバージョンを、Node.js アドバイザリで示された修正済みリリースと比較し、CSV、JSON、または HTML レポートを出力します。これはバージョン証拠のトリアージ支援ツールであり、脆弱性スキャナーやエクスプロイトツールではありません。
unknown のままとなります。exploitability: not_tested が付与されます。potentially_affected という結果はエクスプロイト可能性を確認したものではなく、fixed_version_reported は安全性の保証でもデプロイ済みパッチの証明でもありません。node_cve_2026_58039_check.py を単体でコピーできます。# Assess one reported version and print JSON
python node_cve_2026_58039_check.py --version 22.23.2 --format json
# Assess an inventory and write an HTML report to a new file
python node_cve_2026_58039_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58039_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_58039_check.py --help
python -m unittest -v
--version、--inventory、--csv-list のうち少なくとも 1 つが必要です。--output を指定しない場合、レポートは stdout に出力されます。デフォルトの形式は csv です。
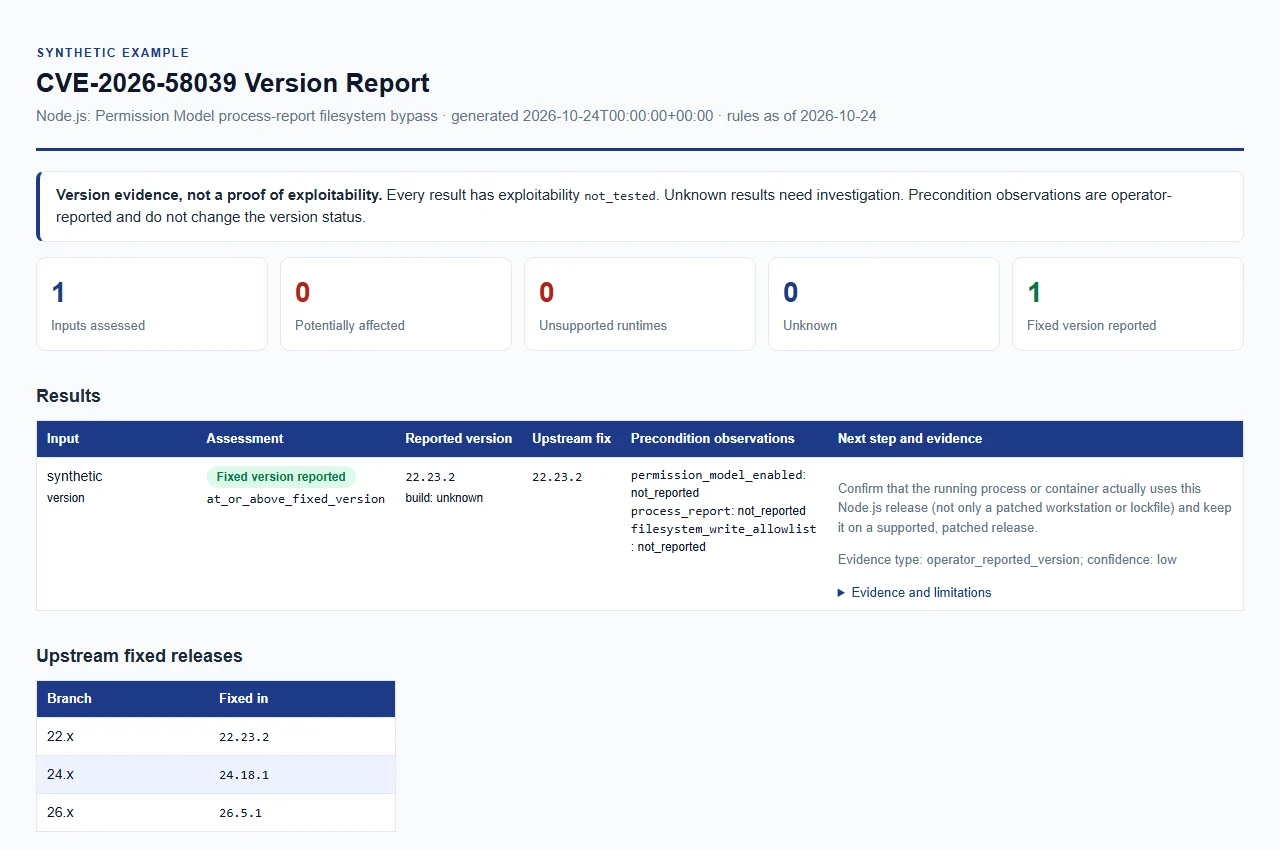
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
| オプション | 意味 |
|---|---|
--version VERSION(エイリアス --node-version) | 明示的に指定された Node.js バージョンを評価します。先頭の v は許容されます。繰り返し指定可能で、各値は個別のランタイムを表します。 |
--build-source SOURCE | --version で指定したビルドの来歴で、最大 512 文字です。unknown(デフォルト)、upstream、official、official_upstream(または空の値)はアップストリームビルドとして比較されます。それ以外の値はベンダーまたはカスタムビルドとして扱われ、unknown のままになります。 |
--permission-model-enabled、--process-report、--filesystem-write-allowlist | それぞれ true または false を取ります。--version の入力に適用される運用者による観測であり、バージョンの結果を変更するものではありません。 |
--inventory FILE | JSON インベントリ(インベントリ形式を参照)。繰り返し指定可能です。 |
--csv-list FILE | CSV インベントリ。繰り返し指定可能です。 |
--format {csv,json,html} | 出力形式。デフォルトは csv です。すべての形式は同じエビデンスを含みます。 |
--output FILE | レポートを stdout ではなく新しいファイルに書き込みます。ディレクトリはあらかじめ存在している必要があります。 |
--force | 既存の出力ファイルを置き換えます。指定しない場合、既存のレポートは保護されます。入力ファイルは --force を指定しても上書きされることはありません。 |
--brand NAME | HTML レポートに表示される組織名で、最大 512 文字です。デフォルトは CompleteTech LLC です。 |
--fail-on-finding | いずれかの結果が potentially_affected または unsupported_runtime の場合に終了コード 1 で終了します。 |
--tool-version | チェッカー名とバージョンを表示します。--version は評価対象の Node.js バージョンであり、チェッカーのバージョンではないことに注意してください。 |
2026-10-24 に、公式リリースアドバイザリおよびリンクされた修正済みリリースに基づいて確認しました。
| Node.js メジャー | 修正済みバージョン |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
ベンダーはリリースアドバイザリで導入バージョンを明示していません。記載された各メジャーについて、その修正済みバージョン未満のバージョンは修復が必要です。未記載のビルド、カスタム/バックポートされたビルド、プレリリースビルドには明示的なエビデンスが必要です。不明なビルドを安全とラベル付けしないでください。
| ステータス | 意味 |
|---|---|
potentially_affected | 報告されたプレーンなバージョンが、記載されたメジャーの修正済みバージョン未満です。修復のレビューが必要です。 |
fixed_version_reported | 報告されたプレーンなバージョンが、記載された修正済みバージョン、または同じメジャー上のそれ以降のバージョンです。これは報告されたバージョンであり、デプロイ済みパッチの証明ではありません。 |
unsupported_runtime | 報告されたメジャーが Node.js リリーススケジュールでサポート終了となっています(2026-10-24 時点でメジャー 0、4~21、23、25。メジャー 0 は推測です)。これはアップグレードのガイダンスであり、この特定の脆弱性がすべての過去のビルドに存在するという主張ではありません。 |
unknown | エビデンスが欠落しているか分類不能です。バージョンがない、バージョンが競合している、プレリリースまたはその他の修飾付きバージョン、ベンダー/バックポート/カスタムビルド(ベンダーのエビデンスが必要)、またはこのルールスナップショットの対象外であるアクティブ/将来のメジャーなどが該当します。 |
各結果には、より具体的な version_status も付随します。below_fixed_version、at_or_above_fixed_version、unsupported_release_line、release_line_not_in_rules、vendor_build_unverified、qualified_version_unverified、unrecognized_or_partial_version、conflicting_versions、version_not_disclosed のいずれかです。報告されたベンダーまたはカスタムビルドのソースが優先されます。その場合、バージョン番号が別の分類になるとしても unknown になります。
オペレーターが提供する観測情報は、バージョンの結果を変更したり、到達可能性を確立したりすることはありません。これらは reported_true、reported_false、または not_reported として記録されます。
| 観測キー | 意味 |
|---|---|
permission_model_enabled | パーミッションモデルが有効 |
process_report | プロセスレポート |
filesystem_write_allowlist | ファイルシステム書き込み許可リスト |
どちらの形式も通常の UTF-8 ファイルです。不明または文書化されていないフィールドは拒否されます。
JSON (--inventory): 1 つのオブジェクト、またはオブジェクトの空でない配列。各レコードには整数の schema_version: 1 と文字列の node_version が必須です。オプションのフィールドは runtime ("node" でなければならない)、label、build_source、および上記の 3 つの観測キーで、それぞれ boolean または null です。重複キー、非有限数、無効な型は拒否されます。examples/inventory.example.json を参照してください。
CSV (--csv-list): 必須の node_version 列を含むヘッダー行。オプションの列は label、build_source、および 3 つの観測列 (true、false、または空白) です。schema_version や runtime 列はありません。重複または文書化されていない列、ヘッダーとフィールド数が異なる行、NUL 文字、不正な引用符、空のリストは拒否されます。
label が指定されていない場合、エントリには <拡張子を除いたファイル名>:<エントリ番号> というラベルが付けられます。空の build_source は unknown として扱われます。
JSON、CSV、HTML は同じエビデンスとルールのスナップショットを使用します。
tool、tool_version、report_schema_version、cve、rules_as_of、sources、complete、generated_at、および results 配列を持つオブジェクト。record_type=result 行。すべてのフィールドは引用符で囲まれ、数式プレフィックス (=, +, -, @、先頭の空白の後) で始まる値は無効化されます。結果が存在しない場合、単一の record_type=summary 行がアセットや判定なしで report_complete とルールメタデータを保持します。CSV はレポートを書き込む前に NUL 文字を拒否します。来歴。 レポートはチェッカー名とバージョン、ルール日付、レポートスキーマのリビジョン、および実行ごとに 1 つの UTC 生成タイムスタンプを保持します。CSV は既存の列の後に tool、tool_version、generated_at を追加し、空のサマリー行や中断されたサマリー行にも適用します。生成時刻はエビデンスが取得された時刻ではなく、デプロイ済みパッチの証明でもありません。不完全な出力はバージョンの結論とは別に保たれます。








