




CVE-2026-56850 — Node.js: HTTPS Agent PFX クライアント ID 衝突 のためのオフライン証拠チェッカーです。運用者が報告する Node.js ランタイムバージョンを、Node.js セキュリティアドバイザリで示された修正済みリリースと比較し、結果を CSV、JSON、またはスクリプトを含まない HTML として出力します。
このチェッカーは標準ライブラリのみを使用する単一の Python 3.10+ ファイルであるため、実行ファイルをコピーして単体で実行できます。
このチェッカーはバージョン証拠をトリアージします。デプロイ済みシステムを評価するものではありません。
unknown のままです。exploitability: not_tested が付きます。どの結果も、脆弱性に到達可能であることや悪用されたことを証明するものではありません。評価する権限を持つインベントリに対してのみ使用してください。
CI は Ubuntu および Windows 上の Python 3.10 と 3.14 でユニットテストと --help を実行します。
# Assess one runtime version and print JSON
python node_cve_2026_56850_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56850_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_56850_check.py --csv-list inventory.csv --fail-on-finding
オプション一覧を表示するには python node_cve_2026_56850_check.py --help を実行するか、ローカルのテストスイートを実行するには python -m unittest -v を実行してください。
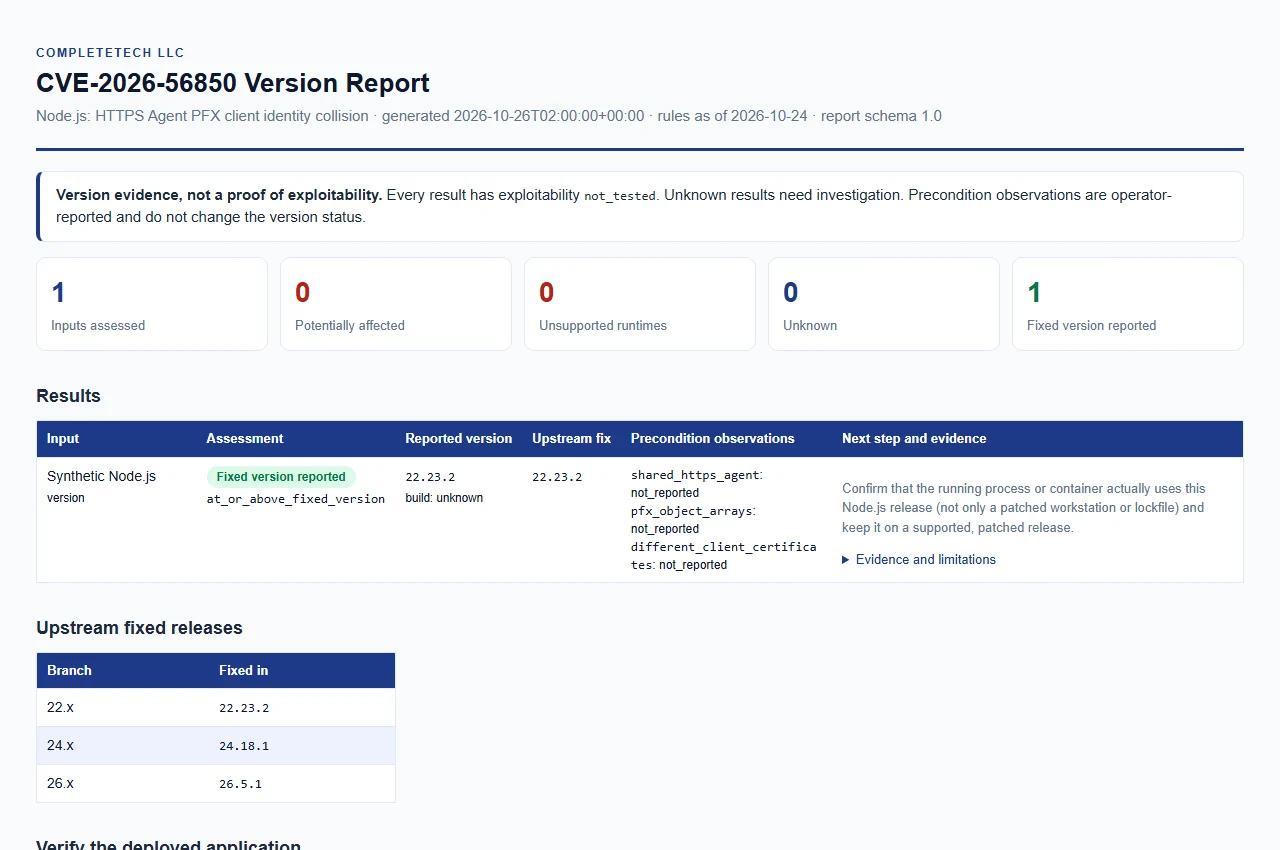
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
現在のマシンを自動スキャンすることはありません。デプロイされたプロセスから取得した正確なバージョンを指定し、入力ソースと出力形式を選択してください。
これらは1回の実行で任意に組み合わせることができ、すべての結果が1つのレポートにまとめられます。
| オプション | 入力 |
|---|---|
--version VERSION(エイリアス --node-version) | 22.23.2 のような単一の Node.js バージョン。先頭の v も受け付けます。繰り返し指定可能で、各値は個別のランタイムを表します。 |
--inventory FILE | エントリの JSON オブジェクトまたは配列。繰り返し指定可能。JSON インベントリを参照してください。 |
--csv-list FILE | node_version 列を含む CSV。繰り返し指定可能。CSV リストを参照してください。 |
少なくとも1つの入力が必要です。JSON、CSV、HTML レポートは同じエビデンスから生成されます。
| オプション | 意味 |
|---|---|
--build-source SOURCE | --version で指定したビルドの出所。最大512文字。unknown(デフォルト)、upstream、official、official_upstream はアップストリームビルドとして扱われます。それ以外の値(ベンダー名など)は vendor_build_unverified となり、ステータスは unknown になります。 |
--shared-https-agent {true,false} | --version 入力に適用される運用者による観測結果。 |
--pfx-object-arrays {true,false} | --version 入力に適用される運用者による観測結果。 |
--different-client-certificates {true,false} | --version 入力に適用される運用者による観測結果。 |
--format {csv,json,html} | レポート形式。デフォルトは csv。 |
--output FILE | レポートを新しいファイルに保存します。デフォルトは標準出力。親ディレクトリは事前に存在している必要があります。 |
--force | 既存の出力ファイルを置き換えます。指定しない場合、既存の出力パスはエラーになります。 |
--brand NAME | HTML レポートに表示される組織名。最大512文字。デフォルトは CompleteTech LLC。 |
--fail-on-finding | いずれかの結果が potentially_affected または unsupported_runtime の場合に終了コード1で終了します。終了コードと中断を参照してください。 |
--tool-version | チェッカーの名前とバージョンを表示して終了します。(--version は Node.js のバージョンであり、チェッカーのバージョンではありません。) |
3つの観測オプションは --version 入力にのみ適用されます。インベントリと CSV のエントリはそれぞれ独自の観測結果を持ちます。例:
python node_cve_2026_56850_check.py --version 24.18.0 --build-source upstream --shared-https-agent true --format json
--force が明示されていない限り置き換えられることはありません。--output は、--force を指定した場合でも、すべての入力ファイルと異なる必要があります。出力は通常のファイルパスでなければならず、ディレクトリやダングリングシンボリックリンクは拒否されます。--force を指定しない場合、公開にはハードリンクが使用されるため、ファイルを上書きすることはできません。ハードリンクをサポートしないファイルシステムでは、別のファイルシステムを選択するか --force を使用するよう促すメッセージとともに実行が失敗します。2026-10-24 に公式リリースアドバイザリおよびリンクされた修正済みリリースに対してレビュー済み。アドバイザリ固有の注意事項は以下に保持されています。
| Node.js メジャー | 修正済みバージョン |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
ベンダーはリリースアドバイザリで導入バージョンを明示していません。そのため、ルールでは各対象メジャーの以前のプレーンなバージョンを potentially_affected として扱い、対象の修正バージョンおよび同一メジャー上のそれ以降のプレーンなバージョンを fixed_version_reported として扱います。
対象の各メジャーについて、その修正バージョン未満のバージョンは修復が必要です。対象外、カスタム/バックポート、およびプレリリースビルドには明示的な証拠が必要です。不明なビルドを安全とラベル付けしないでください。
その他の入力の分類方法:
unknown(release_line_not_in_rules)のままです。より新しい、または対象外のメジャーがパッチ適用済みであるとは見なしません。unsupported_runtime を生成します。これは、この特定の脆弱性がすべての過去のビルドに存在するという主張ではありません。unknown のままです。上流のバージョンでは、そのビルドにどのパッチが含まれているかが示されないためです。unknown(qualified_version_unverified)のままです。各入力は、status とより具体的な version_status を持つ 1 つの結果を生成します。どちらも報告されたバージョンの証拠を表し、デプロイされたシステムを表すものではありません。
status | 意味 |
|---|---|
potentially_affected | 報告されたバージョンが、対象メジャーの修正バージョン未満であり、修復のレビューが必要です。 |
fixed_version_reported | 報告されたバージョンが修正バージョン以上です。これはデプロイ済みパッチの証明ではありません。実行中のプロセスまたはコンテナが実際にそのリリースを使用していることを確認してください。 |
unsupported_runtime | メジャーがサポート終了です。これはアップグレードの指針であり、脆弱性が存在することの証明ではありません。 |
unknown | 証拠が不足しているか、分類できません。調査してください。安全であるとして扱わないでください。 |
すべての結果には exploitability: not_tested、evidence_type: operator_reported_version、および low の evidence_confidence(ステータスが unknown の場合は insufficient)も付与されます。
version_status の値:








