




CVE-2026-56847: Node.js Permission Model の trace-log ファイルシステムバイパス に対応するオフラインのバージョン証拠チェッカーです。
ランタイムが報告する Node.js のバージョンを指定します。チェッカーはそれらを上流の修正済みリリースと比較し、CSV、JSON、または HTML レポートを出力します。これはトリアージの証拠であり、デプロイ済みシステムの評価ではありません。
このリポジトリは CVE-2026-56847 のみを対象としています。運用者が報告したランタイムバージョンを、日付付きのルールスナップショット内の修正済みリリースと比較します。
チェッカーはウェブサイトへのアクセス、Node.js やプロジェクトコードの実行、エクスプロイトペイロードの送信を一切行いません。ネットワークモードは実装されていません。現在のマシンをスキャンすることはなく、公開 URL はインベントリではありません。実行しても何も許可されません。評価が許可されているランタイムのみを評価してください。
すべての結果には exploitability: not_tested が付与されます。隠れたバージョン、カスタムビルド、矛盾する証拠、および対象外のリリースラインは unknown のままです。
node_cve_2026_56847_check.py を単体でコピーして使用できます。python node_cve_2026_56847_check.py --version 22.23.2 --format json
python node_cve_2026_56847_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_56847_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_56847_check.py --help
python -m unittest -v
デフォルトの形式は CSV で、stdout に出力されます。--version は繰り返し指定でき、各値は個別のランタイムを表します。既存のレポートファイルは、--force を明示しない限り保護されます。
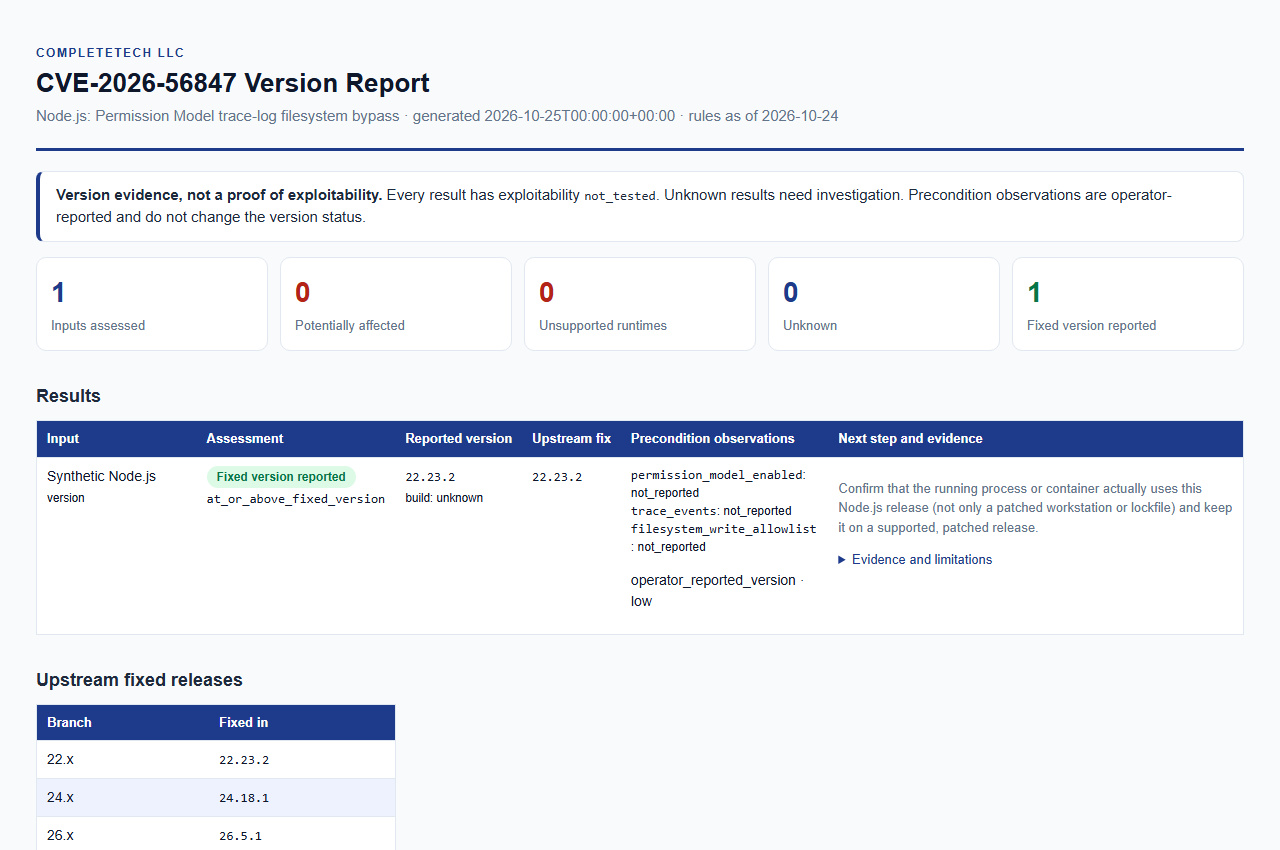
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
--version、--inventory、--csv-list のうち少なくとも 1 つが必要です。これらは 1 回の実行で組み合わせることができ、すべての入力は同じルールで評価されます。
| オプション | 目的 |
|---|---|
--version VERSION(エイリアス --node-version) | 明示的な Node.js バージョンを 1 つ評価します。先頭の v はあってもなくてもかまいません。繰り返し指定可能で、各値は個別のランタイムです。 |
--build-source SOURCE | --version で指定したビルドの来歴で、最大 512 文字です。デフォルトは unknown で、upstream として比較されます。ベンダーソースの扱いについては結果の解釈を参照してください。 |
--permission-model-enabled、--trace-events、--filesystem-write-allowlist | すべての --version 入力に適用される運用者による観測値(true または false)。前提条件の観測を参照してください。 |
--inventory FILE | レコードの JSON オブジェクトまたは配列。繰り返し指定可能です。 |
--csv-list FILE | node_version 列を持つ CSV。繰り返し指定可能です。 |
--format csv|json|html | レポート形式。デフォルトは csv です。 |
--output FILE | レポートを新しいファイルに書き込みます。デフォルトは stdout です。 |
--force | 既存の出力ファイルを置き換えます。入力は --force を指定しても上書きされることはありません。 |
--brand NAME | HTML レポートに表示される組織名で、最大 512 文字です。デフォルトは CompleteTech LLC です。 |
--fail-on-finding | いずれかの結果が potentially_affected または unsupported_runtime の場合に終了コード 1 で終了します。 |
--tool-version、--help | ツールのバージョン、または全オプション一覧と終了ステータスの概要を表示して終了します。 |
出力ディレクトリはあらかじめ存在している必要があります。--force を指定しない場合、チェッカーはハードリンクで公開し、上書きを拒否します。ハードリンクをサポートしないファイルシステムでは、別の場所を選ぶか --force を指定しない限り、エラーで停止します。
どちらの形式も同じ評価に使用され、JSON、CSV、HTML レポートは同じ証拠から生成されます。label がない場合、レコード名は <拡張子を除いたファイル名>:<行番号> になります。出発点として examples/inventory.example.json を利用してください。
JSON。 1 つのオブジェクトまたは配列です。各レコードには整数の schema_version: 1 と文字列の node_version が必須です。任意フィールドは runtime("node" のみ受け付け)、label、build_source、および下記の観測キーで、それぞれ boolean または null です。未知のキー、重複キー、非有限数、無効な型は拒否されます。
CSV。 node_version を含むヘッダー行が必要です。任意の列は label、build_source、および観測列で、値は正確に true、false、または空です。文書化されていない列や重複列、フィールド数が正しくない行、引用符で囲まれていないセル内の裸の引用符、NUL 文字は拒否されます。
label,node_version,build_source,permission_model_enabled,trace_events,filesystem_write_allowlist
api-example,22.23.1,,true,true,
| 観察事項 | 意味 | CLI フラグ |
|---|---|---|
permission_model_enabled | permission model が有効 | --permission-model-enabled |
trace_events | trace events | --trace-events |
filesystem_write_allowlist | filesystem write allowlist | --filesystem-write-allowlist |
観察事項は reported_true、reported_false、not_reported として記録されます。これらは運用者が提供するものであり、検証されていません。バージョンの結果を変更することはなく、到達可能性を立証することもありません。
2026-10-24 に、公式リリースアドバイザリおよびリンクされた修正済みリリースに対してレビュー済みです。
| Node.js メジャー | 修正済みバージョン |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
ベンダーはリリースアドバイザリで導入バージョンを明示していないため、各メジャーのそれ以前のバージョンは、影響が確認されたものではなく potentially_affected となります。すべての結果に引き継がれるアドバイザリの注記は次のとおりです:
各メジャーについて、修正済みバージョン未満のバージョンは修復が必要です。未掲載、カスタム/バックポート、およびプレリリースのビルドには明示的な証拠が必要です。不明なビルドを安全とラベル付けしないでください。ベンダーはリリースアドバイザリで導入バージョンを明示していません。
| ステータス | 意味 |
|---|---|
potentially_affected | 掲載されたメジャーの修正済みリリース未満の、通常の安定版バージョン。修復のレビューが必要です。悪用可能性はテストされていません。 |
fixed_version_reported | 掲載されたメジャーの修正済みリリース以上の、通常の安定版バージョン。これは報告されたバージョンであり、デプロイされたランタイムにパッチが適用されていることの証明ではありません。 |
unsupported_runtime | Node.js リリーススケジュールでサポート終了となったメジャー。アップグレードのガイダンスとして報告されます。この脆弱性がすべての過去のビルドに存在することを主張するものではありません。 |
unknown | 証拠が欠落しているか分類不能。安全であることの証拠には決してなりません。 |
version_status は具体的な理由を示します:
version_status | ステータス | 原因 |
|---|---|---|
below_fixed_version | potentially_affected | 掲載されたメジャーの修正済みリリース未満。 |
at_or_above_fixed_version | fixed_version_reported | 掲載されたメジャーの修正済みリリース以上。 |
unsupported_release_line | unsupported_runtime | サポート終了のメジャー: 0、4〜21、23、または 25。 |
release_line_not_in_rules | unknown | このスナップショットで対象外のメジャー(より新しい、またはその他のアクティブなラインなど)。パッチ適用済みとは見なしません。 |
version_not_disclosed | unknown | バージョンが報告されていません。 |
unrecognized_or_partial_version | unknown | 不正な形式または部分的なバージョン、あるいはテキスト以外のメタデータ。 |
qualified_version_unverified | unknown | プレリリース、nightly、rc ビルド、パッケージのサフィックス、その他の修飾子。 |
vendor_build_unverified | unknown | 空白、unknown、upstream、official、official_upstream 以外のビルドソース。アップストリームのバージョンは、そのビルドにどのパッチやバックポートが含まれているかを示しません。 |
conflicting_versions | unknown | 1 つのランタイムに対して複数の異なるバージョン、または候補が多すぎる。 |
ベンダーまたはカスタムのビルドソースはサポート終了ルールより前にチェックされるため、そのようなビルドは unknown のままとなります。ベンダー自身の証拠が必要です。また、すべての結果には evidence_type: operator_reported_version と、low の evidence_confidence(ステータスが unknown の場合は insufficient)が記録されます。
終了コードは実行を表すものであり、評価を表すものではありません。完了した実行は、所見を報告した場合でも終了コード 0 で終了します(--fail-on-finding を指定しない限り)。制限と失敗時の動作を参照してください。








