
 completetech-security/node-cve-2026-56846-check
CVE-2026-56846 向けのオフライン Node.js 証拠チェッカー: HTTP/2 の保持ヘッダーによるメモリ枯渇。単一ファイルの Python。JSON/CSV/HTML レポート。エクスプロイトペイロードなし。





CVE-2026-56846 — Node.js: HTTP/2 で保持されるヘッダーによるメモリ枯渇 のためのオフライン証拠チェッカーです。運用者が報告した Node.js ランタイムのバージョンを、ベンダーのセキュリティリリースで示された修正済みリリースと比較し、バージョンのみに基づく保守的なトリアージレポートを出力します。Python 3.10 以降、標準ライブラリのみを使用し、実行ファイルは単体でコピーできます。
バージョンの証拠であり、露出テストではありません。 結果は報告されたバージョンを記述するものです。脆弱なコードパスに到達可能であること、デプロイ済みのランタイムにパッチが適用されていること、あるいは何かが悪用されたことを証明するものではありません。
このチェッカーは以下を行います。
--version、JSON インベントリ、または CSV リスト)を、Node.js 22.x および 24.x の修正済みリリースと比較します。このチェッカーは決して以下を行いません。
exploitability: not_tested が付与されます。非表示のバージョン、カスタムビルド、矛盾する証拠、および対象外のリリースラインは unknown のままとなります。公開 URL はインベントリではありません。
# Assess one reported version and print JSON
python node_cve_2026_56846_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56846_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list (CSV is the default format) and exit 1 on a finding
python node_cve_2026_56846_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local-only test suite
python node_cve_2026_56846_check.py --help
python -m unittest -v
現在のマシンの自動スキャンは行われません。すべてのバージョンはユーザーが指定します。--version は繰り返し指定でき、各値は個別のランタイムを表します。
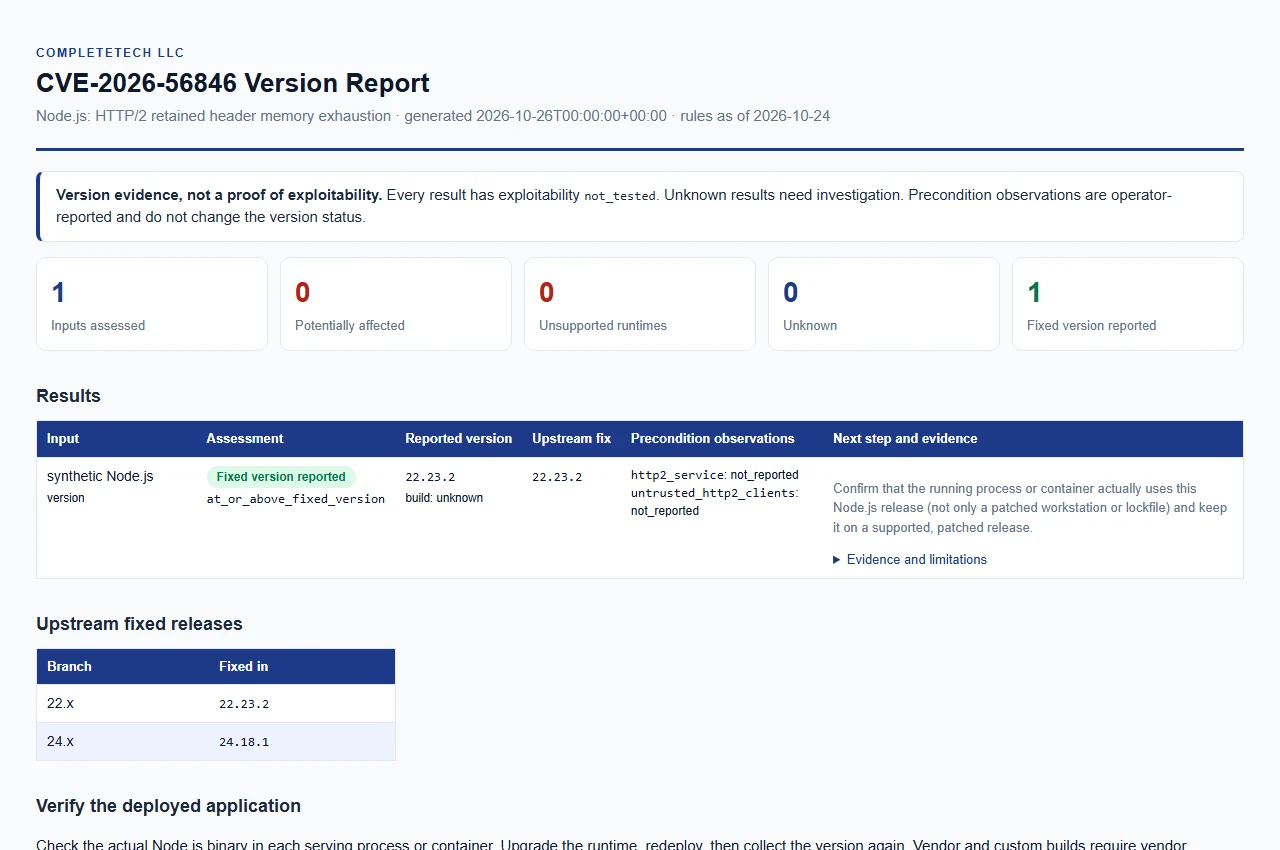
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
少なくとも1つの入力(--version、--inventory、--csv-list)を指定してください。入力は1回の実行で組み合わせることができ、各入力はそれぞれ独自の結果行を生成します。
| オプション | 目的 |
|---|---|
--version VERSION(エイリアス --node-version) | 明示的に指定された Node.js バージョンをオフラインで評価します。先頭の v は許容されます。繰り返し指定可能で、各値は個別のランタイムです。 |
--build-source SOURCE | --version で指定したビルドの出所。最大512文字。unknown(デフォルト)、upstream、official、official_upstream はアップストリームリリースとして比較されます(大文字小文字を区別せずに照合)。ベンダー名などそれ以外の値は unknown となり、vendor_build_unverified が付与されます。 |
--http2-service {true,false} | すべての --version 入力に適用される運用者による観測情報。 |
--untrusted-http2-clients {true,false} | すべての --version 入力に適用される運用者による観測情報。 |
--inventory FILE | エントリの JSON オブジェクトまたは配列。繰り返し指定可能。 |
--csv-list FILE | node_version 列を含む CSV リスト。繰り返し指定可能。 |
--format {csv,json,html} | レポート形式。デフォルト: csv。 |
--output FILE | 既存のディレクトリ内の新しいファイルにレポートを保存します。デフォルト: 標準出力。 |
--force | 既存の出力ファイルを置き換えます。入力は --force を指定しても上書きされることはありません。 |
--brand NAME | HTML レポートに表示される組織名。最大512文字。デフォルト: CompleteTech LLC。 |
--fail-on-finding | 結果が potentially_affected または unsupported_runtime の場合に終了コード1で終了します(終了コードを参照)。 |
--tool-version | ツール名とバージョンを表示します。 |
既存のレポートは、--force を明示しない限り保護されます。--build-source、--brand、および2つの観測オプションは、入力が読み込まれる前に検証されます。
インベントリファイルには、1つのオブジェクトまたはオブジェクトの配列を格納します。各レコードには整数の schema_version(値は 1)と文字列の node_version が必須です。任意フィールドは runtime("node" のみ受け付け)、label、build_source、および2つの観測キーで、それぞれブール値または null です。未知のキー、重複キー、非有限数、無効な型は拒否されます。examples/inventory.example.json を参照してください:
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "http2_service": null,
    "untrusted_http2_clients": null
  }
]
CSV リストには、node_version 列を含むヘッダー行が必要です。オプションの列は label、build_source、http2_service、untrusted_http2_clients です。観測値のセルには、正確に true、false、または何も入れません。重複した列や文書化されていない列、ヘッダーとフィールド数が異なる行、引用符で囲まれていないセル内の裸の引用符、NUL 文字は拒否されます。label のないエントリは、ファイル名と行番号に基づいて命名されます。
| 観測 | 意味 |
|---|---|
http2_service | 運用者が HTTP/2 サービスを報告しています。 |
untrusted_http2_clients | 運用者が信頼できない HTTP/2 クライアントを報告しています。 |
観測は運用者から提供されたものであり、検証されていません。これらは reported_true、reported_false、または not_reported として記録され、バージョンの結果を変更したり、到達可能性を確立したりすることは決してありません。
2026-10-24 時点のルールで、公式リリースアドバイザリおよびリンクされた修正リリースに対してレビュー済みです。
| Node.js メジャー | 修正バージョン |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
リストされた各メジャーについて、その修正バージョン未満のバージョンは修復が必要です。リストにないもの、カスタム/バックポートされたもの、プレリリースビルドには明示的な証拠が必要です。未知のビルドを安全とラベル付けしないでください。ベンダーはリリースアドバイザリで導入バージョンを明示していないため、各指定メジャーのそれ以前のバージョンは potentially_affected として扱われます。
ベンダー、ディストリビューション、またはカスタムビルドソースは最初にチェックされ、常に unknown を返します。残りの行はアップストリームのビルドソースに適用されます。
| 報告されたバージョン | status | version_status |
|---|---|---|
| リストされたメジャーの修正バージョン未満の通常の安定版リリース | potentially_affected | below_fixed_version |
| リストされた修正バージョン、またはその同じメジャー上のそれ以降の通常バージョン | fixed_version_reported | at_or_above_fixed_version |
| 組み込みの Node.js リリーススケジュールでサポート終了を過ぎたメジャー(0、4–21、23、25) | unsupported_runtime | unsupported_release_line |
| 上記にリストされていないその他のメジャー(アクティブおよび将来のメジャーを含む) | unknown | release_line_not_in_rules |
| ベンダー、ディストリビューション、カスタム、または認識されないビルドソース | unknown | vendor_build_unverified |
| プレリリース、ナイトリー/rc、パッケージサフィックス付き、またはその他の修飾されたバージョン | unknown | qualified_version_unverified |
22.23 のような不正または部分的なバージョン | unknown | unrecognized_or_partial_version |
| バージョンの欠落または空 | unknown | version_not_disclosed |
unsupported_runtime はアップグレードのガイダンスであり、この特定の脆弱性がすべての過去のビルドに存在するという主張ではありません。ベンダー、バックポート、またはカスタムビルドにはベンダーの証拠が必要であり、そのアップストリームバージョンがどのパッチを含むかを示さないため、サポート終了のメジャーであっても unknown のままです。バージョンメタデータはパッチやビルドの署名ではありません。






