
CVE-2026-106074 向けのオフライン Node.js 証拠チェッカー: スナップショットにおける暗号エントロピーキャッシュの重複。単一ファイルの Python 製。JSON/CSV/HTML レポート対応。エクスプロイトペイロードは含みません。





CVE-2026-106074 — Node.js: スナップショットにおける暗号エントロピーキャッシュの重複 向けのオフラインバージョン証拠チェッカーです。
報告された Node.js のバージョンを、2026年10月の公式 Node.js セキュリティリリースで示された修正済みリリースと比較し、それぞれを potentially_affected、fixed_version_reported、unsupported_runtime、unknown のいずれかに分類します。結果はトリアージの証拠であり、実行時評価、パッチの証明、またはエクスプロイトの検証ではありません。
unknown のままとなります。exploitability: not_tested が付与されます。Python 3.10 以降と標準ライブラリのみが必要です。実行時依存関係はなく、node_cve_2026_106074_check.py を単体でコピーして使用できます。CI は Ubuntu と Windows 上で Python 3.10 および 3.14 を用いてテストを実行します。
# Assess one reported version; print JSON to stdout
python node_cve_2026_106074_check.py --version 22.23.4 --format json

# Assess the synthetic example inventory and write an HTML report
python node_cve_2026_106074_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_106074_check.py --csv-list inventory.csv --fail-on-finding

# List every option
python node_cve_2026_106074_check.py --help
CSV がデフォルトの形式で、stdout がデフォルトの出力先です。--version は繰り返し指定でき、--inventory や --csv-list と組み合わせることができます。各値またはエントリは、それぞれ別個のランタイムを表します。JSON、CSV、HTML は同じエビデンスから生成されます。詳細はコマンドラインオプションを参照してください。
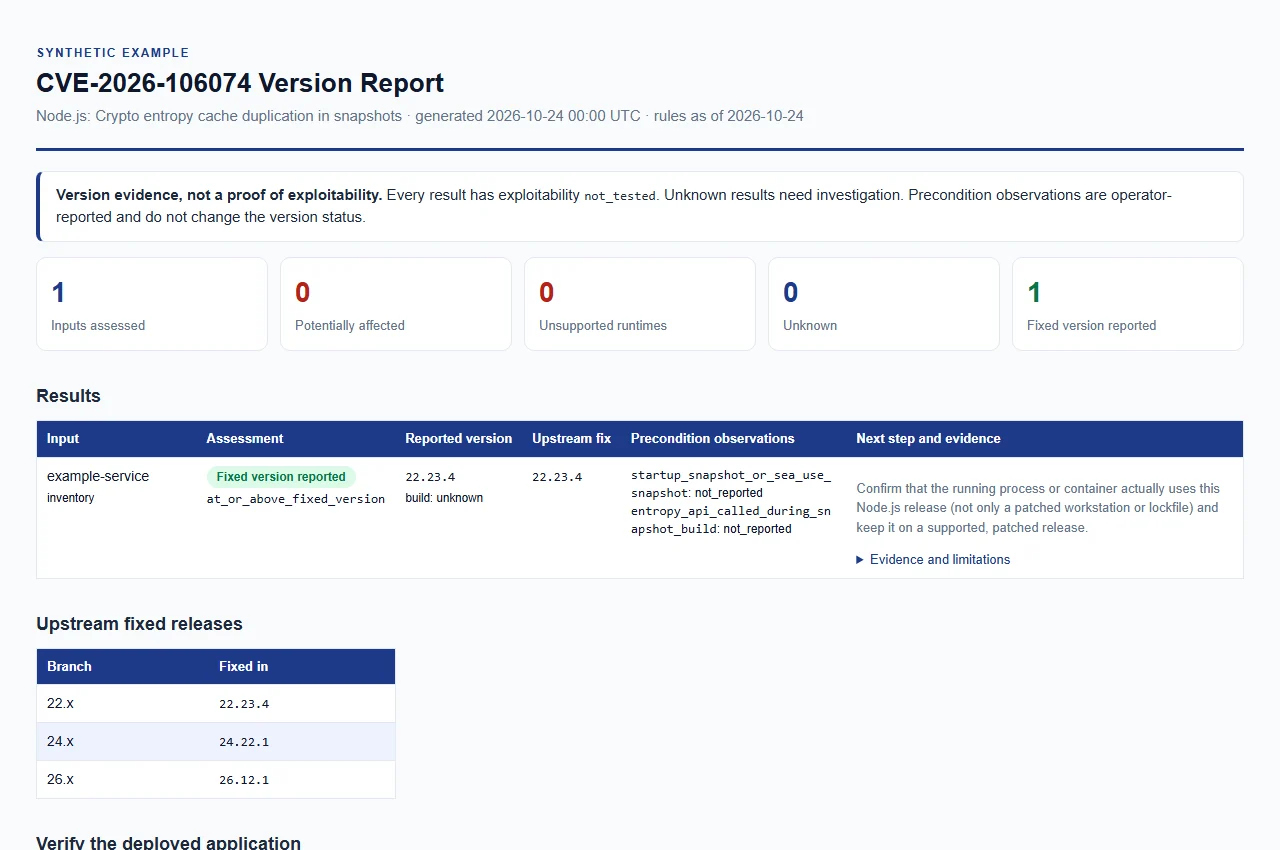
合成サンプルレポートを開く。これはサンプルデータのみを使用しており、実際の評価ではありません。
ルールは 2026-10-24 に、公式リリースアドバイザリおよびリンクされた修正リリースに照らしてレビューされました(アドバイザリは 2026-10-21 に公開)。
| Node.js メジャー | 修正バージョン |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
リストされた各メジャーについて、その修正バージョン未満のバージョンは修正が必要です。ベンダーはリリースアドバイザリで導入バージョンを明示していないため、リストされたメジャーのそれ以前のすべてのバージョンは影響を受ける可能性があるものとして扱われます。
| 報告されたバージョン | 結果 |
|---|---|
| リストされたメジャーの修正バージョン未満の通常バージョン | potentially_affected |
| 修正バージョン、または同じリストされたメジャー上のそれ以降の通常バージョン | fixed_version_reported |
| Node.js リリーススケジュールでサポート終了となっているメジャー | unsupported_runtime |
| その他のメジャー(リストされておらず、レビュー済みスケジュールでサポート終了でもない) | unknown |
| 欠落、矛盾、不正な形式、プレリリース、ナイトリー、その他の修飾付きバージョン | unknown |
| ベンダー、ディストリビューション、カスタム、または認識されないビルドソース | unknown |
これらのルールに関する注記:
unsupported_runtime はアップグレードの指針であり、この特定の脆弱性がすべての過去のビルドに存在するという主張ではありません。これは 2026-10-24 にレビューされた Node.js リリーススケジュールに記載されているメジャー 4〜21、23、25 に適用され、推論によりメジャー 0 にも適用されます(スケジュールには 0.8、0.10、0.12 のみが記載されており、いずれも 2016-12-31 までに終了しています)。unknown(デフォルト)、upstream、official、official_upstream、または指定なしの場合はアップストリームリリースとして比較され、それ以外の値はベンダーまたはカスタムビルドとして扱われます。fixed_version_reported は報告されたバージョンに関する記述です。デプロイされたランタイムの証明ではなく、検証済みのデプロイ済みパッチでもありません。ロックファイルやパッチ適用済みのワークステーションは、実行中のプロセスが何を使用しているかを立証するものではありません。v を最大 1 つ除去することで正規化されます。比較されるのは通常の MAJOR.MINOR.PATCH 形式のバージョンのみです。各入力は 1 つの Node.js ランタイムを表します。入力は制限、終了コード、中断で説明されているように制限されます。
| フィールド | 必須 | 説明 |
|---|---|---|
schema_version | JSON のみ | 整数 1。 |
node_version | はい | ランタイムについて報告されたバージョン文字列。 |
runtime | いいえ | JSON のみ。存在する場合、"node" でなければなりません。 |
label | いいえ | レポートに表示される名前。デフォルトはファイル名とエントリ番号(例: inventory:1)。 |
build_source | いいえ | ビルドの来歴。修正バージョンと分類を参照。デフォルトは unknown。 |
startup_snapshot_or_sea_use_snapshot | いいえ | オペレーターによる観察: スタートアップスナップショットまたは SEA のスナップショット使用。 |
entropy_api_called_during_snapshot_build | いいえ | オペレーターによる観察: スナップショットビルド中にエントロピー API が呼び出された。 |
観察はオペレーターが提供するものであり、検証されていません。レポートには reported_true、reported_false、not_reported として記録され、バージョンの結果を変更することはなく、到達可能性を立証することもありません。
JSON インベントリ(--inventory)は、1 つのオブジェクトまたはオブジェクトの配列です。観測値はブール値または null です。未知のキー、重複キー、非有限数、無効な型は拒否されます。examples/inventory.example.json を参照してください。
CSV リスト(--csv-list)には、node_version 列を含むヘッダー行が必要です。オプションの列は label、build_source、および 2 つの観測列であり、そのセルは正確に true、false、または空白でなければなりません。未知または重複する列、ヘッダーとフィールド数が異なる行、引用符で囲まれていないセル内の裸の引用符、閉じ引用符の後のテキスト、NUL 文字は拒否されます。schema_version と runtime は CSV の列ではありません。例(例示的な値):
label,node_version,build_source,startup_snapshot_or_sea_use_snapshot,entropy_api_called_during_snapshot_build
api-1,24.22.1,,,
worker-2,22.23.3,upstream,true,false
--version、--inventory、--csv-list のうち少なくとも1つが必要です。これらは1回の実行で組み合わせることができます。
| オプション | 説明 |
|---|---|
--version VERSION | 明示的に指定された Node.js バージョンを評価します(先頭の v も受け付けます)。繰り返し指定可能です。--node-version はエイリアスです。 |
--build-source SOURCE | すべての --version 入力に適用されるビルドの来歴で、最大512文字です。デフォルトは unknown で、これはアップストリームとして比較されます。 |
--startup-snapshot-or-sea-use-snapshot {true,false} | すべての --version 入力に適用される観測値です。 |
--entropy-api-called-during-snapshot-build {true,false} | すべての --version 入力に適用される観測値です。 |
--inventory FILE | エントリの JSON オブジェクトまたは配列です。繰り返し指定可能です。 |
--csv-list FILE | CSV リストです。繰り返し指定可能です。 |
--format {csv,json,html} | 出力形式です。デフォルトは csv です。 |
--output FILE | レポートを stdout ではなく新しいファイルに書き込みます。ディレクトリはあらかじめ存在している必要があります。 |
--force | 既存の出力ファイルを置き換えます。これがない場合、既存のファイルは決して上書きされません。 |
--brand NAME | HTML レポートに表示される組織名で、最大512文字です。デフォルトは CompleteTech LLC です。 |
--fail-on-finding | いずれかの結果が potentially_affected または unsupported_runtime の場合に終了コード 1 で終了します。 |
--tool-version | ツール名とバージョンを表示します。Node.js のバージョンを指定する --version とは異なります。 |
--output は、--force を指定した場合でも、すべての入力ファイルとは異なる通常ファイルのパスでなければなりません。--brand オプションは HTML レポートにのみ影響します。







