 completetech-security/node-cve-2026-106072-check
CVE-2026-106072(TLS における非正規IP形式のDNS SAN受け入れ)向けのオフラインNode.js証拠チェッカー。単一ファイルのPython製。JSON/CSV/HTMLレポート出力に対応。エクスプロイトペイロードは含まない。





CVE-2026-106072 — Node.js: TLS 非正規 IP DNS SAN 受け入れ 向けのオフライン版エビデンスチェッカーです。
運用者が報告した Node.js のバージョンを、ベンダーの 2026 年 10 月セキュリティリリースにおける修正版と比較し、JSON、CSV、またはスクリプトフリーの HTML でレポートを出力します。単一の Python ファイルで依存関係がないため、実行ファイルを単体でコピーできます。
このチェッカーは運用者が報告したランタイムバージョンのみを比較します。
unknown のままです。exploitability: not_tested が付きます。ここでの内容は、エクスプロイトの成立、到達可能性、または検証済みの本番状態を確認するものではありません。# One reported version, JSON on stdout
python node_cve_2026_106072_check.py --version 22.23.4 --format json
# An inventory file, HTML report saved to a new file
python node_cve_2026_106072_check.py --inventory examples/inventory.example.json --format html --output report.html
# A CSV list; exit 1 if any result is a finding
python node_cve_2026_106072_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_106072_check.py --help
python -m unittest -v
デフォルトの出力形式は csv で、--output が指定されない限り stdout に書き出されます。
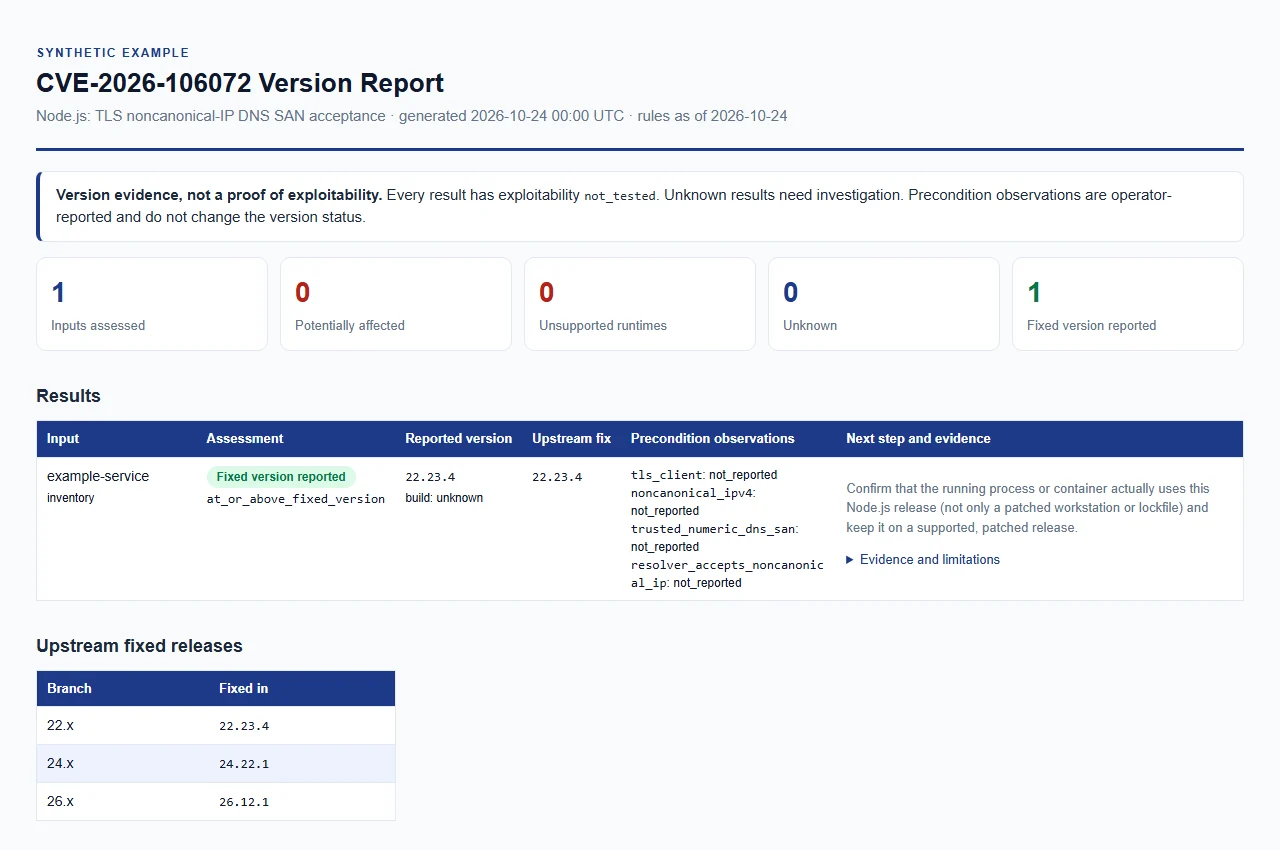
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
--version、--inventory、--csv-list のうち少なくとも1つが必要です。これらは1回の実行で組み合わせることができ、すべての入力が1つのレポートに反映され、同じエビデンスが JSON、CSV、HTML で使用されます。
| オプション | 目的 |
|---|---|
--version VERSION(エイリアス --node-version) | 明示的に指定された Node.js バージョンを評価します。先頭の v は受け付けられます。繰り返し指定可能で、各値は個別のランタイムを表します。 |
--build-source SOURCE | --version ビルドの出所。最大512文字。詳細はビルドソースを参照。デフォルトは unknown。 |
--tls-client、--noncanonical-ipv4、--trusted-numeric-dns-san、--resolver-accepts-noncanonical-ip | それぞれ true または false を取ります。すべての --version 入力に適用される運用者による観測情報です。 |
--inventory FILE | JSON オブジェクトまたはエントリの配列。繰り返し指定可能。 |
--csv-list FILE | node_version 列を含む CSV。繰り返し指定可能。 |
--format {csv,json,html} | 出力形式。デフォルトは csv。 |
--output FILE | レポートを既存のディレクトリ内の新しいファイルに保存します。デフォルトは stdout。 |
--force | 既存の出力ファイルを置き換えます。入力ファイルは上書きできません。 |
--brand NAME | HTML レポート内の組織名。最大512文字。デフォルトは CompleteTech LLC。 |
--fail-on-finding | いずれかの結果が potentially_affected または unsupported_runtime の場合に終了コード 1 で終了します。 |
--tool-version | ツール名とバージョンを表示して終了します。 |
--build-source およびインベントリの build_source フィールドは、ランタイムの出所を記述します。空欄、unknown、upstream、official、official_upstream(大文字小文字を区別せず比較)はアップストリームビルドとして扱われ、バージョンで比較されます。ディストリビューション名やベンダー名などそれ以外の値は、アップストリームのバージョンではそのビルドに含まれるパッチやバックポートを特定できないため、vendor_build_unverified を伴う unknown になります。
JSON は1つのオブジェクトまたは配列です。各レコードには整数の schema_version: 1 と文字列の node_version が必須です。任意フィールドは runtime("node" のみ)、label、build_source、および以下の観測キーで、それぞれ boolean または null です。未知のキー、重複キー、非有限数、無効な型は拒否されます。examples/inventory.example.json を参照してください。
CSV は node_version 列を含むヘッダー行が必須です。任意の列は label、build_source、および観測列(true、false、または空欄)です。文書化されていない列や重複列、フィールド数が異なる行、引用符なしセル内の裸の引用符、NUL 文字は拒否されます。
観測キー(JSON フィールド、CSV 列、および対応するハイフン付き CLI フラグ):
| 観測項目 | 意味 |
|---|---|
tls_client | 運用者が TLS クライアントを報告 |
noncanonical_ipv4 | 運用者が非正規の IPv4 形式を報告 |
trusted_numeric_dns_san | 運用者が信頼された数値 DNS SAN を報告 |
resolver_accepts_noncanonical_ip | 運用者が非正規 IP を受け入れるリゾルバを報告 |
観測情報は運用者から提供されたものであり、検証されていません。レポートには記録されますが、バージョンの結果を変更したり、到達可能性を確立したりすることはありません。
ルールスナップショットは、公式リリースアドバイザリおよびリンクされた修正リリースに対して 2026-10-24 にレビューされました。
| Node.js メジャー | 修正バージョン |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
potentially_affected となります。fixed_version_reported です。MAJOR.MINOR.PATCH 形式のバージョンのみです。プレリリース、nightly/rc、パッケージサフィックス付き、およびカスタムビルドは明示的な証拠を必要とし、unknown のままとなります。不明なビルドを安全とラベル付けしないでください。unknown のままとなります。パッチ適用済みと見なされることはありません。unsupported_runtime を生成します。これは、この特定の脆弱性がすべての過去のビルドに存在するという主張ではありません。unknown のままとなります。status | 意味 |
|---|---|
potentially_affected | 報告されたバージョンがそのメジャーの修正リリース未満であり、修復のレビューが必要です。悪用可能性はテストされていません。 |
fixed_version_reported | 報告されたバージョンが修正リリース以上です。これはデプロイされたパッチやランタイムの証明ではありません。 |
unsupported_runtime | 報告されたメジャーがサポート終了です。アップグレードの指針であり、この脆弱性に固有の検出結果ではありません。 |
unknown | 証拠が欠落しているか、分類できません。メタデータの欠落は、ランタイムが影響を受けないことを証明するものではありません。 |
各結果には、より具体的な version_status も付随します:
version_status | 適用対象 |
|---|---|
below_fixed_version | potentially_affected |
at_or_above_fixed_version | fixed_version_reported |
unsupported_release_line | unsupported_runtime |
version_not_disclosed | バージョンが報告されていない |
conflicting_versions | 報告されたバージョンが異なる、または1つのランタイムに対して候補が多すぎる |
unrecognized_or_partial_version | 認識可能なリリースではないバージョン文字列 |
qualified_version_unverified | プレリリース、nightly/rc、サフィックス付き、またはカスタムバージョン |
vendor_build_unverified | ベンダー、ディストリビューション、カスタム、または認識されないビルドソース |
release_line_not_in_rules | このルールスナップショットの対象外のメジャー |
その他の固定フィールド: exploitability は常に not_tested、evidence_type は operator_reported_version、evidence_confidence は low、またはステータスが unknown の場合は insufficient です。各結果には推奨事項、注記、およびソースリンクが含まれます。
すべてのフォーマットは出力前に完全にメモリ上でレンダリングされるため、エンコードエラーは何かが書き込まれる前に発生します。






