




CVE-2026-106071 — Node.js: Permission Model のワイルドカードパス過剰付与 のためのオフライン証拠チェッカーです。運用者が報告した Node.js のバージョンを、ベンダーアドバイザリで示された修正リリースと比較し、その証拠が何を裏付け、何を裏付けないかを報告します。
unknown のままです。公開 URL はインベントリではありません。exploitability: not_tested が付与されます。要件: Python 3.10 以降。インストールは不要です。
ワークステーションやロックファイルからではなく、デプロイされたプロセス(たとえば実行中のコンテナやサービス)から取得した正確なバージョンを指定してください:
python node_cve_2026_106071_check.py --version 26.12.1 --format json
JSONインベントリを評価してHTMLレポートを書き出す、または検出結果に基づいてパイプラインを失敗させる:
python node_cve_2026_106071_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_106071_check.py --csv-list inventory.csv --fail-on-finding
すべてのオプションを表示し、ローカルのみのテストスイートを実行します:
python node_cve_2026_106071_check.py --help
python -m unittest -v
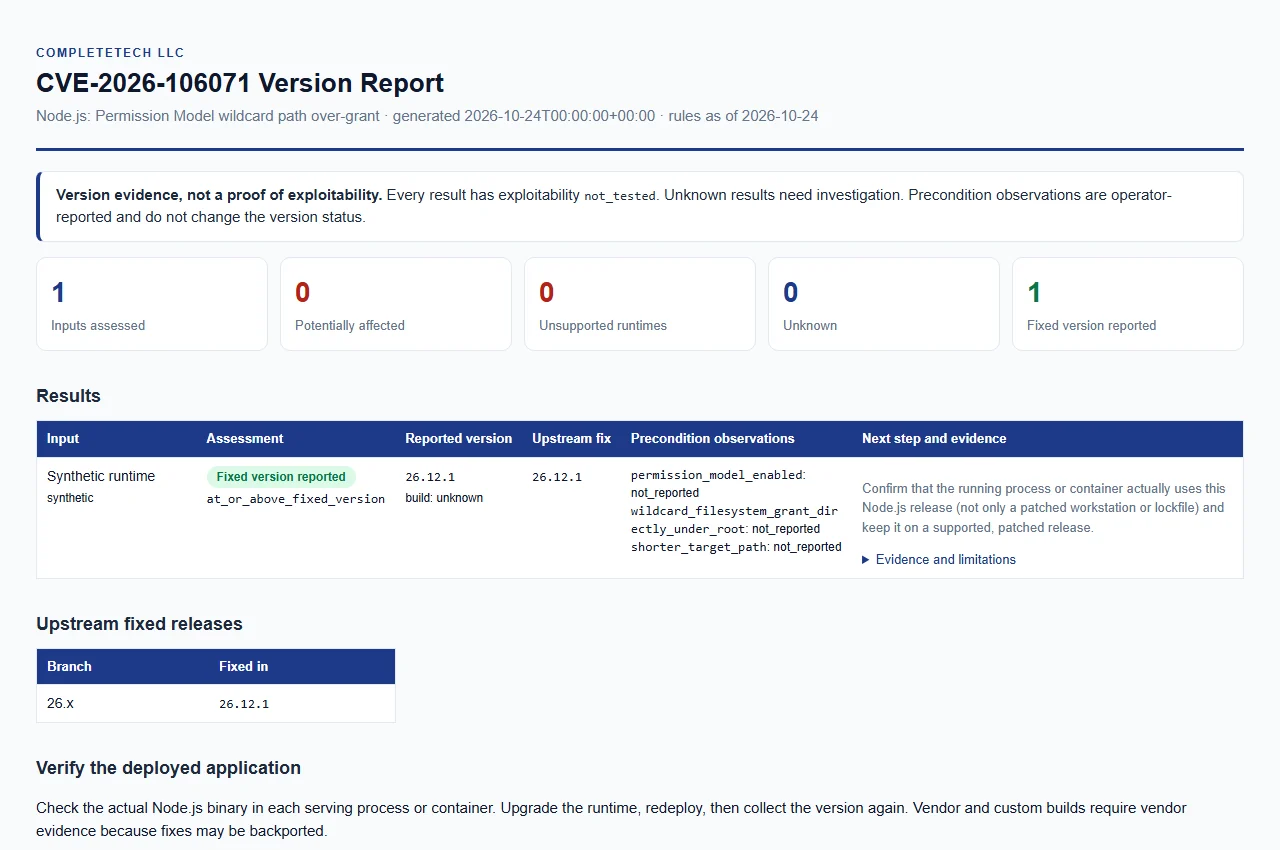
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
2026-10-24 に公式リリースアドバイザリおよびリンクされた修正済みリリースと照合して確認済みです。ルールのスナップショット日は rules_as_of として報告されます。
| Node.js メジャー | 修正済みバージョン |
|---|---|
| 26.x | 26.12.1 |
プレーンな公式アップストリームのバージョン(先頭の v は任意で許容)がどのように分類されるか:
| 報告されたバージョン | ステータス |
|---|---|
| 記載されたメジャーにおいて修正済みバージョン未満 | potentially_affected |
| 同じ記載されたメジャーにおいて修正済みバージョン以降のプレーンなバージョン | fixed_version_reported |
| Node.js リリーススケジュールでサポート終了となったメジャー | unsupported_runtime |
| その他のメジャー、または欠落・不正な形式・プレリリース・競合・ベンダー/カスタム/バックポートの証拠 | unknown |
potentially_affected として扱われます。unsupported_runtime はサポート終了ラインに対するアップグレードの指針です。これは、この特定の脆弱性がすべての過去のビルドに存在するという主張ではありません。サポート終了リストは Node.js リリーススケジュールに基づき、2026-10-24 に確認されたものです。unknown のままです。build_source(たとえばディストリビューション名やベンダー名)は unknown になります。ベンダー、バックポート、カスタムのビルドにはベンダーの証拠が必要です。| ステータス | 意味 |
|---|---|
potentially_affected | 報告されたバージョンは修復の検討が必要です。これは露出や悪用可能性が確認されたものではありません。 |
fixed_version_reported | 報告されたバージョンはアップストリームの修正済みリリース以上です。これは報告されたバージョンであり、パッチ適用の証明や安全性の保証ではありません。 |
unsupported_runtime | メジャーがサポート終了です。サポートされている修正済みリリースへ移行してください。 |
unknown | 証拠が欠落しているか分類できません。メタデータの欠落は、ランタイムが影響を受けないことを示すものではありません。 |
各結果には、より具体的な version_status、evidence_type: operator_reported_version、および低い(unknown の場合は不十分な)evidence_confidence も含まれます。バージョンメタデータはパッチやビルドの署名ではありません。
バージョンと併せて、オペレーターが提供する 3 つの観測を記録できます。これらは分離して保持されます。バージョンの結果を変更することはなく、到達可能性を立証することもありません。
| 観測 | 意味 |
|---|---|
permission_model_enabled | パーミッションモデルが有効 |
wildcard_filesystem_grant_directly_under_root | ルート直下のワイルドカードファイルシステム許可 |
shorter_target_path | より短いターゲットパス |
それぞれ true、false、または未報告であり、レポートでは reported_true、reported_false、not_reported として表示されます。
自動スキャンはありません。--version、--inventory、--csv-list のうち少なくとも 1 つを指定してください。
| オプション | 目的 |
|---|---|
--version VERSION | 明示的に指定されたバージョンを評価します。繰り返し指定可能で、各値は個別のランタイムを表します。--node-version はエイリアスです。 |
--build-source SOURCE | --version ビルドの来歴(最大512文字): unknown(デフォルト、upstream として比較)、upstream、official、またはベンダー名。 |
--permission-model-enabled、--wildcard-filesystem-grant-directly-under-root、--shorter-target-path | それぞれ true または false を取り、その観測値を --version 入力に適用します。 |
--inventory FILE | JSON インベントリ。繰り返し指定可能。 |
--csv-list FILE | CSV インベントリ。繰り返し指定可能。 |
--format csv|json|html | レポート形式。デフォルトは csv。すべての形式で同じエビデンスを使用します。 |
--output FILE | レポートを stdout ではなく新しいファイルに書き込みます。ディレクトリは既に存在している必要があります。 |
--force | 既存の出力ファイルを置き換えます。指定しない場合、既存のレポートは保護されます。入力ファイルは --force を指定しても上書きできません。 |
--brand NAME | HTML レポートに表示される組織名(最大512文字)。 |
--fail-on-finding | いずれかの結果が potentially_affected または unsupported_runtime の場合に終了コード 1 で終了します。 |
--tool-version | ツール名とバージョンを表示します。 |
JSON インベントリ(--inventory): 1つのオブジェクトまたは配列。examples/inventory.example.json を参照してください。
schema_version: 1 と文字列の node_version。runtime("node" のみ)、label、build_source、および上記の3つの観測キー(それぞれ boolean または null)。CSV リスト(--csv-list):
node_version 列を含むヘッダー行が必要です。label、build_source、および観測列(true、false、または空欄)。入力ファイルは通常の UTF-8 ファイルである必要があります。安定したローカルコピーを使用してください。ファイル同一性チェックは、同時に発生する敵対的な改変に対するサンドボックスではありません。
record_type=result を使用します。結果が存在しない場合、record_type=summary 行がアセットや判定なしで report_complete とルールメタデータを保持します。NUL 文字はレポートが書き込まれる前に拒否されます。sources、complete、generated_at、および results 配列が含まれます。すべてのレポートには、正規の tool、tool_version、およびタイムゾーン修飾された UTC の generated_at メタデータが含まれます。CSV はこれらの列を各結果と空のサマリーに追加し、JSON は同じフィールドを保持します。タイムスタンプは CLI 実行ごとに1回取得され、中断されたレポートの復旧時に再利用されます。これはレポート生成時刻であり、捏造された観測時刻や取得時刻ではなく、rules_as_of とは区別されます。
レポートはメモリ内で完全にレンダリングされた後、ファイルにアトミックに公開されます。実際のインベントリ、ターゲット、レポート、シークレットはバージョン管理の外に保管してください。合成例は examples/ と docs/example-report.html にあります。
| 終了コード | 意味 |
|---|---|
| 0 | 実行が完了しました。 |
| 1 | 少なくとも1件の検出がありました。--fail-on-finding 指定時のみ。 |
| 2 | 使用方法、入力、出力、またはクリーンアップの失敗(評価結果ではなく運用エラー)。レポートのバイト列が既に書き込まれたかどうかは確定しません。再試行する前に出力を確認してください。 |
| 130 | 中断されました。 |
中断時の動作:








