 completetech-security/node-cve-2026-106069-check
CVE-2026-106069 向けのオフライン Node.js 証拠チェッカー: TLS 先頭ゼロ IPv4 リゾルバの不一致。単一ファイルの Python 製。JSON/CSV/HTML レポート対応。エクスプロイトペイロードは含みません。





CVE-2026-106069 — Node.js: TLS 先頭ゼロ IPv4 リゾルバ不一致 向けのオフライン版バージョン証拠チェッカーです。
報告された Node.js のバージョンを、ベンダーのアドバイザリで示された修正済みリリースと比較し、CSV、JSON、またはスクリプト不要の HTML トリアージレポートを生成します。Python 3.10+ の単一ファイルで、標準ライブラリのみを使用するため、実行ファイルを単体でコピーできます。
このチェッカーは、運用者が報告したランタイムバージョンを比較します。ウェブサイトへの通信、Node.js やプロジェクトコードの実行、エクスプロイトペイロードの送信は一切行わず、ネットワークモードもありません。現在のマシンをスキャンすることはなく、バージョン証拠は利用者が提供します。
exploitability: not_tested が付きます。unknown のままです。CI は、Ubuntu と Windows 上で Python 3.10 および 3.14 を使用して、ローカルのみのユニットテストと --help チェックを実行します。
# Assess one reported version and print JSON to stdout
python node_cve_2026_106069_check.py --version 22.23.4 --format json

# Assess the synthetic inventory and write an HTML report to a new file
python node_cve_2026_106069_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_106069_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, or run the local tests
python node_cve_2026_106069_check.py --help
python -m unittest -v
--version は繰り返し指定可能で、各値は個別のランタイムを表します。CSV、JSON、HTML レポートには同じエビデンスが含まれ、デフォルトの形式は stdout への CSV 出力です。
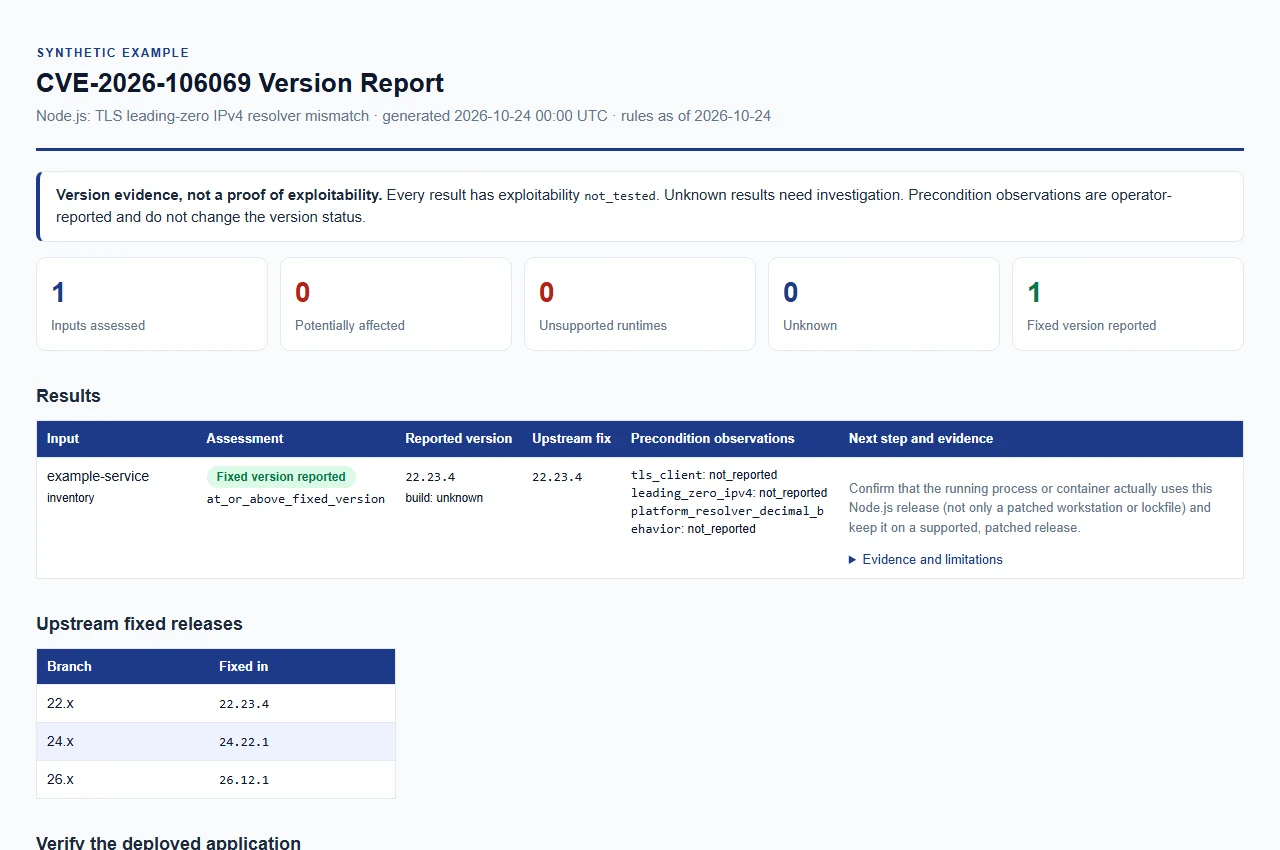
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではなく、実在のシステムを記述したものではありません。
--version、--inventory、--csv-list のうち少なくとも 1 つを指定してください。入力は 1 回の実行で組み合わせることができます。
| オプション | 目的 |
|---|---|
--version VERSION(エイリアス --node-version) | 明示的に指定された Node.js バージョンを評価します。先頭の v は許容されます。繰り返し指定可能。 |
--inventory FILE | JSON インベントリファイル(1 つのオブジェクトまたは配列)。繰り返し指定可能。 |
--csv-list FILE | node_version 列を持つ CSV インベントリファイル。繰り返し指定可能。 |
--build-source SOURCE | --version ビルドの来歴(下記参照)。デフォルトは unknown。 |
--tls-client {true,false}--leading-zero-ipv4 {true,false}--platform-resolver-decimal-behavior {true,false} | すべての --version 入力に適用される、運用者が報告した観測結果。 |
--format {csv,json,html} | レポート形式。デフォルトは csv。 |
--output FILE | レポートを stdout ではなく新しいファイルに書き込みます。 |
--force | 既存の出力ファイルを置き換えます。入力ファイルの上書きは決して許可されません。 |
--brand NAME | HTML レポートのヘッダーに表示される組織名(最大 512 文字)。デフォルトは CompleteTech LLC。 |
--fail-on-finding | いずれかの結果が potentially_affected または unsupported_runtime の場合に終了コード 1 で終了します。 |
--tool-version | チェッカー名とバージョンを出力して終了します。 |
--build-source は実行内のすべての --version 値に適用されます。デフォルトの unknown、および upstream、official、official_upstream または空の値(大文字小文字を区別せずに比較)はアップストリームビルドとして扱われ、バージョンによって比較されます。ベンダー名などそれ以外の値は unknown となり version_status: vendor_build_unverified を生成します。これは、アップストリームのバージョンだけではそのビルドに含まれるパッチやバックポートを判別できないためです。
バージョンは ASCII 空白が除去され、先頭の v が 1 つ許容されます。比較されるのはプレーンな MAJOR.MINOR.PATCH リリースのみです。プレリリース、ナイトリー、rc、パッケージサフィックス付き、および部分的なバージョンは unknown のままとなります。
既存のレポートは --force が明示されない限り保護され、--force を指定しても入力ファイルを上書きすることはできません。出力ディレクトリはあらかじめ存在している必要があります。
運用者が報告した観測結果は任意であり、レポートに記録されますが、バージョンの結果を変更したり、到達可能性を確立したりすることは決してありません。
| 観測キー | CLI フラグ | アドバイザリの前提条件 |
|---|---|---|
tls_client | --tls-client | tls client |
leading_zero_ipv4 | --leading-zero-ipv4 | leading zero ipv4 |
platform_resolver_decimal_behavior | --platform-resolver-decimal-behavior | platform resolver decimal behavior |
JSON インベントリは、1 つのオブジェクトまたは 1 から 10,000 件のレコードの配列です。各レコードには整数の schema_version: 1 と文字列の node_version が必須です。任意フィールドは runtime: "node"(それ以外のランタイムは拒否されます)、label、build_source、および上記の観測キーで、それぞれ boolean または null です。未知のキー、重複キー、非有限数、および無効な型は拒否されます。完全な合成レコードは examples/inventory.example.json にあります。
CSV インベントリには node_version 列を持つヘッダー行が必須です。任意の列は label、build_source、および観測キーで、値は true、false または空です。schema_version や runtime の列はありません。重複した列や文書化されていない列、ヘッダーとフィールド数が異なる行、引用符で囲まれていないセル内の引用符、閉じ引用符の後のテキスト、終端されていない引用符、NUL 文字、および行のないファイルは拒否されます。
ラベルがないエントリは、入力ファイル名と位置に基づいて命名されます(例: inventory:1)。--version 入力には Node.js <version> というラベルが付きます。
各結果には status、より具体的な version_status、そして常に not_tested となる exploitability があります。
status | 意味 |
|---|---|
potentially_affected | 報告されたバージョンが、リストされたメジャーの修正バージョンより低く、修復の検討が必要です。これは悪用可能性が確認されたものではありません。 |
fixed_version_reported | 報告されたバージョンが修正バージョン以上です。これはデプロイされたパッチの証明ではありません。 |
unsupported_runtime | 報告されたメジャーはサポート終了(EOL)です。これはアップグレードの指針であり、この脆弱性がすべての過去のビルドに存在するという主張ではありません。 |
unknown | 証拠が不足しているか、分類できません。これはランタイムが安全であるという表明では決してありません。 |
HTML レポートは、potentially_affected、unsupported_runtime、unknown、そして fixed_version_reported の順に結果を一覧表示します。証拠の信頼度は、分類された結果では low、unknown では insufficient です。
version_status | ステータス | 原因 |
|---|---|---|
below_fixed_version | potentially_affected | リストされたメジャーの修正バージョンより低い。 |
at_or_above_fixed_version | fixed_version_reported | リストされたメジャーの修正バージョン以上。 |
unsupported_release_line | unsupported_runtime | 修正がリストされていないサポート終了メジャー。 |
release_line_not_in_rules | unknown | この日付のルールスナップショットでカバーされていないメジャー(例えばより新しいメジャー)。パッチ適用済みとは見なされません。 |
vendor_build_unverified | unknown | ベンダー、ディストリビューション、カスタム、または認識されないビルドソースが報告された。 |
qualified_version_unverified | unknown | バージョンの後にサフィックスが続く(プレリリース、ナイトリービルド、パッケージ、またはカスタムビルド)。 |
unrecognized_or_partial_version | unknown | テキストが単純な MAJOR.MINOR.PATCH 形式のバージョンではない。 |
version_not_disclosed | unknown | バージョンが報告されていない。 |
conflicting_versions | unknown | バージョンエンジンが競合する候補を受け取った。インベントリのエントリはそれぞれ1つのバージョンを持つため、コマンドラインからは発生しないと想定されます。 |
ルールは 2026-10-24 時点のもので、公式リリースアドバイザリおよびリンクされた修正リリースに対してレビューされています。
| Node.js メジャー | 修正バージョン |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |






