CVE-2026-105481 向けのオフライン Node.js 証拠チェッカー: HTTP keep-alive における早期レスポンス受理。単一ファイルの Python 製。JSON/CSV/HTML レポート対応。エクスプロイトペイロードは含まない。





CVE-2026-105481 に対するオフライン・バージョンのみのトリアージ: Node.js HTTP keep-alive における早期レスポンス受け入れ。
node-cve-2026-105481-check は、報告された Node.js のバージョンを CVE-2026-105481 のアップストリーム修正リリースと比較します。この脆弱性は HTTP Agent のコネクション再利用に存在し、クライアントがリクエスト送信前に書き込まれたレスポンスを受け入れてしまう可能性があります。ベンダーはこれを中程度の深刻度と評価しています。チェッカーは依存関係のない単一の Python ファイルです。
チェッカーはオフラインです。ターゲットに接続したり、Node.js を実行したり、ホストを検査したり、ペイロードを送信したりすることは一切ありません。アドバイザリはバージョンのみを対象としているため、ネットワークモードは意図的に存在しません。
[!IMPORTANT] バージョン報告は証拠であり、評価ではありません。 チェッカーは、実際に何が動作しているか、ベンダーが何をバックポートしたか、脆弱な経路に到達可能かどうかを確認できません。ベンダーは導入バージョンを明示していないため、修正前のすべてのリリースは「影響を受ける可能性がある」にすぎません。未掲載、カスタム、ベンダー、およびプレリリースのビルドが安全とラベル付けされることは決してありません。すべての結果には
exploitability: not_testedが付随します。
Windows、macOS、または Linux 上の Python 3.10 以降。チェッカーは標準ライブラリのみを使用するため、インストールするものはありません。CI は Ubuntu と Windows で Python 3.10 および 3.14 を使用してテストを実行します。
git clone https://github.com/CompleTetech-Security/node-cve-2026-105481-check.git
cd node-cve-2026-105481-check

# Check versions given on the command line (CSV to stdout by default)
python node_cve_2026_105481_check.py --version v22.23.3 --version 24.22.1

# Check the synthetic example inventory and write an HTML report
python node_cve_2026_105481_check.py --inventory examples/inventory.example.json --format html --output report.html

# Check a CSV list, write JSON, and exit 1 if anything needs attention
python node_cve_2026_105481_check.py --csv-list runtimes.csv --format json --output report.json --fail-on-finding
python -m unittest -v でテストを実行します。
--version、--inventory、--csv-list のうち少なくとも1つが必要です。これらは組み合わせることができ、各エントリが1つの結果行になります。1回の実行は合計10,000エントリ、100個の入力ファイルに制限されます。
| オプション | 意味 |
|---|---|
--version VERSION (エイリアス --node-version) | 報告された Node.js バージョン。繰り返し指定可能。先頭の v は許容されます。 |
--build-source SOURCE | 各 --version 値の出所。最大512文字。build source を参照してください。 |
--http-agent-keepalive、--untrusted-server、--response-queued-before-request true|false | --version 値に適用される運用者による観測情報。これらが status を変更することはありません。 |
--inventory FILE | エントリの JSON オブジェクトまたは配列。繰り返し指定可能。 |
--csv-list FILE | ヘッダー行を持つ CSV。繰り返し指定可能。 |
--format csv|json|html | 出力形式。デフォルトは csv。 |
--output FILE | レポートを stdout ではなく新しいファイルに書き込みます。ファイルはアトミックに公開されます。 |
--force | --output が既存のファイルを置き換えることを許可します。出力が入力ファイルを置き換えることは決してできません。 |
--brand TEXT | HTML レポートに表示される組織名。最大512文字。デフォルトは CompleteTech LLC。 |
--fail-on-finding | 結果が potentially_affected または unsupported_runtime の場合に終了コード1で終了します。 |
--tool-version、--help | ツールのバージョンまたは使用方法を表示します。 |
入力フィールド、検証ルール、制限については docs/REFERENCE.md を参照してください。合成インベントリの例は examples/inventory.example.json にあります。
--build-source は運用者による申告であり、検証済みの出所ではありません。デフォルトの unknown、および upstream、official、official_upstream、または空の値は、いずれも通常の比較を許可します。したがって、ラベルのないバージョンはアップストリームビルドとして比較されます。それ以外の値はベンダーまたはカスタムビルドとして扱われ、結果は unknown のままになります。
| コード | 意味 |
|---|---|
| 0 | 完了し、レポートが書き込まれました。 |
| 1 | --fail-on-finding を指定して完了し、少なくとも1つの potentially_affected または unsupported_runtime の結果がありました。 |
| 2 | 使用方法または運用上のエラー。不正またはサイズ超過の入力、--force なしでの既存出力、書き込み不可能な出力など。部分的な出力ファイルは残りません。 |
| 130 | 中断されました (Ctrl-C)。段階に応じて、完了した結果が一度だけ書き込まれ不完全としてマークされるか、何も書き込まれません。すでに公開されたレポートは書き込まれたまま残され、再試行されません。 |
終了コード2は、実行自体が失敗したことを意味します。これは評価結果ではありません。終了コード130の段階ごとの動作については docs/REFERENCE.md を参照してください。
status | 意味 |
|---|---|
potentially_affected | 報告されたアップストリームバージョンが、リストされたメジャー (22.x、24.x、26.x) の修正リリースを下回っています。これは悪用可能性が確認されたことを意味するものではありません。 |
fixed_version_reported | 報告されたアップストリームバージョンが、その修正リリース以上です。これは安全性や、デプロイされたバイナリの内容を保証するものではありません。 |
unsupported_runtime | そのメジャーが Node.js リリーススケジュール においてサポート終了を過ぎています。ベンダーは、サポート終了バージョンは常にセキュリティリリースの影響を受けると述べています。 |
unknown | バージョンが欠落している、不正な形式である、プレリリース/ナイトリービルド/rc である、ベンダーまたはカスタムビルドである、矛盾している、または対象外のメジャー (例: 27.x) である場合。 |
| Node.js メジャー | 22.x | 24.x | 26.x |
|---|---|---|---|
| 修正済み | 22.23.4 | 24.22.1 | 26.12.1 |
version_status は各 status の具体的な理由を示します。precondition_*)は専用のフィールドで報告され、status を変更することはありません。exploitability は常に not_tested です。evidence_type は常に operator_reported_version です。evidence_confidence は low、または status が unknown の場合は insufficient です。チェッカーは実行環境を検査できないため、high になることはありません。フィールドの完全な一覧とバージョン解析のルールは docs/REFERENCE.md にあります。
--format html は、スクリプトや外部リクエストを含まない自己完結型のファイルを1つ書き出します。--format json と --format csv は同じフィールドを持ち、CSV は数式インジェクションに対して安全です。以下のスクリーンショットは合成のサンプルインベントリを描画したもので、そこに含まれる名前はすべて架空のものです。
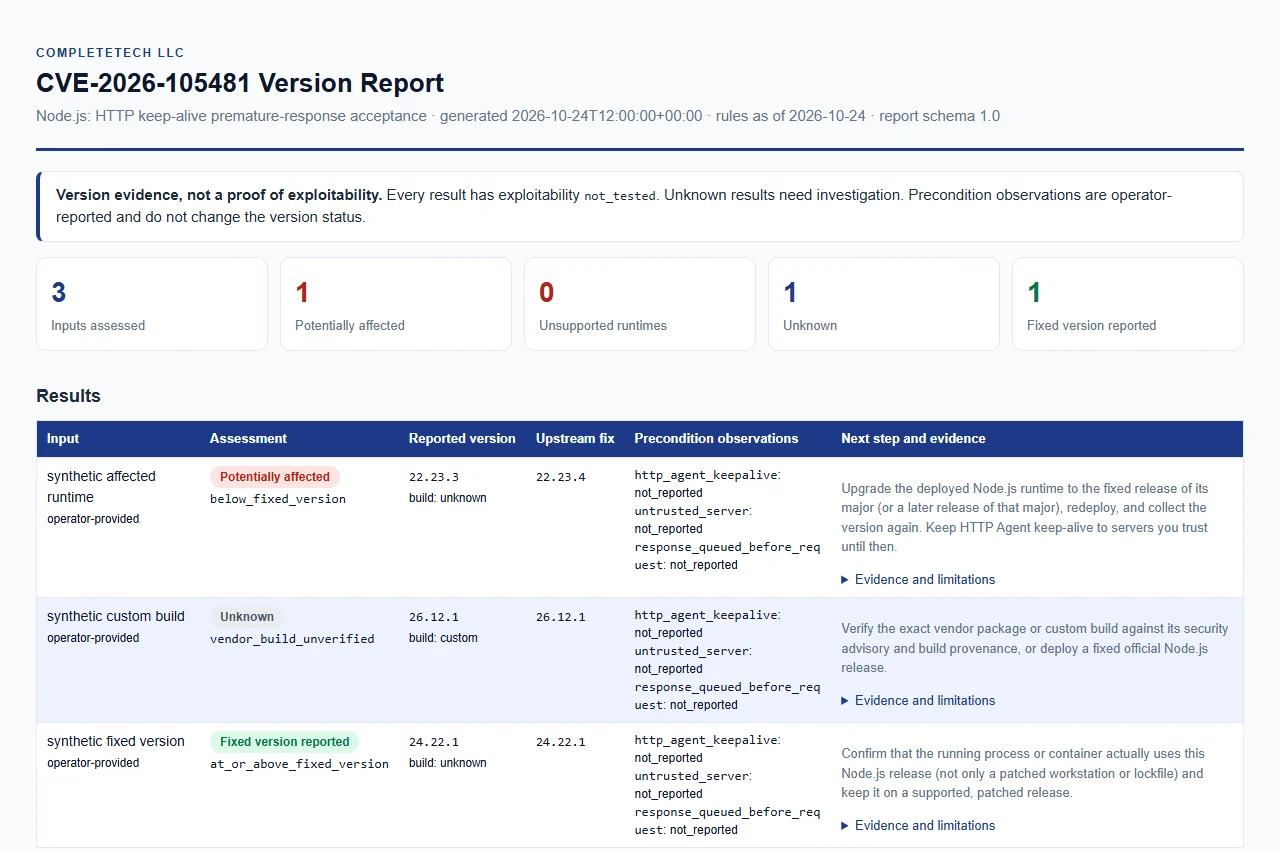
合成のサンプルインベントリ。完全なファイルは docs/example-report.html です。
complete、CSV の report_complete(すべての行)、および HTML のバナーが、中断された実行を示します。generated_at タイムスタンプが保持されます。タイムスタンプは実行ごとに1回取得され、不完全なレポートが復旧された場合も保持されます。これは評価が生成された時刻を記録するものです。証拠の取得時刻や、デプロイ済みパッチの証明ではありません。tool、tool_version、generated_at は既存の列に従い、結果がゼロ件のサマリー行でも同様です。スプレッドシートの数式として解釈されうるセルは無効化されます。--output のレポートは POSIX では所有者のみの権限で書き込まれ、アトミックに公開されます。Windows ではディレクトリの継承 ACL が使用されます。エンコーディング、サマリー行、および公開中断時の処理については docs/REFERENCE.md で説明しています。