CVE-2026-88776 向けのオフライン NetScaler ADC / Gateway 証拠チェッカー。報告されたファームウェアと構成の証拠。スタンドアロンの Python。JSON/CSV/HTML レポート。エクスプロイトペイロードなし。





CVE-2026-88776: NetScaler Oracle ロードバランサーのメモリ破壊。 運用担当者が報告した NetScaler のビルドおよび構成の証拠を、ベンダーの修正済みビルドと比較する、スタンドアロンのオフライン Python チェッカーです。
入力されたビルド文字列と観測情報のみを読み取ります。アプライアンスへの通信、アプリケーションコードの実行、エクスプロイトペイロードの送信、エクスプロイト可能性のテストは一切行いません。
このリポジトリは CVE-2026-88776 のみ を対象とし、node2shell-check および php2shell-check の報告規約に従っています。評価を許可されているインベントリ向けのトリアージ支援ツールであり、汎用的な製品スキャナーではありません。
potentially_affected はエクスプロイト可能性が確認されたことを意味しません。fixed_version_reported はパッチや安全性の保証ではありません。unknown が安全であることは決してありません。exploitability: not_tested が付きます。このリポジトリのクローンからチェッカーを実行します。python が利用できない場合は python3 を使用してください。
# One reported build, printed as JSON on stdout
python netscaler_cve_2026_88776_check.py --version 14.1-73.36 --variant standard

# The synthetic example inventory, written as a self-contained HTML report
python netscaler_cve_2026_88776_check.py --inventory docs/example-inventory.json --format html --output report.html

# A CSV inventory, written as JSON, with a failing exit code if firmware is affected
python netscaler_cve_2026_88776_check.py --csv-list inventory.csv --format json --fail-on-finding
--version は報告された NetScaler ビルドを受け取ります。チェッカー自身のバージョンを表示するには --tool-version を使用してください。--help はすべてのオプションを一覧表示します。入力は 1 回の実行で組み合わせることができます。既存のレポートファイルは、--force を渡さない限り拒否されます。
各観測には、バージョンステータス、独立した前提条件ステータス、および修復ステータスが付与されます。
version_status | 意味 |
|---|---|
potentially_affected | 報告されたビルドが、そのブランチおよびバリアントに対するベンダーの修正済みビルドより厳密に前である。 |
fixed_version_reported | 報告されたビルドが修正済みビルド以上である。これは運用者による申告であり、検証済みのデプロイ済みパッチではない。 |
unknown | 証拠が欠落、不正、矛盾、カスタムビルド、曖昧、または対象ブランチおよびバリアントの範囲外である。これはクリーンな結果ではない。 |
version_reason は各判定を説明します。unknown の主な理由は、バージョンの欠落または不正、バージョンやバリアントの矛盾、認識されないバリアント、対象外のブランチまたはバリアント、曖昧な必須バリアント、および非公式ビルドの出所です。fixed_version は、曖昧な 13.1 の観測に対して代替のしきい値を列挙できます。
precondition_status は conditions_observed、condition_not_observed、または unknown です。これは、あなたが提供した構成観測のみを要約するものであり、検証済みの露出やクリーンな結果を意味するものではありません。remediation_status は「ファームウェア更新が必要」、「バージョン検証が必要」、および「報告されたバージョン要件」を区別します。これは悪用可能性とは独立しており、悪用可能性は常に not_tested です。ビルドが影響を受けるのは、同じブランチおよびバリアントの修正済みビルドより厳密に前である場合のみです。下限やライフサイクルの結論は捏造されません。
| ブランチおよびバリアント | ベンダーの修正済みビルド |
|---|---|
| 14.1 standard | 14.1-73.37 |
| 13.1 standard | 13.1-64.23 |
| 14.1 FIPS | 14.1-73.37 |
| 13.1 FIPS/NDcPP | 13.1-37.279 |
unknown のままです。unknown のままです。14.1-73.37、14.1.73.37、および NS14.1: Build 73.37.nc であり、オプションで nc マーカーの前に FIPS または NDcPP を付記できます。完全な show version 行ではなく、ビルドテキストのみを指定してください。unknown のままです。明示的な観測を true、false、または unknown の CLI フラグとして、JSON のブール値または null として、あるいは文書化された CSV 値として指定してください。これらはバージョンステータスとは分離して保持され、到達可能性を証明するものではありません。ローカルの構成やプロセスデータは収集されません。
| CLI フラグ | 意味 | 露出条件が期待する値 |
|---|---|---|
--oracle-lb-vserver | タイプ Oracle の LB 仮想サーバーが構成されている | true |
| オプション | 目的 |
|---|---|
--version BUILD | 報告されたビルド。繰り返し指定可能。 |
--variant standard|fips|ndcpp | すべての --version ビルドに対するバリアント。明示されていない曖昧なバリアントは unknown のままです。 |
--build-source SOURCE | --version ビルドの出所。空、unknown、official、および citrix のみが比較を許可し、それ以外は unknown のままです。 |
--inventory FILE | 厳格な JSON インベントリ。繰り返し指定可能。 |
--csv-list FILE | version ヘッダーを持つ厳格な CSV インベントリ。繰り返し指定可能。 |
--oracle-lb-vserver true|false|unknown | 構成観測(デフォルト unknown)。 |
--format json|csv|html | レポート形式(デフォルト json)。 |
--output FILE | レポートファイル(デフォルトは標準出力)。ディレクトリは存在している必要があります。 |
--force | 既存のレポートファイルを明示的に置き換えます。 |
--fail-on-finding | 結果が影響を受けている場合に終了コード 1 を使用します。終了コードを参照してください。 |
--tool-version | チェッカー名とバージョンを表示します。 |
インベントリは上限が設けられ、厳格に検証されます:
schema_version: 1と文字列のversionが必須です。任意フィールドはlabel、variant、build_source、version_candidates(最大16文字列。不一致がある場合はunknown)です。label、variant、build_sourceおよび観測列を使用できます。schema_versionとversion_candidatesはJSON専用です。リファレンスには、完全なフィールド、制限、ファイル処理のルールが記載されています。合成サンプルインベントリはJSONの形状を示しています。
レポートはJSON、数式セーフなCSV、または自己完結型でスクリプトを含まないHTMLとして出力されます。合成サンプルインベントリと生成されたサンプルレポートは、実在するシステムを記述したものではありません。
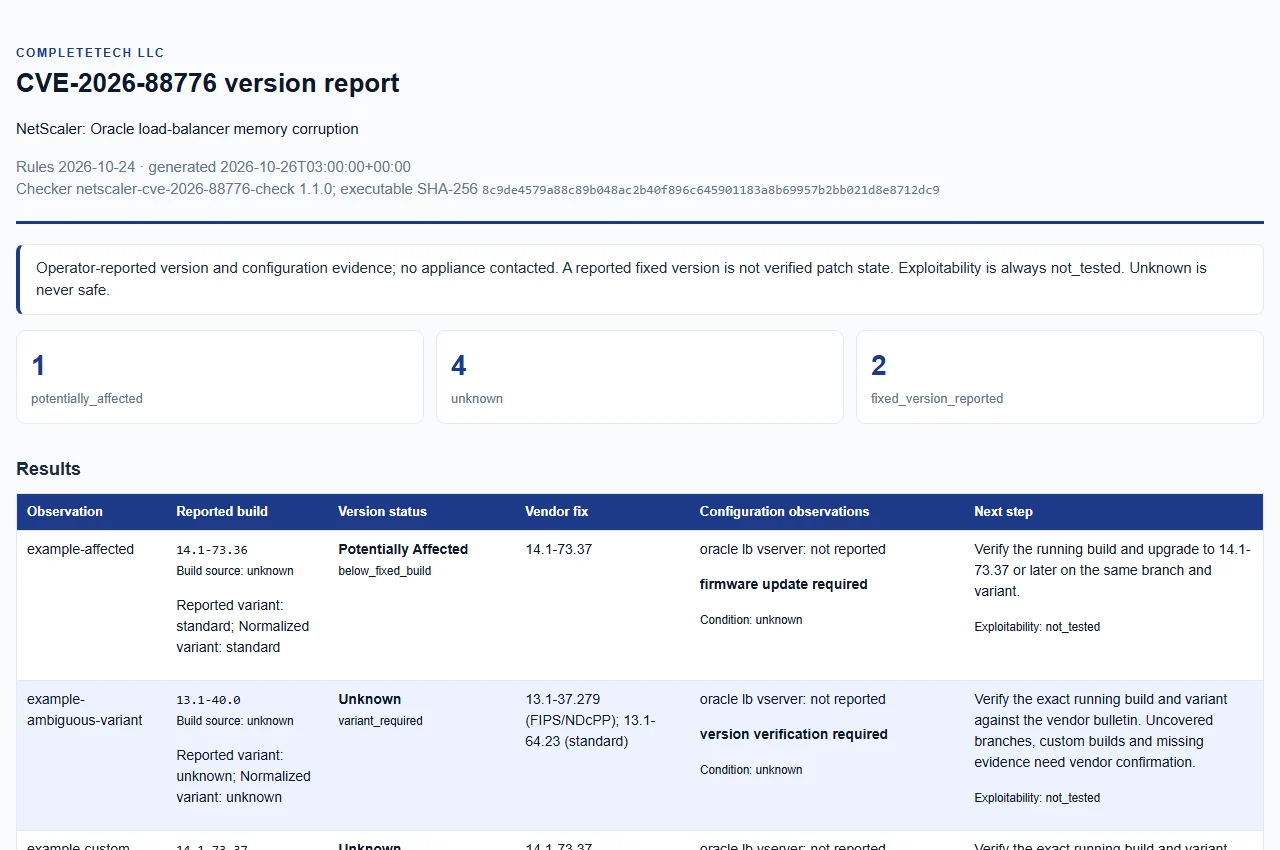
実行の来歴。 すべての形式で、チェッカー名とバージョン、UTCでのレポート生成時刻、実行されたスタンドアロンファイルのSHA-256が保持されます。
バージョン候補。 受け入れられたversion_candidatesは、すべての形式で観測ごとに保持され、その入力インデックス、報告されたビルドテキスト、正規化されたビルド、埋め込まれたバリアントを含みます。不正な形式の候補はインデックスと診断情報のみを保持し、生のテキストは決して保持しません。不一致はunknownのままであり、保持された証拠は実行時の証明ではありません。
出力の保護。 レポートはアトミックに公開され、POSIXでは所有者のみの権限(0600)、Windowsでは継承されたACLが適用されます。出力は--forceを指定しても、入力への解決やハードリンクを行うことはできません。診断情報はプライベートパスや提供された値をエコーしません。CSVでは、すべてのセルが引用符で囲まれ、数式のような内容は無効化されます。HTMLにはスクリプトやリモートアセットが含まれません。リファレンスには、スキーマ、CSVサマリー行、公開動作が記載されています。








