CVE-2026-19490 向けのオフライン NetScaler ADC / Gateway エビデンスチェッカー。報告されたファームウェアと構成のエビデンス。スタンドアロンの Python。JSON/CSV/HTML レポート。エクスプロイトペイロードなし。





NetScaler ADC / Gateway のビルドを CVE-2026-19490 についてトリアージ
Gateway / AAA 代替パス認証バイパス · オフライン、バージョンベース、単一ファイル、依存関係なし
netscaler-cve-2026-19490-check は、報告された NetScaler ビルドを Citrix のセキュリティ情報 CTX696939 に記載された修正済みビルドと比較し、さらにセキュリティ情報に記載された設定上の前提条件が確認されたかどうかを別途記録します。
unknown となり、「安全」とされることは決してありません。potentially_affected は悪用可能性が確認されたことを意味せず、fixed_version_reported はパッチが実際に適用されたことの証明ではありません。CISA は CVE-2026-19490 を Known Exploited Vulnerabilities (KEV) カタログに掲載しています(2026-09-09 追加)。バージョンの結果からは、いずれかのアプライアンスが標的とされたか、または侵害されたかを示すことはできません。
目次: クイックスタート · 入力 · 結果の解釈 · 前提条件 · 出力と終了コード · 制限事項 · 情報源 · ドキュメント · コントリビューション · ライセンス
Windows、macOS、または Linux 上で Python 3.10+ が必要で、標準ライブラリのみを使用します。インストールは不要です。python が Python 3 でない場合は python3 を使用してください。
git clone https://github.com/CompleTetech-Security/netscaler-cve-2026-19490-check.git
cd netscaler-cve-2026-19490-check

python netscaler_cve_2026_19490_check.py --version 14.1-66.68 --variant standard
python netscaler_cve_2026_19490_check.py --version 13.1-37.277-FIPS --config ns.conf --format html --output report.html
python netscaler_cve_2026_19490_check.py --inventory docs/example-inventory.json --format csv --output results.csv
JSON がデフォルト形式です。CSV と HTML も利用できます。
入力は 1 回の実行で組み合わせ可能で、それぞれが個別の観測結果となります。
--version BUILD(任意で --variant standard|fips|ndcpp、--build-source、--label、--gateway-aaa-vserver、--saml-action を指定可能)。--config FILE はローカルの NetScaler 設定をスキャンします(前提条件を参照)。--inventory FILE(JSON)と --csv-list FILE はバッチ用です。どちらも繰り返し指定できます。フィールド定義、境界値、オプションの完全な一覧、厳密な解析ルールはリファレンスに記載されています。
14.1-73.32、14.1.73.32、NS14.1: Build 73.32.nc(show version の形式)。任意で FIPS または NDcPP マーカーを付けられます(最大 1 回、任意の nc の前)。例: 13.1-37.277-FIPS。それ以外のもの、たとえばマーカーの重複や順序の入れ替え、制御文字や非 ASCII 文字、末尾のテキストを含む場合は unknown となり、推測されることはありません。貼り付けるのはビルドテキストのみで、, Date: ... を含む show version の行全体ではありません。
version_status、前提条件の観測結果、exploitability はそれぞれ別のフィールドです。exploitability は常に not_tested です。
version_status | 意味 |
|---|---|
potentially_affected | 報告されたビルドが、そのブランチとバリアントにおけるベンダーの修正ビルド未満です。悪用可能性が確認されたわけではありません。 |
fixed_version_reported | 報告されたビルドが修正ビルド以上です。保証ではありません。実行中のビルドを確認してください。 |
unknown | 欠落、不正な形式、プレリリース、カスタム、競合、バリアント不明、またはアドバイザリの対象外(他のブランチを含む)です。 |
unsupported_runtime という結果はありません。CTX696939 は以下のブランチについてのみ影響を受けるビルドを列挙しており、ライフサイクルに関する記述はないため、12.1 や 13.0 などの他のブランチはベンダーによる確認待ちとして unknown のままとなります。
2026-10-24 時点のルール(CTX696939 より):
| ブランチ / バリアント | 影響あり | 修正済み |
|---|---|---|
| 14.1 standard | 14.1-73.32 より前 | 14.1-73.32 |
| 14.1 FIPS | 14.1-73.32 より前 | 14.1-73.32 |
| 13.1 standard | 13.1-63.21 より前 | 13.1-63.21 |
| 13.1 FIPS および NDcPP | 13.1-37.277 より前 | 13.1-37.277 |
「より前」は厳密です。修正ビルド自体は fixed_version_reported となります。アドバイザリには、列挙されたブランチ内での下限は示されていません。バリアントが明示されておらず、standard と FIPS/NDcPP の修正ビルドが異なる場合(13.1-37.277 から 13.1-63.20 までの 13.1 ビルド)、結果は理由 variant_required を伴う unknown となります。
前提条件は、バージョンの判定とは別に保持される観測結果です。アドバイザリでは Gateway(SSL VPN、ICA Proxy、CVPN、RDP Proxy)または AAA 仮想サーバーが必要とされ、新しいビルドではさらに SAML アクションも必要です。
--gateway-aaa-vserver と --saml-action(present、not_observed、unknown)を指定するか、--config でローカル設定をスキャンしてください。スキャンは add vpn vserver、add authentication vserver、add authentication samlAction の行が存在するかどうかのみを記録し、それ以外の内容は保持せず、2 つのフラグを上書きします。実際の設定にはシークレットが含まれるため、バージョン管理の対象外にしてください。
SAML は 14.1-43.56(standard)、14.1-66.68(FIPS)、13.1-61.28(standard)から必要です。13.1 FIPS には SAML の条件がありません。アドバイザリが挙げているのは 13.1 FIPS のみであるため、NDcPP も同様に扱うのはこのチェッカーによる解釈です。14.1-43.56 から 14.1-66.67 までの 14.1 FIPS ビルドはアドバイザリ上であいまいであり、unclear として報告されます。
precondition_status は conditions_observed、condition_not_observed、unknown、not_applicable(修正済みビルド)のいずれかです。前提条件の欠落は安全であることの証明ではなく、version_status を変えることは決してありません。
JSON がデフォルトです。--format csv と --format html も利用できます。既存のファイルは --force がない限り拒否され、出力を入力ファイルにすることはできません。
--format html は、サマリータイル、各結果とその根拠および次のステップ、ベンダー修正表を含む、単一のオフラインでスクリプト不要のファイルを生成します。これは読者のライトテーマまたはダークテーマに従い、きれいに印刷できます。各結果の根拠の詳細には、元の UTC 評価時刻、観測ソース、報告されたビルドの来歴とバリアント、根拠の種類と信頼度が保持されます。レポートの生成時刻は別であり、運用者の主張は未検証のままです。
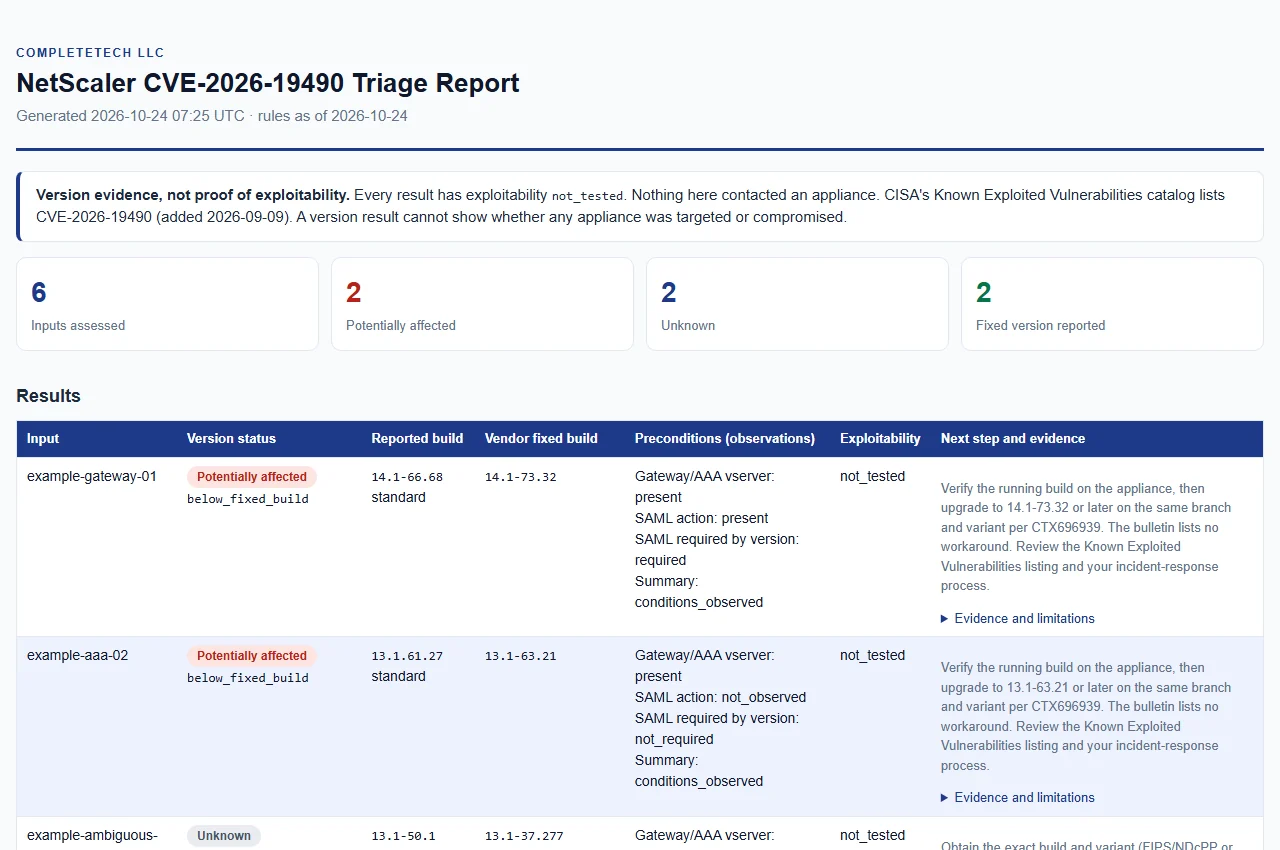
架空の example-* インベントリエントリからの合成例(入力)。HTML を表示。
| 終了コード | 意味 |
|---|---|
0 | 完了。--fail-on-finding が設定されていない限り、unknown および potentially_affected の結果はこれを変更しません。 |
1 | --fail-on-finding が設定され、少なくとも 1 件の potentially_affected 結果がある。 |
2 | 運用エラー: 引数、入力、または出力の問題(不正または過大な入力、不正な形式の CSV または JSON、上書きの拒否、書き込み不能な出力)。 |
130 | 中断。完了した入力は出力を書き込める場所に保存され、不完全としてマークされます(JSON および HTML では complete: false、CSV では run_complete = false)。 |
運用エラーは評価結果とは別のものです。unknown の結果はエラーではありません。フィールド一覧、CSV サマリー行、アトミック公開および中断のセマンティクスについては、リファレンスを参照してください。JSON および CSV には、ローカル分類を決して変更しない、追加的で日付付きの CISA KEV フィールド(kev_*)も含まれます。KEV メタデータを参照してください。








