
CVE-2026-69254 向けのオフライン Flowise 証拠チェッカー。Flowise のバージョンと設定の証拠を確認します。スタンドアロンの Python 製で、JSON/CSV/HTML レポートを出力し、エクスプロイトペイロードは含みません。





Flowise の nodeVMOptions サンドボックス上書きに対するオフラインでのバージョントリアージ
(CVE-2026-69254、GHSA-3769-jgqc-cxm7、npm パッケージ flowise および flowise-components)。
flowise-cve-2026-69254-check は、CVE-2026-69254 に対応する単一ファイル・標準ライブラリのみの Python 3.10+ チェッカーです。
報告された flowise / flowise-components のバージョン、package-lock.json のエントリ、または運用者が記述した
小規模なインベントリを、アドバイザリの影響バージョンおよび修正バージョンと比較し、CSV、JSON、または
オフライン HTML レポートを出力します。
本ツールはオフライン専用です。JSON を読み取るだけで、npm を実行せず、Flowise やその他のパッケージコードを
インポートまたは実行せず、対象に接続せず、カスタム関数のコードをどこにも送信しません。アドバイザリはバージョンベースであるため、
ネットワークモードはありません。
[!IMPORTANT] バージョンの一致は証拠であり、証明ではありません。
potentially_affectedは悪用可能性が確認されたことを意味せず、fixed_version_reportedは実行中のプロセスがパッチ適用済みであることを保証するものではありません。すべての結果にはexploitability: not_testedが付与されます。ロックファイルはインストール時に解決される内容を表すものであり、 デプロイされたプロセスが読み込む内容を表すものではありません。
npm、Flowise のインストールは不要です。チェッカーは 1 つのファイルです。python flowise_cve_2026_69254_check.py --version 3.1.2
python flowise_cve_2026_69254_check.py --version 3.1.3 --package flowise-components --format json
python flowise_cve_2026_69254_check.py --inventory package-lock.json --format html --output report.html
python flowise_cve_2026_69254_check.py --inventory inventory.example.json --fail-on-finding
python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
Python が python3 と呼ばれているシステムでは、それを代用してください。--version、--inventory、--deployment-export のうち少なくとも 1 つが必要です。デフォルトではレポートは stdout に CSV で出力されます。変更するには --format と --output を使用してください。
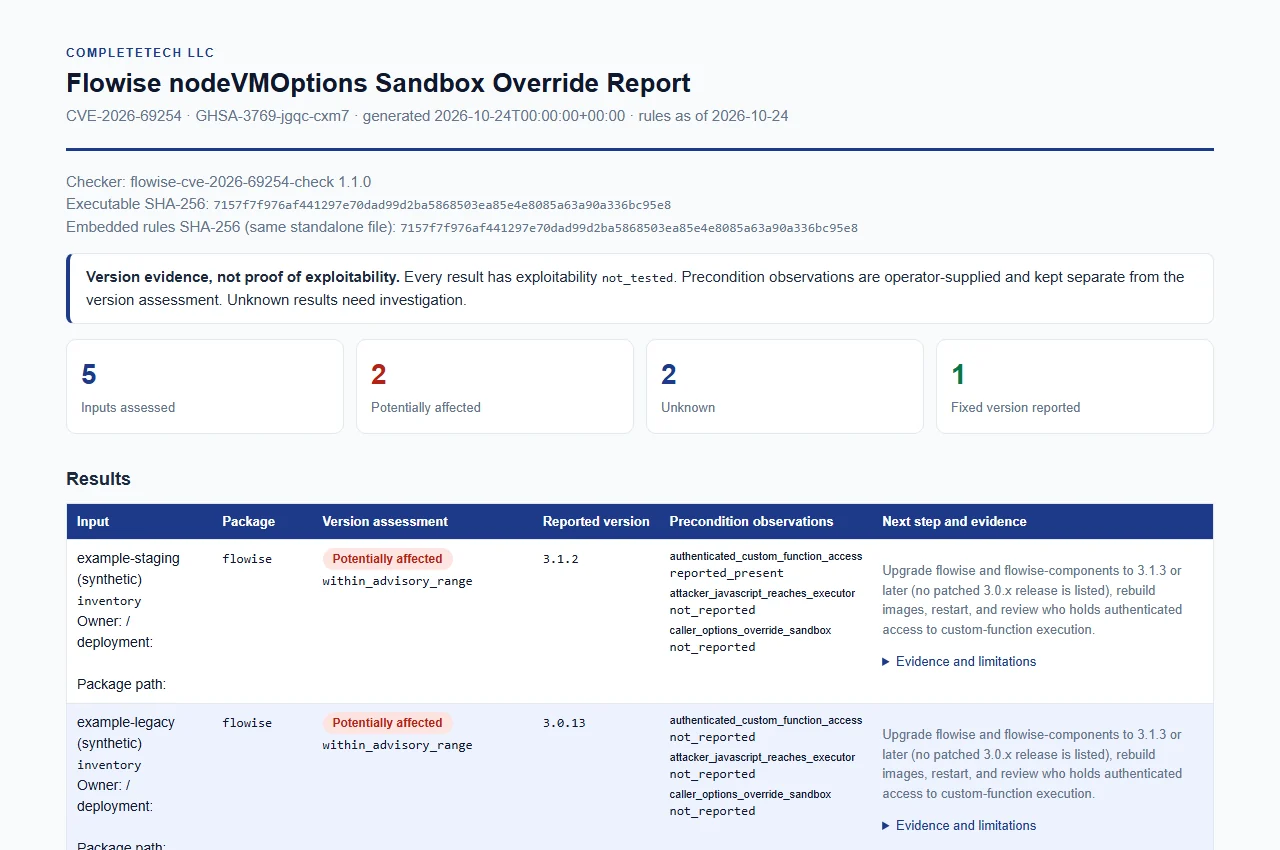
inventory.example.json から架空のラベルを用いて作成した合成例。HTML を表示。
入力は JSON としてのみ解析され、実行されることはありません。入力には上限があります(ファイルあたり 16 MiB、実行あたり 10,000 件の結果)。 フィールドレベルのルール、受け入れられる lockfile のバージョン、拒否される形式については docs/REFERENCE.md を参照してください。
--version VERSION(繰り返し指定可能)と --package、および任意で --build-source と --observe KEY=yes|no|unknown。--inventory FILE(繰り返し指定可能): npm の package-lock.json / npm-shrinkwrap.json(lockfile v1、v2、v3)、
package.json(宣言のみ、常に unknown)、または
inventory.example.json にある小さなチェッカーインベントリ。--deployment-export FILE(繰り返し指定可能): デプロイメント、オーナー、イメージラベルのサニタイズ済み管理者エクスポート。次のセクションを参照してください。python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
このモードは、明示的に許可リストに登録された管理者エクスポートを読み取ります。生の Docker inspect 出力や Kubernetes マニフェストは読み取りません。環境変数、コマンド、レジストリ認証情報、および無関係なフィールドは拒否されます。コンテナやアプリケーションの実行やプルは行われません。
フォーマット。 合成フォーマット(examples/deployment.json)は、正確に deployment_metadata_version: 1 と deployments リストを持ちます。
deployment_id が必要で、同じ実行で提供されるすべてのエクスポートを通じて一意でなければなりません。owner(128 文字)と image_digest(sha256: に 64 桁の小文字 16 進数字)は任意の、運用者が指定するラベルです。packages は、package、version および/または version_candidates、任意の相対 install_path、および既存の文書化されたキーを使用するパッケージ固有の observations を持つ独立したエントリを保持します。前提条件の観測は、あるコンポーネントから別のコンポーネントへ決して転送されません。unknown カバレッジ行が出力されます。結果の読み方。
deployment_metadata_unverified であり、パッケージの来歴は証明されません。unknown のままで、影響を受ける範囲および修正済み範囲内の数値も含まれます。このモードは所見の不在を証明したり、バージョンを修正済みとしてクリアしたりすることはできません。--fail-on-finding は unknown 行にフラグを立てないため、それらの行を明示的に確認するか、unknown を考慮した下流のポリシーを適用してください。unknown のままで、正確なインスタンスの観測はそのまま維持されます。出力。 JSON は、owner、deployment、およびイメージの同一性と、元のゼロベースの結果インデックスへの参照を含む deployment_groups を追加します。インスタンスを統合したり、集約された安全性の判定を行ったりすることはありません。JSON と CSV は各結果に deployment_id、owner、image_digest、および install_path を保持します。HTML はグループラベルをエスケープして表示します。これらのラベルは意図的に報告可能な運用者メタデータであるため、顧客情報や認証情報ではなく、サニタイズされた ID とチーム名を提供してください。
このツールはバージョン 1.1.0 で、既存のインベントリスキーマ 1 の下で追加的なレポートフィールドを持ちます。ルールの境界、日付、およびローカルの exploitability: not_tested は変更されていません。
| 引数 | デフォルト | 説明 |
|---|---|---|
--version VERSION | なし | 評価する報告済みバージョン。繰り返し指定可能。 |
--package {flowise,flowise-components} | flowise | --version 値のパッケージ。 |
--build-source VALUE | unknown | --version 値の来歴の主張。 |
--observe KEY=yes|no|unknown | なし | --version 行に対する運用者報告の前提条件。繰り返し指定可能。 |
--inventory FILE | なし | lockfile、package.json、またはチェッカーインベントリ。繰り返し指定可能。 |
--deployment-export FILE | なし | サニタイズされたデプロイメント/owner/イメージパッケージのメタデータ。繰り返し指定可能。 |
--format csv|json|html | csv | 出力フォーマット。 |
--output PATH | stdout | 新しいファイルに書き込みます。既存のファイルは --force がない限り拒否されます。 |
--force | オフ | 既存の出力ファイルを置き換えます。 |
--brand NAME | CompleteTech LLC | HTML レポート内の組織名(エスケープされます)。 |
--fail-on-finding | オフ | いずれかの結果が potentially_affected の場合に終了コード 1 で終了します。 |
--checker-version、--help | チェッカーのバージョン / 使用方法を表示します。 |
version_status | 意味 |
|---|---|
potentially_affected | 3.0.5 から 3.1.2 までの通常の安定版。悪用可能性は未確認。 |
fixed_version_reported | 3.1.3 以上の通常の安定版 3.x。検証済みの修正を保証するものではない。 |
unknown | 欠落、不正な形式、プレリリース、部分的なもの、範囲のみ、ベンダー/カスタムビルド、矛盾、3.0.5 未満、または 3 以外のメジャーバージョン。 |
unsupported_runtime は使用されません。このパッケージに関するベンダーのライフサイクル証拠が見つからなかったため、古いバージョンはサポート対象外と宣言されるのではなく unknown として報告されます。
すべての結果において、3つの事柄が分離して扱われます:







