
 compasssecurity/entrafalcon
Microsoft Entra ID 環境のセキュリティ体制を評価するための軽量な PowerShell ツールです。特権オブジェクト、リスクの高い割り当て、潜在的な設定ミスの特定に役立ちます。

# EntraFalcon
EntraFalconは、ペンテスター、セキュリティアナリスト、システム管理者がMicrosoft Entra ID環境のセキュリティ態勢を評価するためのPowerShellベースの評価ツールです。
使いやすさを重視して設計されたEntraFalconは、PowerShell 5.1および7で動作し、WindowsとLinuxの両方をサポートしており、追加のPowerShellモジュール、追加インストール、Microsoft Graph APIの同意は不要です。
このツールは、特権オブジェクト、潜在的にリスクの高い割り当て、および見落とされがちな条件付きアクセスの設定ミスの発見を支援します。例えば以下のようなものです:
- 高権限グループまたはアプリケーションを制御するユーザー
- 過剰な権限を持つ外部または内部のエンタープライズアプリケーション(例:Microsoft Graph API、Azureロール)
- リソースに直接Azure IAMロールが割り当てられているユーザー
- オンプレミスから同期された特権アカウント
- 非アクティブなユーザー、またはMFA機能を持たないユーザー
- 機密性の高い割り当てに使用されている保護されていないグループ(例:条件付きアクセスの除外、サブスクリプション所有者、特権グループの対象メンバー)
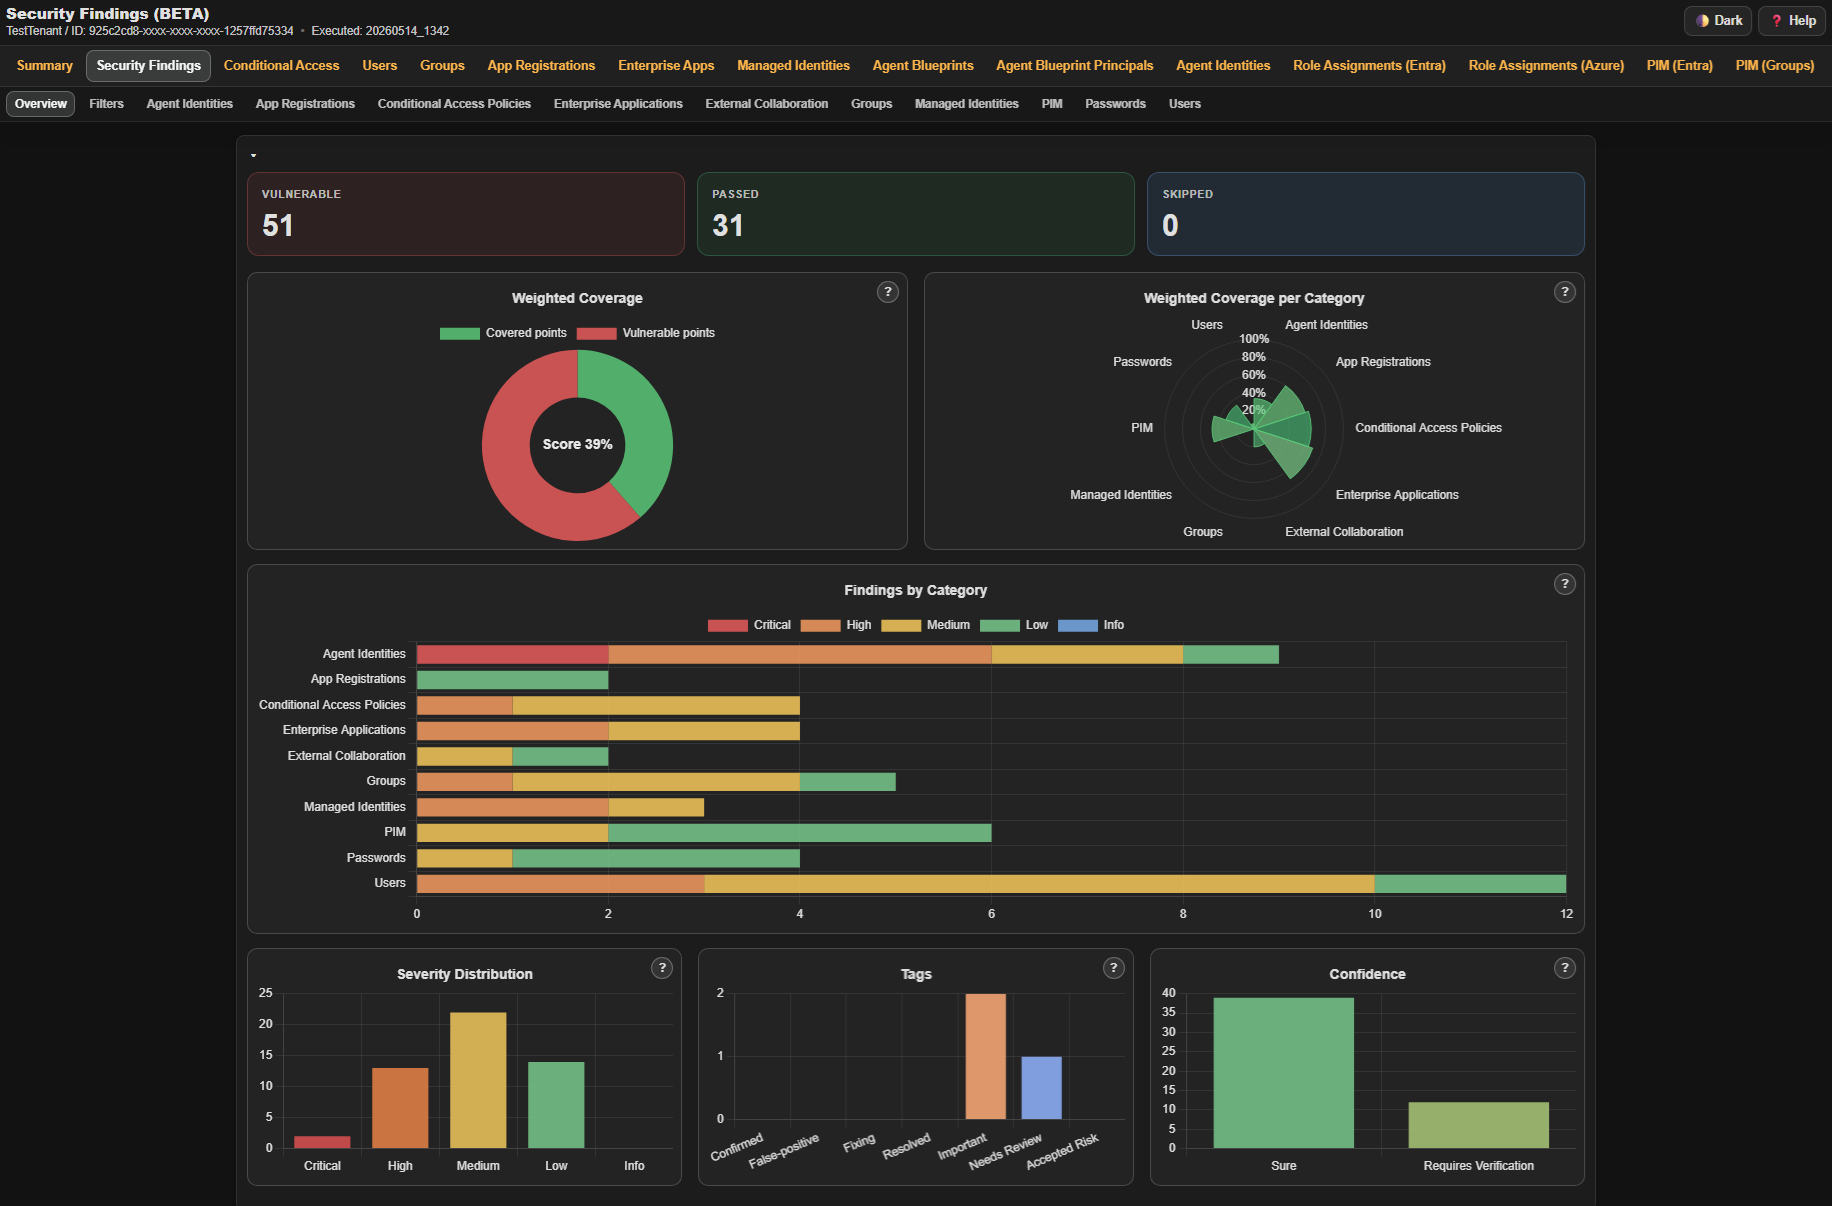
検出結果はインタラクティブなHTMLレポートで提示され、効率的な調査と分析を支援します。
## 🚀 機能
- PowerShell 5.1および7と互換性のあるシンプルなPowerShellスクリプト。WindowsとLinuxで動作
- 複数の認証方法をサポートする組み込み認証
- Graph APIの同意プロンプトを回避するため、事前同意済みスコープを持つファーストパーティのMicrosoftアプリケーションを使用
- フィルタリング、ソート、データエクスポートなどをサポートするナビゲート可能なHTMLレポートを生成
- 90以上の自動チェックを実行し、結果をセキュリティ検出事項レポートにまとめる
- 脆弱なテナント設定やリスクの高いオブジェクトプロパティまたは権限のチェックを含む
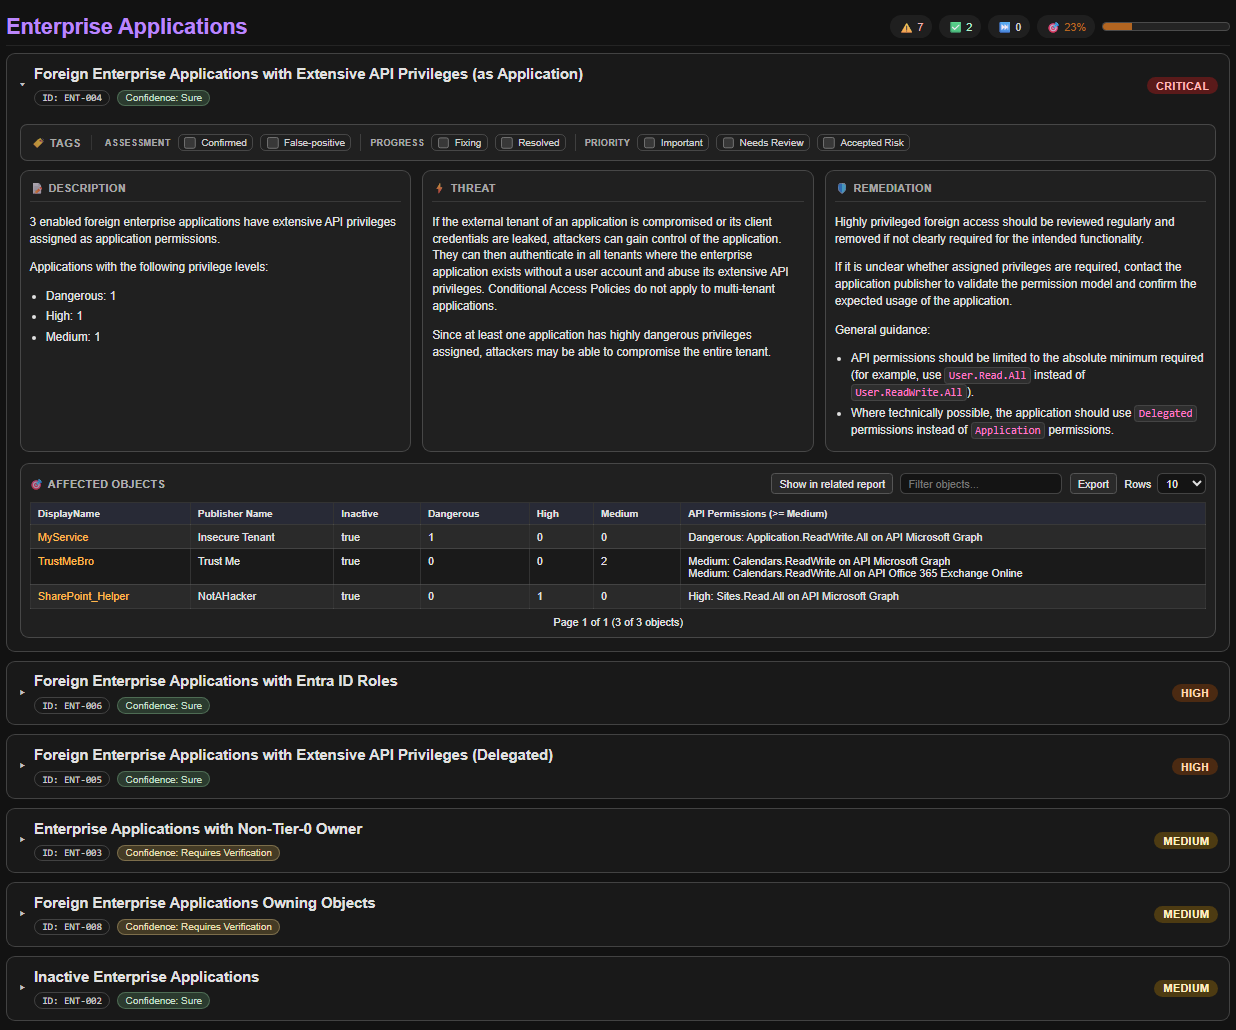
- 重大度評価、および問題の説明、潜在的な脅威、修復ガイダンスを提供
- 影響を受けるオブジェクトを一覧表示し、さらなる調査のために詳細レポートへ直接リンク
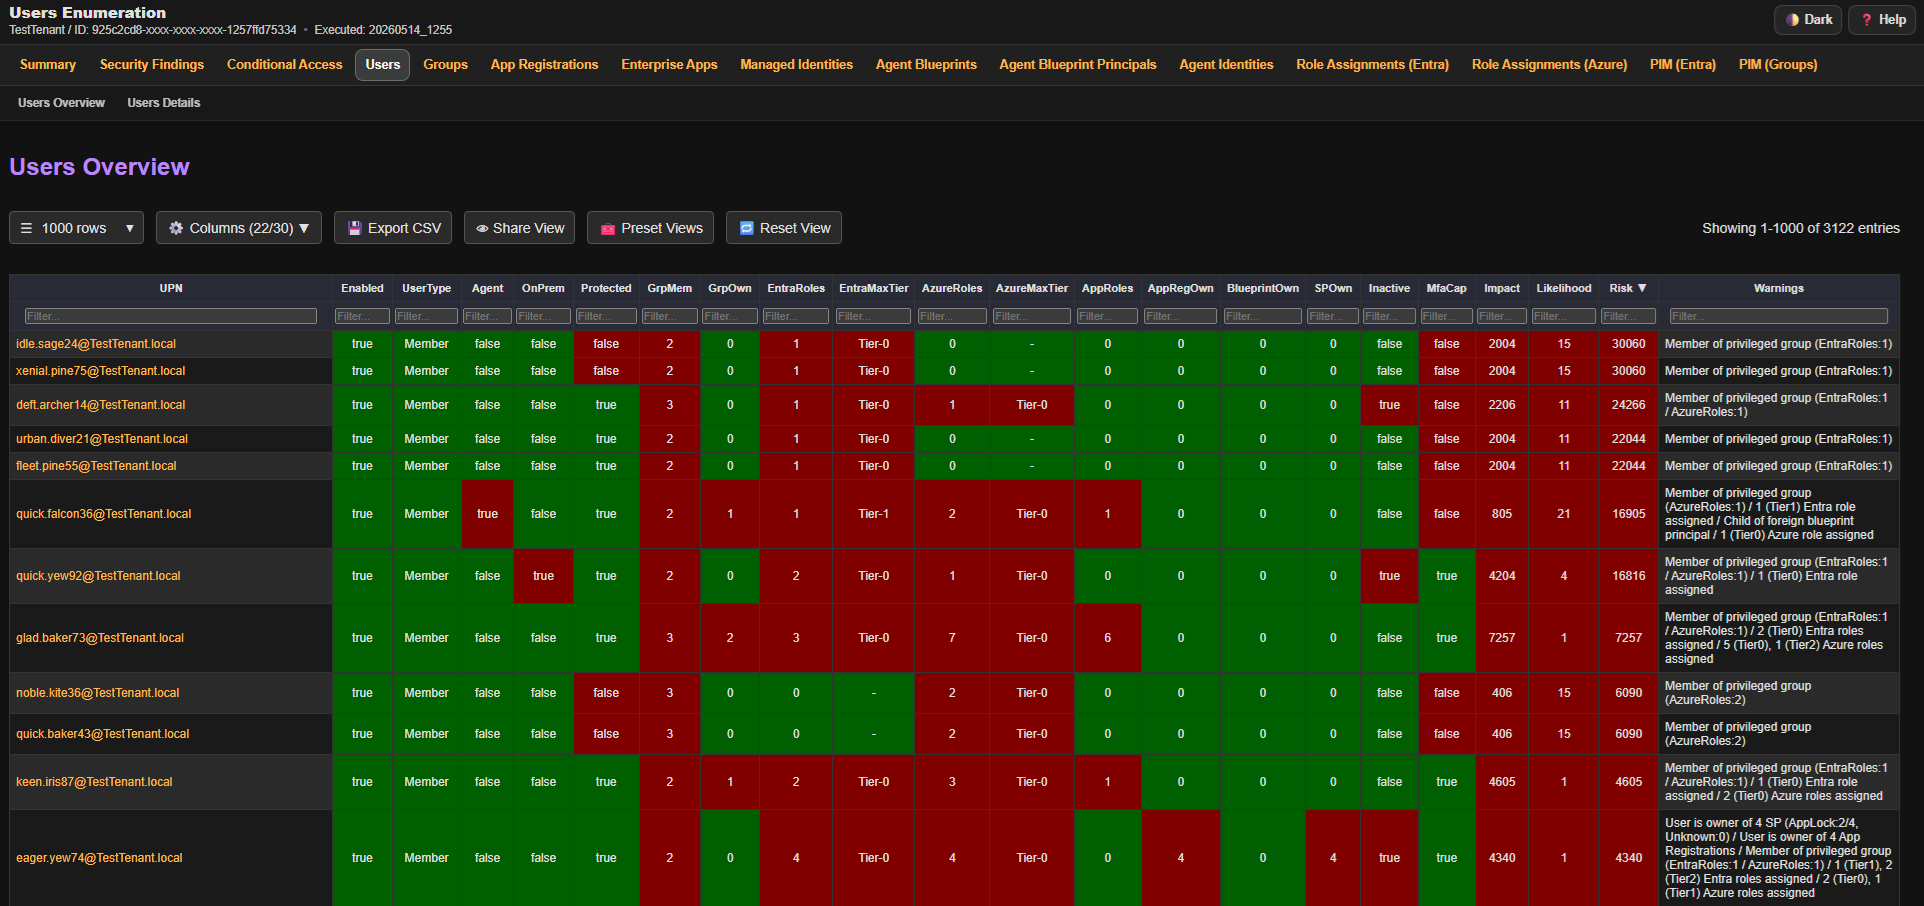
- 基本的な影響度、可能性、リスクスコアリングを実行し、保護が弱い高権限オブジェクトを強調してデータを並べ替え
- リスクの高い設定と昇格された特権に関する警告を表示
- 以下を含むEntra IDオブジェクトを列挙:
- ユーザー(エージェントユーザーを含む)
- グループ
- エンタープライズアプリケーション
- アプリ登録
- マネージドID
- エージェントID
- エージェントIDブループリントプリンシパル
- エージェントIDブループリント
- PIM割り当て:
- Entraロール用PIM
- グループ用PIM
- Azureロール用PIM
- Entraロール割り当て
- Azureロール割り当て
- Intune RBAC割り当て
- アクセスパッケージ
- エンタイトルメント管理カタログ
- カタログRBAC
- 条件付きアクセスポリシー
- 管理単位
- PIM設定:
- Entraロール用PIM
- グループ用PIM(BroCi認証のみ)
## ✅ 要件
|種類|権限|必須|欠如した場合の影響|
|-|-|-|-|
|Entra IDロール|グローバル閲覧者|はい|スクリプトを実行できない|
|Azureロール|閲覧者:すべての管理グループまたはサブスクリプション上|いいえ|Azure IAM割り当てを評価できない|
さらに、ツールを実行するデバイスからMicrosoft Graph API、およびオプションでAzure ARM APIに認証できる必要があります。
条件付きアクセスポリシーが認証をブロックしないことを確認してください。
## ▶️ 使用方法
### EntraFalconのダウンロード
開始するには、リポジトリをクローンし、プロジェクトディレクトリに移動します:```powershell
git clone https://github.com/CompassSecurity/EntraFalcon
cd EntraFalcon
```
注: スクリプトを実行するには、PowerShell の実行ポリシーを一時的に変更する必要がある場合があります。
信頼できるスクリプトに対してのみこれを行ってください!```
Set-ExecutionPolicy -ExecutionPolicy Unrestricted -Scope Process
```
### EntraFalcon の実行
EntraFalcon には Entra ID 認証の組み込みサポートが含まれています。認証フローを選択するには `-AuthFlow` を使用します。
通常の評価では、フルカバレッジのフローのいずれかを使用します:
| 推奨フロー | 最適な用途 | プラットフォーム | カバレッジ |
|-|-|-|-|
| `BroCi` *(デフォルト)* | 対話型 Windows 実行 | Windows | フル |
| `BroCiManualCode` | 別のブラウザーでの認証 | Windows, Linux, macOS | フル |
| `BroCiToken` | 既存の Azure Portal リフレッシュトークン | Windows, Linux, macOS | フル |
| `ServicePrincipal` | 自動化 / CI | Windows, Linux, macOS | フル |
`BroCi` は対話型ログインを 1 回使用します。`BroCiToken` と `ServicePrincipal` は使用しません。フォールバックユーザーフローでは、個別のリソーストークンが要求されるため、複数回の対話型ログインが必要になる場合があります。
<details>
<summary>フォールバック認証フロー</summary>
事前同意済みのファーストパーティアプリケーションが存在しないため、フォールバックフローでは完全な列挙 (`PIM for Groups`、`Access Packages`、`Catalogs`) を実行できません。したがって、これらは現在のところフォールバックオプションに留まります。
| フロー | 使用条件 | プラットフォーム | 制限事項 |
|-|-|-|-|
| `AuthCode` | レガシー互換性が必要な場合 | Windows | 部分的なカバレッジ。スタンドアロンの `PIM for Groups`、`Access Packages`、`Catalogs` レポートはありません。 |
| `DeviceCode` | ブラウザーベースの認証が不可能な場合 | Windows, Linux, macOS | 部分的なカバレッジ。スタンドアロンの `PIM for Groups`、`Access Packages`、`Catalogs` レポートはありません。一部の Security Findings チェックは深度を落として実行されます。 |
| `ManualCode` | 別のブラウザーセッションを通じて認証を完了する必要がある場合 | Windows, Linux, macOS | 部分的なカバレッジ。スタンドアロンの `PIM for Groups`、`Access Packages`、`Catalogs` レポートはありません。 |
</details>
#### 推奨: BroCi フロー (デフォルト / Windows のみ)
BroCi は代替のファーストパーティアプリケーションを使用し、対話型サインインを 1 回だけ必要とします。
これは、*Azure Active Directory PowerShell* クライアントに割り当てが必要で、回避しなければならない場合に役立ちます。```powershell
.\run_EntraFalcon.ps1
```
明示的なBroCi選択:```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCi
```
#### 推奨: BroCi + 手動コードフロー```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiManualCode
```
1. スクリプトは認証URLをクリップボードにコピーします。
2. URLをブラウザに貼り付けます(SSOサポートのために別のデバイスで行うことも可能です)。
3. ブラウザの開発者ツールを開き、Networkタブで `Preserve log` を有効にします。
4. 認証を完了します。
5. ネットワークログで `code=1.` を検索し、codeを含むリクエストURLをクリップボードにコピーします。
6. Enterを押して続行すると、スクリプトはクリップボードからcodeを読み取り、トークン取得を完了します。
#### 推奨: トークンを使用したBroCi
有効なAzure Portalリフレッシュトークンがすでに利用可能な場合(クライアント c44b4083-3bb0-49c1-b47d-974e53cbdf3c)、それを直接使用できます。
例: ブラウザからリフレッシュトークンを取得する
1. ブラウザの開発者ツールを開き、NetworkタブでPreserve logを有効にします。
2. https://entra.microsoft.com で認証します。
3. ネットワークログで `brk_client_id=c44b4083-3bb0-49c1-b47d-974e53cbdf3c` を検索し、レスポンスからリフレッシュトークンを抽出します。```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiToken -BroCiToken "1.XXXXXXXXXXX"
```
#### 推奨: サービスプリンシパル
OAuth2 クライアントクレデンシャルグラントを使用して登録済みアプリケーションとして認証します — ユーザーの操作は不要です。
繰り返しの自動実行に適しています。
`Application` タイプの Graph API アクセス許可を持つカスタム Entra アプリ登録が必要です(以下を参照)。
**クライアントシークレットを使用する場合:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPClientSecret "<Secret>"
```
**PFX証明書を使用する場合:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePath "C:\certs\app.pfx"
```
パスワード保護された PFX の場合は、`-SPCertificatePassword (Read-Host -Prompt "Certificate password" -AsSecureString)` を追加します。
**PEM 証明書 + 秘密鍵を使用する場合(PowerShell 7+ のみ):**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePemPath "C:\certs\cert.pem" -SPPrivateKeyPemPath "C:\certs\key.pem"
```
暗号化された秘密鍵の場合は、`-SPPrivateKeyPemPassword (Read-Host -Prompt "Private key password" -AsSecureString)` を追加します。
##### 必要なアプリ登録のアクセス許可
アプリ登録に対して以下の **Application** アクセス許可(Delegated ではない)を付与し、管理者の同意を行います:
| アクセス許可 | 種類 |
|---|---|
| `AdministrativeUnit.Read.All` | Application |
| `AgentIdentity.Read.All` | Application |
| `AgentIdentityBlueprint.Read.All` | Application |
| `AgentIdentityBlueprintPrincipal.Read.All` | Application |
| `Application.Read.All` | Application |
| `AuditLog.Read.All` | Application |
| `Device.Read.All` | Application |
| `EntitlementManagement.Read.All` | Application |
| `Group.Read.All` | Application |
| `Organization.Read.All` | Application |
| `Policy.Read.All` | Application |
| `PrivilegedAccess.Read.AzureADGroup` | Application |
| `RoleManagement.Read.Directory` | Application |
| `RoleManagementPolicy.Read.AzureADGroup` | Application |
| `User.Read.All` | Application |
| `DeviceManagementRBAC.Read.All` | Application |
さらに、ルート管理グループ(または該当するすべてのサブスクリプション)に対して **Azure Reader** ロールを割り当て、オプションで Entra ID のサービスプリンシパルに **Global Reader** ロールを割り当てます(ユーザーごとの MFA 状態を取得するために必要です)。
#### フォールバック: 認証コードフロー(Windows のみ)```powershell
.\run_EntraFalcon.ps1 -AuthFlow AuthCode
```
#### フォールバック: デバイスコードフロー
堅牢化された環境では、条件付きアクセスによって制限されることがよくあります。
`DeviceCode` では、2つのセキュリティ検出事項チェックが縮小された深度で実行されます(`CAP-004` および `CAP-005`)。```powershell
.\run_EntraFalcon.ps1 -AuthFlow DeviceCode
```
#### フォールバック: 認証コード + 手動コードフロー```powershell
.\run_EntraFalcon.ps1 -AuthFlow ManualCode
```
1. スクリプトは認証 URL をクリップボードにコピーします。
2. URL をブラウザに貼り付けます(SSO サポートのために別のデバイスで行うことも可能です)。
3. 認証を完了します。
4. ブラウザのアドレスバーから最終リダイレクト URL(認可コードを含む)をクリップボードにコピーします。
5. Enter キーを押して続行します。スクリプトはクリップボードからコードを読み取り、トークン取得を完了します。
### その他のパラメータ
#### Microsoft 所有のエンタープライズアプリを含める
デフォルトでは、ノイズを減らすために公式の Microsoft エンタープライズアプリケーションは評価から除外されます。それらを列挙と分析に含めるには、`-IncludeMsApps` スイッチを使用します:```powershell
.\run_EntraFalcon.ps1 -IncludeMsApps
```
#### PIM for Groups 評価をスキップする
`-SkipPimForGroups` スイッチを使用して、PIM for Groups の事前収集とエンリッチメントをスキップします。
これにより、スタンドアロンの `PIM for Groups` 設定レポートもスキップされます。```powershell
.\run_EntraFalcon.ps1 -SkipPimForGroups
```
#### その他のオプションパラメータ
| パラメータ | 説明 | デフォルト値 |
|---------------------- |----------------------------------------------------------------------------------------------------------------------------------|---------------------------------------------------|
| **UserAgent** | トークンエンドポイントおよび API 呼び出しへのリクエストに使用されるユーザーエージェント。 | `EntraFalcon` |
| **DisableCAE** | Continuous Access Evaluation (CAE) トークンの要求を無効にします。 | `false` |
| **Tenant** | 認証対象のテナント (ID またはドメイン) を指定します。アカウントのホームテナント以外のテナントを評価する場合に便利です。| `Account's home tenant` |
| **OutputFolder** | レポートが保存される出力フォルダ。 | `Results_%TenantName%_YYYYMMDD_HHMM` |
| **LimitResults** | レポート内のグループとユーザーの数を制限します (リスクでソート後)。大規模なテナントに便利です。 | - |
| **LogLevel** | 実行時の CLI ログの詳細度を制御します。サポートされる値: `Off` (デフォルト)、`Verbose`、`Debug`、`Trace`。 | `Off` |
| **ApiTop** | 要求する Graph API のページサイズ (応答あたりのオブジェクト数) を設定します。値を小さくするとタイムアウト (HTTP 504) のリスクを軽減できますが、リクエスト数が増加します。 | `999` (有効範囲: 5~999) |
| **AuthFlow** | 優先する認証フローセレクター。値: `BroCi` (デフォルト)、`AuthCode`、`DeviceCode`、`ManualCode`、`BroCiManualCode`、`BroCiToken`、`ServicePrincipal`。 | `BroCi` |
| **BroCiToken** | `AuthFlow BroCiToken` 用の Azure Portal **リフレッシュトークン**。 | - |
| **SPClientId** | サービスプリンシパルのアプリケーション (クライアント) ID。`-AuthFlow ServicePrincipal` に必要です。 | - |
| **SPClientSecret** | サービスプリンシパルのクライアントシークレット。`-AuthFlow ServicePrincipal` と共に使用します。 | - |
| **SPCertificatePath** | サービスプリンシパル認証用の PFX/P12 証明書ファイルへのパス。 | - |
| **SPCertificatePassword** | `-SPCertificatePath` で指定された PFX 証明書のパスワード (`SecureString`)。 | - |
| **SPCertificatePemPath** | PEM 証明書ファイルへのパス。`-SPPrivateKeyPemPath` と共に使用します。 | - |
| **SPPrivateKeyPemPath** | `-SPCertificatePemPath` に対応する PEM 秘密鍵ファイルへのパス。 | - |
| **SPPrivateKeyPemPassword** | `-SPPrivateKeyPemPath` で指定された PEM 秘密鍵のパスワード (`SecureString`)。 | - |
| **Csv** | TXT/HTML レポートファイルに加えて CSV レポートファイルの書き込みを有効にします。 | `false` |
| **ExportCapUncoveredUsers** | ユーザーをターゲットにした有効な条件付きアクセスポリシーごとに、そのポリシーでカバーされて**いない**ユーザーをリストした CSV をエクスポートします。ファイルは出力ディレクトリ内の `ConditionalAccessPolicies_UncoveredUsers` サブフォルダに書き込まれます。 | `false` |
| **ExportFindingsJson** | 実行の最後にすべてのセキュリティ検出事項を JSON としてエクスポートします。 | `false` |
| **ExportDataJson** | エンリッチされたレポートとサポートデータセットを生の JSON データファイルとして `Data_Json` 以下にエクスポートします。実行メタデータは `Summary.json` で利用できます。 | `false` |
| **DebugObjectDump** | トラブルシューティングとテストのために、最終的なインメモリレポートオブジェクトを CLIXML として `Debug_ObjectDump` にエクスポートします。 | `false` |
## 📊 レポートの例
### セキュリティ検出事項レポート
### ユーザー
### ユーザー (詳細セクション)
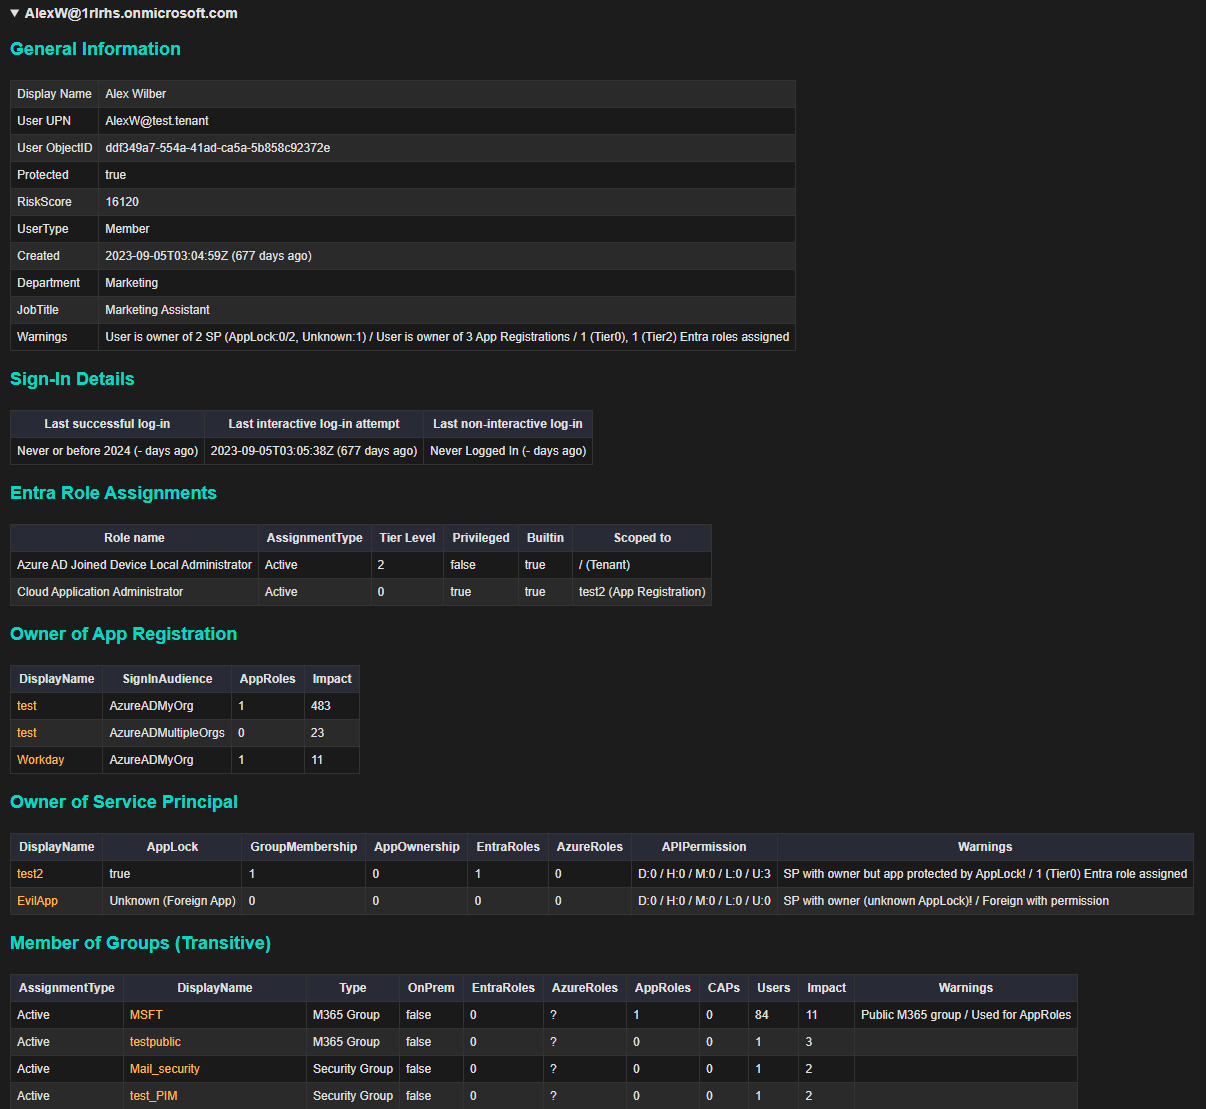
### Entra ID ロール
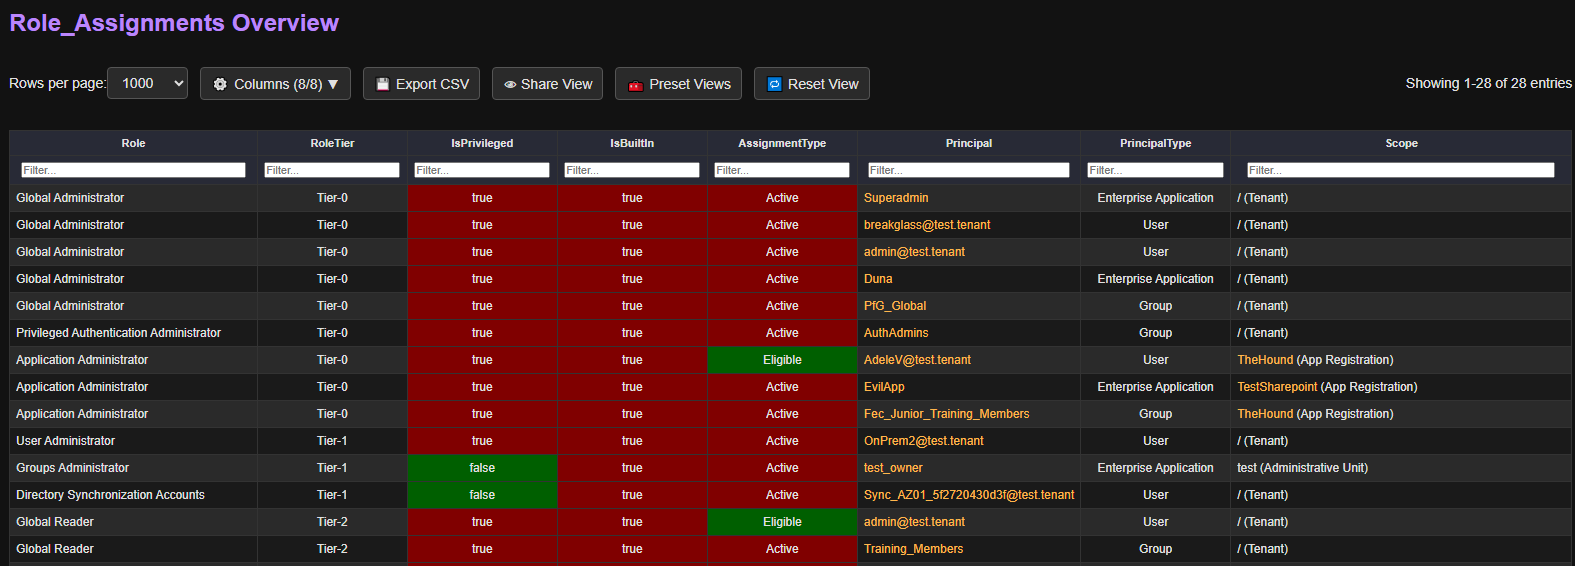
### Azure ロール
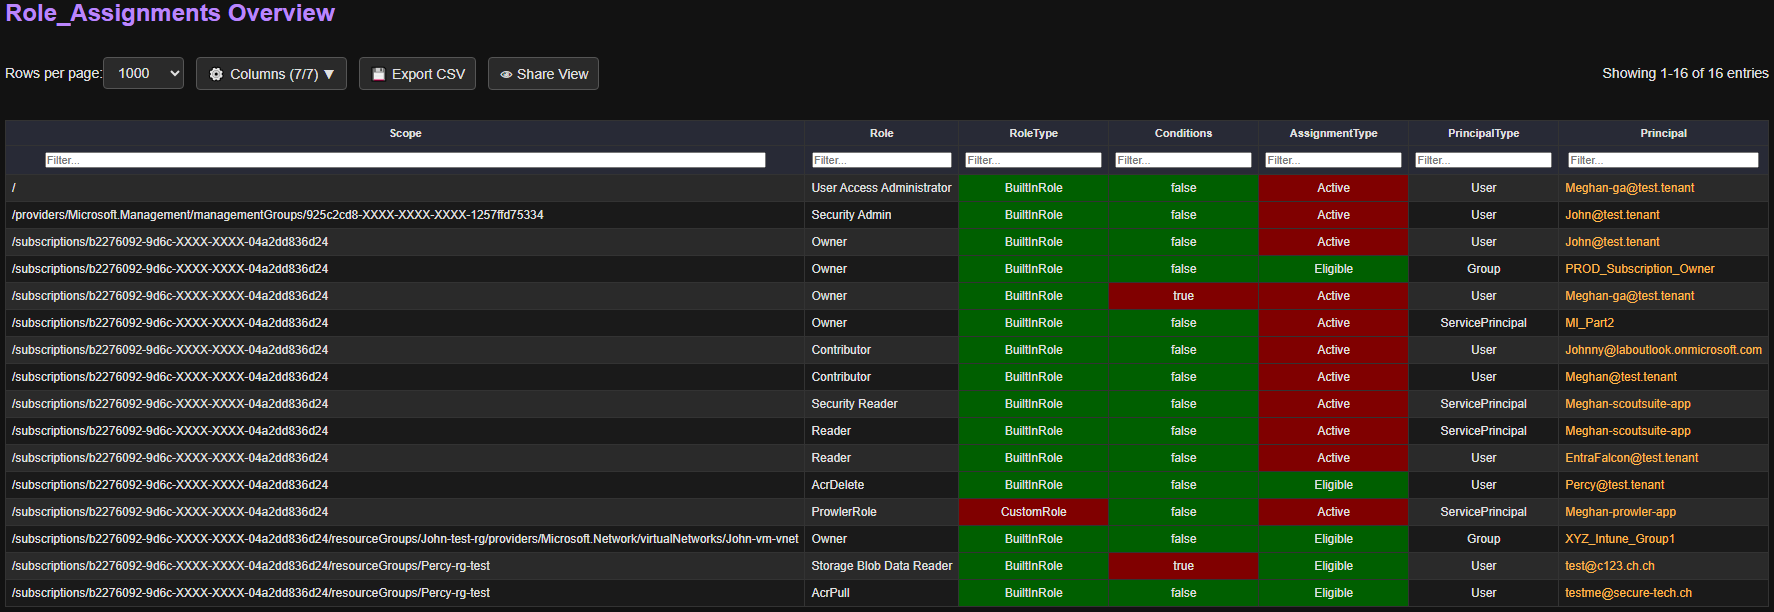
### エンタープライズアプリケーション (詳細セクション)
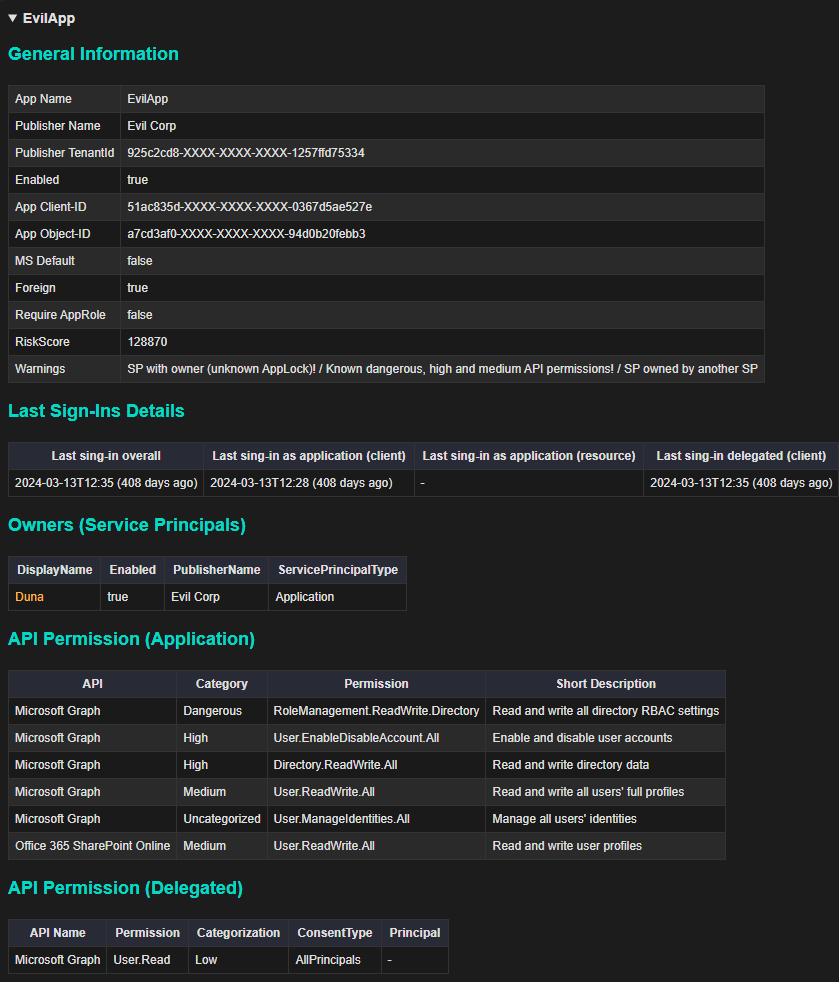
### 条件付きアクセスポリシー
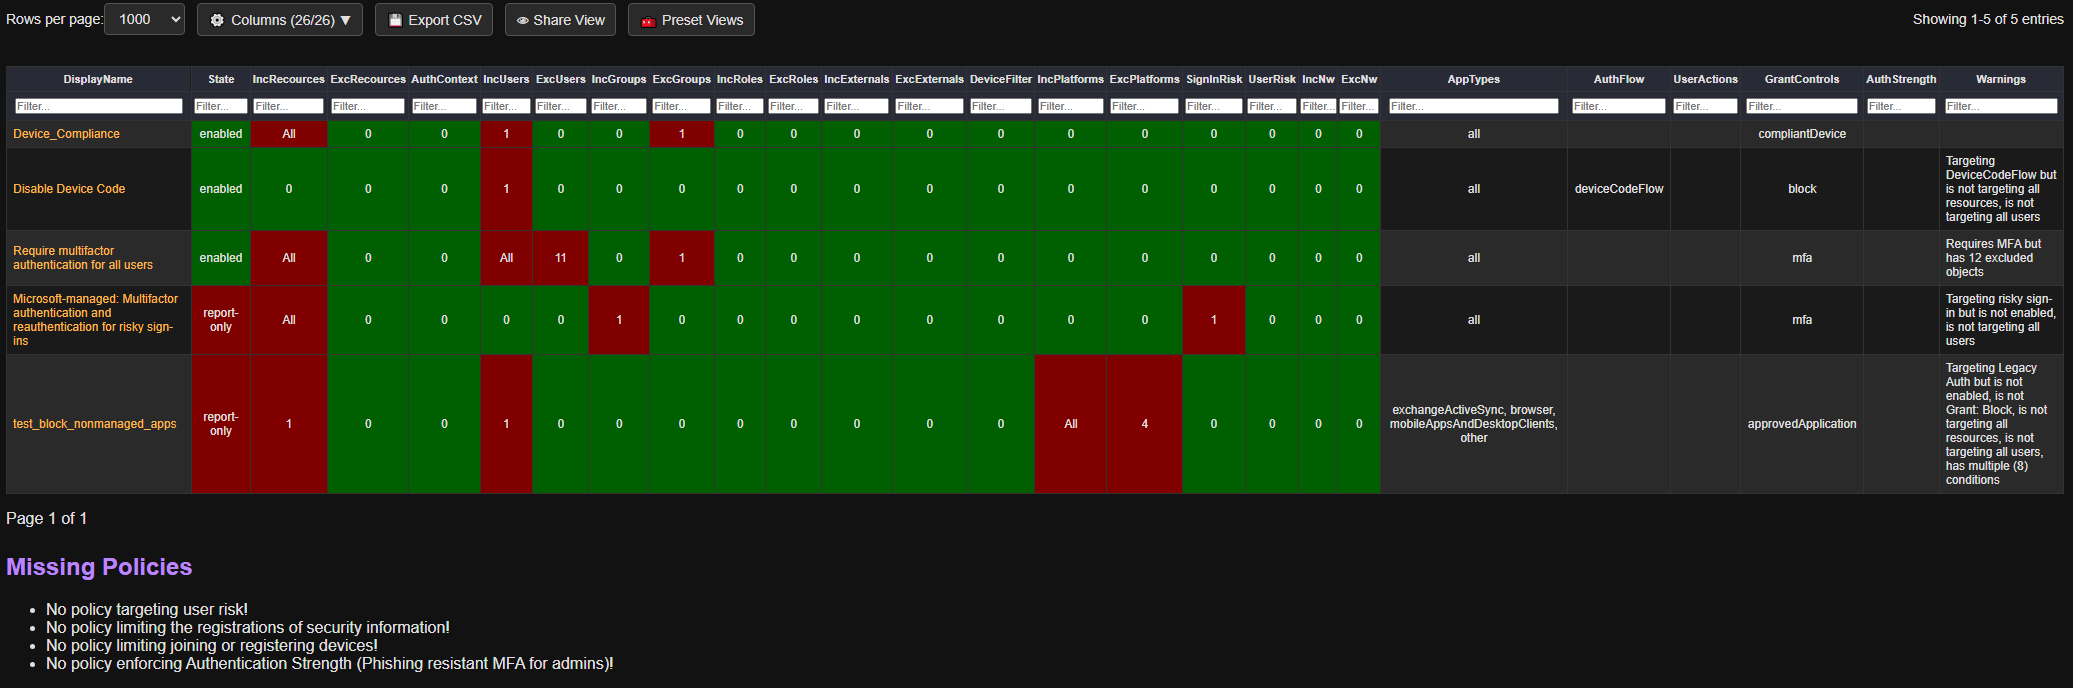
### 条件付きアクセスポリシー (詳細セクション)
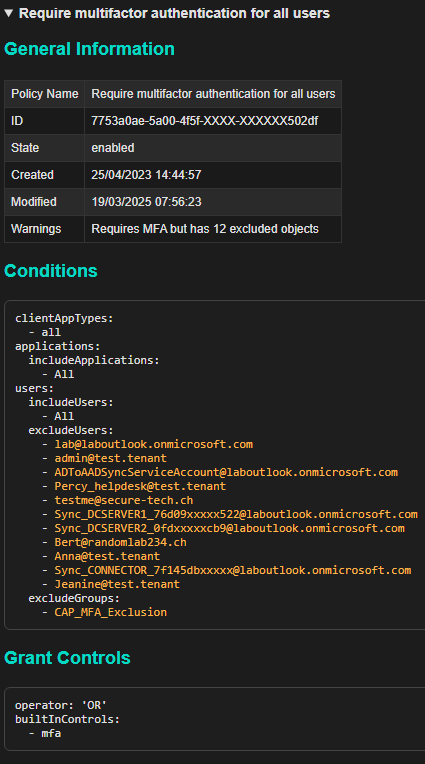
### PIM ロール設定 (Entra)
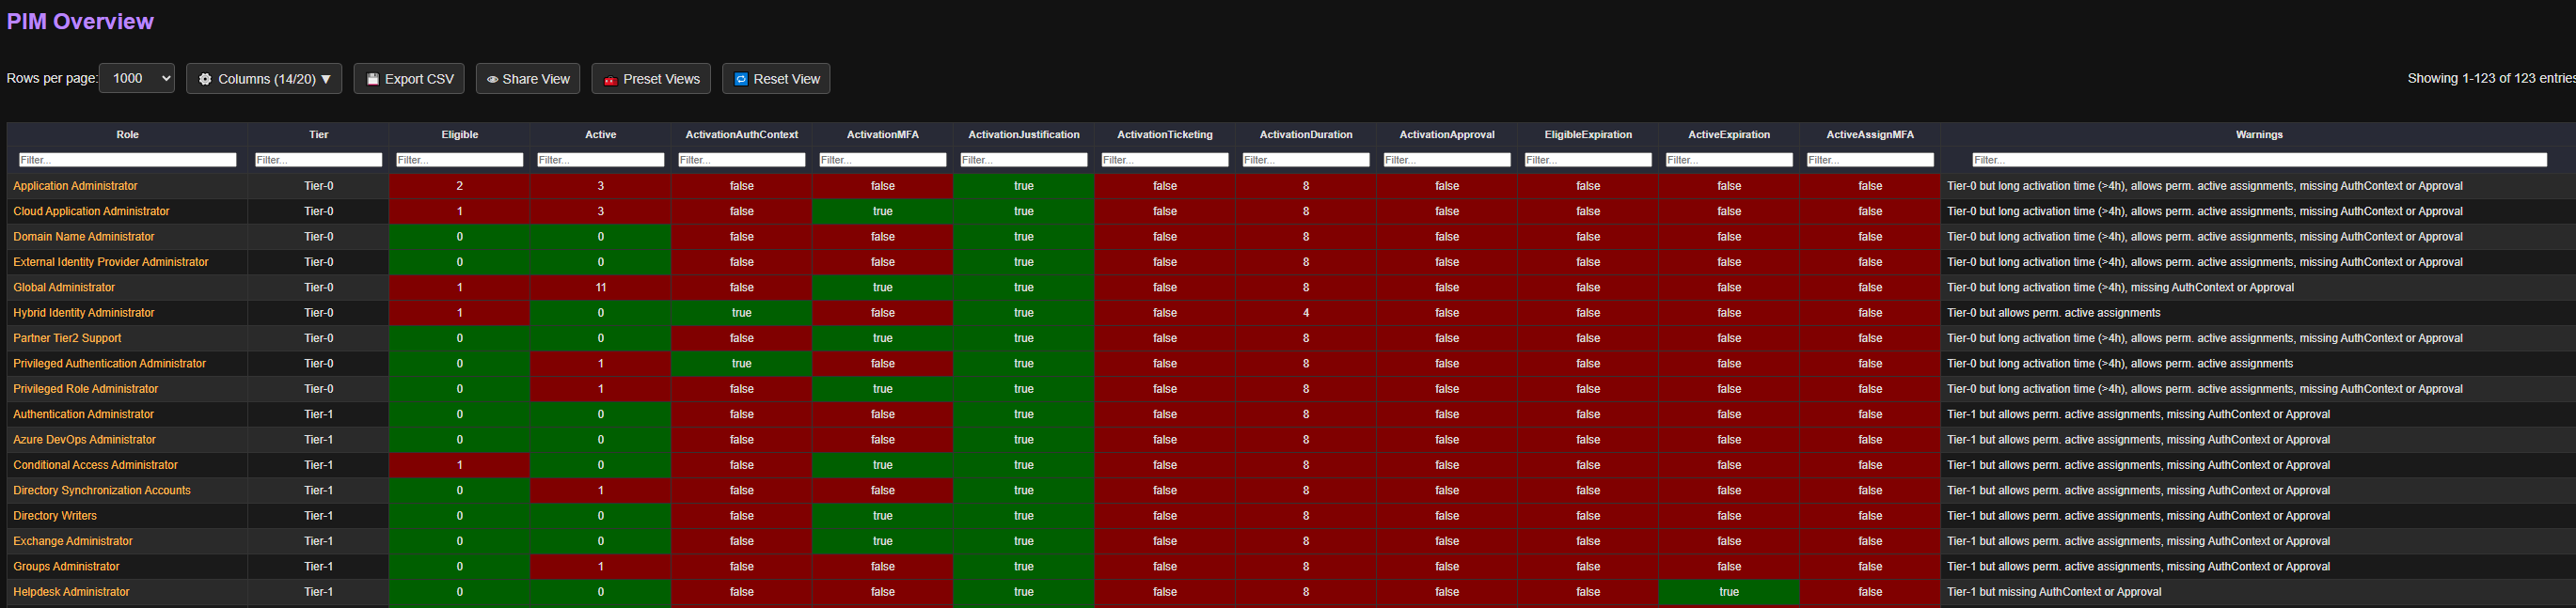
### エージェント ID
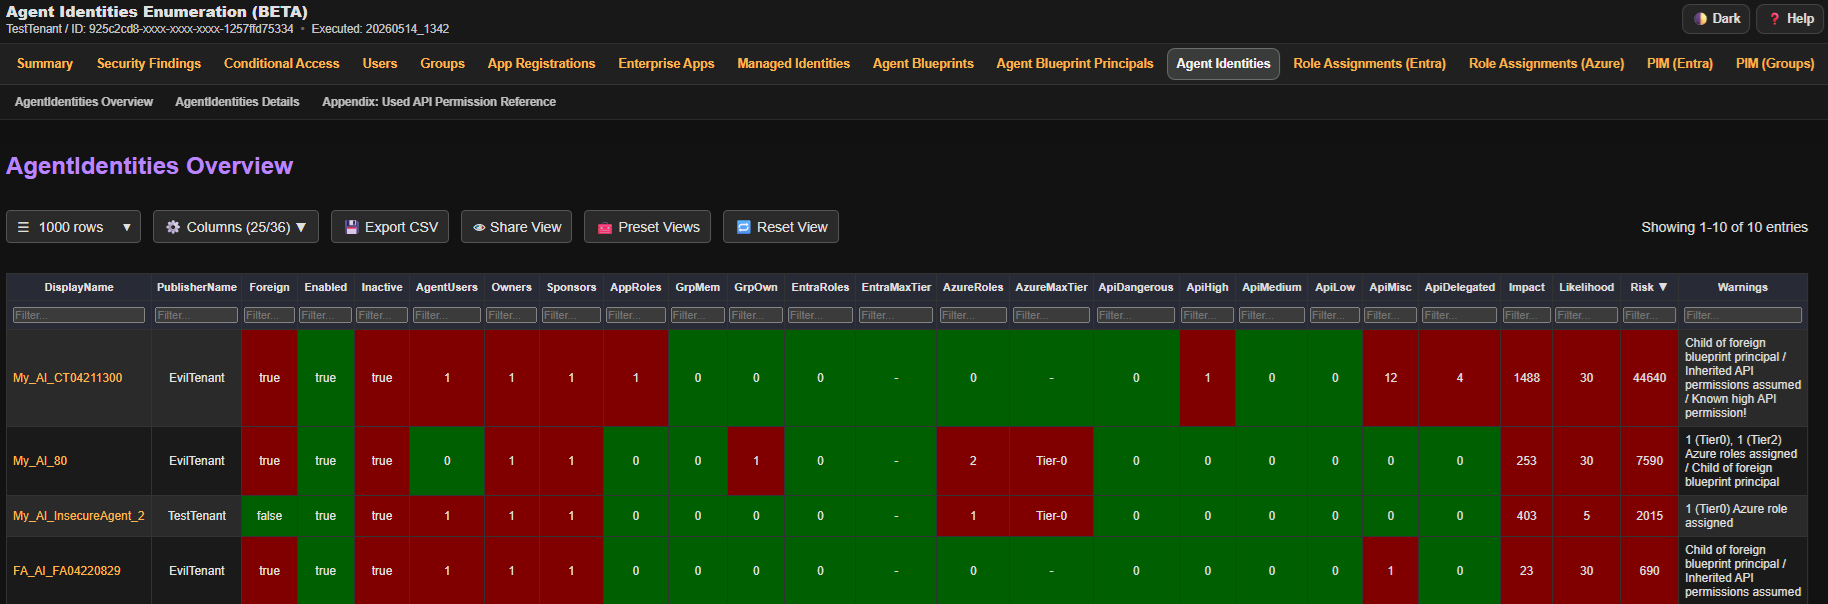
### 列挙の概要
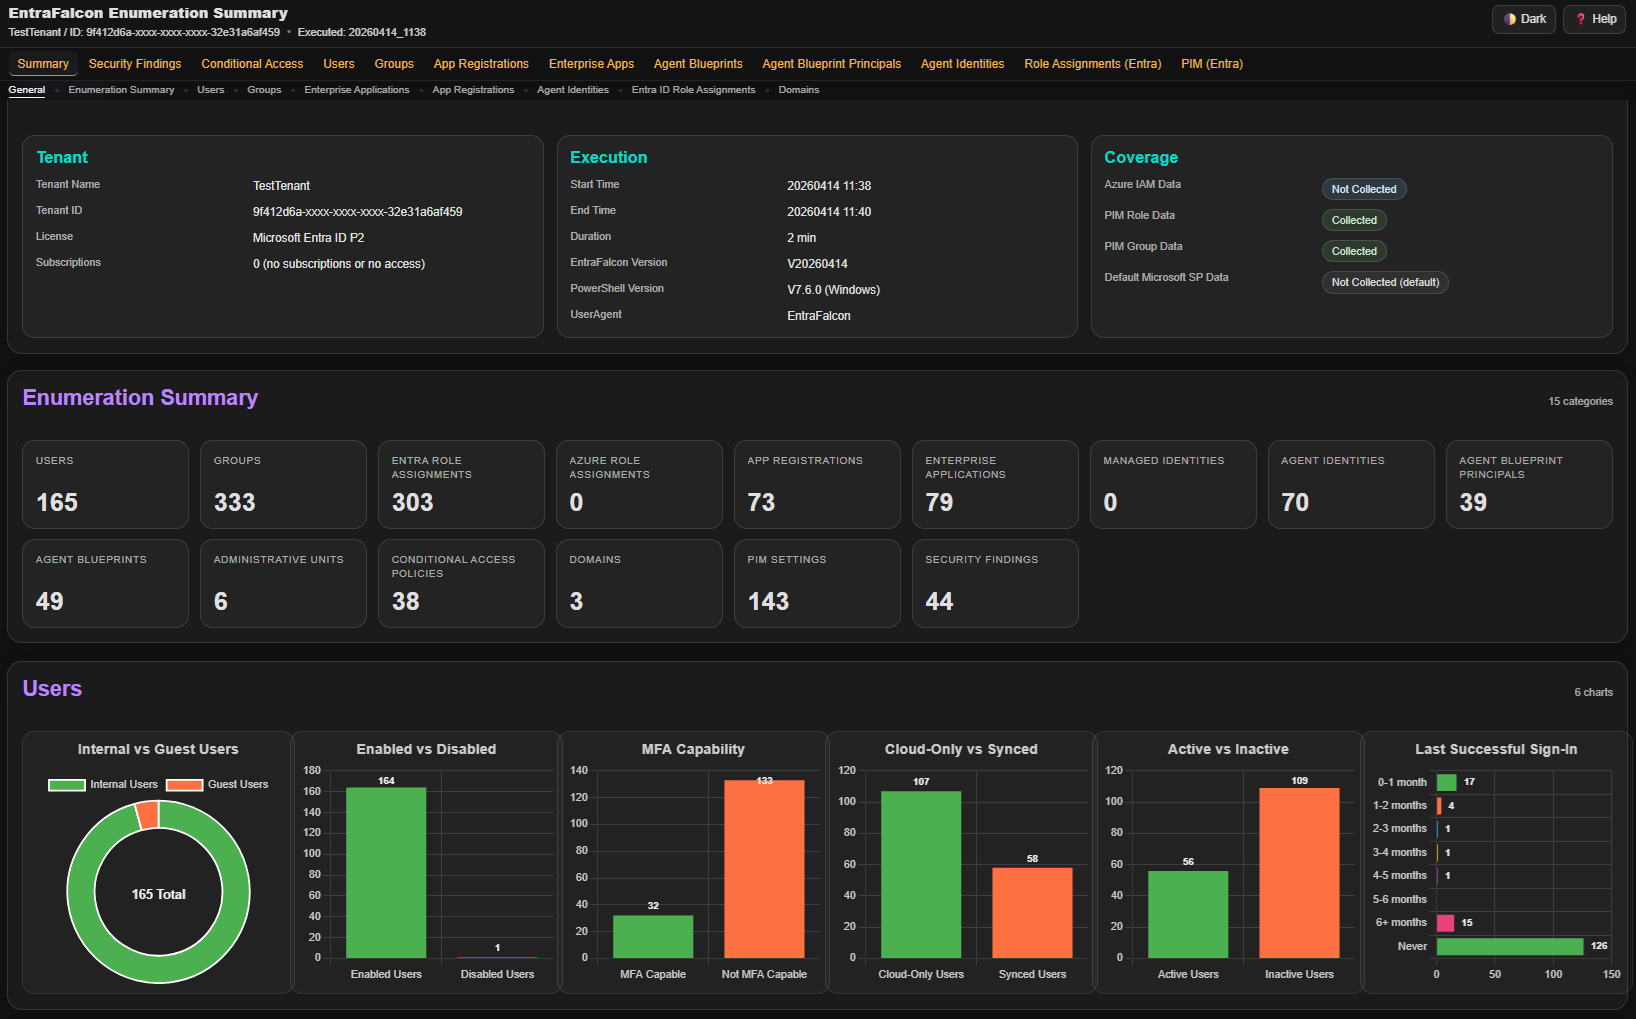
## 📑 HTML レポート
### **一般**
- ⚙️ **Columns** ボタンをクリックして、特定の列を表示または非表示にします。
- 💾 **Export** をクリックして、現在表示されているデータの CSV/JSON をダウンロードするか、CSV/TSV/JSON をコピーします。
- 👁 **Share View** をクリックして、フィルター、並べ替え、列の選択を共有可能なリンクとしてコピーします。
- 🧰 **Preset Views** をクリックして、事前設定されたフィルターと列の選択を適用します。
- 🔄 **Reset View** をクリックして、ビューをデフォルトにリセットします。
- オブジェクト名をクリックすると、他のレポート内であっても詳細情報にジャンプします。
- 内部ナビゲーションを使用する場合、ブラウザの戻るボタンを押して戻ります。
- 一部のテーブルヘッダーフィールドでは、マウスホバーでヘルパーテキストが表示されます。
- テーブルヘッダーをクリックしてデータを並べ替えます。
- メインテーブルの列ヘッダーを Alt+クリックすると、その列をすばやく非表示にできます。
- メインテーブルのコンテンツ行を Alt+クリックすると、一時的に非表示にできます。非表示行のチップまたは Reset View を使用して、非表示の行を再度表示します。
### **フィルタリング**
- 演算子が指定されていない場合、フィルタリングはデフォルトで*含む*になります。
- 完全一致には `=` を使用します。
- *で始まる*には `^` を使用します (例: `^Mallory`)。
- *で終わる*には `$` を使用します (例: `$domain.ch`)。
- `>`、`<`、`>=`、`<=` などの比較演算子がサポートされています (数値のみ)。
- フィルターは `!` で始めることで否定できます (数値比較を除く)。例: `!Mallory`、`!=Mallory`、`!^Mallory` または `!$domain.ch`。
- 空のセルに一致させるには `=empty`、空でないセルに一致させるには `!=empty` を使用します。
- 同じ列内の複数の値のいずれかに一致させるには `||` を使用します (例: `Admin || Guest`)。
- 同じ列内で複数の一致を要求するには `&&` を使用します (例: `!adm && !svc && !sql`)。
- 列をまたいで OR ロジックを適用するには、フィルターフィールドで直接 `or_`、`group1_`、`group2_`... を使用します。例: 列 1 で `or_>1`、列 2 で `or_!Mallory`
- *注:* **DisplayName** 列にはオブジェクトの ID (非表示) も含まれるため、ID でのフィルタリングも可能です。
### **GET パラメータを使用したコントロール**
- *フィルタリング*: フィールド名を HTTP GET パラメータとして使用してフィルターを適用します (例: `?EntraRoles=>1&Enabled=true`)。
列をまたいで OR ロジックを適用するには、`or_` または `group1_` プレフィックスを使用します (例: `?or_EntraRoles=>0&or_GrpMem=>0`)。
- *列の選択*: `columns` パラメータを使用して、表示する列を選択します。例: `?columns=DisplayName,Owner`。
- *並べ替え*: `sort` および `sortDir` パラメータを使用してデータを並べ替えます。例: `?sort=Impact&sortDir=desc` または `?sort=OwnerCount&sortDir=asc`。
- *オブジェクトの詳細*: アンカー (`#`) とオブジェクト ID を使用して、レポート内の特定のオブジェクトに直接ジャンプします (例: `#%ObjectID%`)。
### **評価**
- **Impact**: オブジェクトが持つ権限の量または重大度を表します。
- **Likelihood**: オブジェクトがどの程度容易に影響を受けるか、またはどの程度保護されているかを表します。
- **Risk**: 計算されたスコア: *Impact × Likelihood = Risk*。
- **重要**:
- このスコアリングは、テーブル内のエントリを並べ替えて優先順位を付けるための基本的な評価として意図されています。
- リスクスコアは、異なるオブジェクトタイプやレポート間で直接比較することはできません。
- 完全なリスク評価を置き換えることは意図されていません。
## 🔧内部の仕組み
### ロールの分類
Entra ID および Azure のロールは、おおまかに異なる階層レベルに分類されます。この分類は、それらのロールに割り当てられたオブジェクトのインパクトスコアに影響します。
目標は、Microsoft によって両方とも特権ロールと見なされている場合でも、より強力なロール (例: グローバル管理者) を持つユーザーに、より重要度の低いロール (例: グローバル閲覧者) を持つユーザーよりも高いインパクトスコアを割り当てることです。
<details>
<summary>Entra ID ロール</summary>
| ロール名 | 階層レベル | GUID |
|-----------------------------------------------|------------|----------------------------------------|
| Global Administrator | 0 | 62e90394-69f5-4237-9190-012177145e10 |
| Partner Tier2 Support | 0 | e00e864a-17c5-4a4b-9c06-f5b95a8d5bd8 |
| Privileged Authentication Administrator | 0 | 7be44c8a-adaf-4e2a-84d6-ab2649e08a13 |
| Privileged Role Administrator | 0 | e8611ab8-c189-46e8-94e1-60213ab1f814 |
| Domain Name Administrator | 0 | 8329153b-31d0-4727-b945-745eb3bc5f31 |
| External Identity Provider Administrator | 0 | be2f45a1-457d-42af-a067-6ec1fa63bc45 |
| Hybrid Identity Administrator | 0 | 8ac3fc64-6eca-42ea-9e69-59f4c7b60eb2 |
| Application Administrator | 0 | 9b895d92-2cd3-44c7-9d02-a6ac2d5ea5c3 |
| Cloud Application Administrator | 0 | 158c047a-c907-4556-b7ef-446551a6b5f7 |
| Security Administrator | 0 | 194ae4cb-b126-40b2-bd5b-6091b380977d |
| Agent ID Administrator | 1 | db506228-d27e-4b7d-95e5-295956d6615f |
| AI Administrator | 1 | d2562ede-74db-457e-a7b6-544e236ebb61 |
| Conditional Access Administrator | 1 | b1be1c3e-b65d-4f19-8427-f6fa0d97feb9 |
| Authentication Administrator | 1 | c4e39bd9-1100-46d3-8c65-fb160da0071f |
| Azure DevOps Administrator | 1 | e3973bdf-4987-49ae-837a-ba8e231c7286 |
| Directory Writers | 1 | 9360feb5-f418-4baa-8175-e2a00bac4301 |
| Entra SOC Identity Responder | 1 | 58f930cc-fcf4-4152-852c-1d7dbf502139 |
| Security Operator | 1 | 5f2222b1-57c3-48ba-8ad5-d4759f1fde6f |
| Exchange Administrator | 1 | 29232cdf-9323-42fd-ade2-1d097af3e4de |
| Groups Administrator | 1 | fdd7a751-b60b-444a-984c-02652fe8fa1c |
| Helpdesk Administrator | 1 | 729827e3-9c14-49f7-bb1b-9608f156bbb8 |
| Identity Governance Administrator | 1 | 45d8d3c5-c802-45c6-b32a-1d70b5e1e86e |
| Intune Administrator | 1 | 3a2c62db-5318-420d-8d74-23affee5d9d5 |
| Knowledge Administrator | 1 | b5a8dcf3-09d5-43a9-a639-8e29ef291470 |
| Knowledge Manager | 1 | 744ec460-397e-42ad-a462-8b3f9747a02c |
| Lifecycle Workflows Administrator | 1 | 59d46f88-662b-457b-bceb-5c3809e5908f |
| Directory Synchronization Accounts | 1 | d29b2b05-8046-44ba-8758-1e26182fcf32 |
| On Premises Directory Sync Account | 1 | a92aed5d-d78a-4d16-b381-09adb37eb3b0 |
| Partner Tier1 Support | 1 | 4ba39ca4-527c-499a-b93d-d9b492c50246 |
| Password Administrator | 1 | 966707d0-3269-4727-9be2-8c3a10f19b9d |
| SharePoint Administrator | 1 | f28a1f50-f6e7-4571-818b-6a12f2af6b6c |
| Teams Administrator | 1 | 69091246-20e8-4a56-aa4d-066075b2a7a8 |
| User Administrator | 1 | fe930be7-5e62-47db-91af-98c3a49a38b1 |
| Windows 365 Administrator | 1 | 11451d60-acb2-45eb-a7d6-43d0f0125c13 |
| Yammer Administrator | 1 | 810a2642-a034-447f-a5e8-41beaa378541 |
| Authentication Policy Administrator | 2 | 0526716b-113d-4c15-b2c8-68e3c22b9f80 |
| Azure AD Joined Device Local Administrator | 2 | 9f06204d-73c1-4d4c-880a-6edb90606fd8 |
| Cloud Device Administrator | 2 | 7698a772-787b-4ac8-901f-60d6b08affd2 |
| Global Reader | 2 | f2ef992c-3afb-46b9-b7cf-a126ee74c451 |
| Guest Inviter | 2 | 95e79109-95c0-4d8e-aee3-d01accf2d47b |
| Security Reader | 2 | 5d6b6bb7-de71-4623-b4af-96380a352509 |
| Directory Readers | 2 | 88d8e3e3-8f55-4a1e-953a-9b9898b8876b |
| Teams Reader | 2 | 1076ac91-f3d9-41a7-a339-dcdf5f480acc |
| Reports Reader | 2 | 4a5d8f65-41da-4de4-8968-e035b65339cf |
| Message Center Reader | 2 | 790c1fb9-7f7d-4f88-86a1-ef1f95c05c1b |
| License Administrator | 2 | 4d6ac14f-3453-41d0-bef9-a3e0c569773a |
</details>
<details>
<summary>Azure ロール</summary>
EntraFalcon は、以下に示すロールに対してキュレーションされた評価を使用します。参照された組み込みロールまたはカスタムロールにキュレーションされた評価がない場合、EntraFalcon はその権限から階層を導出します。利用可能な権限または条件から制限を証明できない場合、ロールはより慎重な、より高リスクの評価を保持します。
基本インパクトは、階層 0 が `300`、階層 1 が `100`、階層 2 が `50`、階層 3 が `10`、不明が `50` です。選択された高インパクトの階層 1 ロール ID は基本値 `125` を使用します。コンテキストはその後で適用され、結果として得られる露出レベルは中 `50+`、高 `80+`、重大 `200+` です。
EntraFalcon は、3 種類のコンテキストを使用して基本インパクトを調整します:
- **スコープ:** テナントルート、管理グループ、またはサブスクリプションをカバーする割り当ては、リソースグループまたは個々のリソースに対する割り当てよりもインパクトが大きくなります。
---
[Read more](https://github.com/compasssecurity/entrafalcon)






