Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
DirtyFrag-for-dummies — CVE-2026-43284(Dirty Frag)の技術解析とクリーンアップされたPoC。splice()とインプレースリプレイウィンドウ書き込みによるページキャッシュ破損を可能にするLinuxカーネルxfrm-ESPの脆弱性。 | Kitploit
ツール/GitHubGitHub/chernstepanov/dirtyfrag-for-dummies
脆弱性分析エクスプロイト論文と研究学習と教育バイナリエクスプロイト
GitHubchernstepanov/dirtyfrag-for-dummies

DirtyFrag-for-dummies

CVE-2026-43284(Dirty Frag)の技術解析とクリーンアップされたPoC。splice()とインプレースリプレイウィンドウ書き込みによるページキャッシュ破損を可能にするLinuxカーネルxfrm-ESPの脆弱性。

リポジトリを見る
336ヶ月前未レビュー
共有

Dirty Frag / CVE-2026-43284 — 研究ノート

概要

このリポジトリは、Dirty Frag として広く知られ、xfrm-ESP パスでは CVE-2026-43284 として追跡されている Linux カーネルの脆弱性に関する、整理された技術図と補足ノートを含んでいます。

この問題は、Hyunwoo Kim (@v4bel) によって発見された、より広範な Dirty Frag クラスに属します。関連する RxRPC の亜種は CVE-2026-43500 として別途追跡されています。

この資料の目的は次のとおりです。

  • システムレベルでバグのメカニズムを説明すること;
  • XFRM ESP、UDP カプセル化、splice()、skb フラグメント、ファイルバックドページ、ページキャッシュ破損の関係を文書化すること;
  • レポート、ケーススタディ、防御ブリーフィング用の公開可能な図を提供すること。

このリポジトリは 攻撃の手引きではありません。

実際的には、このリポジトリは元の公開された Dirty Frag ESP の概念実証を、より検査しやすい形式に拡張し文書化しています。含まれる資料は 64 ビット Linux システム専用 です。


動作の仕組み

高レベルでは、この問題は xfrm ESP 受信パスにおける 誤ったインプレース処理 に起因します。

その連鎖は次のようになります。

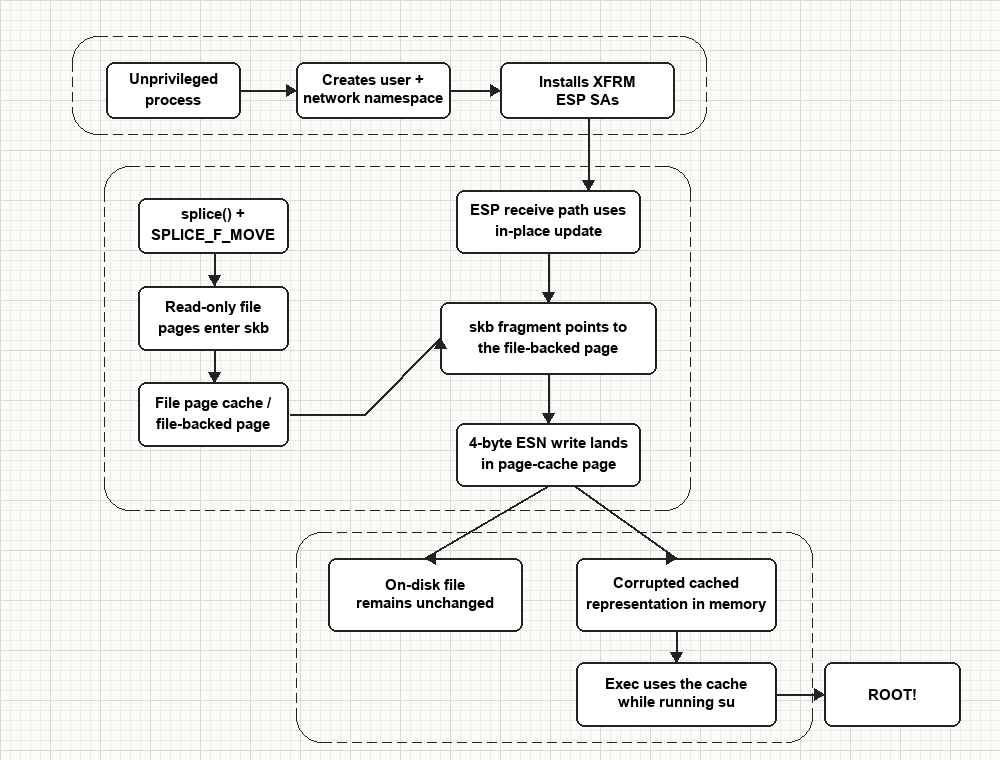
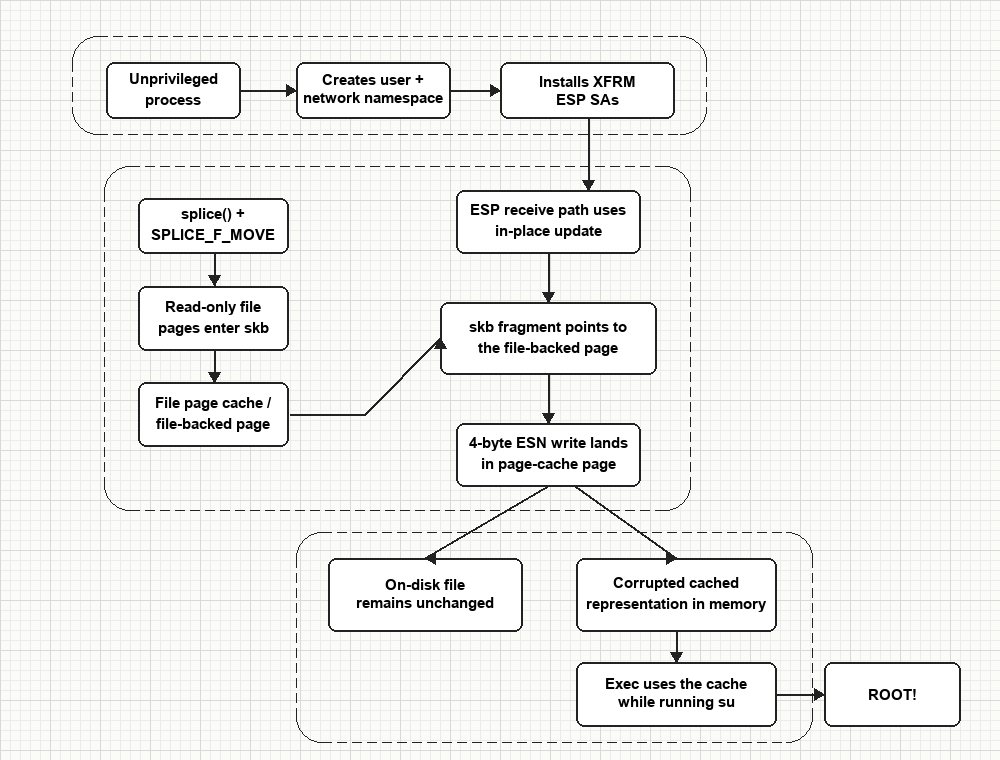
  1. ローカルの非特権プロセスが unshare(CLONE_NEWUSER | CLONE_NEWNET) を使用して新しいユーザ名前空間とネットワーク名前空間に入る;
  2. XFRM Security Association が Netlink ソケットを介してインストールされる;
  3. 各 Security Association は、拡張シーケンス番号状態に小さな 192 バイトの ELF ペイロードの 4 バイトを格納する;
  4. /usr/bin/su からの読み取り専用ページが splice() と SPLICE_F_MOVE を通じて UDP パケットパスに移動される;
  5. パケットはファイルバックドページを skb フラグメントとして運ぶ;
  6. ESP 受信パスはフラグメントページを書き込み可能として扱うインプレースのリプレイウィンドウ更新を実行する;
  7. 4 バイトの書き込みがページキャッシュにバックされたページに到達する;
  8. ディスク上のファイルは変更されない が、キャッシュされたメモリ内表現は破損する;
  9. 後続の実行では、クリーンなディスク上の内容の代わりに変更されたバリアントが使用される可能性がある。

Dirty Frag 図


このリポジトリの内容

  • poc/dirtyfrag_sim.cpp — 整理された C++ 研究ソースアーティファクト
  • poc/dirtyfrag — コンパイルされた 64 ビットバイナリアーティファクト
  • docs/dirtyfrag-flow.png — 生成された公開用図

バイナリビルド

リポジトリには、C++ ソースファイルからビルドされたコンパイル済み C++ バイナリアーティファクトも含まれています。ビルドコマンドの例:

g++ -std=c++17 -o poc/dirtyfrag poc/dirtyfrag.cpp

影響を受けるバージョン

カーネル cac2661c53f3 (2017-01-17) から f4c50a4034e6 (2026-05-05, 修正公開) まで。

実質的な暴露期間は約 9 年間です。

免責事項

このリポジトリは、防御的研究、文書化、および教育分析のみを目的として提供されています。

実際のシステムを標的にしたり、特権実行可能ファイルを変更したり、不正アクセスを取得したりするために使用しないでください。

この脆弱性クラスは Hyunwoo Kim (@v4bel) によって発見されました。このリポジトリは、より迅速な分析を目的とした独立した整理済み研究アーティファクトです。


参考文献

  • 元の Dirty Frag 研究とチェーン: V4bel/dirtyfrag
  • 元の解説: dirtyfrag write-up
  • CVE-2026-43284 のカーネル修正: コミット f4c50a4034e6
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    385
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    279

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →