
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
7-Zip-CVE-2025-0411-POC — CVE-2025-0411の概念実証エクスプロイト。7-ZipにおけるMark-of-the-Webバイパスを実証し、フィッシングを通じて配布される細工されたアーカイブを介して任意のコード実行を可能にします。 | Kitploit
ツール/GitHubGitHub/cesarbtakeda/7-zip-cve-2025-0411-poc
フィッシングツールペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用マルウェア分析
GitHubcesarbtakeda/7-zip-cve-2025-0411-poc

7-Zip-CVE-2025-0411-POC

CVE-2025-0411の概念実証エクスプロイト。7-ZipにおけるMark-of-the-Webバイパスを実証し、フィッシングを通じて配布される細工されたアーカイブを介して任意のコード実行を可能にします。

共有
リポジトリを見る
2411年前未レビュー

7-Zip-CVE-2025-0411-POC

CVE-2025-0411 詳細

"この脆弱性(CVSSスコア 7.0)により、リモートの攻撃者は、影響を受ける7-Zipのインストール環境におけるMark-of-the-Web保護メカニズムをバイパスできます。この脆弱性を悪用するにはユーザーの操作が必要であり、標的となるユーザーが悪意のあるページを訪問するか、悪意のあるファイルを開く必要があります。 この特定の欠陥は、アーカイブファイルの処理に存在します。Mark-of-the-Webが付与された巧妙に細工されたアーカイブからファイルを抽出する際、7-Zipは抽出したファイルにMark-of-the-Webを伝播しません。攻撃者はこの脆弱性を悪用して、現在のユーザーのコンテキストで任意のコードを実行できる可能性があります。"

脆弱なバージョン

  • 24.09 より前のすべてのバージョンが脆弱であるとみなされます。

緩和策

  • "7-Zipを更新する:公式7-Zipウェブサイトからバージョン24.09以降をダウンロードしてインストールしてください。"
  • "信頼できないファイルには注意する:未知のソースや不審なソースからのファイル、特に圧縮アーカイブを開かないようにしてください。"
  • "セキュリティ機能を活用する:オペレーティングシステムとセキュリティソフトウェアが悪意のあるファイルを検出してブロックするように設定されていることを確認してください。"

概念実証

POCの一環として、calc.exeのシンプルなローダーが実装されています。

武器化

この手法は、実行可能ファイルを二重圧縮して脆弱性を引き起こすというものです。

配信

次に、二重圧縮された7Zipファイルがペイロード配信サーバー(このシナリオではMediaFire)にアップロードされ、悪意のあるURLを提供するフィッシングメールなどを通じて被害者に配信されます。 ファイルをダウンロードすると、"MotW"(Zone.Identifier - ダウンロードの出所)を確認できます:
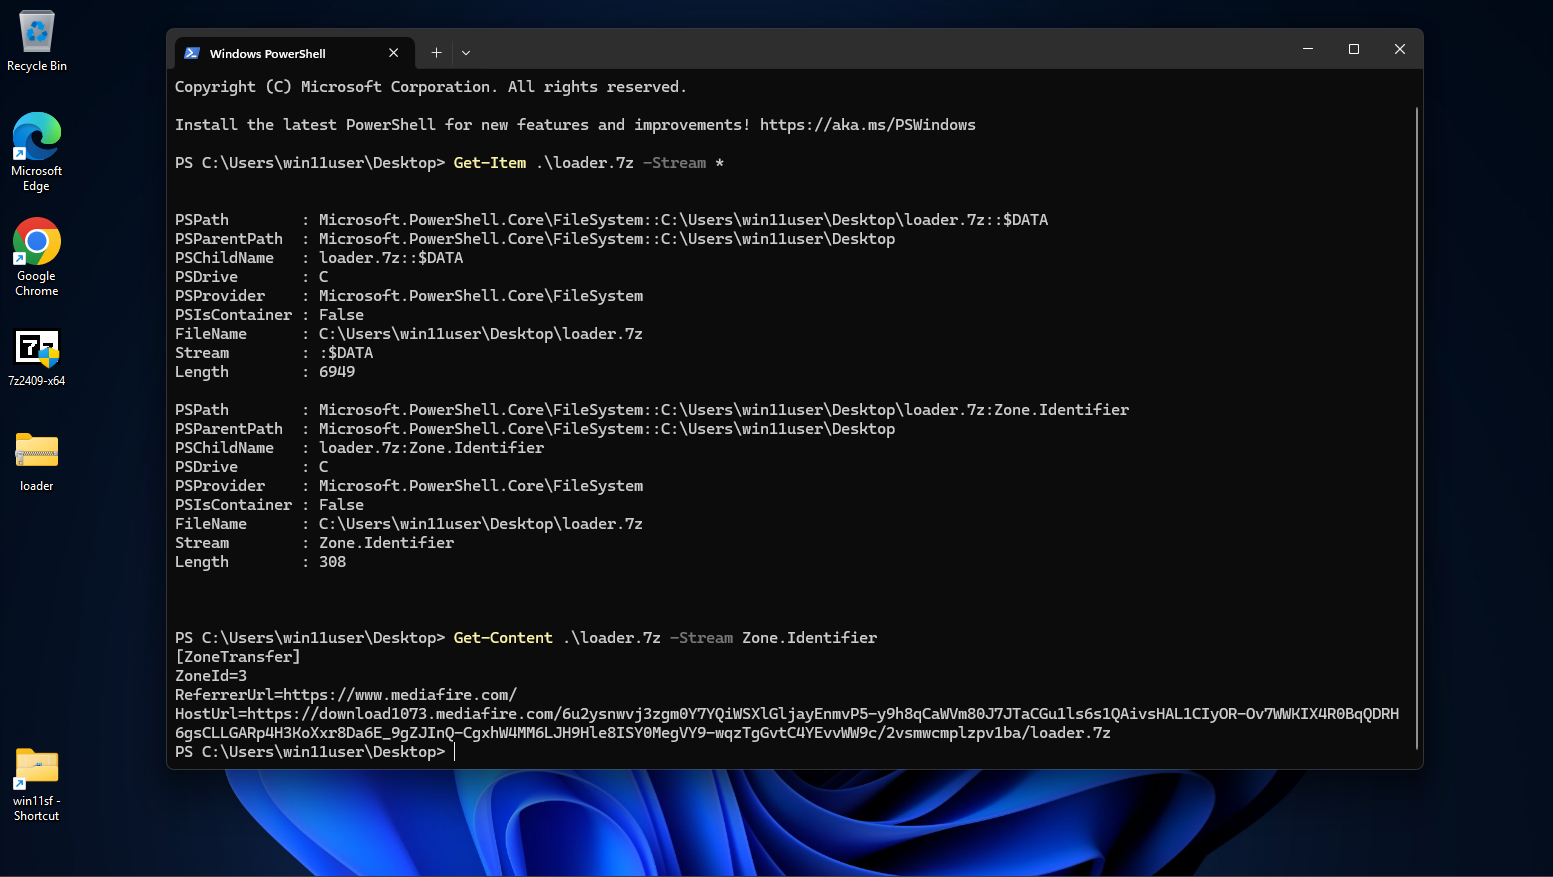
motw

実行

実行の一環として、被害者は圧縮ファイルをクリックして操作し、実行可能ファイルを実行する必要があります。

パッチ適用済みバージョン

このシナリオでは、7Zip 24.09バージョン(パッチ適用済み)が使用され、このファイルが信頼できないソースからのものであるというWindows SmartScreenの警告が表示されます(MotWが含まれているため)。
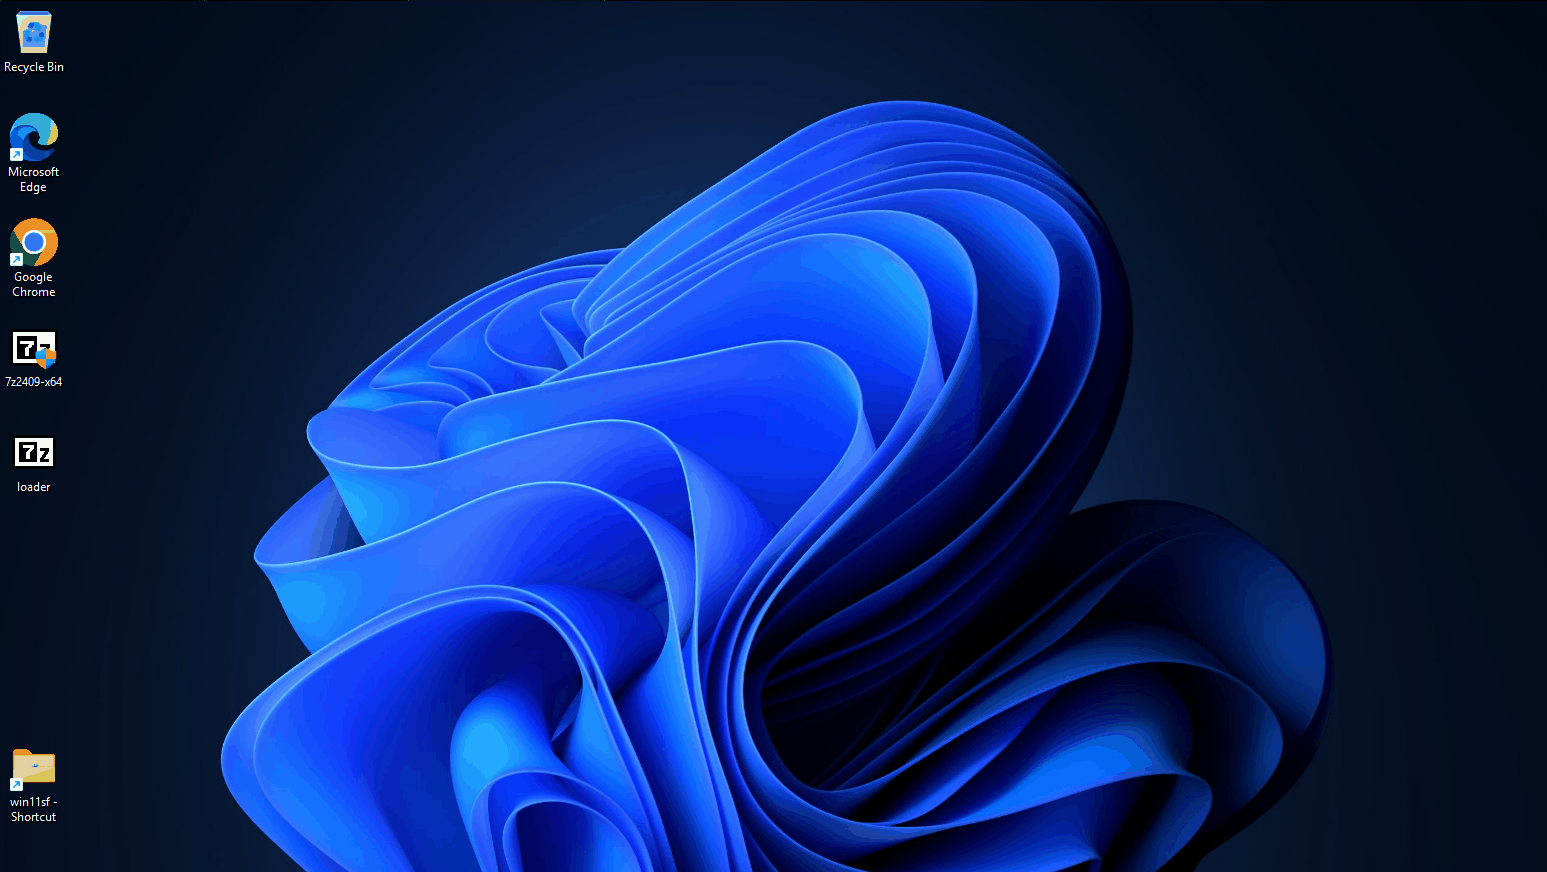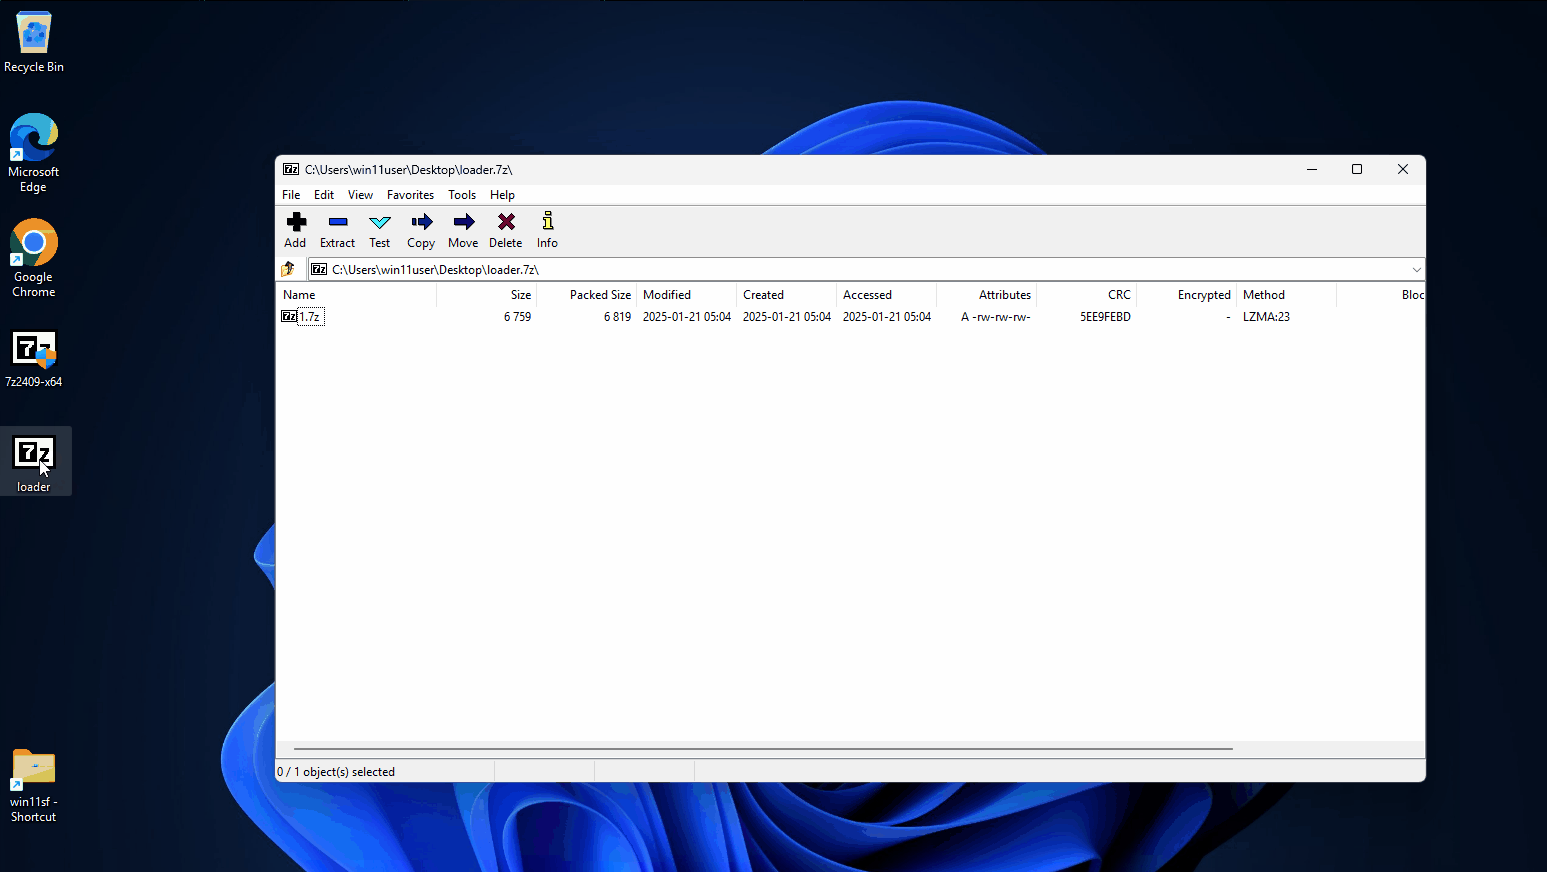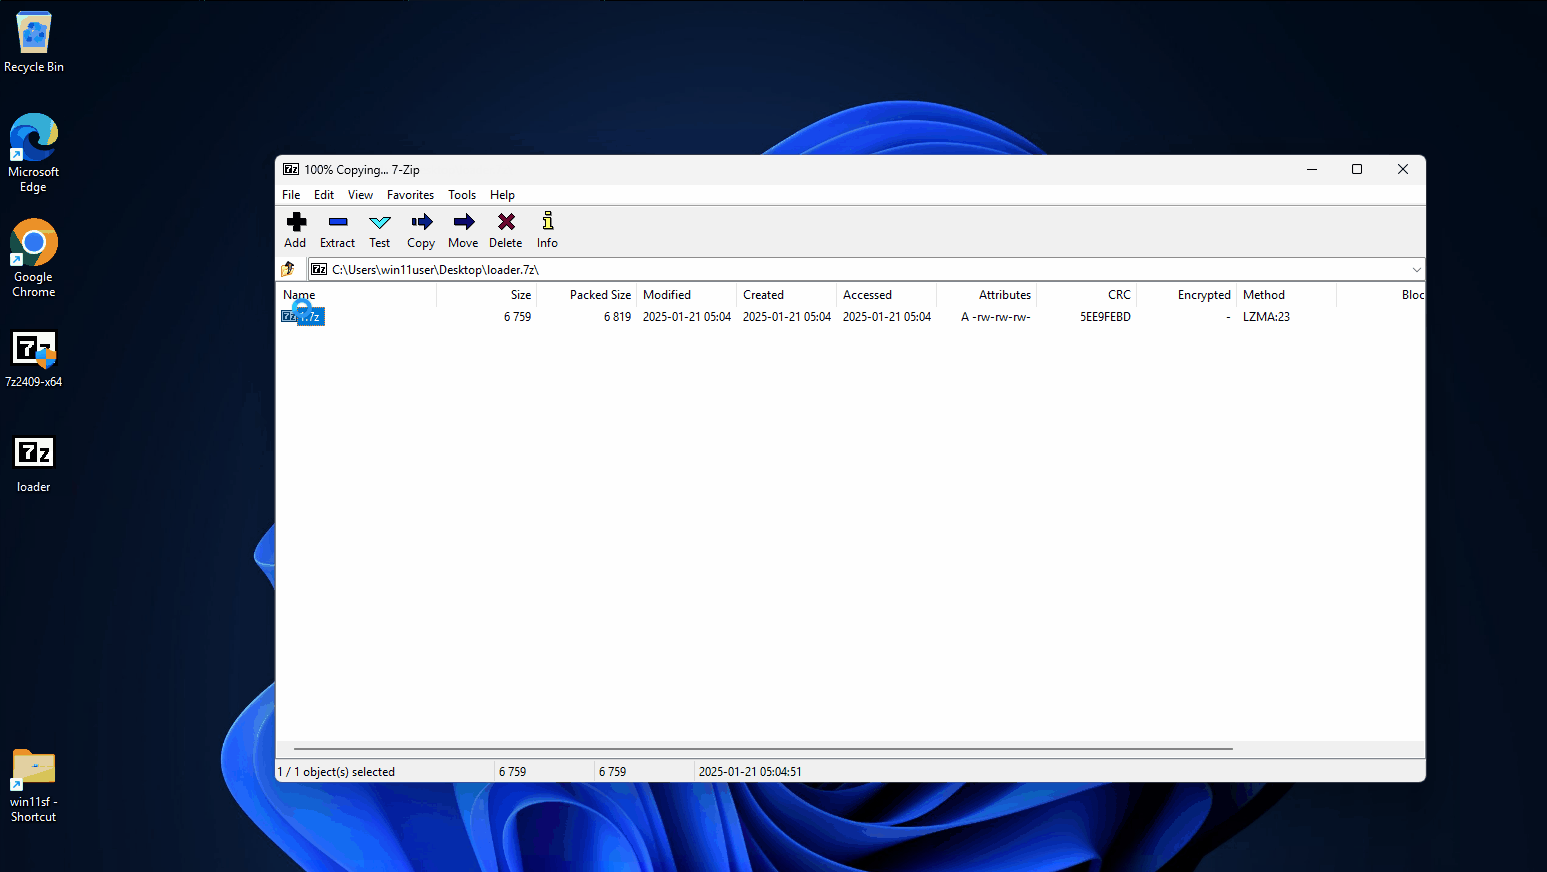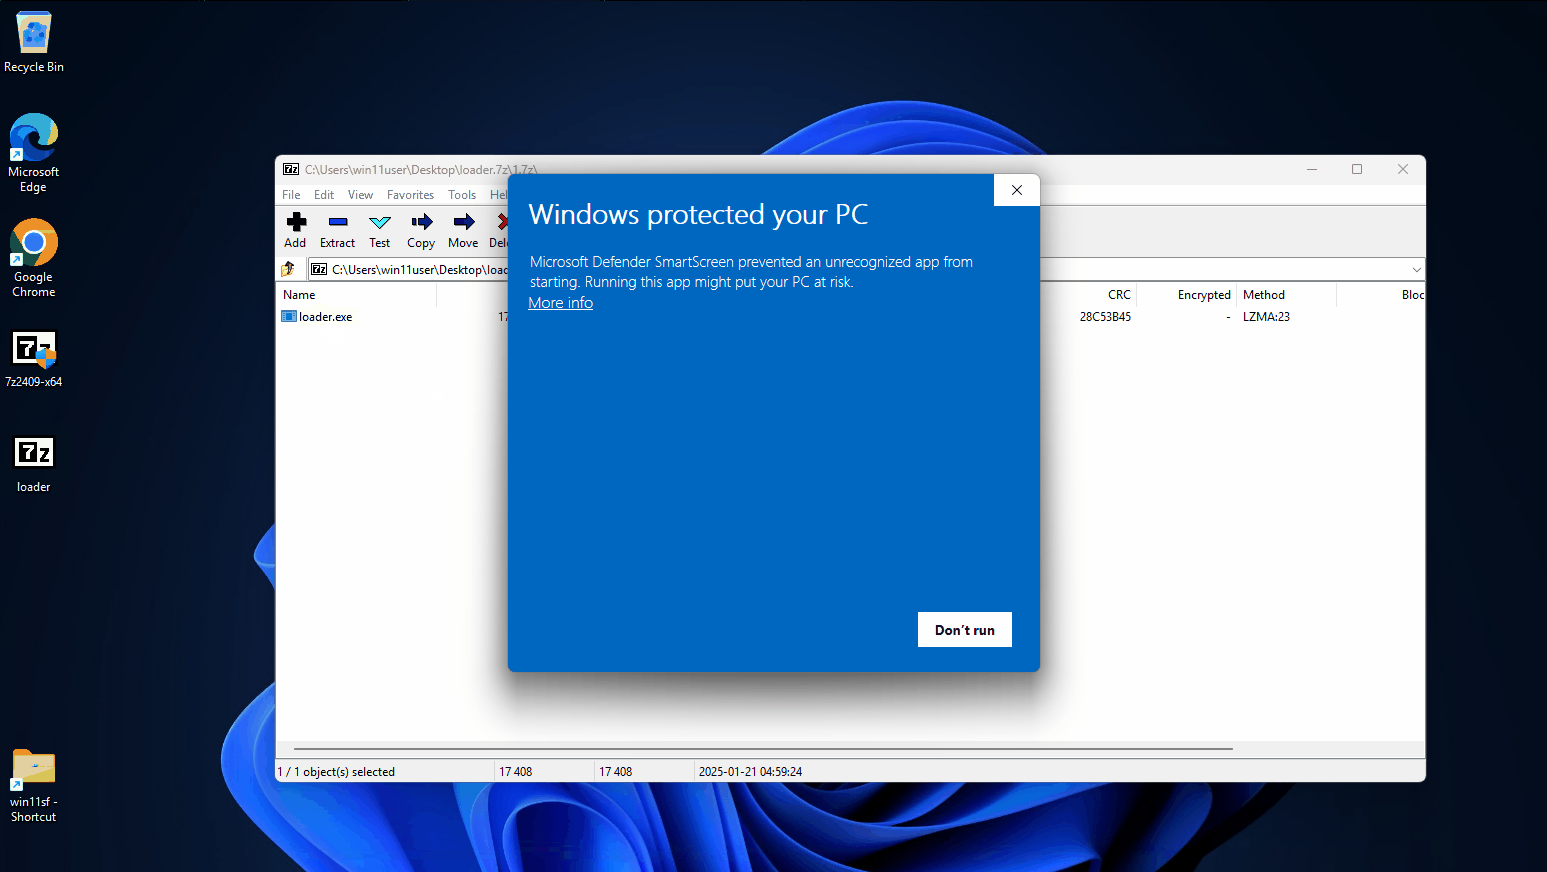
patched

脆弱なバージョン

このシナリオでは、7Zip 24.07バージョン(脆弱)が使用され、警告を表示せずに実行可能ファイルを直接実行できます(MotWが含まれていないため)。
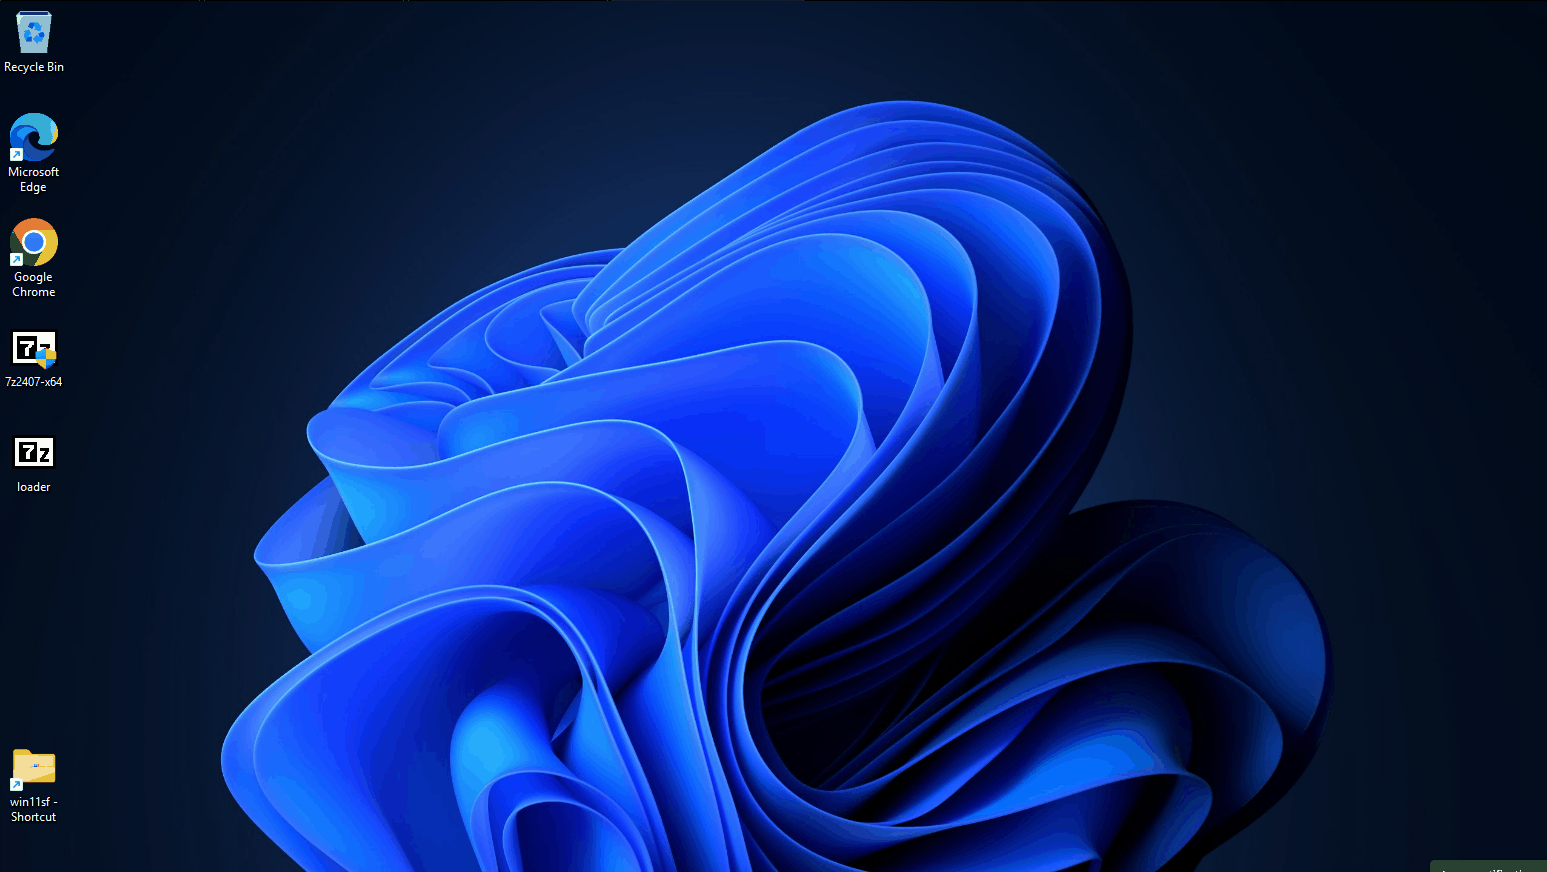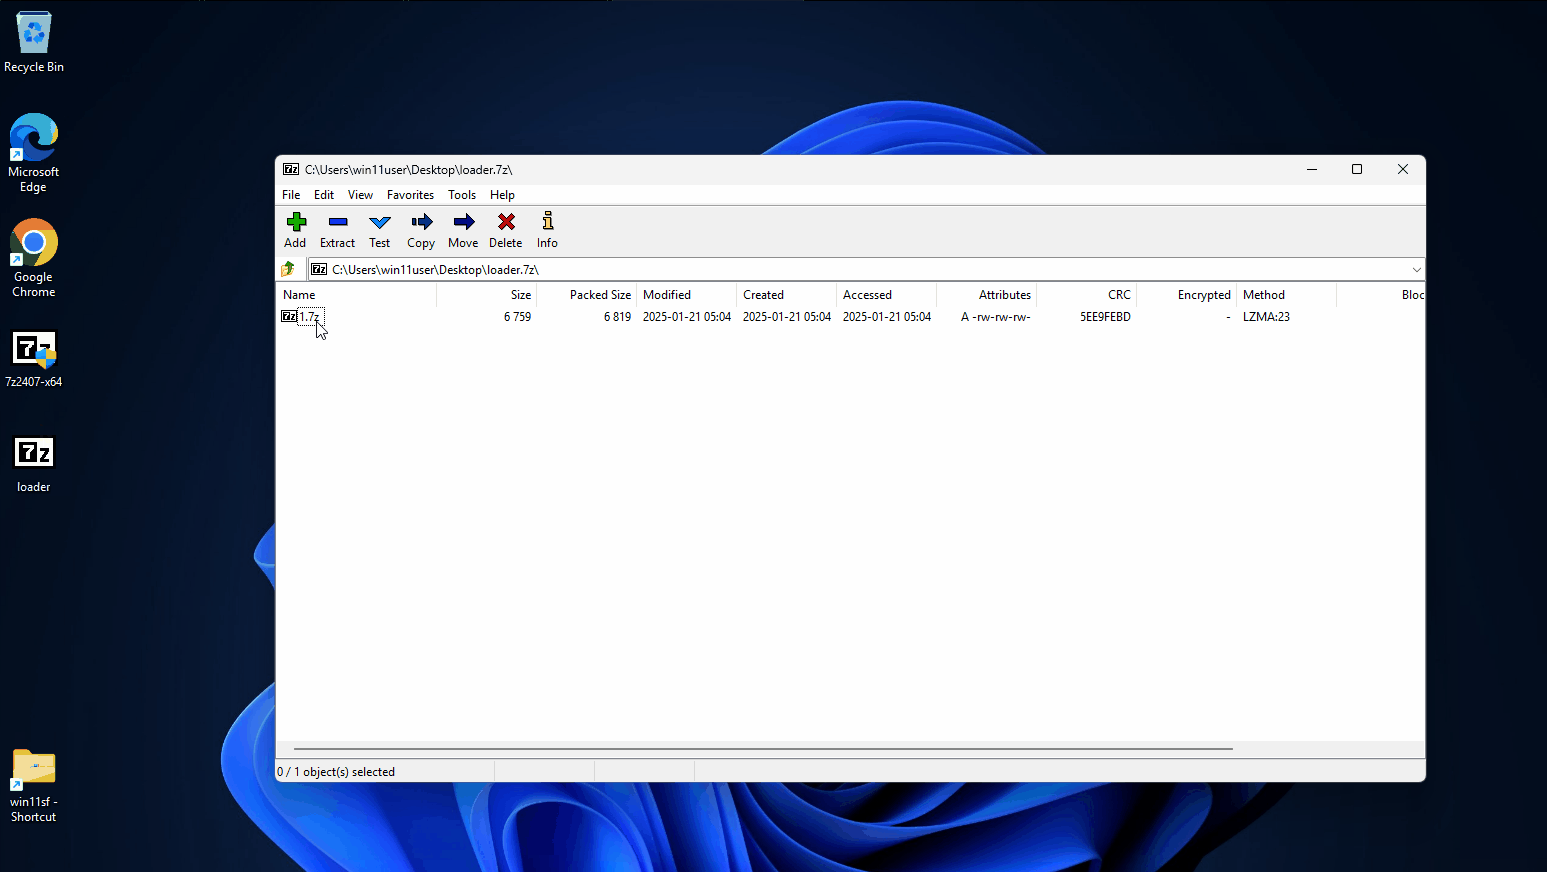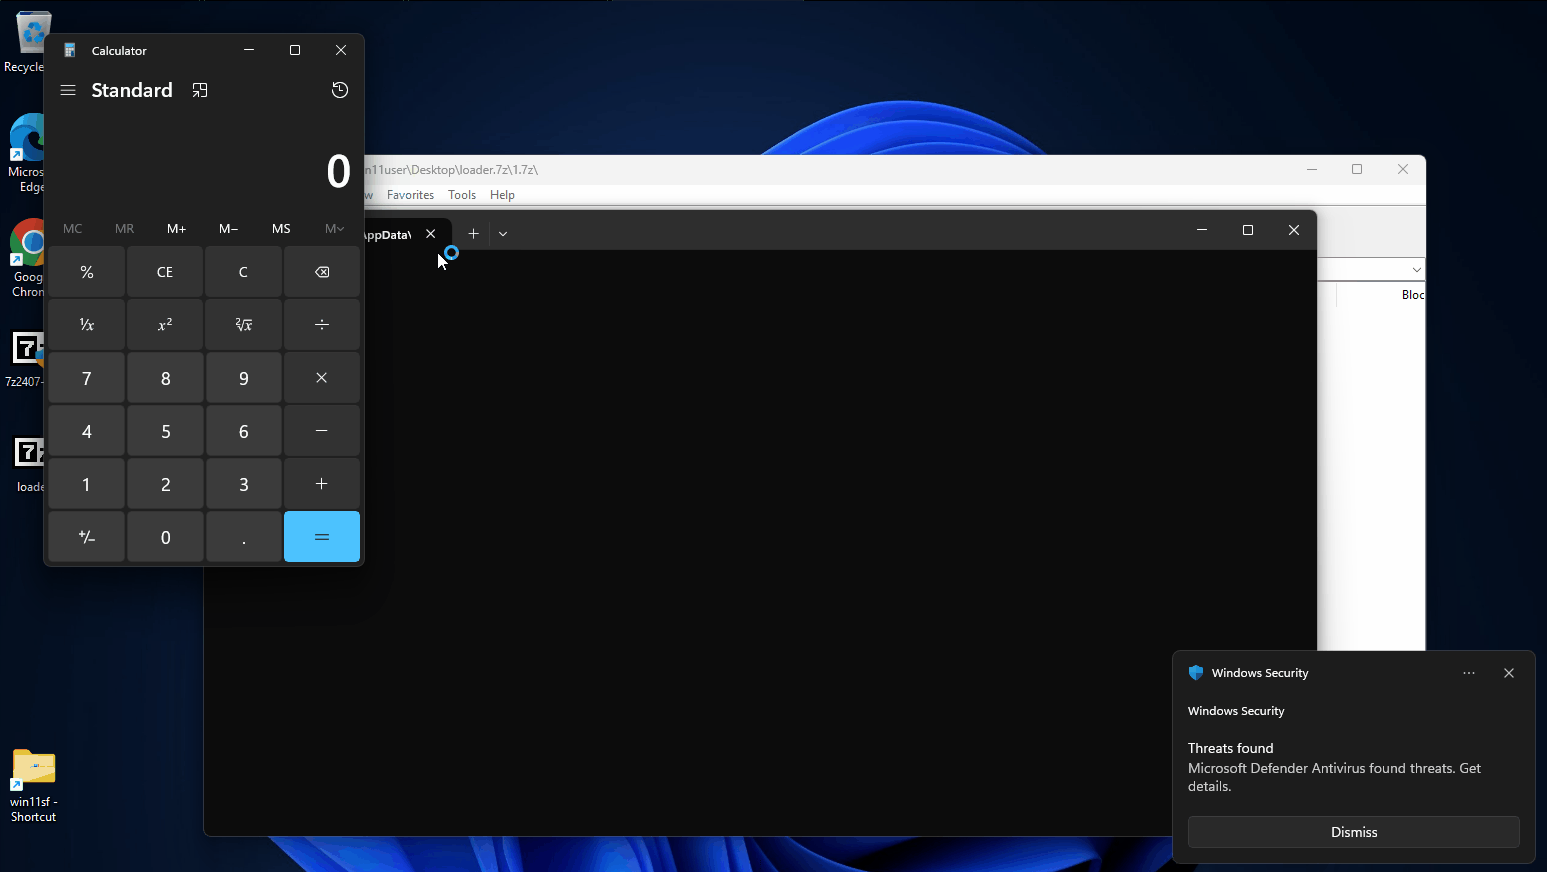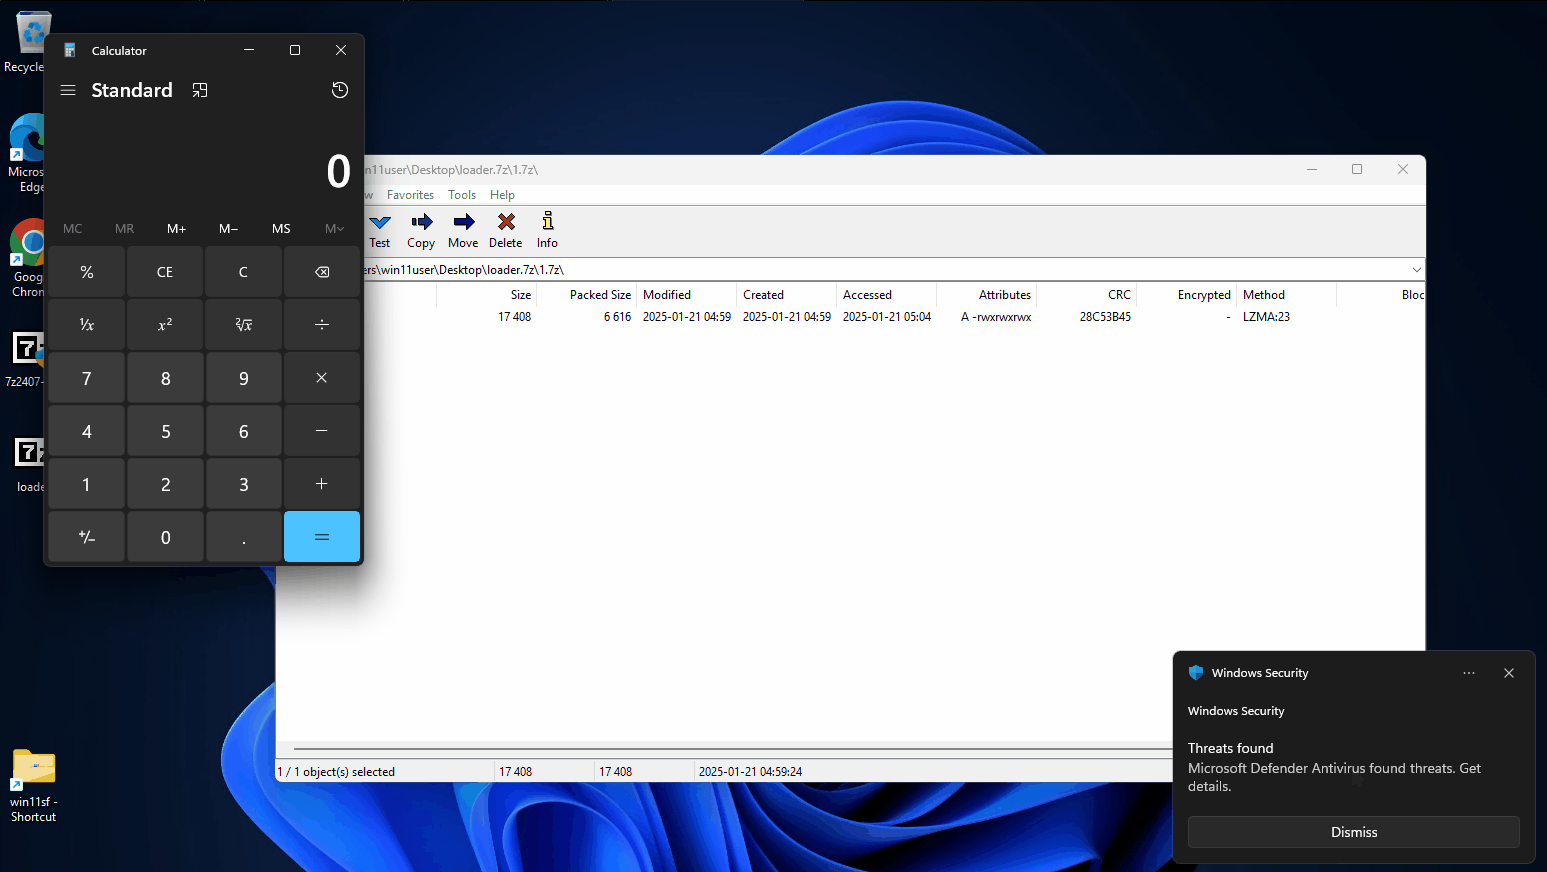
vulnerable

参考

  • https://www.zerodayinitiative.com/advisories/ZDI-25-045/
  • https://nvd.nist.gov/vuln/detail/CVE-2025-0441
  • https://securityonline.info/cve-2025-0411-7-zip-security-vulnerability-enables-code-execution-update-now/
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








