
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-42063 — SAP Knowledge Warehouse <=7.5.0 - クロスサイトスクリプティング | Kitploit

ツール/GitHubGitHub/cappricio-securities/cve-2021-42063
脆弱性スキャナーウェブ脆弱性スキャナーウェブセキュリティペネトレーションテスト
GitHubcappricio-securities/cve-2021-42063

CVE-2021-42063

SAP Knowledge Warehouse <=7.5.0 - クロスサイトスクリプティング
リポジトリを見る
ウェブサイト
332年前未レビュー
共有
logo

バッジ

MIT License PyPI - Version PyPI - Downloads GitHub all releases Profile_view Follow Twitter

ライセンス

MIT

インストール

  1. Python3とpipをインストールします 手順はこちら (これがわからない場合は、そもそもこれを使うべきではありません)

    • pipでインストール
      •    pip install CVE-2021-42063 
        
    • 以下のコマンドを実行して確認
      • CVE-2021-42063 -h

設定

  1. Telegram APIと統合し、脆弱性検出の即時通知を受け取るようにしました。

    • Telegram通知
      •    CVE-2021-42063 --chatid <YourTelegramChatID>
        
    • Telegramを開き、@CappricioSecuritiesTools_botを検索してスタートをクリック

使用方法

  1. このツールには複数の使用例があります。

    • 単一のURLをチェック
      •    CVE-2021-42063 -u http://example.com 
        
    • URLのリストをチェック
      •   CVE-2021-42063 -i urls.txt 
        
    • 出力をTXTファイルに保存
      •   CVE-2021-42063 -i urls.txt -o out.txt
        
    • CVE-2021-42063について学びたいですか? 以下のコマンドを入力してください
      •   CVE-2021-42063 -b
        

🚨 免責事項

このツールはセキュリティバグの特定と支援のために作成されています。Cappricio Securitiesは不正使用に対する責任を負いません。法的および倫理的な範囲内で責任を持って使用してください。🔐🛡️
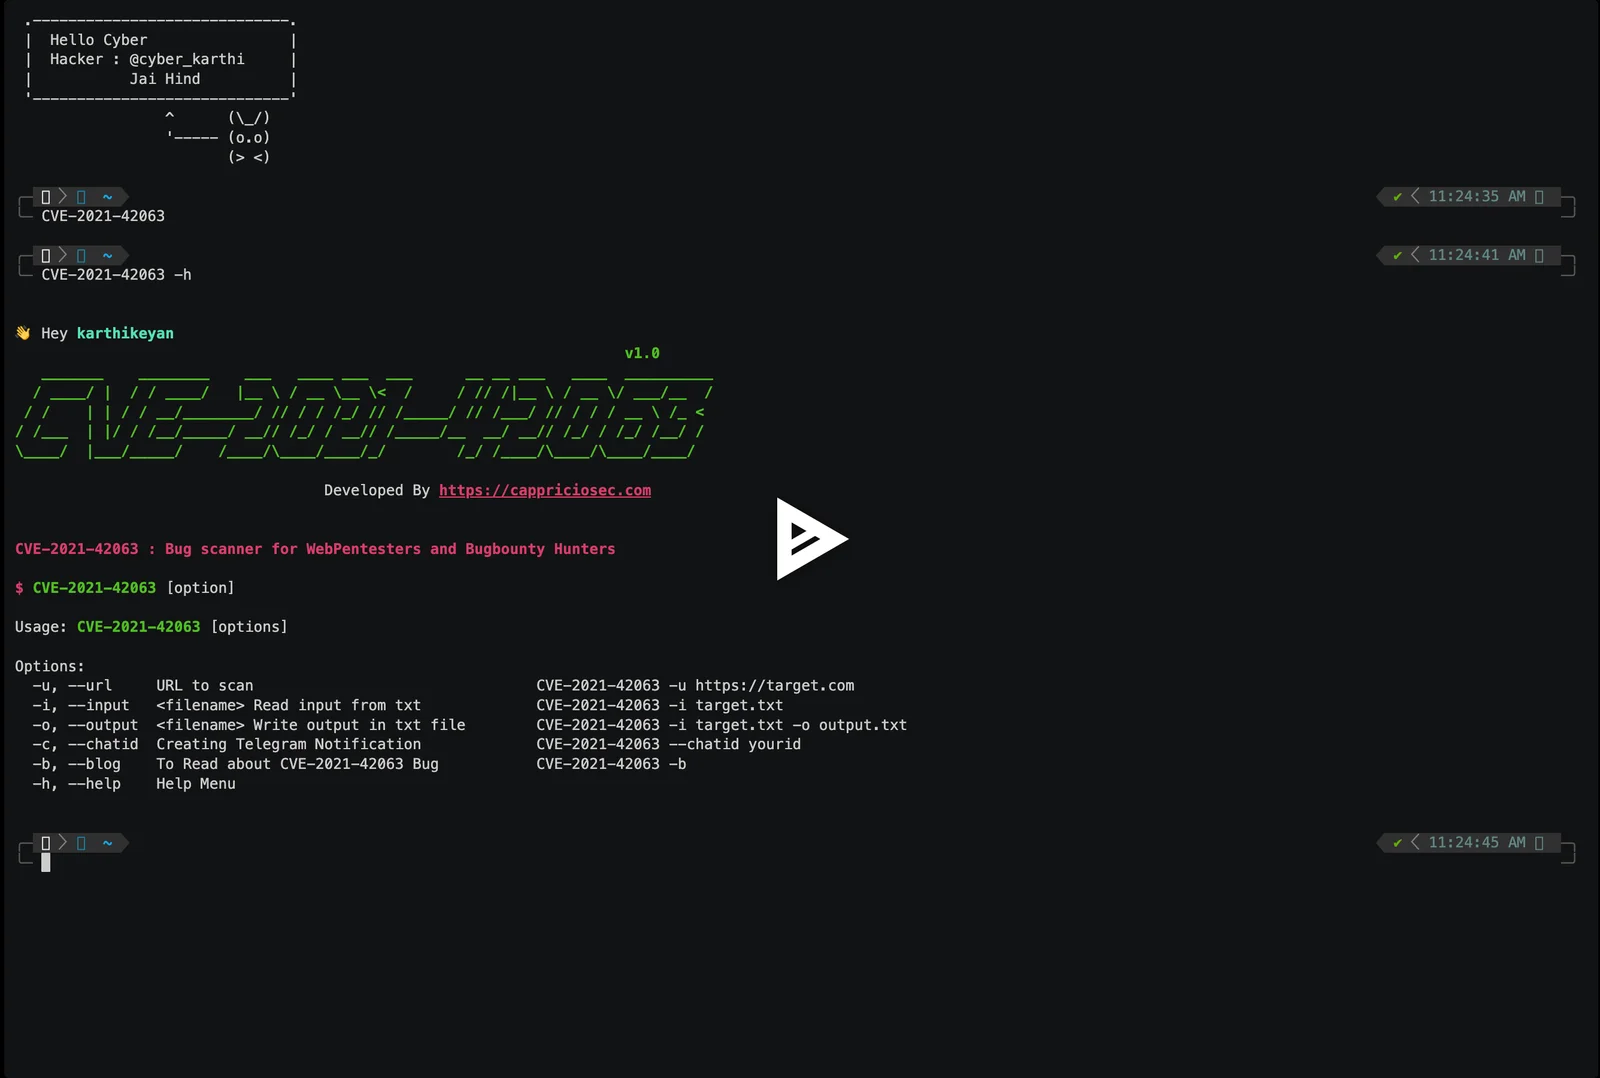
PoC動作動画

asciicast

ヘルプメニュー

すべての項目を取得

👋 Hey Hacker
                                                                     v1.0
   _______    ________    ___   ____ ___  ___      __ __ ___   ____  __________
  / ____/ |  / / ____/   |__ \ / __ \__ \<  /     / // /|__ \ / __ \/ ___/__  /
 / /    | | / / __/________/ // / / /_/ // /_____/ // /___/ // / / / __ \ /_ <
/ /___  | |/ / /__/_____/ __// /_/ / __// /_____/__  __/ __// /_/ / /_/ /__/ /
\____/  |___/_____/    /____/\____/____/_/        /_/ /____/\____/\____/____/
                                  
                                   Developed By https://cappriciosec.com


CVE-2021-42063 : Webペネトレーションテスターとバグバウンティハンター向けのバグスキャナー

$ CVE-2021-42063 [オプション]

使用方法: CVE-2021-42063 [オプション]
引数タイプ説明例
-u--urlスキャンするURLCVE-2021-42063 -u https://target.com
-i--inputファイル名 テキストファイルから入力を読み取るCVE-2021-42063 -i target.txt
-o--outputファイル名 出力をテキストファイルに書き込むCVE-2021-42063 -i target.txt -o output.txt
-c--chatidTelegram通知を作成CVE-2021-42063 --chatid yourid
-b--blogCVE-2021-42063バグについて読むCVE-2021-42063 -b
-h--helpヘルプメニューCVE-2021-42063 -h

🔗 リンク

Website linkedin twitter

作者

  • @karthithehacker

フィードバック

ご意見やフィードバックがございましたら、[email protected]までお問い合わせください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





