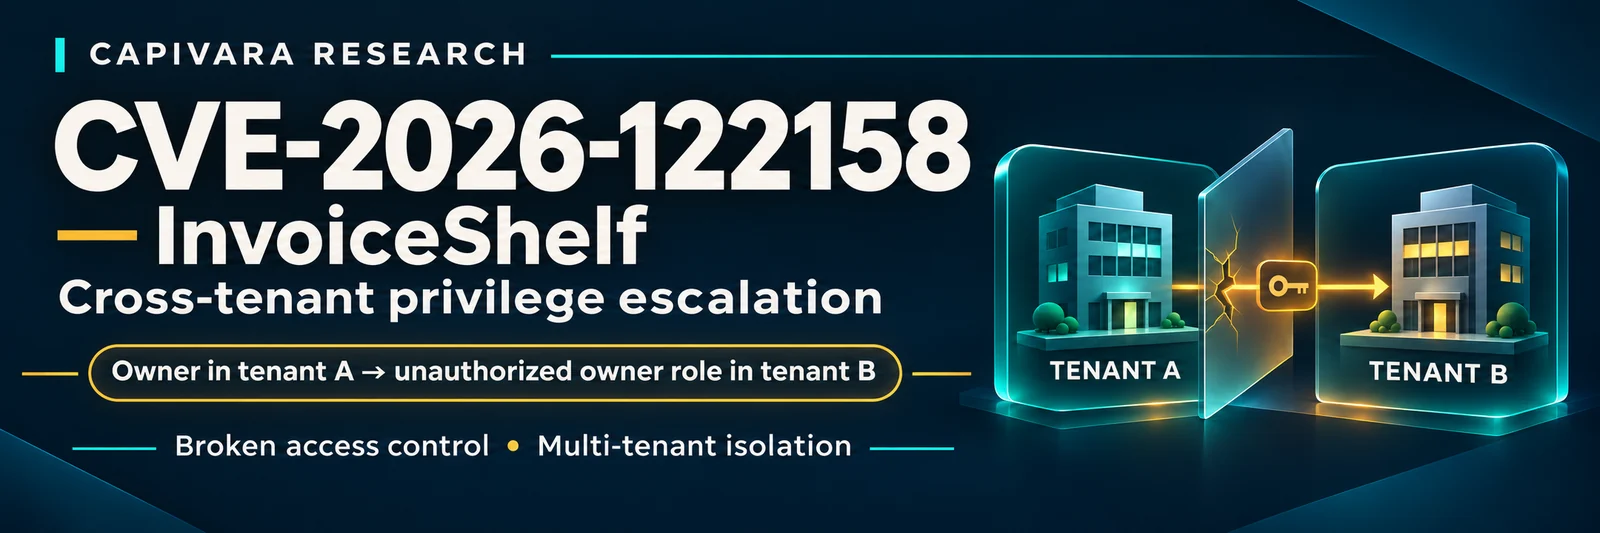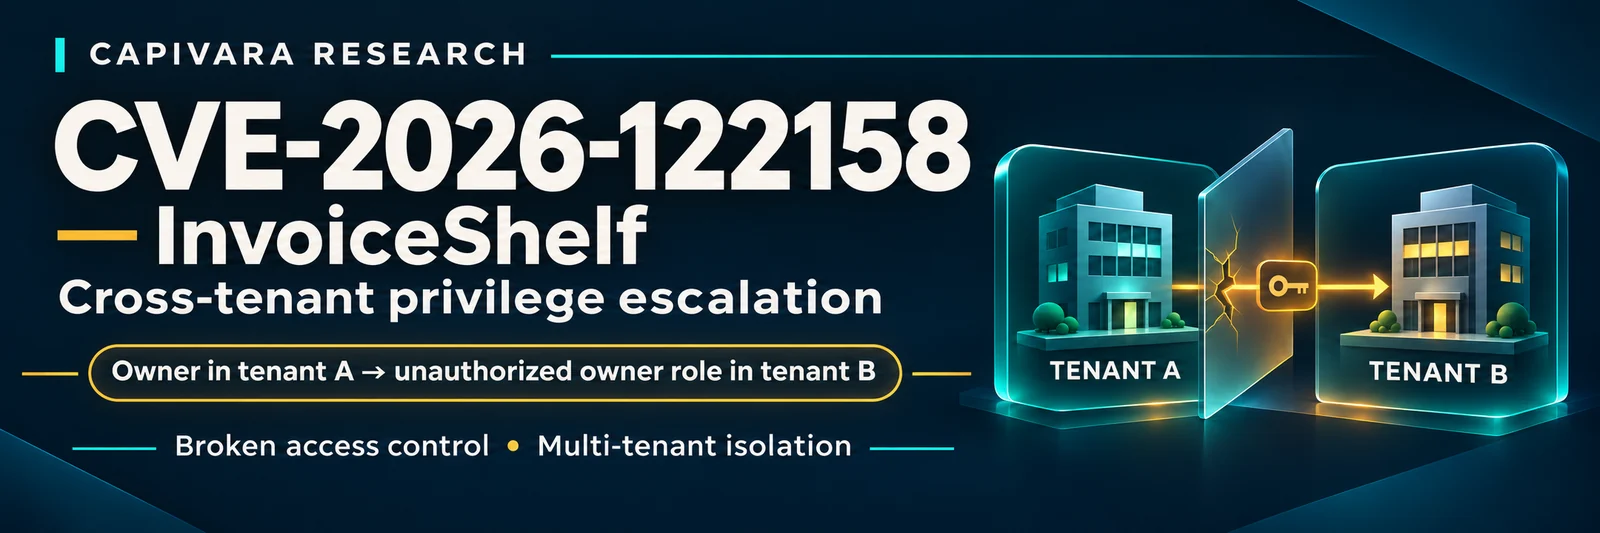
企業オーナーは、攻撃者が制御するアカウントを任意のロール(
ownerを含む)で別のテナントに配置することができます。
ブラジルポルトガル語 · 公式アドバイザリ · 2.x向け修正 · 3.x向け修正
VulDB は提出 #1028117 を受理し、VDB-431158 を作成し、CVE-2026-122158 を割り当てました。正規の CVE レコードは 2026年11月5日に公開されました。
| 項目 | 値 |
|---|---|
| 製品 | InvoiceShelf |
| 影響範囲 | <= 2.4.3; 3.0.0-alpha.1 から 3.0.0-alpha.3 |
| 修正済み | 2.4.4; 3.0.0-alpha.4 |
| GHSA 深刻度 | Critical |
| 脆弱性の種類 | CWE-284, CWE-863 (GHSA); CWE-284, CWE-266 (CVE) |
| VulDB CVSS v3.1 | 4.7 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:L/I:L/A:L/E:P/RL:O/RC:C |
| 研究者 CVSS v3.1 | 9.1 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H |
| アドバイザリ | GHSA-c9cx-7r7m-264v |
| CVE | CVE-2026-122158 |
| VulDB | VDB-431158 |
MemberRequest はクライアントが制御する companies 配列の形状のみを検証します。呼び出し元が参照された企業を所有していること、または要求されたロールを割り当てる権限があることを確認しません:
'companies' => ['required'],
'companies.*.id' => ['required'],
'companies.*.role' => ['required'],
MemberService::create() と update() はそのリストを権威あるものとして扱います。指定された ID を使用してメンバーシップを同期し、指定されたロールを割り当てる前に、Bouncer の認可スコープを指定された各企業に切り替えます:
$member->companies()->sync($memberships->pluck('id'));

foreach ($memberships as $membership) {
    BouncerFacade::scope()->to($membership['id']);
    BouncerFacade::sync($member)->roles([$membership['role']]);
}
コントローラーは、呼び出し元がアクティブな企業を所有していることを検証します。しかし、その認可判断をリクエストボディ内の companies[].id に結び付けていません。これにより、混同された認可境界が生じます:
owner of Company A
        │ authorized to create a member in A
        ▼
POST /api/v1/members
companies[0].id = Company B
companies[0].role = owner
        │ values trusted by the service
        ▼
attacker-controlled account becomes an owner of Company B
このリポジトリは、意図的に実験室専用の再現ツールを提供しています。ループバック以外のターゲットを拒否し、--execute が指定されない限り何も行いません。本開示の準備中にこれを実行することはありませんでした。
前提条件:
2.4.3 または 3.0.0-alpha.3 のテストインストール。送信せずにリクエストをプレビューする:
python3 poc/poc.py \
  --base-url http://127.0.0.1:8080 \
  --token LAB_TOKEN \
  --active-company-id 1 \
  --victim-company-id 2 \
  --email [email protected]
生成されたリクエストを確認した後、許可されたテスターは --execute を追加できます。脆弱なリリースでは、想定される脆弱な結果は HTTP 200/201 であり、Company B に owner として関連付けられた新しいメンバーが作成されます。修正済みリリースでは、企業をまたぐメンバーシップを拒否し、通常は HTTP 403 または 422 を返し、不正な関係を作成してはなりません。
poc/poc.py および poc/request.http を参照してください。
1つの正規テナントの owner が、同じインストール上の別テナントに対する管理者権限を取得できます。その結果得られるアカウントは、請求書、顧客、支払い、その他の財務記録にアクセスまたは変更したり、追加のユーザーを招待したり、選択したロールに付与されたあらゆる権限を行使したりできます。機密性、完全性、可用性が意図されたテナント境界を越えて影響を受けます。
VulDB はこの問題を、スコープ変更なし、機密性・完全性・可用性への影響は Low として Medium (4.7) と評価しています。公開されている GHSA はこれを Critical と評価していますが、研究者のベクターは管理者権限のテナント間境界をスコープ変更あり、影響 High としてモデル化しています。これらは同じ根本原因に対する異なるリスクモデルであり、利用者は自身のデプロイメントと脆弱性管理ポリシーに適合するベクターを適用すべきです。
2.4.4、3.0.0-alpha.4、またはそれ以降のリリースにアップグレードしてください。この修正により、送信された企業 ID は呼び出し元が所有する企業に制限され、ロールはその企業スコープ内で検証され、呼び出し元の権限外のメンバーシップは保持され、メンバーが呼び出し元の所有しない企業にも所属している場合の機密アカウント変更が防止されます。
0076ab9c5b1840d53690e721a1a4e7a91a068795| 日付 | イベント |
|---|---|
| 2026-09-16 | InvoiceShelf コミット 0076ab9c5b1840d53690e721a1a4e7a91a068795 を監査 |
| 2026-09-23 | ベンダーが GHSA-c9cx-7r7m-264v を公開し、capivara-research を報告者としてクレジット |
| 2026-11-04 | VulDB が提出 #1028117 を受理し、VDB-431158 を作成、CVE-2026-122158 を予約 |
| 2026-11-05 | 正規の CVE レコードが公開 |
調査および開示のクレジット:
公開されている GHSA では現在、capivara-research が Reporter、gdarko が Coordinator として記載されています。
この資料は、自身が所有するシステム、またはテストの明示的な許可を得たシステムでのみ使用してください。再現ツールはループバックのラボ環境ターゲットに限定されています。公開されている、または第三者の InvoiceShelf インストールに対してテストを行わないでください。