Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-67223 — この脆弱性により、リモートの攻撃者が認証なしで直接サポートチケット、内部ケース、およびそれらのすべての機密添付ファイルにアクセスできます。Arandaのレコードを自動的に反復してダウンロードすることで、機密情報が大量流出にさらされることになります。 | Kitploit
ツール/GitHubGitHub/brandonperezlara/cve-2025-67223
脆弱性分析エクスプロイトデータ流出情報収集ウェブセキュリティペネトレーションテスト
GitHubbrandonperezlara/cve-2025-67223

CVE-2025-67223

この脆弱性により、リモートの攻撃者が認証なしで直接サポートチケット、内部ケース、およびそれらのすべての機密添付ファイルにアクセスできます。Arandaのレコードを自動的に反復してダウンロードすることで、機密情報が大量流出にさらされることになります。

リポジトリを見る
406ヶ月前未レビュー
共有

CVE-2025-67223: Aranda Service Deskにおける不適切なアクセス制御と情報漏洩

CVE ID: CVE-2025-67223
影響を受ける製品: Aranda Service Desk (Aranda File Server - AFSモジュール)
影響を受けるバージョン: < 8.3.12
著者: Brandon Perez Lara


🚨 概要

Aranda Service Deskのファイル管理モジュール(Aranda File Server)において、重大な脆弱性が確認されました。このシステムは、予測可能な名前(例: YYYYMMDD.log)の日次アクティビティログを、アクセス制限なしで公開ディレクトリ(/AFS/logs/)に保存しています。

この脆弱性のリスクレベルは重大です: この欠陥により、認証されていないリモート攻撃者が、自動化された方法でArandaのログを反復的にダウンロードすることが可能になります。核心的な問題は、これらのログファイルがシステム上のすべてのアップロードファイルの仮想パスを露呈し、攻撃者がサポートチケット、機密性の高いAranda内部ケース、および関連するすべての機密ファイル添付ファイルを無差別に閲覧・窃取できる点にあります。

🛠️ 概念実証 (PoC)

攻撃チェーンは、公開されたログの特定、内部ファイルパスの抽出、そして機密ファイルへの直接アクセスから構成されます。

1 - ログアクセス: 現在または過去の日付(例: 20251201.log)を参照する単純なHTTPリクエストが /AFS/logs/ ディレクトリに対して行われます。 2026-04-29_10h43_47

2 - パス抽出(情報漏洩): ログをダウンロードすると、SERVICE DESK FILE UPLOADED ServiceCalls\\365763\\description...html のような相対パスが露出します。さらに、ログ内のエラーメッセージには絶対サーバーパス(例: D:\\inetpub\\wwwroot\\...)が含まれています。

2026-04-27_20h32_40

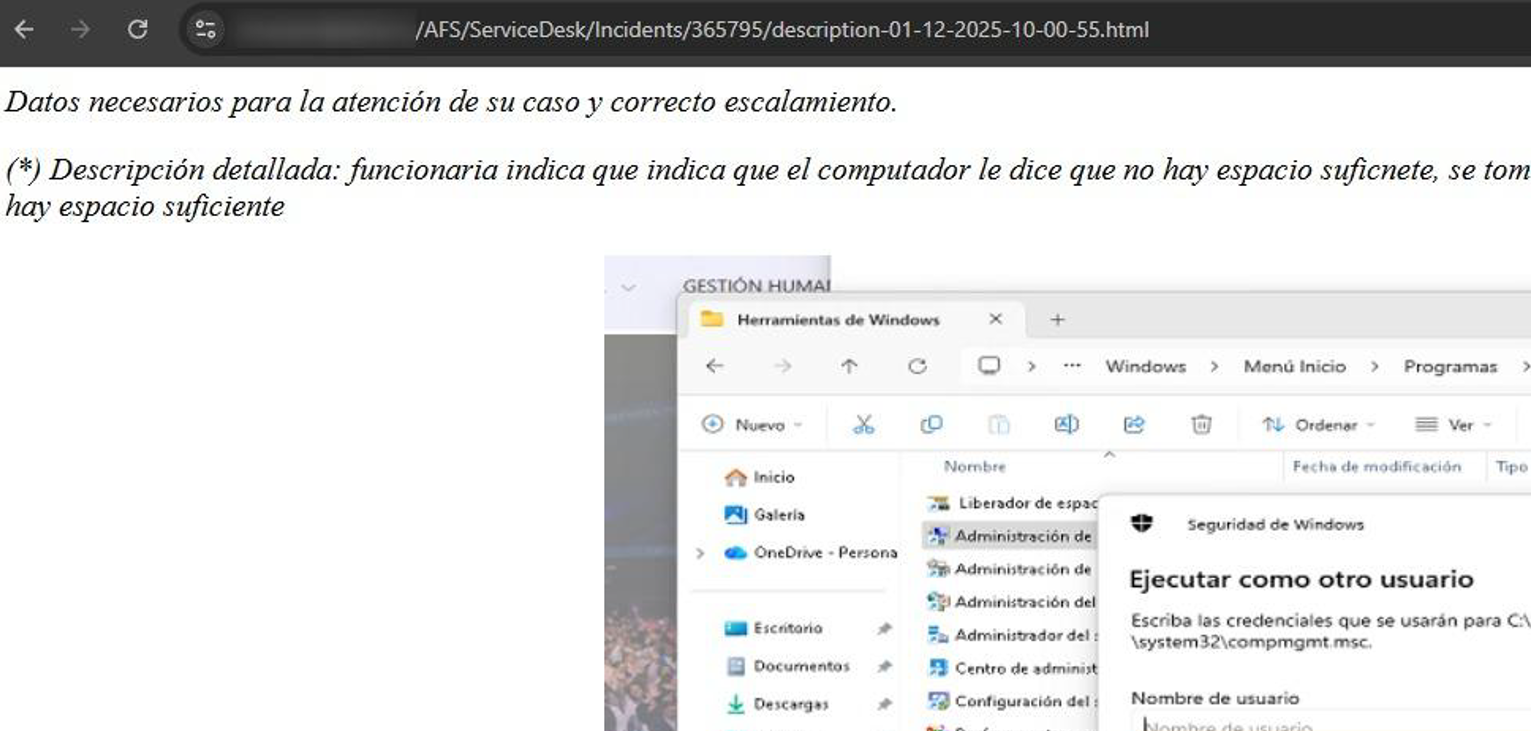
3 - 直接アクセス(アクセス制御の欠如): システムはこれらの静的リソースに対してユーザーセッションを検証しないため、攻撃者は抽出したパスをベースURL(例: /AFS/ServiceDesk/ServiceCalls/...)と連結するだけでファイルにアクセスできます。

2026-04-27_20h33_32 2026-04-27_20h33_49

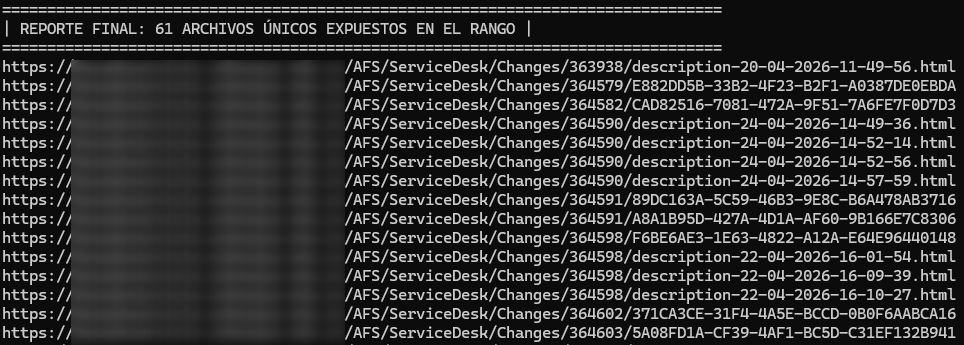
情報窃取: この方法を使用すると、チケットのHTML説明文、さらにPDF、ZIPファイル、画像、SQLスクリプトなどの機密添付ファイルをダウンロードすることが可能です。

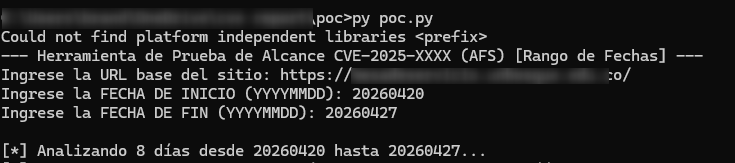
スクリプト CVE-2025-67223.py: 2026-04-27_20h38_50
2026-04-27_20h40_27

影響

この脆弱性により、第三者は以下を静かに窃取できます。

  • PII: インシデントを報告したユーザーの名前、電話番号、メールアドレス。
  • 企業秘密: 詳細なインシデントの説明と、あらゆる種類の機密添付文書。
  • インフラストラクチャ: サーバーの内部ディレクトリ構造に関する知識。

修正策

  • Aranda Softwareはこの問題に対処するパッチをリリースしました。主な実装推奨事項は以下の通りです。

  • Aranda Service Deskをバージョン8.3.12以上に更新する。

  • ログへのアクセスを制限するために、ログを web root(wwwroot)の外部に移動する。

  • /ServiceDesk/ServiceCalls/ および /Incidents/ ディレクトリへのアクセスに対して、必須のセッション検証を実施する。

  • IIS Webサーバーでディレクトリ一覧表示を無効にする。

サイバーセキュリティは協力的な取り組みです。この報告に対応いただいた開発チームおよびセキュリティチームに感謝します。システムを常に最新の状態に保ってください。💻🔒

公式リファレンス

  • CVEレコード: https://www.cve.org/CVERecord?id=CVE-2025-67223
  • Aranda Software リリースノート: https://docs.arandasoft.com/at-v8-release-notes/en/pages/release_pdf/file_server.html
  • 製品情報: https://arandasoft.com/en/productos/aranda-service-management/
  • https://www.linkedin.com/in/brandonperezlara/

#Cybersecurity #Pentesting #CVE #Vulnerability #Infosec #EthicalHacking #BugBounty

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    354
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →