CVE-2023-38831 の WinRAR ファイルをテスト用に簡単に作成する方法
この脆弱性とサンプルについて言及した記事: https://www.group-ib.com/blog/cve-2023-38831-winrar-zero-day/
使用していた WinRAR のバージョンは WinRAR 5.91.0 です。
悪意のある WinRAR ファイル (049af32f678da5e344315ce46787e8fc https://gist.github.com/BoredHackerBlog/83cd5ca743189bf72b28ebaabe3c3df0) を取得し、フォルダとメインの readme ファイル以外のすべてのファイルを削除しました。
自分のコマンドを含む新しいファイルを作成し、それを ReadMe.txt フォルダに追加し、ファイル名を 'ReadMe.txt .cmd.' に変更しました。
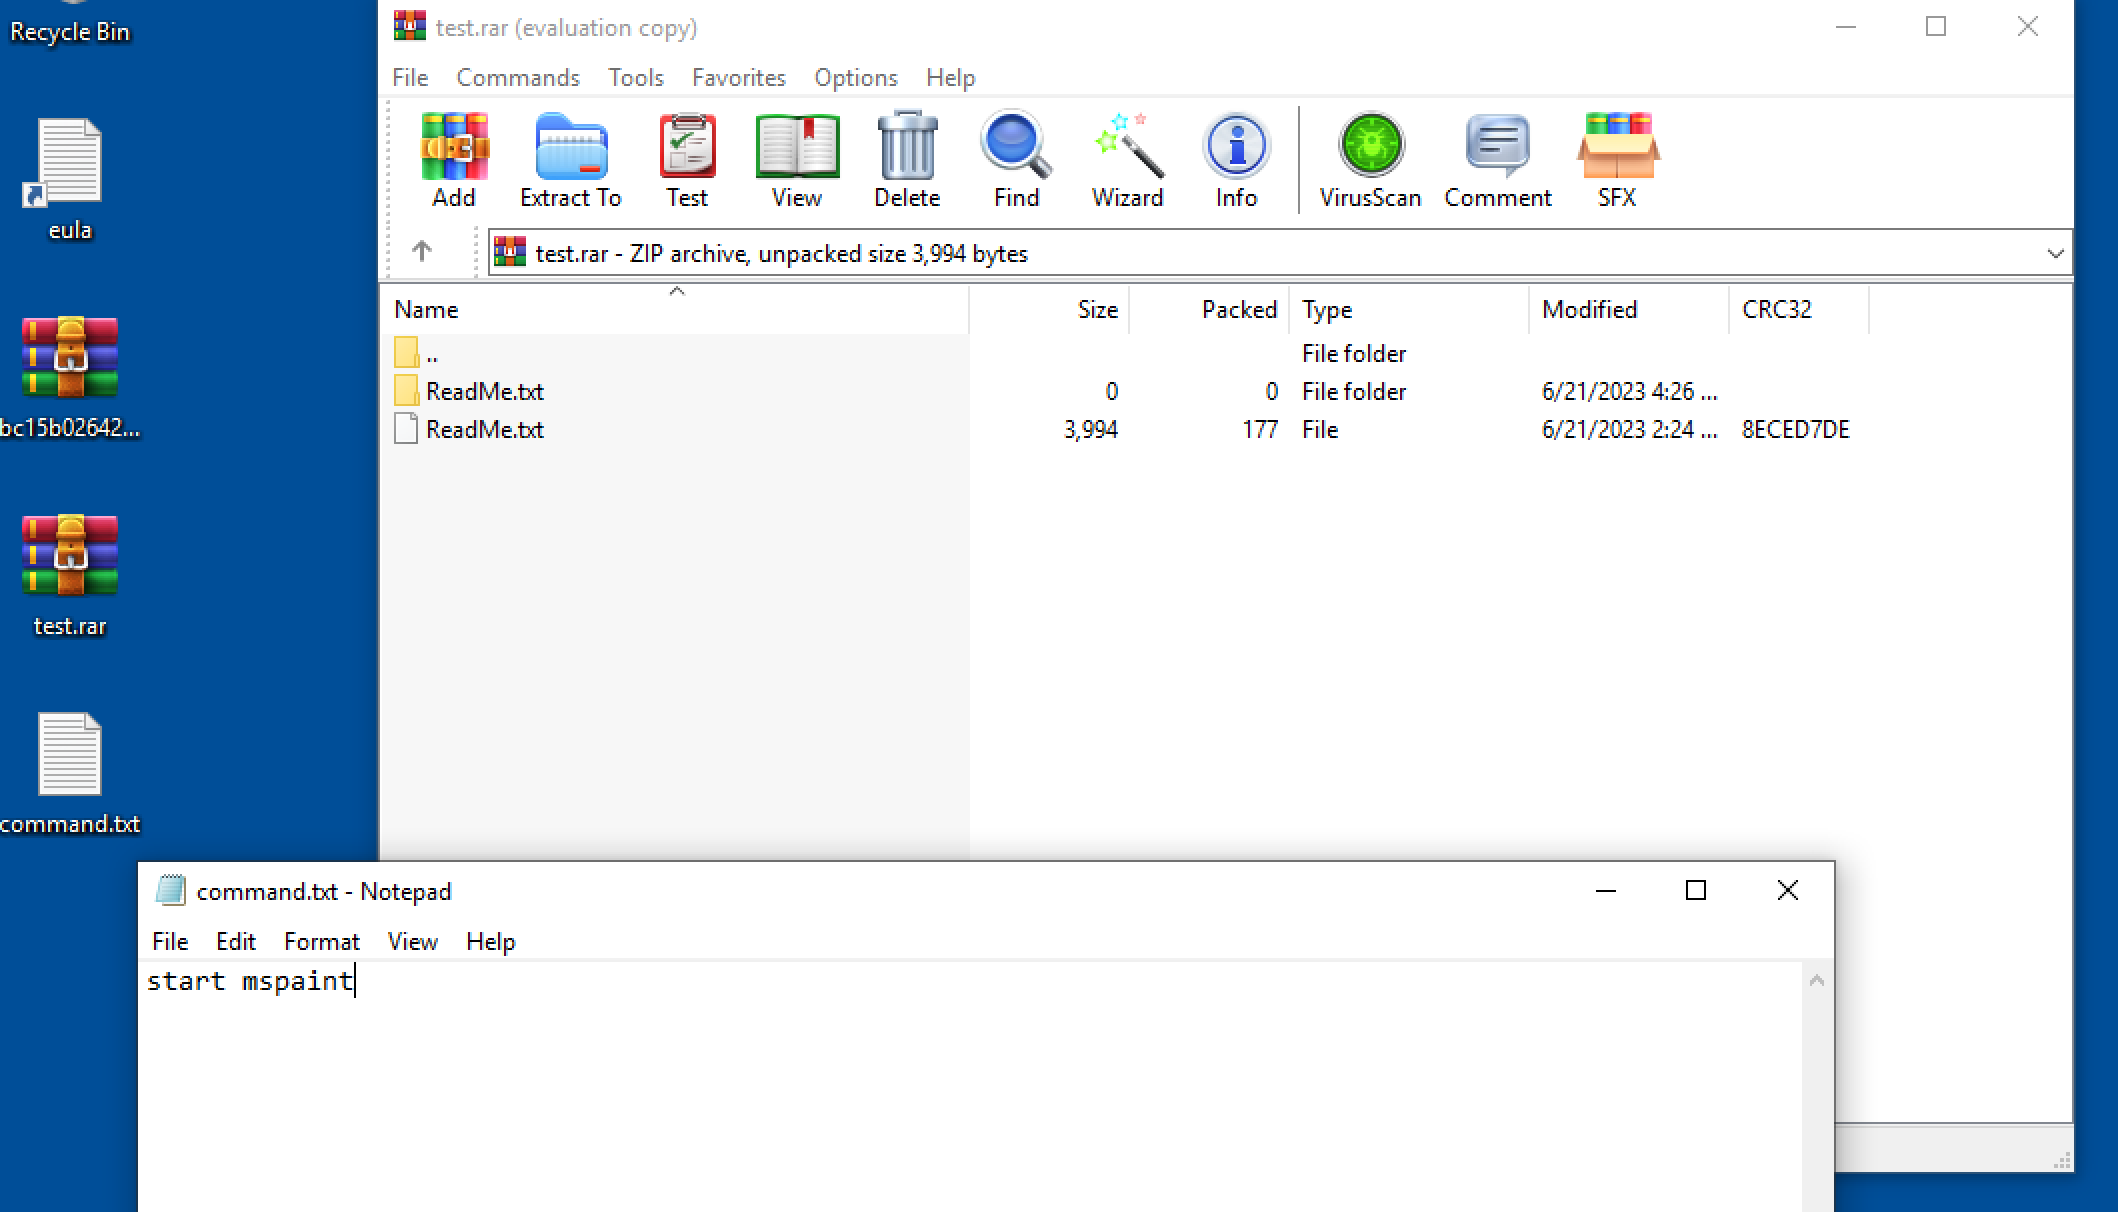
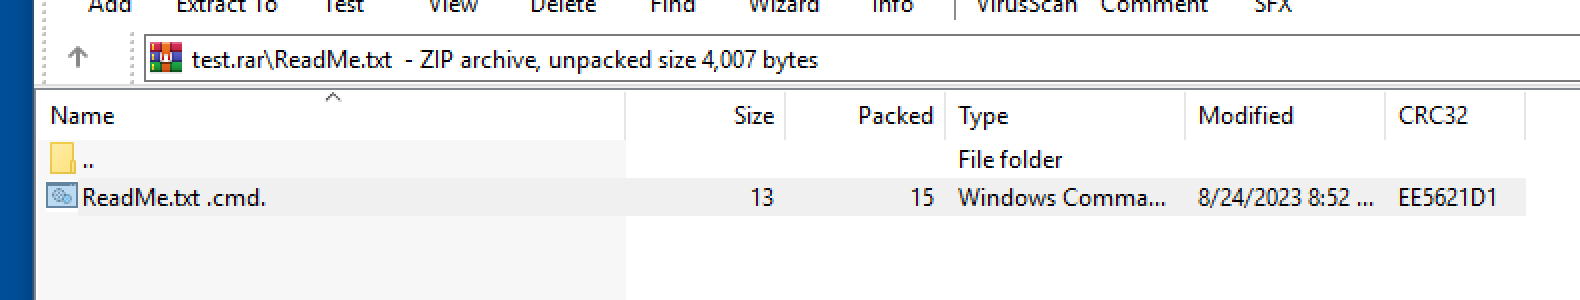
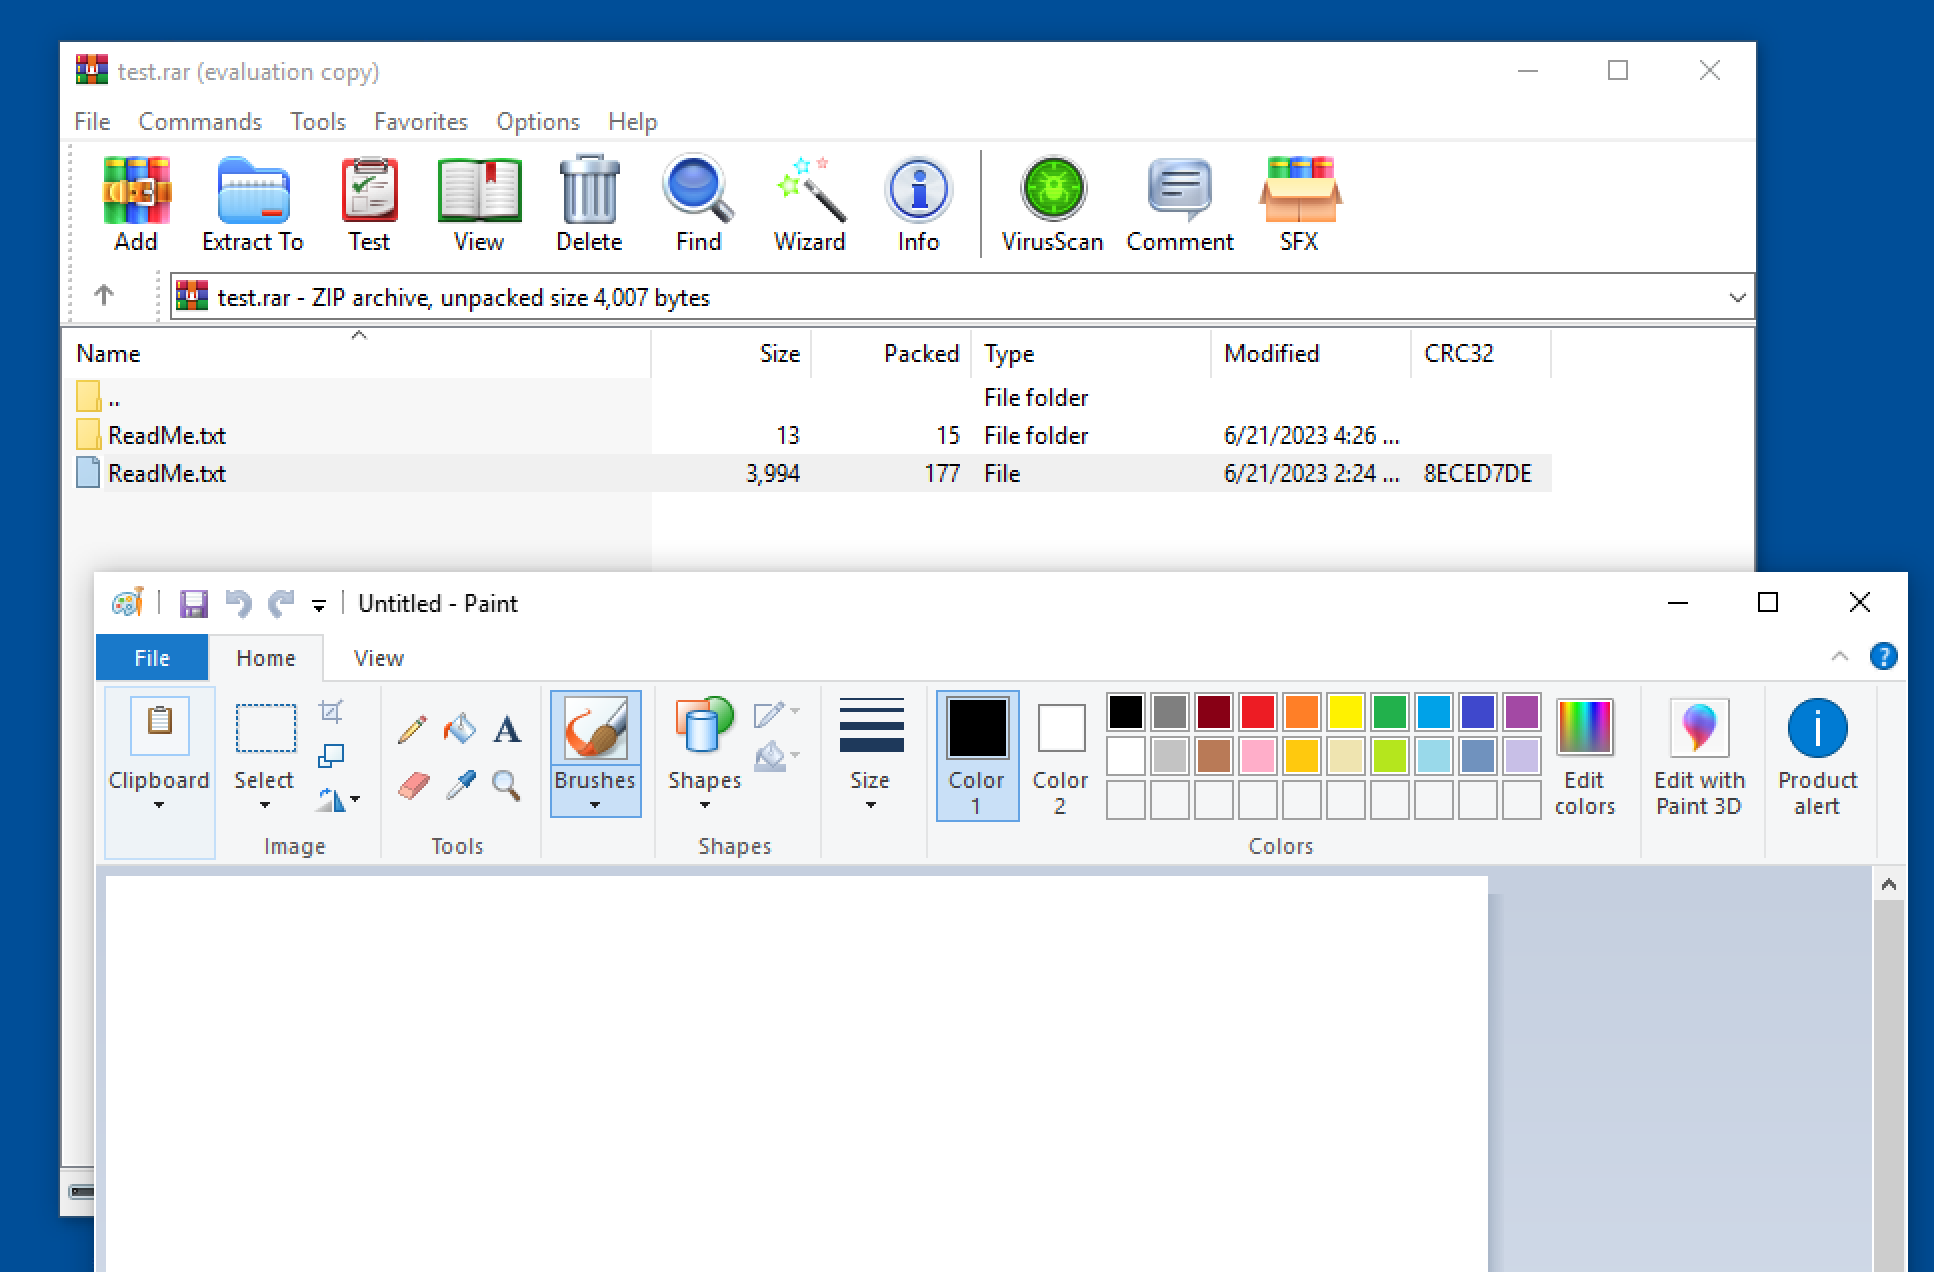
'ReadMe.txt .cmd' も機能します。.bat も同様です。自由に試してみてください。
このリポジトリ内の test.rar はテストに使用できます。コマンドファイルは含まれていませんので、自分で追加する必要があります。
参考までに: テストに改変された悪意のあるファイルを使用するのは理想的ではありません。サンドボックスや仮想マシン内で試してください。