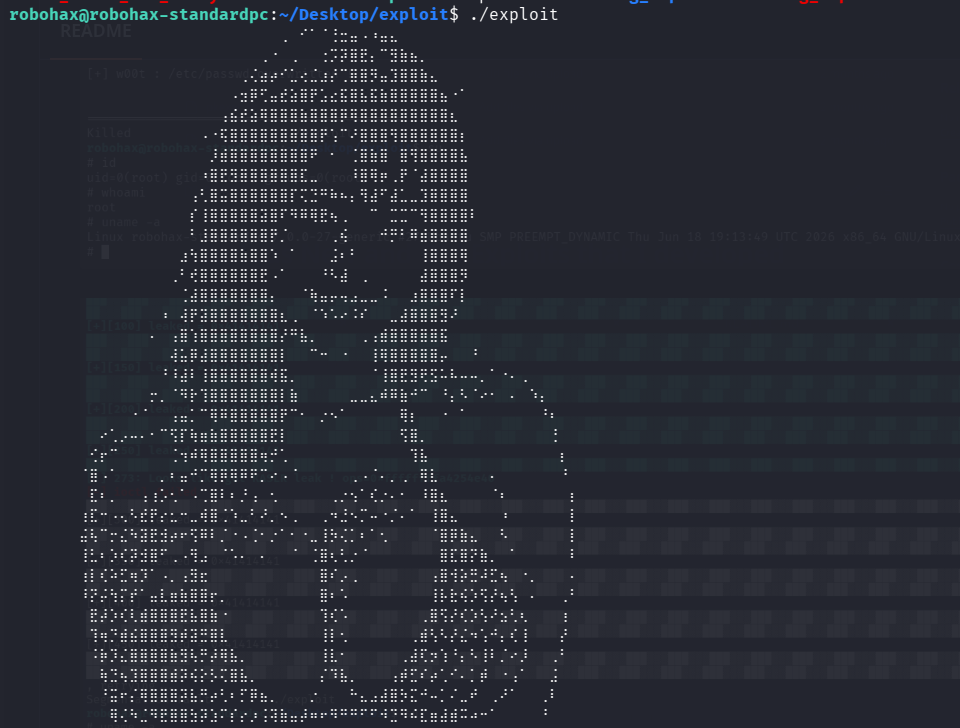
 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 Linux 7.0用 DRM GEM UAF エクスプロイト - Linuxカーネル7のUse-After-Freeに対する初の動作可能なPoC - 作者 Antonius (sw0rdm4n, w1sdom, ev1lut10n)

c0d3 by : Antonius (w1sdom / ev1lut10n / sw0rdm4n) - bluedragonsec.com
https://github.com/bluedragonsecurity
このエクスプロイトは限られた環境で動作します。以下の要件を確認してください !!!
これは一体何なのか ?
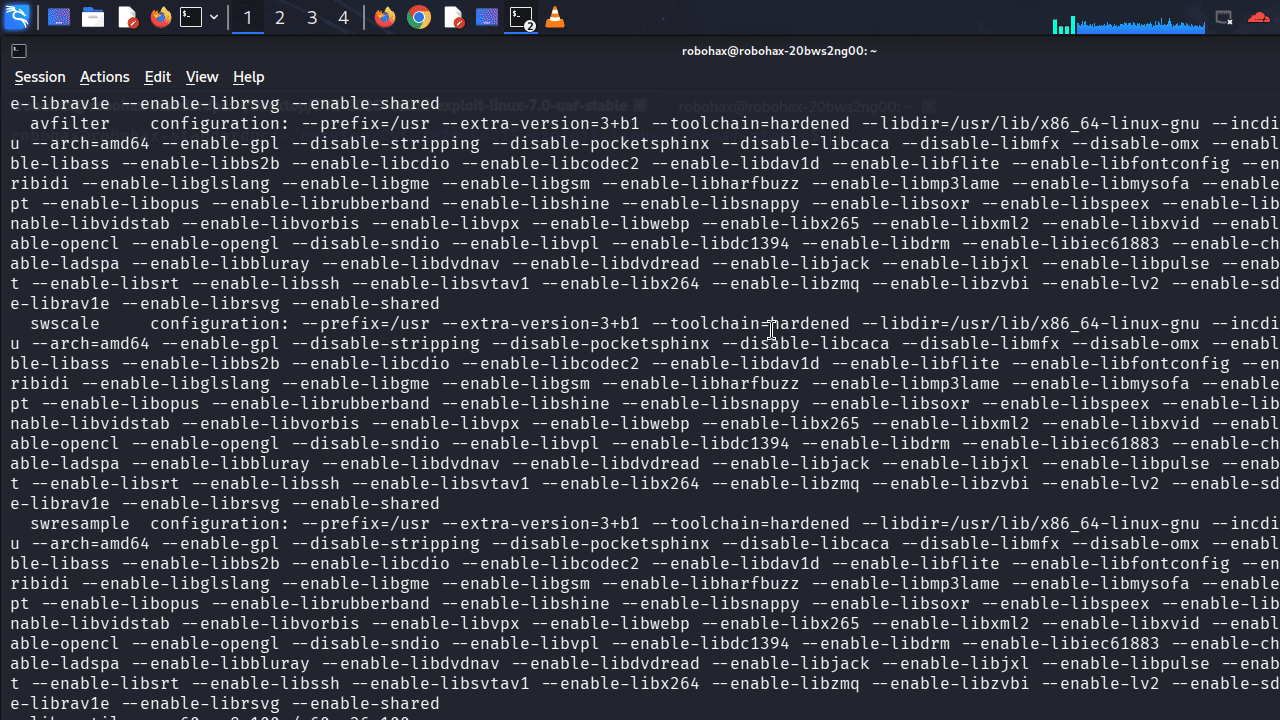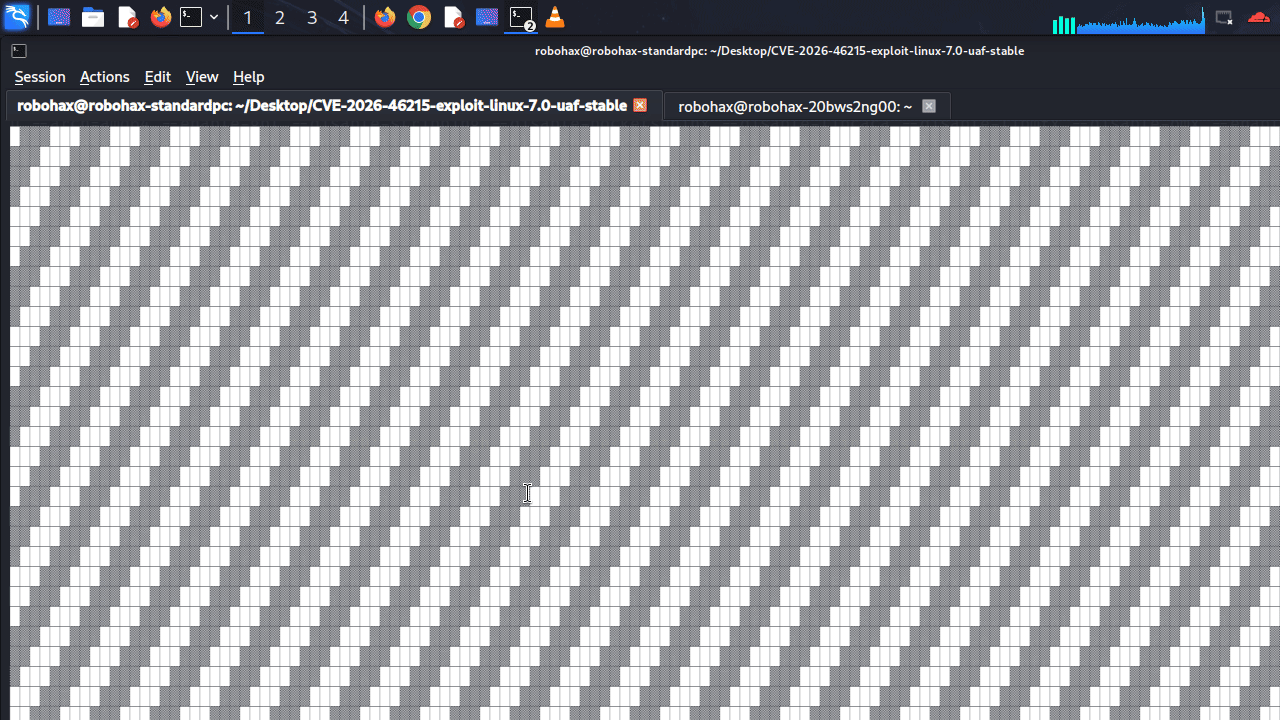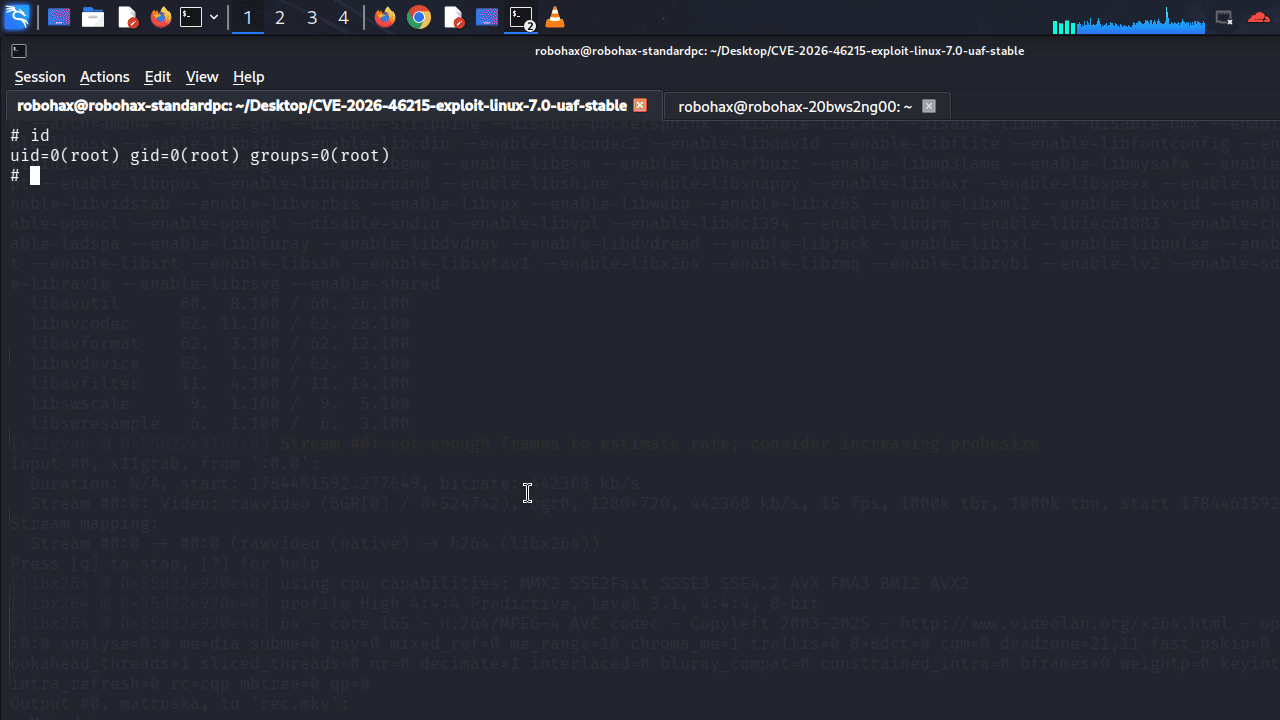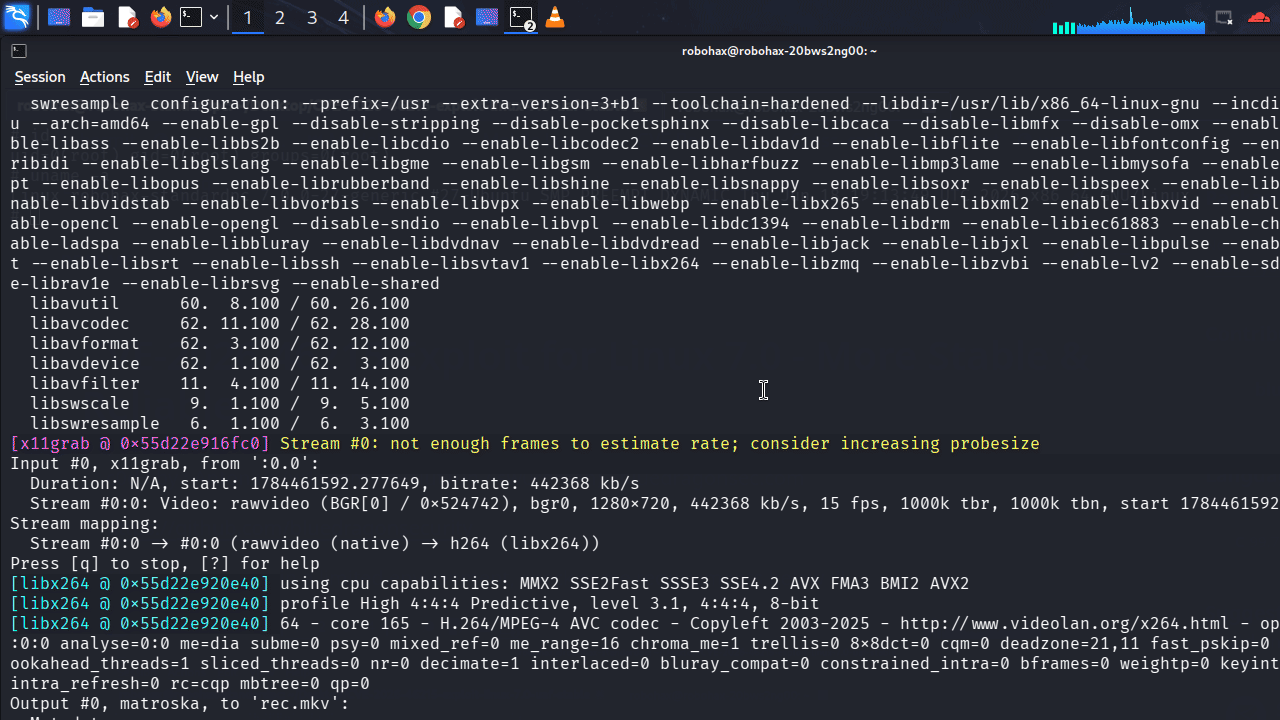
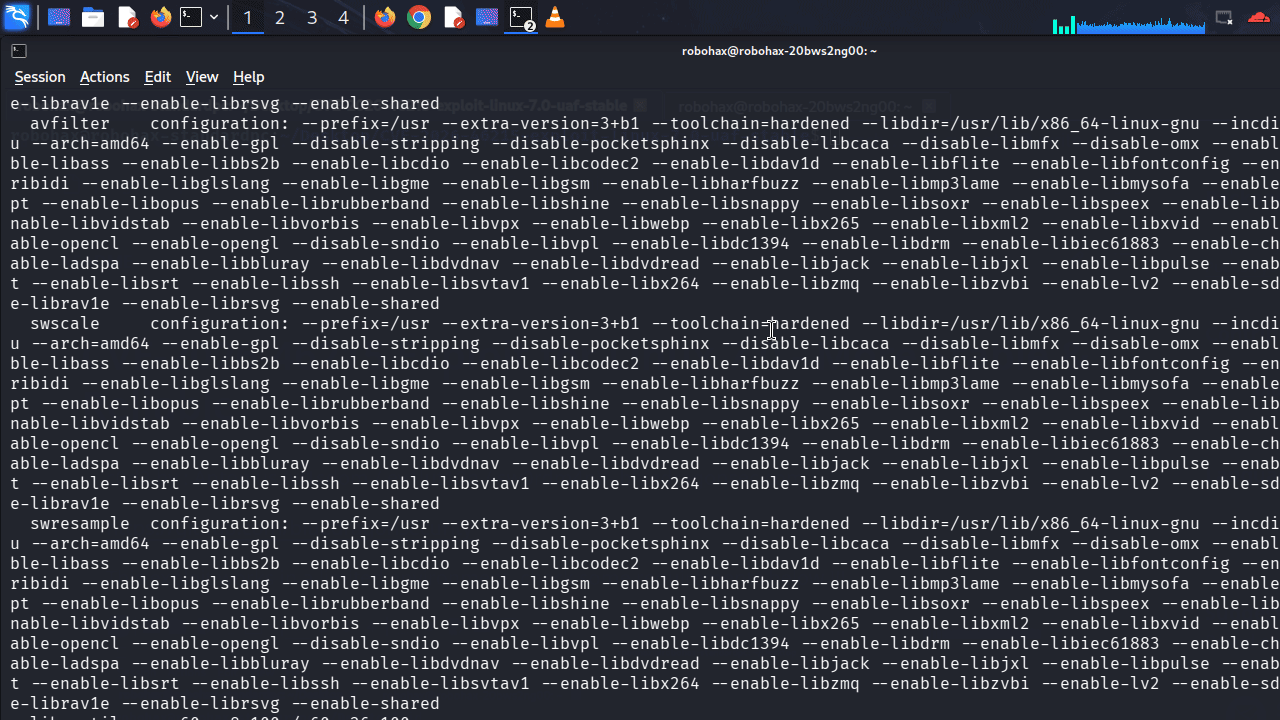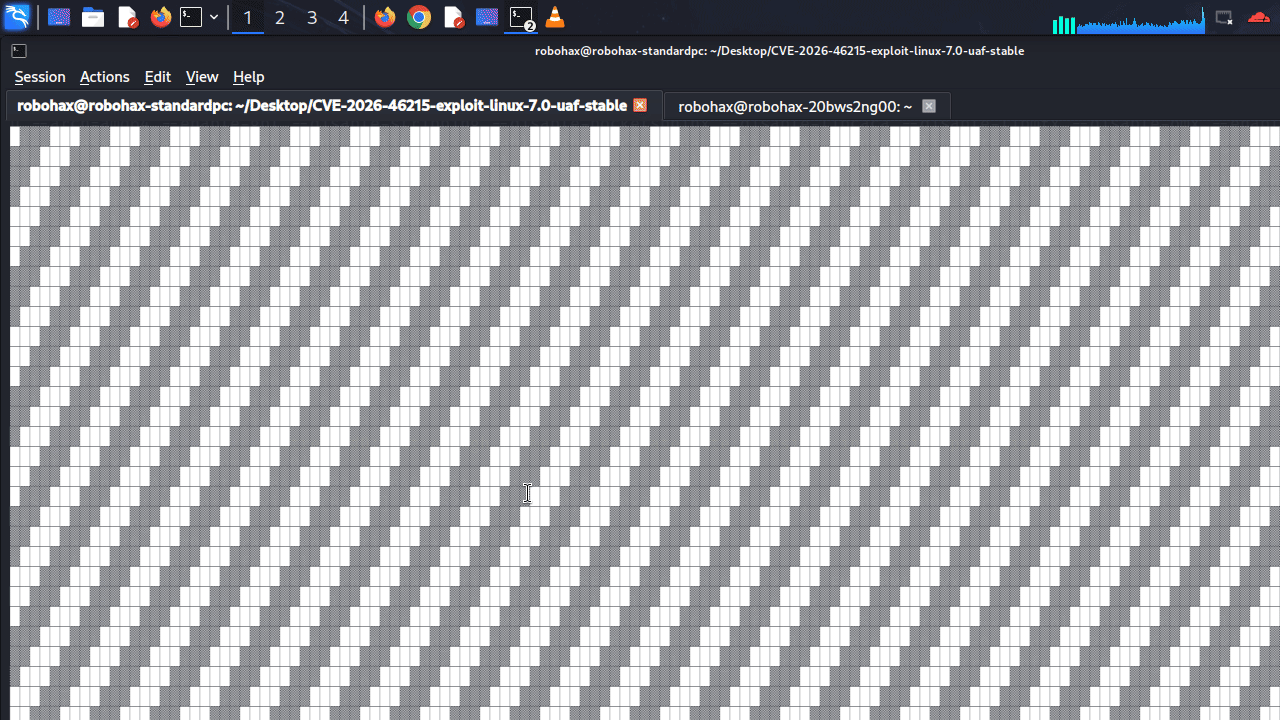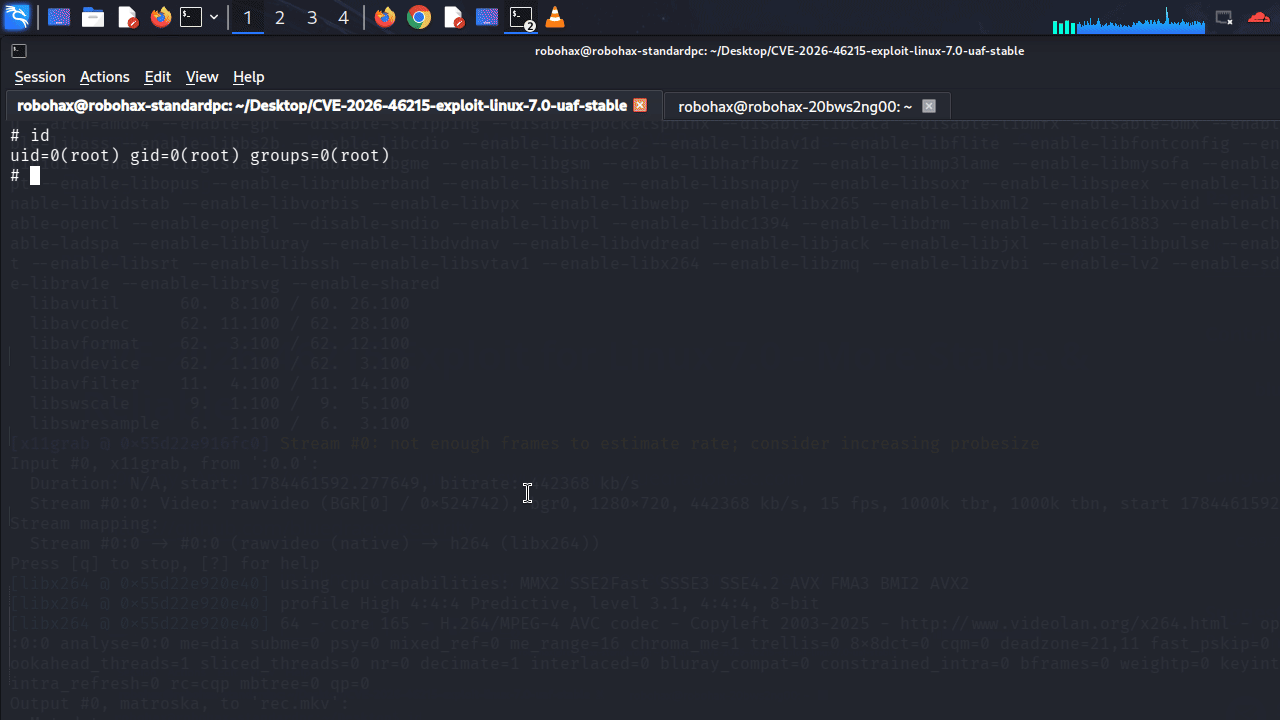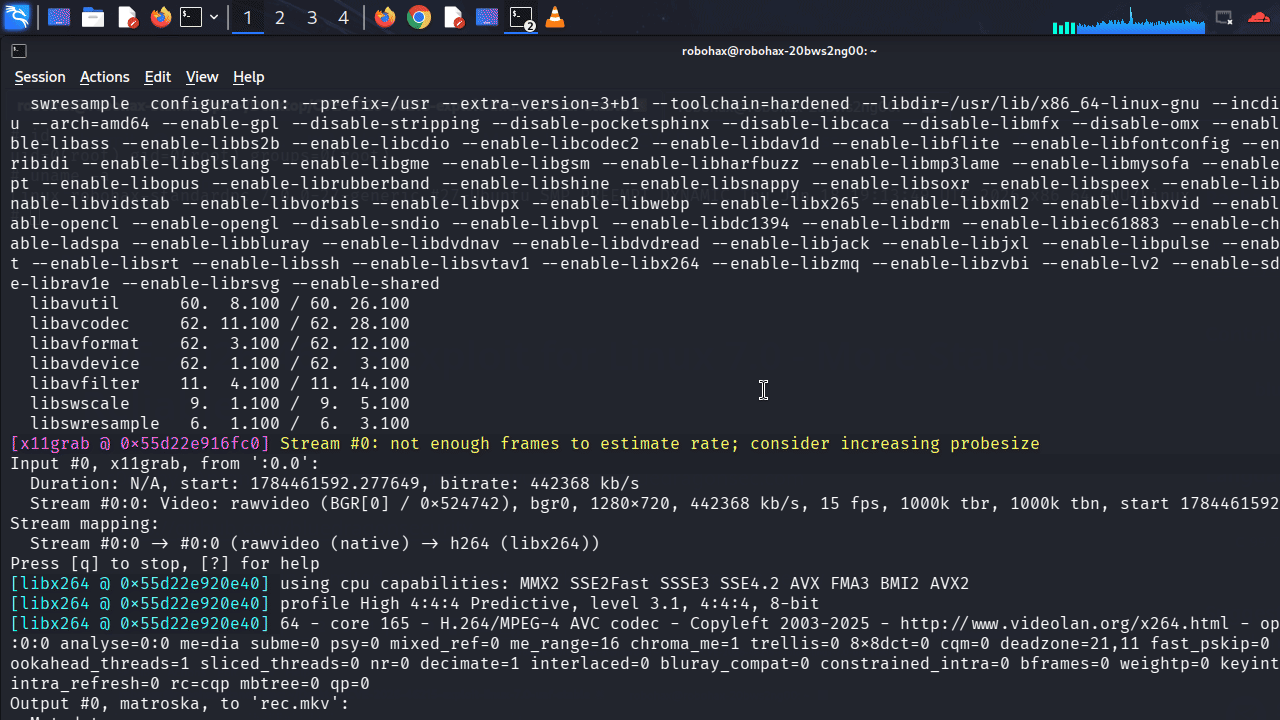
これは CVE-2026-46215 (Linux カーネル Use After Free) を Linux 7.0 向けに適応させたエクスプロイトです !!! このエクスプロイトは、私が最初に公開したエクスプロイトよりも安定しており信頼性が高いです。
クロスキャッシュ技術 : SheavesSiphon
SheavesSiphon は、私が Linux 7.* シリーズで発明した新しいクロスキャッシュ技術です
しばらくお待ちください ... 悪用プロセスには時間がかかる場合があります。
バグは ? 古いハンドルが null 化されていない -> ダングリングポインタ (UAF への競合)
このエクスプロイトを実行する際はしばらくお待ちください ! これには長い時間がかかります !
kratnowl クロスキャッシュからの改良版
gcc -o exploit exploit.c -lpthread -lutil -static
このエクスプロイトは Linux 7.0 向けに設計されましたが、 脆弱性は 7.0 から 7.0.8 に存在し、7.0-rc* シリーズも含まれます Linux 7.0 のみを搭載した lubuntu 26 でのみテスト済み !!!
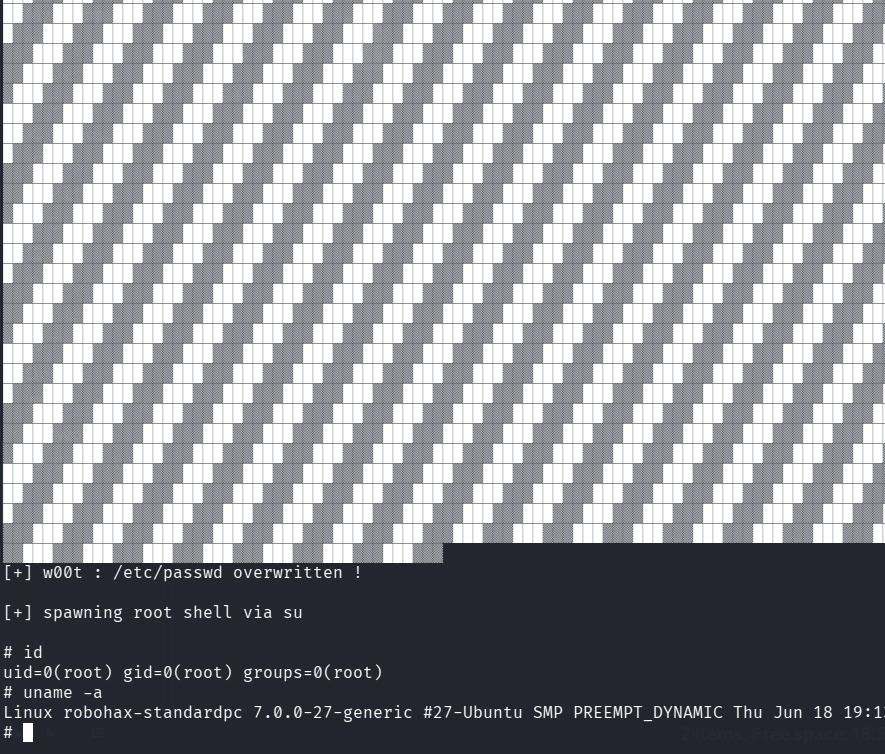
Linux 7.0 を搭載した lubuntu 26、ubuntu 26、または ubuntu 26 server を使用してください。 linux 7.0.1 - 7.0.8 は脆弱ですが、私は 7.0 以外のバージョン向けにこのエクスプロイトを設計していません ただし、試すことはできます。もしかしたらこのエクスプロイトは動作するかもしれません (私は linux 7.0 以外のバージョンは試していません) 注 : このエクスプロイトは linux 7.0 向けに設計されています。
このコマンドを使用してください (単なる例です): qemu-system-x86_64
-machine type=q35,accel=kvm
-enable-kvm -cpu host -smp $(nproc) -m 6G
-drive file=lubuntu26.qcow2,format=qcow2,if=virtio,cache=none,aio=io_uring,discard=unmap
-netdev user,id=n0,hostfwd=tcp::2222-:22
-device virtio-net-pci,netdev=n0
-device virtio-rng-pci -device virtio-balloon
-vga virtio -display spice-app
-device virtio-serial-pci
-chardev spicevmc,id=spicechannel0,name=vdagent
-device virtserialport,chardev=spicechannel0,name=com.redhat.spice.0
-device qemu-xhci,id=xhci
-device usb-tablet,bus=xhci.0 -device usb-kbd,bus=xhci.0
-rtc base=utc,clock=host
-serial mon:stdio
-s
このエクスプロイトを動作させるには、OS がテキストモードである必要があります。
lubuntu 26 または ubuntu 26 の場合、エクスプロイトをテストする前に以下を実行してください :
sudo systemctl set-default multi-user.target && reboot
このエラーを回避するには : [-] No DRM、lubuntu ではユーザーが video グループに属している必要があります。エクスプロイトを実行する前に以下を実行してください:
sudo usermod -a -G video your_username && newgrp video
例 : 私のユーザーは robohax なので :
sudo usermod -a -G video robohax && newgrp video
テスト :
robohax@robohax-standardpc:~$ id
uid=1000(robohax) gid=1000(robohax) groups=1000(robohax),4(adm),24(cdrom),27(sudo),30(dip),44(video),46(plugdev),110(lpadmin),978(sambashare)
44(video) ===> これは /dev/dri を開くために必要です !!!
エクスプロイトが動作している (スタックしていない) ことを示すプログレスバーを追加しました。 プログレスバーが動いている限り... OS を再起動する必要はありません。