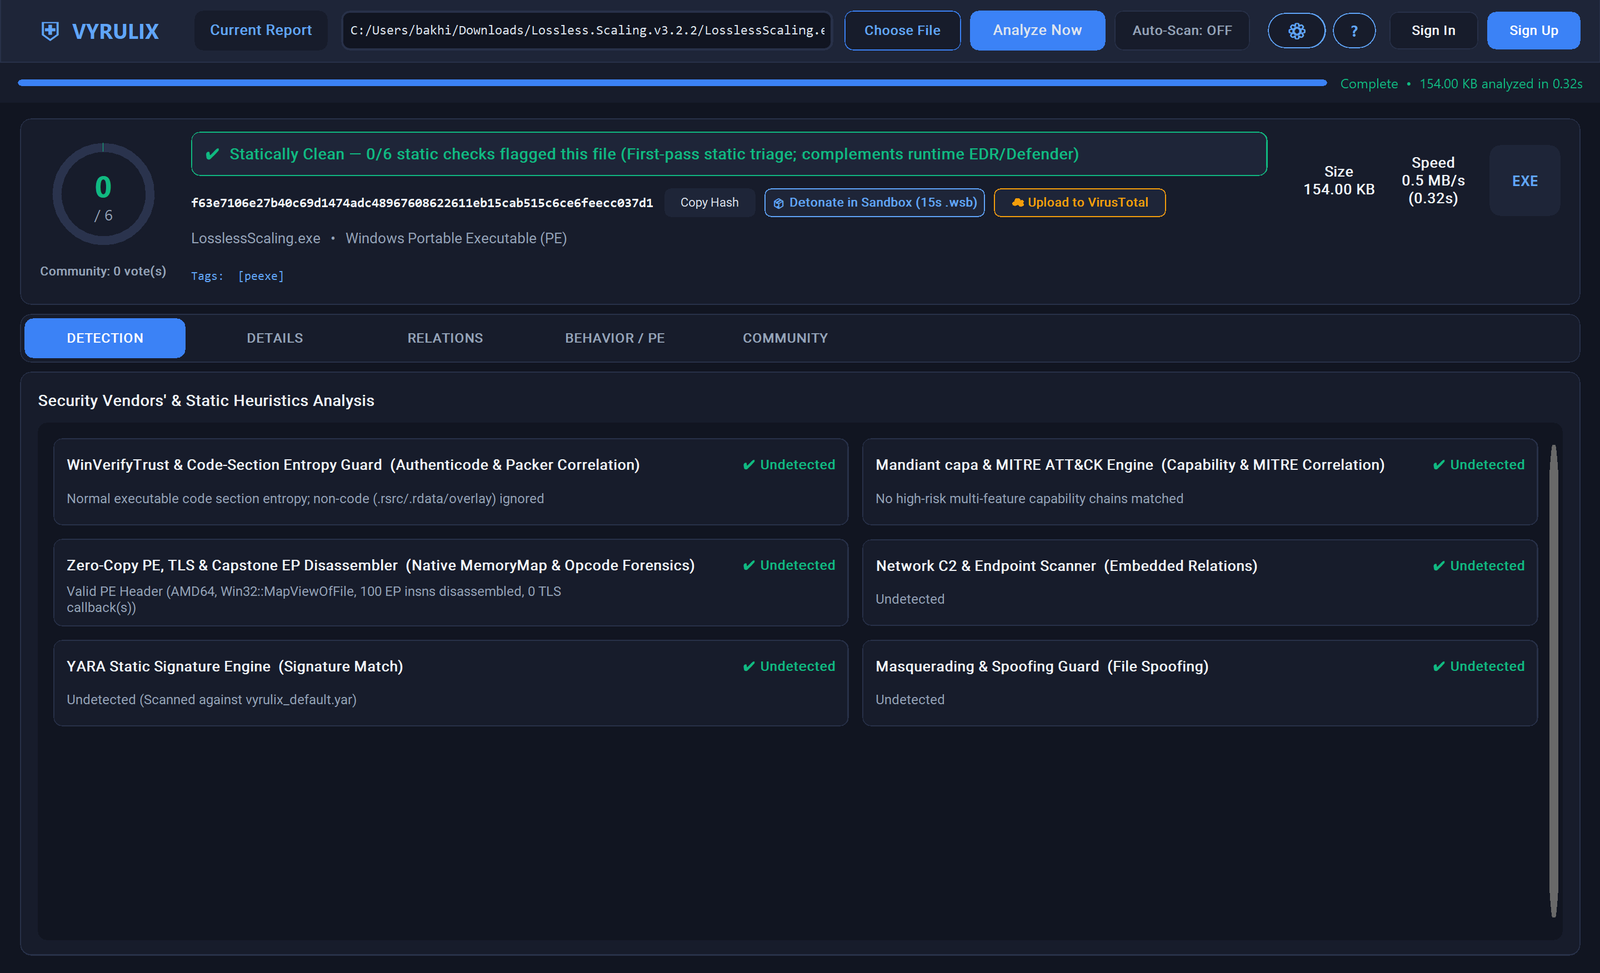

Windows向けのオープンソースでベアメタルのデスクトップマルウェアトリアージおよび静的脅威インテリジェンスワークベンチ(MapViewOfFileによるPE解析、Capstone逆アセンブリ、capaによるMITREマッピング、15秒のWindows Sandbox起爆)。
| 検出とトリアージの判定 | 詳細なPE解析、逆アセンブリ、および動作検査 |
|---|---|
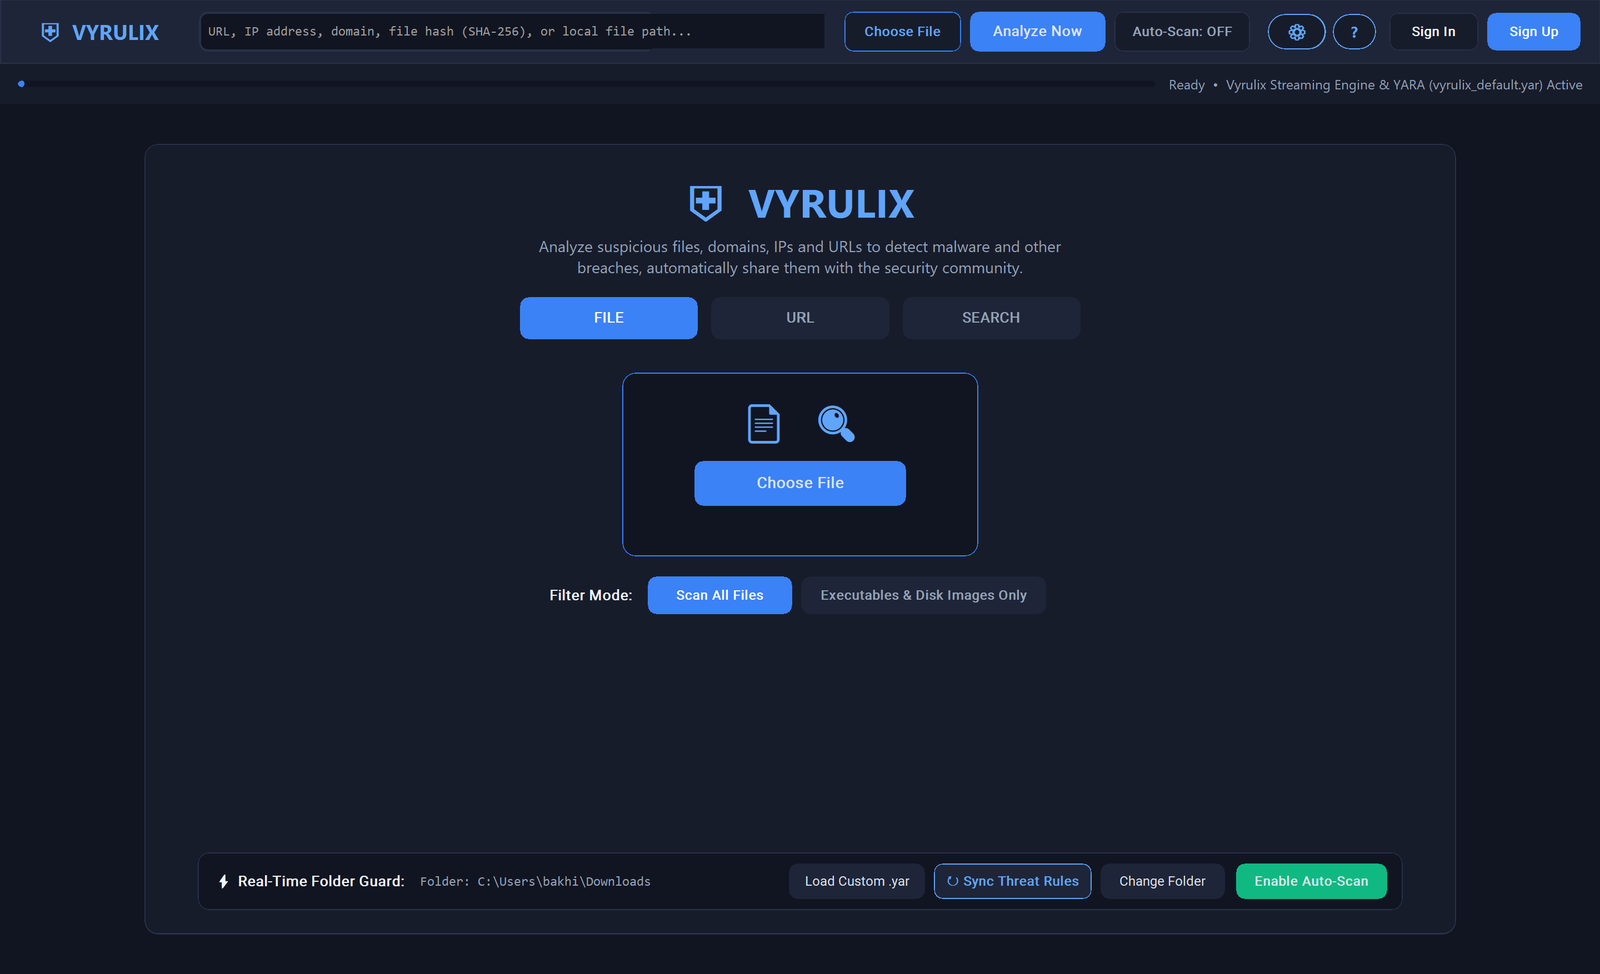 | 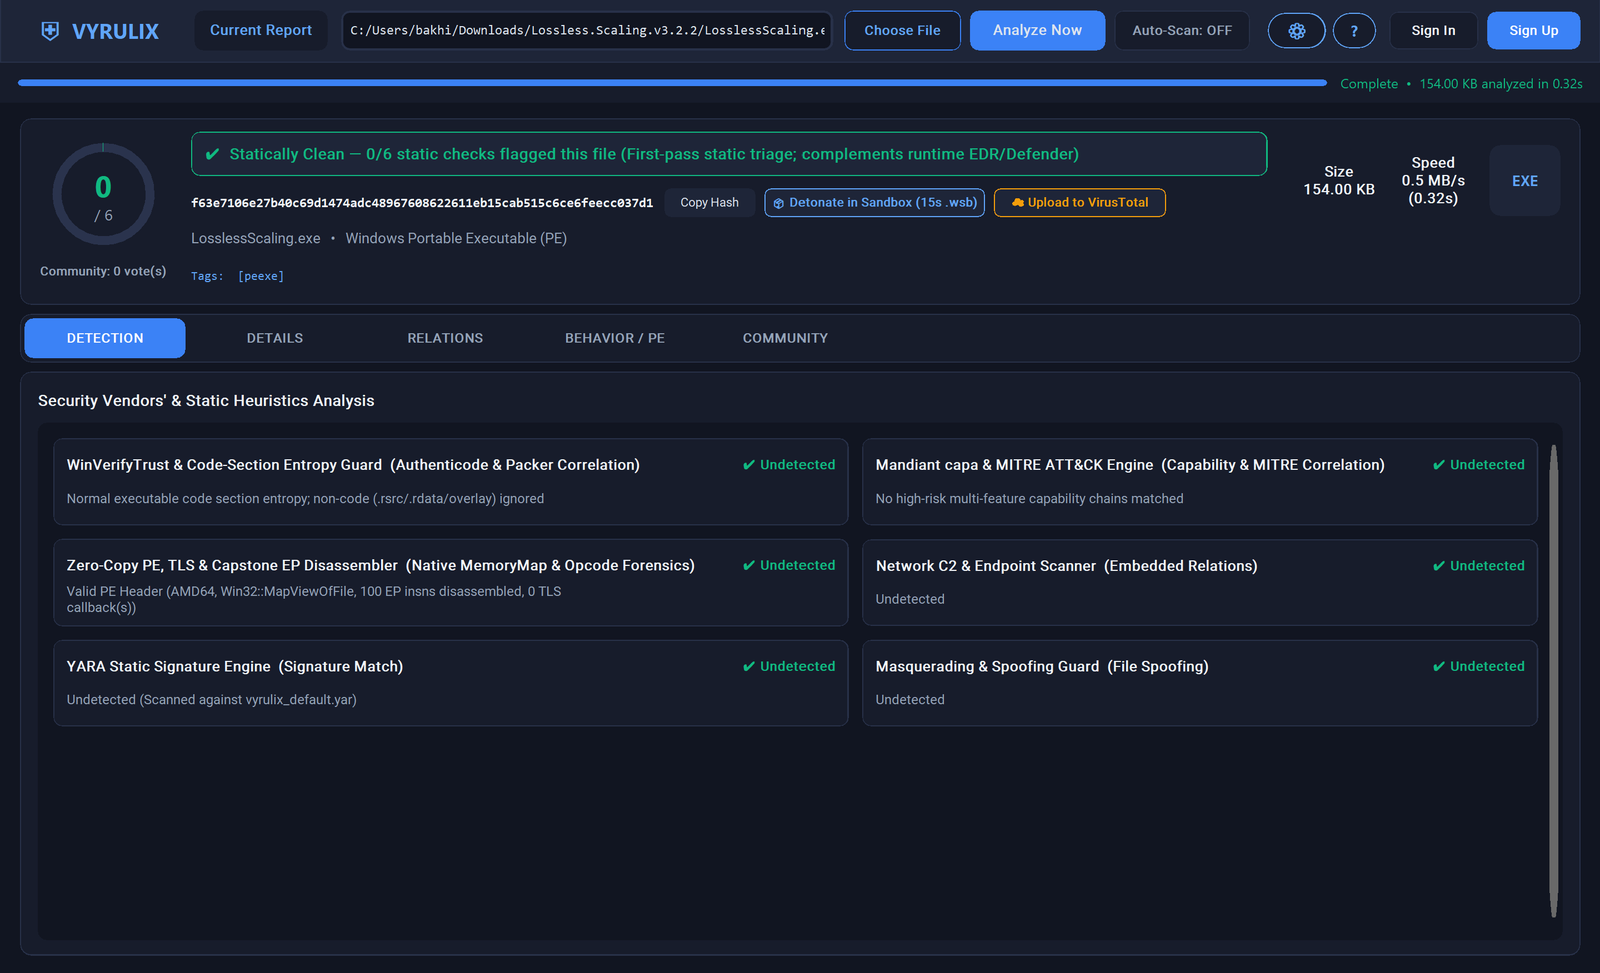 |
Vyrulix は、Windows向けのオープンソースでベアメタル動作のデスクトップマルウェアトリアージおよび静的脅威インテリジェンスワークベンチです。断片化されたリバースエンジニアリングのワークフローを統合し、ゼロコピーのPE検査、エントリポイントの逆アセンブリ、動作マッピング、トリプルハッシュによる亜種クラスタリング、および使い捨てサンドボックスを、単一の統合されたダークモードダッシュボードにまとめます。
適用範囲に関する注記: Vyrulix は、マルウェア研究者、SOCアナリスト、および学生向けに設計された、オンデマンドのフォレンジックトリアージおよび検査ステーションです。リアルタイムのRing-0エンドポイント検出および応答(EDR)エージェントではありません。このツールと併用して、常にエンドポイント保護を有効にしておいてください。
MapViewOfFile): Win32の\\?\長パスサポート(260文字超)とゼロヒープコピーのオーバーヘッドなしで、PE32/PE32+ヘッダーを仮想メモリ上で直接検査します。セクションのエントロピー、インポートアドレステーブル(IAT)の枯渇ヒューリスティック、エクスポートテーブルのリフレクティブローダー(ReflectiveLoader)、およびエントリポイント前のTLSコールバック(T1055.005)を評価します。WinVerifyTrust(wintrust.dll)を介して、発行元の署名チェーンと証明書の失効ステータス(WTD_REVOKE_WHOLECHAIN)を暗号学的に検証し、検証済みの信頼されたソフトウェアに対する無害な汎用パッカー警告を抑制しつつ、信頼されていない、または失効した署名付きかつパックされたバイナリを検出します。capa および MITRE ATT&CK® マッピング: APIインポートチェーン、TLSフック、および構造的異常を、実用的なMITRE ATT&CKテクニックおよびMalware Behavior Catalog(MBC)IDに変換します(オプションでスタンドアロンのcapa CLI統合も可能)。Capstone): AddressOfEntryPointにある最初の100命令を逆アセンブルし、パッカースタブ(PUSHAD/PUSHFD)、アンパッカーの復号ループ、PEB/TEBウォーク(T1622)、および自己書き換えコード(SMC)を検出します。組み込みの純Python製x86/x64フォールバックデコーダーによって支援されます。ImpHash、ssdeep(CTPH)、およびTLSH局所性ハッシュを組み合わせ、クラウドのSHA-256検索でヒットしない場合でも、再コンパイルまたは再パックされたマルウェア亜種をクラスタリングします。.wsb)デトネーション: サニタイズされた静的ファイル名でターゲットを読み取り専用のHyper-VマイクロVM内に配置し、強化されたPowerShellモニターで、親プロセスの急速な終了、TCP/UDPビーコン、およびドロップされた子ペイロード(cmd.exe、powershell.exe、rundll32.exe、mshta.exe)を傍受します。(Windows 10/11 Pro、Enterprise、またはEducationで、Windows Sandbox / Hyper-Vが有効になっている必要があります。)watchdogディレクトリ監視と、~/.vyrulix/community.jsonに保存されるローカルファーストのアナリストノートおよび判定履歴(オプションのVYRULIX_API_PROXY_URL同期付き)を組み合わせます。使い捨ての仮想マシン内でテストするリバースエンジニア向けに、VyrulixはPython依存関係を一切必要としないポータブル実行ファイルとしてパッケージ化されています。
Vyrulix-v1.1-win64.zipをダウンロードし、リリースノートに記載されたSHA-256ハッシュと照合して検証します。Vyrulix.exeを_internalディレクトリと一緒に保持してください)、Vyrulix.exeを実行します。ソースからVyrulixを実行する、またはスタンドアロンバイナリをローカルでビルドするには、Windows上に**Python 3.9+**がインストールされていることを確認してください。
git clone https://github.com/bakhishovism/Vyrulix.git
cd Vyrulix
pip install -r requirements.txt
python main.py
python build_vyrulix.py
コンパイル済みのポータブルバンドルは dist/Vyrulix/Vyrulix.exe に生成されます。
Vyrulix/
├── main.py              # CustomTkinter dark-mode UI, report panes, and async worker queue
├── scanner.py           # Zero-copy PE parser, Capstone disassembler, YARA, capa, & .wsb sandbox engine
├── community.py         # Local-first analyst accounts, verdict tallies, and PBKDF2 credential storage
├── build_vyrulix.py     # PyInstaller 6.x spec generator and portable bundle builder
├── requirements.txt     # Python dependencies
└── screenshots/         # UI preview images

