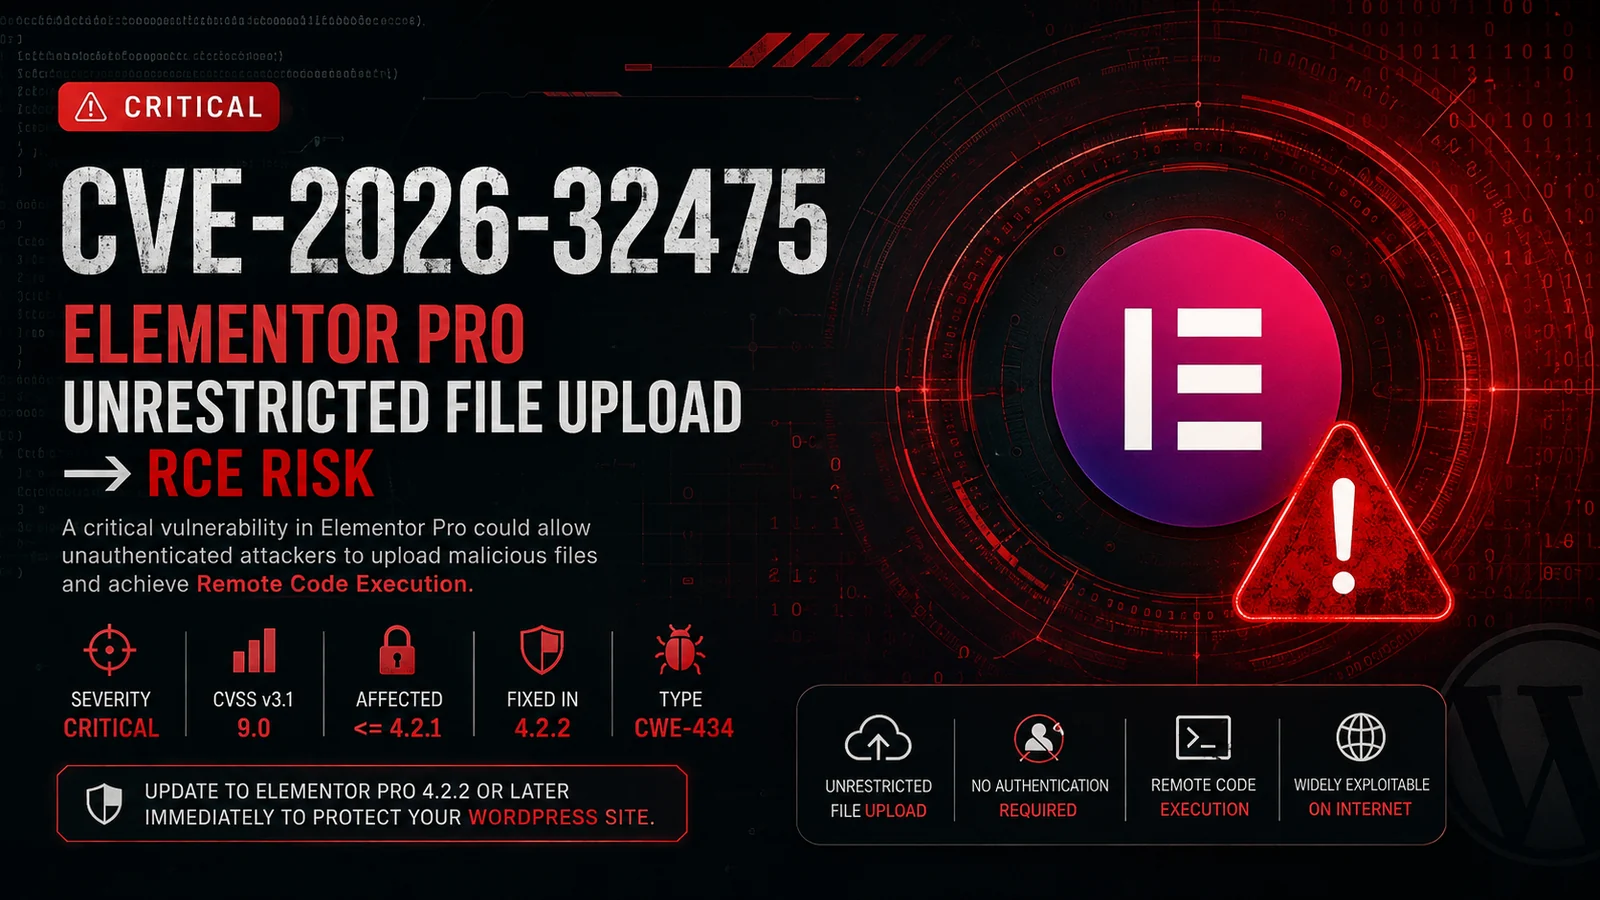

Elementor Pro における重大な無制限ファイルアップロードの脆弱性
リモートコード実行(RCE)につながる可能性
CVE-2026-32475 は、広く導入されている WordPress ページビルダープラグインである Elementor Pro に影響する重大なセキュリティ脆弱性です。
この脆弱性はファイルアップロードに対する制限の不備に関係しており、攻撃者がサーバー側で処理され得る危険なファイルタイプをアップロードできる可能性があります。
脆弱な構成では、悪用に成功すると、基盤となる WordPress/PHP プロセスの権限で**リモートコード実行(RCE)**に至る可能性があります。
セキュリティに関する注意: このドキュメントは、防御的研究および許可されたセキュリティテストのために、脆弱性とその影響を説明するものです。武器化されたエクスプロイトペイロードは含まれていません。
| 項目 | 詳細 |
|---|---|
| CVE | CVE-2026-32475 |
| 製品 | Elementor Pro |
| プラットフォーム | WordPress |
| 脆弱性の種類 | 危険な種類のファイルの無制限アップロード |
| CWE | CWE-434 |
| 深刻度 | 🔴 重大 |
| CVSS | 9.0 |
| 影響を受けるバージョン | <= 4.2.1 |
| 修正バージョン | 4.2.2 |
| 潜在的な影響 | リモートコード実行 |
この脆弱性は、Elementor Pro がアップロードされたファイルを検証し、その後処理する方法に関係しています。
検証段階とファイル処理段階の間の不一致により、巧妙に細工されたマルチパートアップロードデータが想定された制限を回避できる可能性があります。
概念的には:
          HTTP Multipart Upload
                    │
                    ▼
          ┌───────────────────┐
          │ Upload Validation │
          └─────────┬─────────┘
                    │
             Validation Bypass
                    │
                    ▼
          ┌───────────────────┐
          │ File Processing   │
          └─────────┬─────────┘
                    │
                    ▼
          Dangerous File Type
                    │
                    ▼
             Server Execution
                    │
                    ▼
                  RCE
そのため、このセキュリティ問題は、検証レイヤーが安全と見なす内容と処理レイヤーが最終的に扱う内容の間の一貫性のない想定に起因します。
脆弱なインストール環境に対して悪用が成功した場合、攻撃者は潜在的に以下が可能になる可能性があります:
実際の影響は、WordPress/PHP プロセスの権限とサーバー設定に大きく依存します。
この脆弱性は、Elementor Pro によって公開されるファイルアップロード機能に関連しています。
簡略化した攻撃チェーンは次のように表せます:
Attacker
   │
   │ Crafted HTTP request
   ▼
WordPress
   │
   ▼
Elementor Pro
   │
   ├── Upload validation
   │
   ├── File processing
   │
   ▼
Filesystem
   │
   ▼
Potentially executable content
   │
   ▼
Remote Code Execution
⚠️ 悪用は、自身が所有するシステム、または明示的なテスト許可を得たシステムに対してのみ行ってください。
主要な修復策はアップグレードです:
Elementor Pro 4.2.1
        ↓
Elementor Pro 4.2.2+
WordPress の管理画面から:
Dashboard
   └── Plugins
        └── Elementor Pro
             └── Version
潜在的に露出しているインストール環境については、以下を調査してください:
Web server access logs
PHP logs
WordPress logs
File modification timestamps
Authentication logs
WAF events
異常なマルチパートアップロードリクエストや、WordPress が管理するディレクトリに予期しないファイルが出現していないかを監視してください。
セキュリティチームは以下を監視できます:
POST requests
      │
      ├── multipart/form-data
      │
      ├── unusual filename parameters
      │
      ├── unexpected extensions
      │
      └── suspicious upload destinations
追加の指標には以下が含まれる場合があります:
許可されたテストでは、実行可能なペイロードを展開するのではなく、対象が影響を受けるバージョンを実行しているかどうかの判定に焦点を当てた安全な評価を行うべきです。
インベントリ確認の例:
Target
  │
  ▼
WordPress detected
  │
  ▼
Elementor Pro detected
  │
  ▼
Version identified
  │
  ├── <= 4.2.1 → ⚠️ Potentially vulnerable
  │
  └── >= 4.2.2 → ✅ Patched
| リスク | 評価 |
|---|---|
| 機密性 | 🔴 高 |
| 完全性 | 🔴 高 |
| 可用性 | 🟠 高 |
| 悪用可能性 | 🔴 高 |
| 総合的な深刻度 | 🔴 重大 |
WordPress を運用している組織向け:
CVE-2026-32475CWE-434 — Unrestricted Upload of File with Dangerous Type4.2.2このリポジトリは、防御的セキュリティ研究、脆弱性分析、教育、および許可されたペネトレーションテストを目的としています。
明示的な許可なく、システムに対して脆弱性研究やテスト手法を使用しないでください。
著者は、このドキュメントに含まれる情報の悪用について責任を負いません。
Security Research • Vulnerability Analysis • Defensive Engineering









