Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-31402 — CVE-2026-31402 のアドバイザリ解説。Linux カーネル NFSv4.0 LOCK リプレイキャッシュにおけるヒープオーバーフローであり、影響を受けるコンポーネント、リモート攻撃ベクター、影響、および緩和策を扱う。 | Kitploit
ツール/GitHubGitHub/ashrafzaryouh/cve-2026-31402
防御ツール脆弱性分析ネットワークセキュリティ論文と研究学習と教育
GitHubashrafzaryouh/cve-2026-31402

CVE-2026-31402

CVE-2026-31402 のアドバイザリ解説。Linux カーネル NFSv4.0 LOCK リプレイキャッシュにおけるヒープオーバーフローであり、影響を受けるコンポーネント、リモート攻撃ベクター、影響、および緩和策を扱う。

リポジトリを見る
7ヶ月前未レビュー
共有

🛡️ CVE-2026-31402 – NFSv4 LOCK リプレイキャッシュのヒープオーバーフロー

Linux NFS vulnerability cyber alert

Vulnerability Linux Kernel Severity

CVE-2026-31402: 23年間隠されていたLinux NFSのバグ


📌 概要

CVE-2026-31402 は、Linuxカーネルの NFSv4.0 LOCK リプレイキャッシュ における ヒープオーバーフローの脆弱性 です。固定バッファサイズを超えるレスポンスの不適切な処理に起因し、メモリ破壊 を引き起こす可能性があります。


🛠 影響を受けるコンポーネント

  • コンポーネント: NFSv4 LOCK リプレイキャッシュ
  • 影響を受けるシステム: NFSサーバー機能を有効にしたLinuxカーネル
  • 脆弱性の種類: ヒープオーバーフロー / メモリ破壊

⚠️ 説明

この脆弱性は、NFSv4リプレイキャッシュがレスポンスを112バイトの固定サイズバッファに保存するために発生します。特定のNFSv4ロックエラーレスポンスはこのサイズを超えることがあります(最大1024バイト)。この場合、余剰データがヒープをオーバーフローし、サーバーのクラッシュやメモリ破壊 を引き起こす可能性があります。

攻撃ベクター:

  • リモートのNFSクライアントが、所有者フィールドを過大にした競合するロック要求を送信することでトリガーできます。
  • 攻撃者がNFSサーバーに到達できる場合、認証は不要です。

影響:

  • ヒープメモリの破壊
  • サーバークラッシュの可能性
  • リモートコード実行のリスク(現時点では理論上のもの)

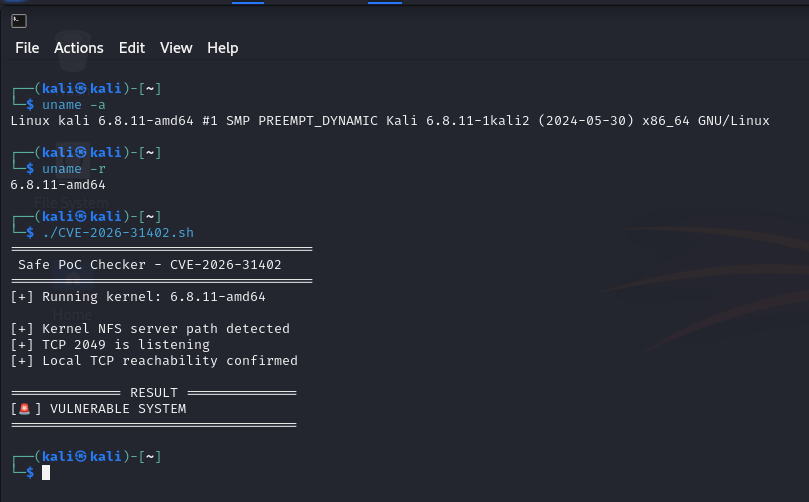
スクリーンショット

cve-2026-31402

🛡 緩和策

  • ディストリビューションから提供される最新の Linuxカーネルアップデート を適用してください。
  • NFSアクセスを信頼できるネットワークのみに制限することを検討してください。
  • 異常なロック要求がないかNFSログを監視してください。

📖 参考資料

  • CVE Details
  • The Hacker Wire
  • Linux Kernel Patch

🌟 まとめ

CVE-2026-31402 は、ネットワークに公開されるサービスにおける バッファサイズのチェック の重要性を浮き彫りにしています。システムを最新の状態に保ち、NFSサーバーの異常な挙動を監視してください。


サイバーセキュリティの啓発のために ❤️ を込めて生成。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →