

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-25089 — CVE-2026-25089 に関するアドバイザリ。Fortinet FortiSandbox における認証不要の重大な OS コマンドインジェクション脆弱性であり、影響を受けるバージョン、CVSS、検出、および緩和策を扱う。 | Kitploit
ツール/GitHubGitHub/ashrafzaryouh/cve-2026-25089
防御ツール脆弱性分析エクスプロイトウェブアプリケーション悪用脅威インテリジェンスインシデントレスポンス
GitHubashrafzaryouh/cve-2026-25089

CVE-2026-25089

CVE-2026-25089 に関するアドバイザリ。Fortinet FortiSandbox における認証不要の重大な OS コマンドインジェクション脆弱性であり、影響を受けるバージョン、CVSS、検出、および緩和策を扱う。

リポジトリを見る
35ヶ月前未レビュー
共有

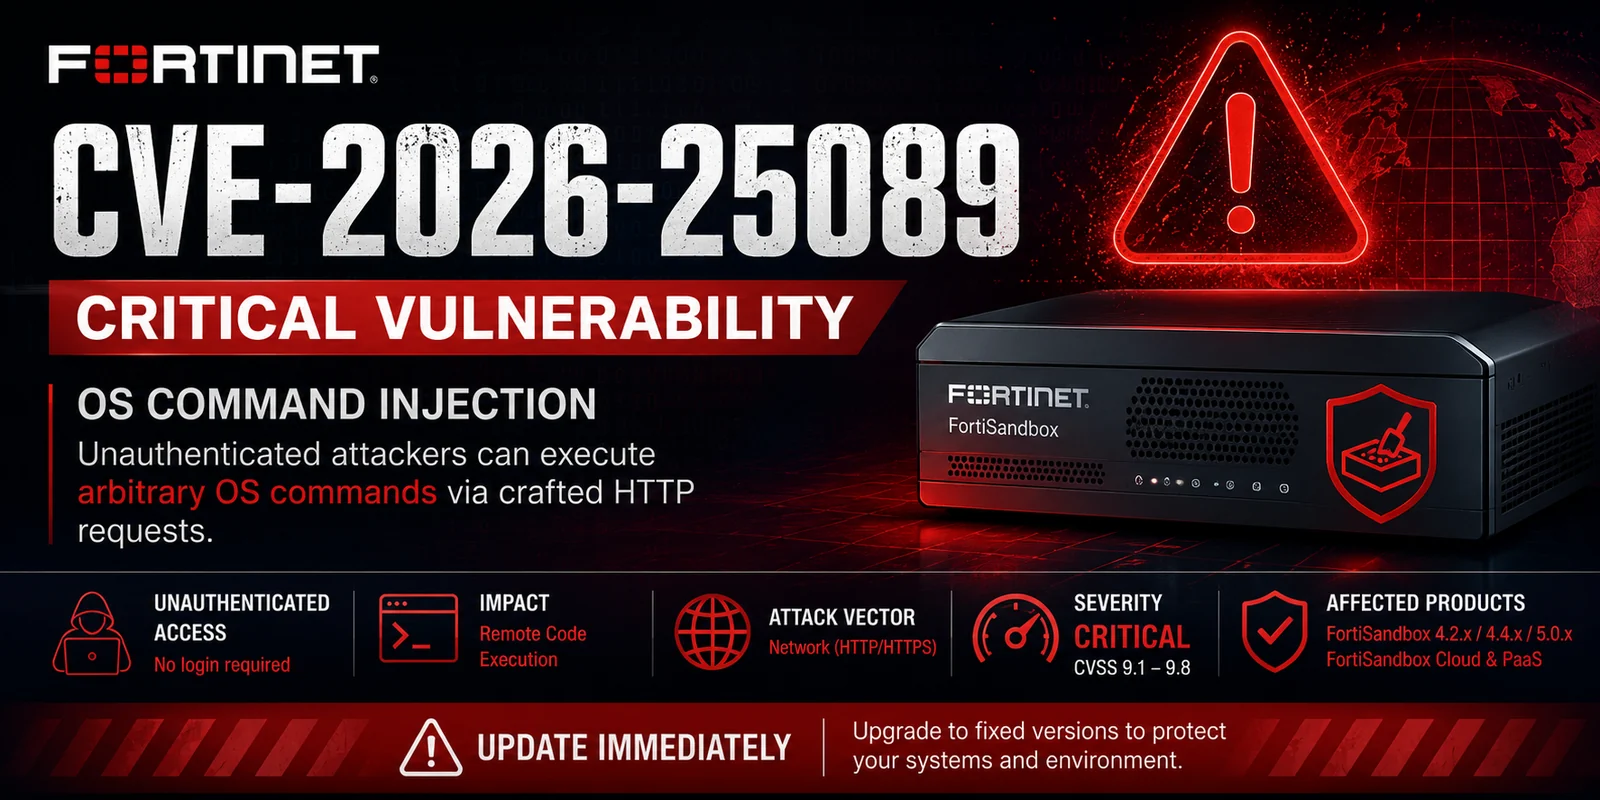
🚨 CVE-2026-25089 - FortiSandboxにおける重大なOSコマンドインジェクション

ChatGPT Image Jun 12, 2026, 07_41_34 PM

Severity CVSS Attack Vector Authentication


📖 概要

CVE-2026-25089 は、複数の Fortinet FortiSandbox デプロイメントに影響を与える重大な OSコマンドインジェクション (CWE-78) 脆弱性です。

認証されていないリモート攻撃者が、細工されたHTTPリクエストを送信することでこの欠陥を悪用し、基盤となるオペレーティングシステム上で任意のコマンドを実行できる可能性があります。

⚠️ 悪用に成功すると、アプライアンス全体の侵害やリモートコード実行 (RCE) につながる可能性があります。


🎯 脆弱性の詳細

項目値
CVECVE-2026-25089
深刻度重大
CWECWE-78
攻撃種別OSコマンドインジェクション
認証不要
ユーザー操作なし
影響リモートコード実行
悪用可能性リモート
ベンダーFortinet

🔥 技術的影響

攻撃者は以下を実行できます:

  • 任意のシステムコマンドの実行
  • リモートシェルアクセスの取得
  • FortiSandboxアプライアンスの侵害
  • 機密性の高い分析データへのアクセス
  • 内部環境への横展開
  • 永続化メカニズムの確立

🖥️ 影響を受ける製品

製品脆弱なバージョン
FortiSandbox5.0.0 – 5.0.5
FortiSandbox4.4.0 – 4.4.8
FortiSandbox4.2.x
FortiSandbox Cloud5.0.4 – 5.0.5
FortiSandbox PaaS5.0.4 – 5.0.5

✅ 修正済みバージョン

製品修正バージョン
FortiSandbox5.0.6
FortiSandbox4.4.9
FortiSandbox Cloud5.0.6
FortiSandbox PaaS5.0.6

📊 CVSSの内訳

CVSS v3.1 Score: 9.8 (Critical)

AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H

メトリクス

メトリクス値
攻撃元ネットワーク
攻撃の複雑さ低
必要な権限なし
ユーザー操作なし
機密性高
完全性高
可用性高

⚔️ 攻撃シナリオ

Attacker
    │
    ▼
Crafted HTTP Request
    │
    ▼
Vulnerable FortiSandbox Endpoint
    │
    ▼
OS Command Injection
    │
    ▼
Remote Code Execution
    │
    ▼
System Compromise

🔍 検知の機会

以下を監視してください:

  • 予期しないHTTPリクエスト
  • 不審なコマンド実行
  • 異常な外向き通信
  • リバースシェル活動
  • 不正な管理操作
  • プロセス生成の異常

🛡️ 緩和策

即時の対応

  • 修正済みバージョンへのアップグレード
  • 管理インターフェースの公開制限
  • ACLによるアクセス制限
  • ネットワーク監視の有効化
  • アプライアンスログの確認
  • 脅威ハンティングの実施

長期的な対応

  • 管理ネットワークのセグメント化
  • VPN経由のみの管理の徹底
  • IDS/IPSカバレッジの実装
  • 脆弱性管理プロセスの維持

📚 参考情報

  • Fortinetセキュリティアドバイザリ
  • NIST NVDエントリ
  • MITRE CVEデータベース

⚠️ 免責事項

このリポジトリは以下を目的としています:

  • セキュリティ意識の向上
  • 脆弱性の追跡
  • 防御的研究
  • インシデント対応の準備

提供される情報は、許可された合法的な環境でのみ使用してください。


🚨 直ちにパッチを適用してください — インターネットに公開されたFortiSandboxシステムは優先度が高いです

CVE-2026-25089

Made with ❤️ by Security Researchers

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    347
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    297

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





