Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/ashrafzaryouh/cve-2026-25049
偵察ウェブ脆弱性スキャナー脆弱性分析情報収集ウェブセキュリティ設定ミス学習と教育
GitHubashrafzaryouh/cve-2026-25049

CVE-2026-25049

CVE-2026-25049(n8nの/rest/settingsエンドポイントにおける未認証の情報漏えい)に関するアドバイザリと検証ノート。影響、影響を受けるバージョン、緩和策を記載。

リポジトリを見る
7ヶ月前未レビュー
共有

🚨 CVE-2026-25049 – n8n 未認証の設定情報漏洩

n8n-business-enterprise


📌 概要

  • CVE ID: CVE-2026-25049
  • 影響を受けるソフトウェア: n8n
  • 深刻度: 重大
  • カテゴリ: 不適切なアクセス制御 / 情報漏洩

この脆弱性により、特定の n8n デプロイメントにおいて、REST API エンドポイントを介した内部設定データへの未認証アクセスが可能になります。


🧭 目次

  • 概要
  • 技術的詳細
  • 影響
  • 影響を受けるバージョン
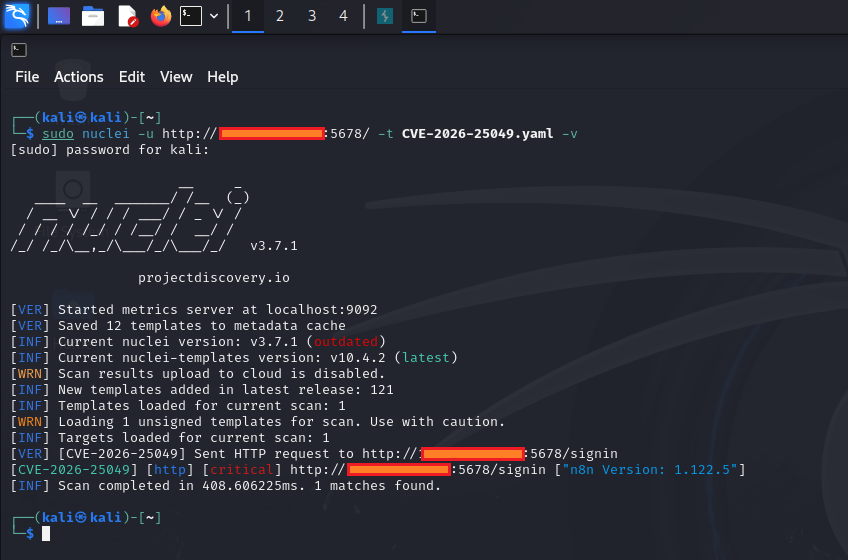
  • 検証
  • 緩和策
  • セキュリティに関する注意事項
  • 免責事項

🔍 技術的詳細

脆弱な構成では、以下のエンドポイントに認証なしでアクセスできます:

cve-2026-25049
GET /rest/settings

📤 露出する可能性のあるデータ

  • 🔐 認証方式(例: メールログイン)
  • 🌐 インスタンスモード(例: public)
  • ⚙️ フィーチャーフラグおよびランタイム設定
  • 🧩 アプリケーション設定のメタデータ

このエンドポイントは通常、認証済みユーザーに制限されるべきですが、設定ミスや脆弱なバージョンでは公開される可能性があります。


⚠️ 影響

システム全体の侵害に直接つながるものではありませんが、この脆弱性により以下が可能になります:

  • 📡 機密性の高い設定詳細の漏洩
  • 🧠 ターゲットのフィンガープリンティングの実現
  • 🔗 他の脆弱性との攻撃チェーンの促進
  • 🎯 さらなる攻撃の複雑さの軽減

💡 限定的な情報漏洩であっても、全体的なセキュリティ態勢を大幅に弱める可能性があります。


📦 影響を受けるバージョン

  • 確認済み: n8n v1.123.5
  • 構成によっては他のバージョンも影響を受ける可能性があります

⚠️ 常に公式のアドバイザリおよび変更履歴で確認してください。


✅ 検証(概要)

脆弱性を検証するには:

  1. 以下のリクエストを送信します:

    /rest/settings
    
  2. レスポンスの挙動を確認します。

✔️ 期待される挙動(安全)

  • 401 Unauthorized
  • 認証が必要

❌ 脆弱な挙動

  • 200 OK
  • 設定データを含む JSON レスポンス

🛡️ 緩和策

n8n インスタンスを保護するには:

  • 🔄 最新のパッチ適用済みバージョンに更新する
  • 🔒 ポート 5678 へのアクセスを制限する(VPN、ファイアウォール、IP 許可リスト)
  • 🚫 n8n をパブリックインターネットに直接公開しない
  • 🔑 適切な認証メカニズムを適用する
  • 🧱 アクセス制御を備えたリバースプロキシの背後に配置する

🧠 セキュリティに関する注意事項

  • 露出はデプロイメント構成に依存することが多い
  • パブリックモードで動作しているインスタンスは影響を受けやすい
  • 設定ミスのあるセルフホスト環境でよく見られる
  • より広範な攻撃対象領域の一部として扱うべき

📊 リスク概要

要因評価
攻撃の複雑さ低
必要な権限なし
ユーザー操作なし
影響範囲部分的(情報漏洩)
悪用可能性高(露出している場合)

📎 免責事項

⚠️ このプロジェクトは教育目的および許可されたセキュリティテストのみを対象としています。 明示的な許可なくシステムをテストまたはスキャンしないでください。


⭐ コントリビューションと利用

これが役立つと思われた場合:

  • ⭐ リポジトリにスターを付ける
  • 🛠️ ラボや許可されたエンゲージメントで責任を持って使用する
  • 📢 知識を倫理的に共有する
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    385
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    279

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →