Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-22241 — CVE-2026-22241のアドバイザリおよび技術分析。Open eClassのテーマインポート(4.2以前)における無制限のZIPアップロードにより、認証済み管理者によるリモートコード実行が可能となる脆弱性で、根本原因と緩和策を解説します。 | Kitploit
ツール/GitHubGitHub/ashrafzaryouh/cve-2026-22241
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティ論文と研究学習と教育
GitHubashrafzaryouh/cve-2026-22241

CVE-2026-22241

CVE-2026-22241のアドバイザリおよび技術分析。Open eClassのテーマインポート(4.2以前)における無制限のZIPアップロードにより、認証済み管理者によるリモートコード実行が可能となる脆弱性で、根本原因と緩和策を解説します。

リポジトリを見る
17ヶ月前未レビュー
共有

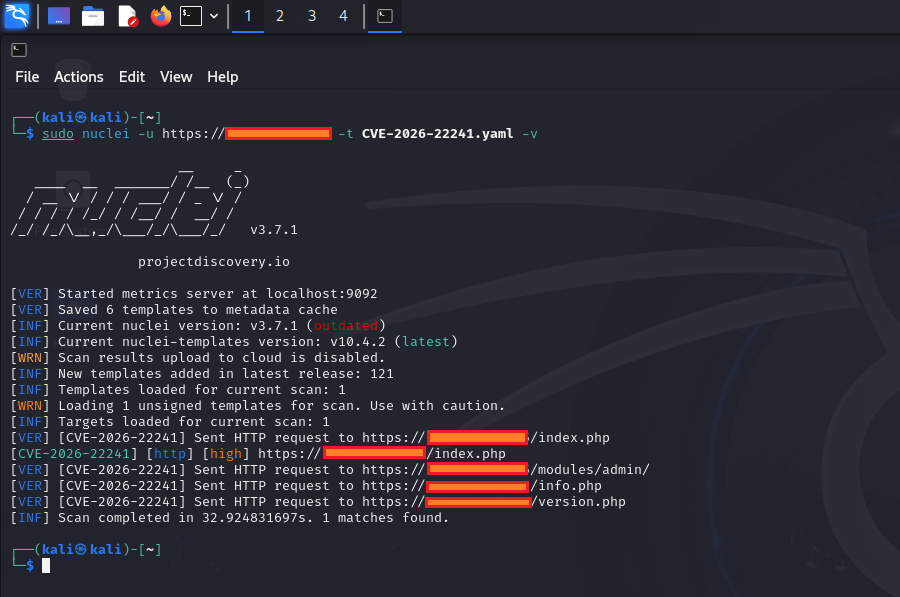
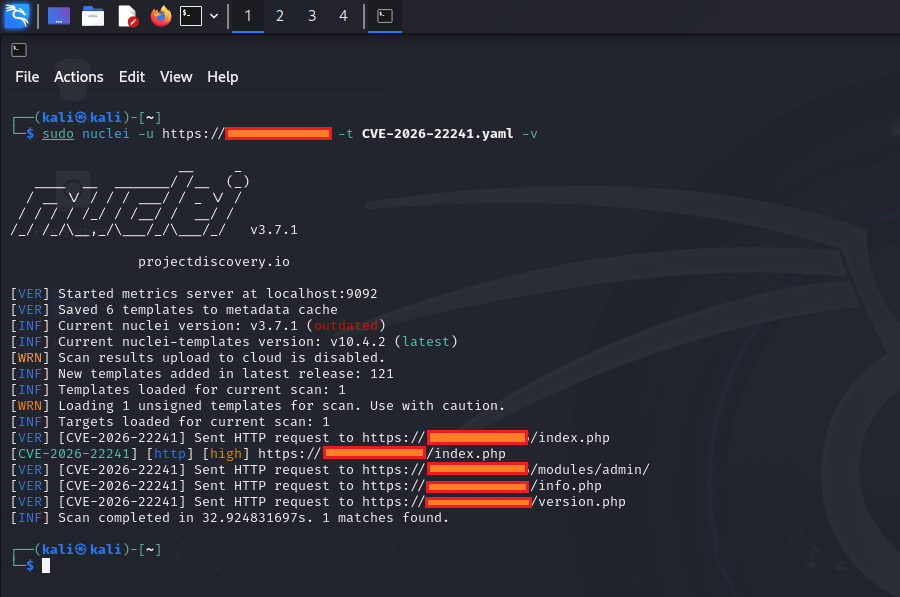
🚨 CVE-2026-22241 - Open eClass テーマインポートによるリモートコード実行

1768551798083
Severity Affected

📌 脆弱性の概要

Open eClass(GUnet eClass とも呼ばれる)は、広く利用されているオープンソースの学習管理システム(LMS)です。このシステムのテーマインポート機能に、重大な無制限ファイルアップロードの脆弱性が存在します。

認証済みの管理者が悪意のある ZIP ファイルをアップロードすることで、サーバー上での**リモートコード実行(RCE)**につながります。


⚠️ 影響を受けるバージョン

バージョンステータス
Open eClass < 4.2脆弱
Open eClass ≥ 4.2修正済み

🛠️ 脆弱性の詳細

  • CVE ID: CVE-2026-22241
  • 深刻度: 高 (CVSS 7.3)
  • 種類: 無制限ファイルアップロード (CWE-434)
  • 攻撃ベクトル: 管理パネルのテーマインポート機能
  • 必要な権限: 管理者アカウント
  • 影響: リモートコード実行(RCE)
CVE-2026-22241

🔍 根本原因

この脆弱性は、テーマインポート処理中にアップロードされた ZIP アーカイブの検証およびサニタイズが不十分であるために存在します。悪意のあるファイル(PHP ウェブシェルなど)がウェブからアクセス可能なディレクトリに書き込まれる可能性があります。


🛡️ 緩和策と修正

  • 直ちに Open eClass 4.2 以降にアップグレードしてください。
  • 不要な場合はテーマインポート機能を無効にしてください。
  • 管理者アクセスを制限し、厳格なファイルアップロード検証を実装してください。
  • 不審なテーマアップロード活動についてサーバーログを監視してください。

📚 参考情報

  • 公式セキュリティアドバイザリ
  • NVD エントリ
  • TwelveSec による分析

⚠️ 法的免責事項

このリポジトリは教育および研究目的のみを意図しています。
提供される情報は、セキュリティ研究者およびシステム管理者が脆弱性を理解し修正するためのものです。

所有していないシステムに対する不正な悪用は違法です。


セキュリティ意識向上と研究のために作成

⭐ これが役に立った場合は、リポジトリにスターを付けてください!

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →