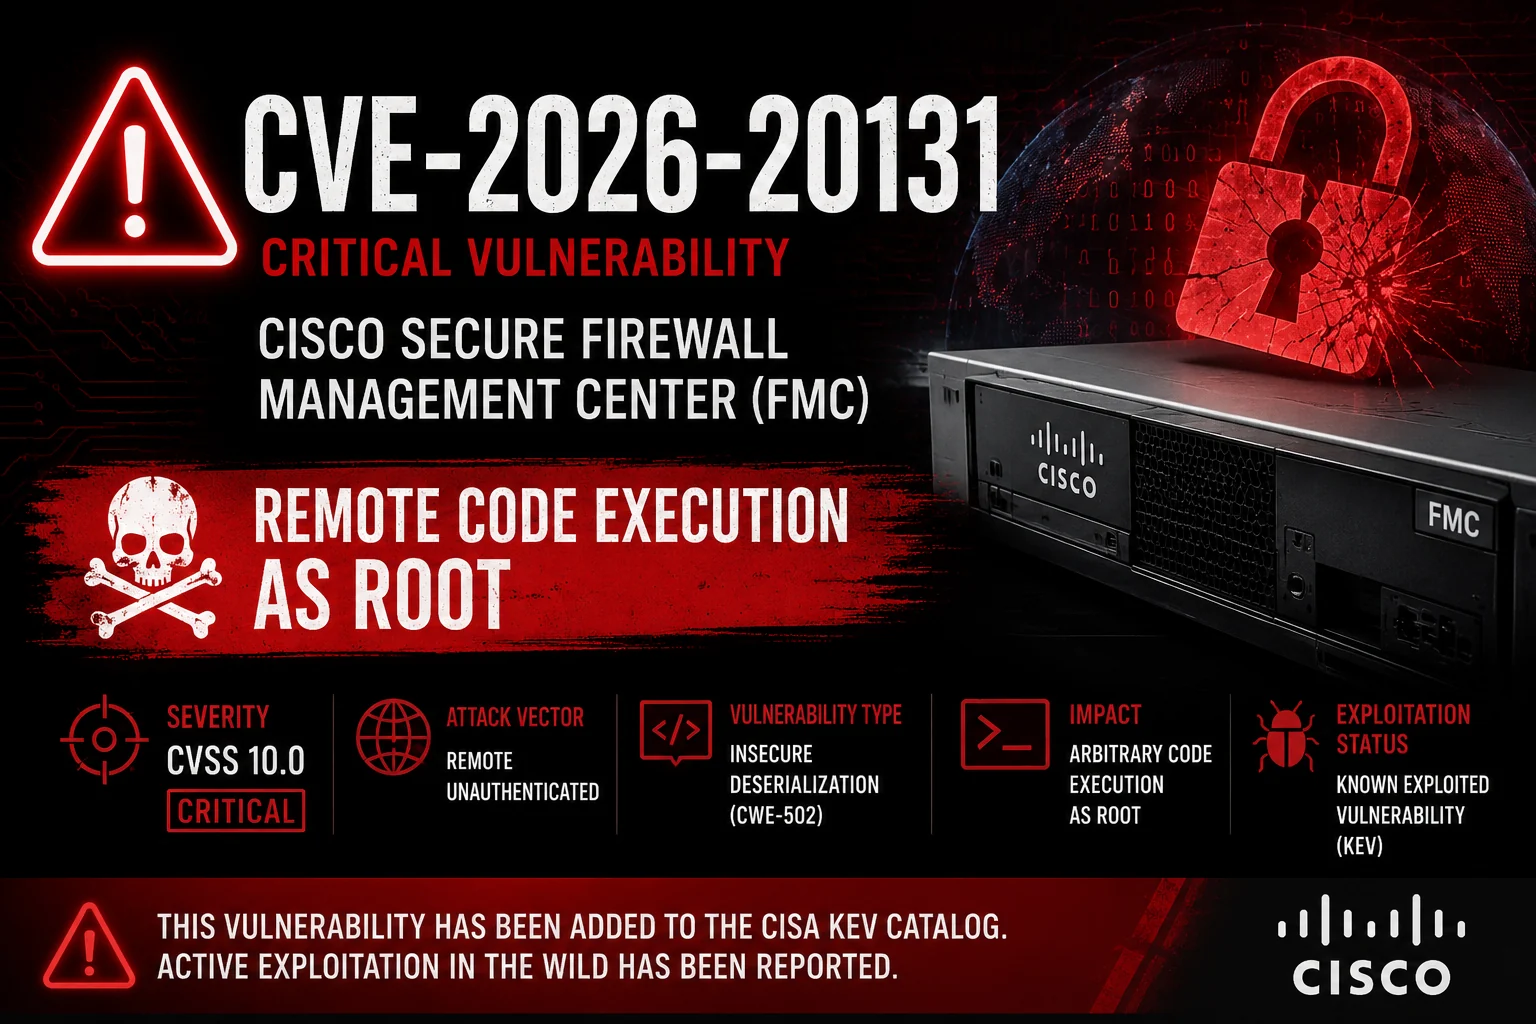
Cisco Secure Firewall Management Center における未認証のリモートコード実行


重大な認証前の Java デシリアライゼーション脆弱性であり、リモートの攻撃者が Cisco FMC アプライアンス上で root 権限でのコード実行を達成できるようにします。
| 属性 | 詳細 |
|---|---|
| 深刻度 | 重大 |
| CVSS スコア | 10.0 |
| 脆弱性の種類 | Java デシリアライゼーション |
| 実環境での悪用 | あり(ランサムウェアキャンペーン) |
| パッチの提供 | あり |
CVE-2026-20131 向けの、美しく安全で信頼性の高い検出ツールです。
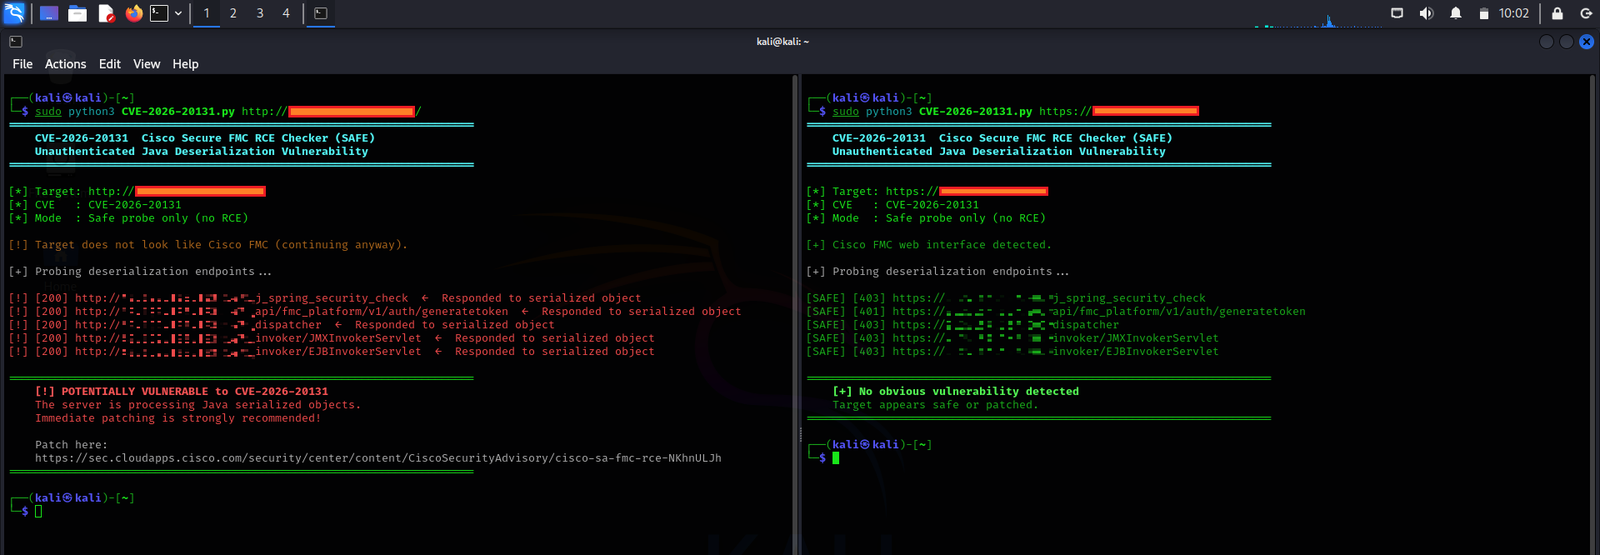
git clone https://github.com/0xBlackash/CVE-2026-20131.git

cd CVE-2026-20131

pip install requests colorama

sudo python3 CVE-2026-20131.py https://target-fmc.example.com
🚨 早急な対応が必要です
公式修正: Cisco Secure Firewall Management Center の最新のパッチ適用済みバージョンにアップグレードしてください。
このリポジトリは、教育および許可されたセキュリティテストの目的にのみ使用されます。
明示的な許可なくシステムを不正にスキャンまたは悪用することは違法です。
サイバーセキュリティコミュニティへの ❤️ を込めて
お役に立てたら ⭐ をお願いします!









